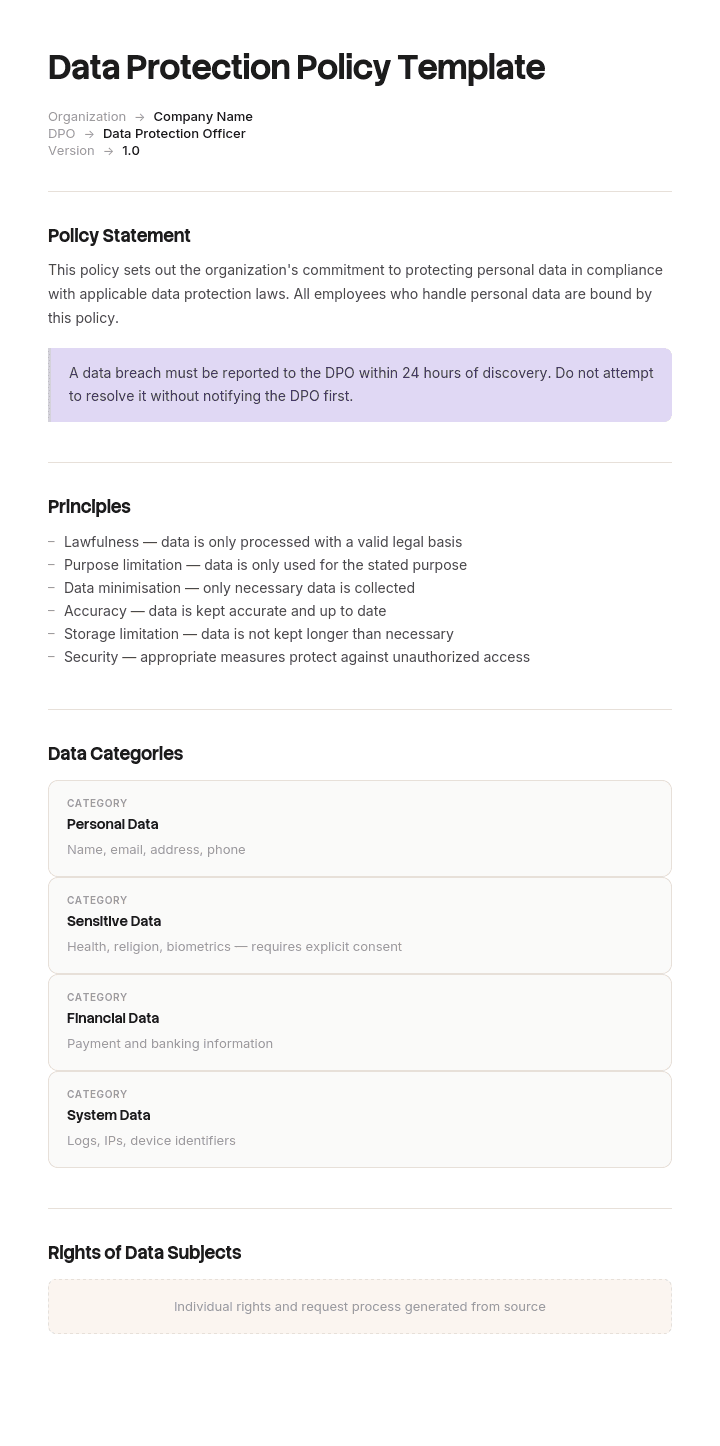
このテンプレートを使用してください
しっかりしたデータ保護ポリシーは、貴社、従業員、そしてお客様を守ります。Trupeerなら、無料のデータ保護ポリシーテンプレートから始めて、ブランドガイドラインでカスタマイズし、従業員やパートナーがすぐに理解できるビデオウォークスルーに変換することで、ポリシー作成にかかる時間を何時間も節約できます。
多くの組織はデータ保護ポリシーをダウンロードし、会社名を変更してファイルします。そんなものでは誰も満足しません。読まないスタッフにも、適用方法を尋ねる監査人にも、何かが起きたときに困る規制当局にも。
役に立つデータ保護ポリシーは、1つのことを実現します。組織内の人々に、個人データを「何をすべきか/すべきでないか」を、実際にそのとおりにできるほど具体的に伝えます。このテンプレートは、ポリシーが満たす必要のある7つの原則を軸に構成されているため、説明できる理由があって各セクションが存在します。
データ保護ポリシーテンプレートをダウンロード
形式 | おすすめ |
|---|---|
Word (.docx) | ポリシーの編集。無料ダウンロード、登録不要 |
発行版、およびスタッフの署名確認 | |
Google Docs | DPO、法務アドバイザー、またはリーダーシップとレビュー |
Excel (.xlsx) | 補助となる台帳:保管期間スケジュール、処理記録、インシデントログ |
.doc | 古いドキュメントシステム |
無料、編集可能、透かしなし。Excelブックは見た目以上に重要です。保管期間スケジュールや処理記録が裏にないポリシーは、実務の仕組みというより「意図の表明」にすぎないからです。
データ保護ポリシーか、プライバシーポリシーか?
この領域で最もよく起き、かつ影響の大きい混同です。どちらも別の文書であり、対象者も、法的な位置づけも異なります。
データ保護ポリシー | プライバシーポリシー/プライバシー通知 | |
|---|---|---|
対象者 | 自社の従業員 | 保有しているデータの本人 |
目的 | 従業員に、個人データの扱い方を伝える | 個人に、データで何をするかと権利を伝える |
公開される? | 社内のみ(通常) | はい。公に、かつ法的に求められる |
含まれる内容 | 責任、ルール、手順、結果 | 収集するもの、理由、適法な根拠、共有先、保管期間、権利、連絡先 |
どこに置く? | ハンドブック、イントラネット | Webサイトのフッター、収集の時点 |
誰が求める? | 説明責任の原則(実務として) | GDPR 第13条および第14条で直接求められる |
Webサイトで一般公開する文書が必要な場合、このテンプレートはそれではありません。代わりに社内ポリシーを公開しても、義務は満たせません。必要なのはプライバシー通知で、具体的な処理活動を説明するものであり、通常は法務の入力、または信頼できるジェネレーターで作成するのが最適です。
ほぼ確実に、両方が必要です。このページでは、社内向けの文書を扱います。
Trupeerでこのテンプレートをカスタマイズする方法
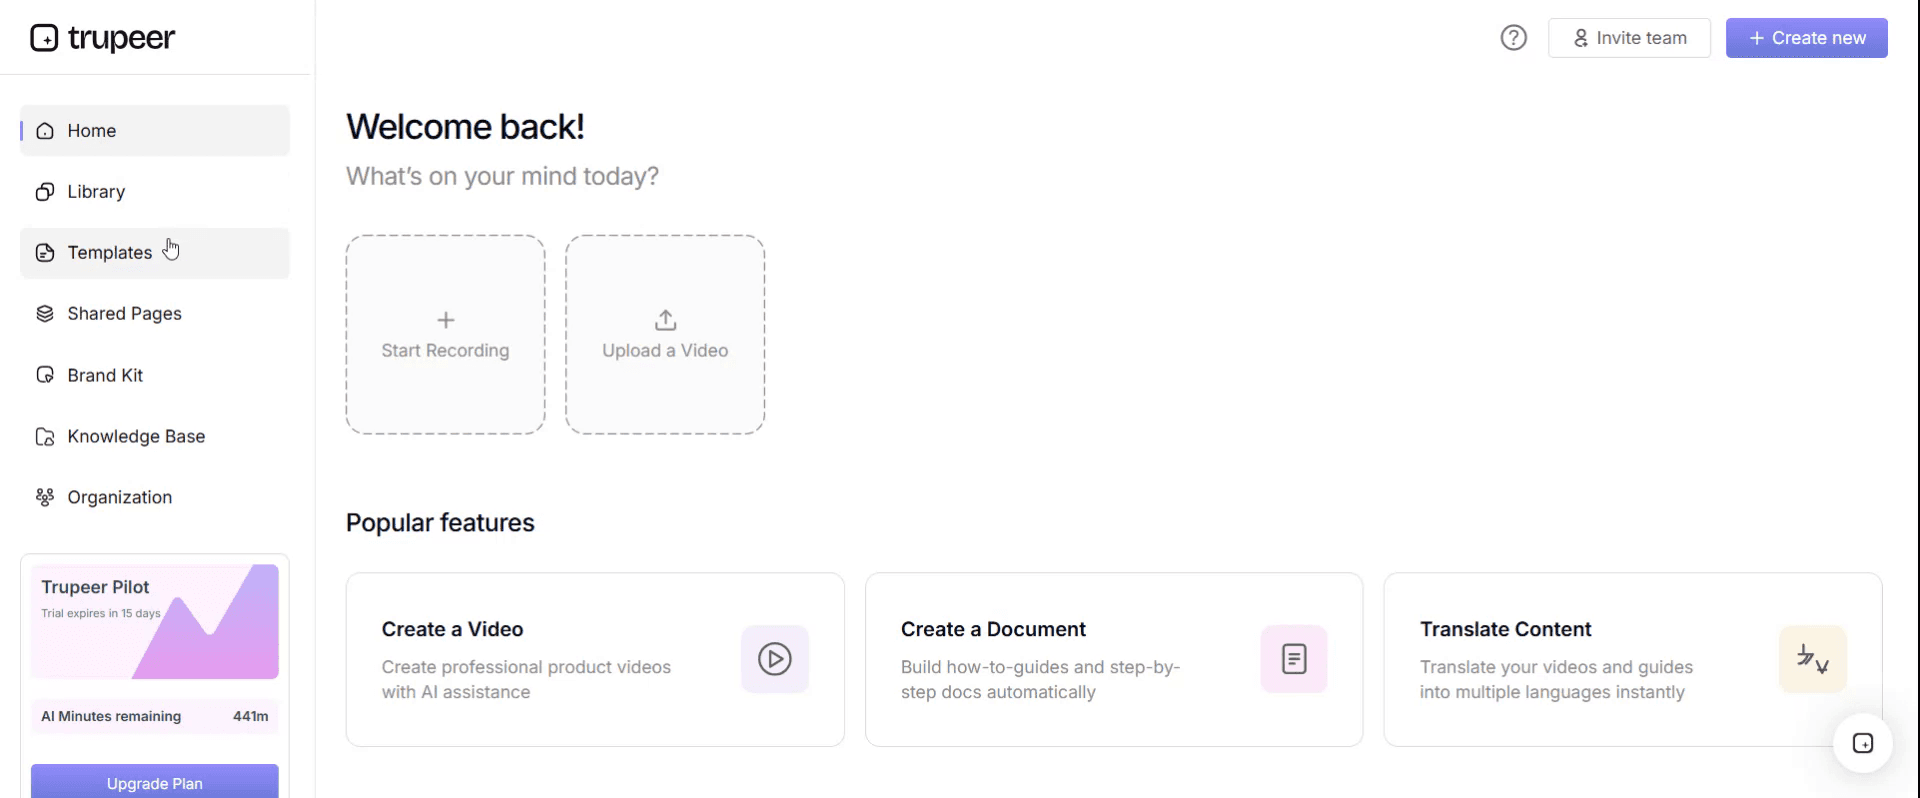
ステップ1:テンプレートセクションを開く
メインナビゲーションからテンプレートセクションへ移動します。
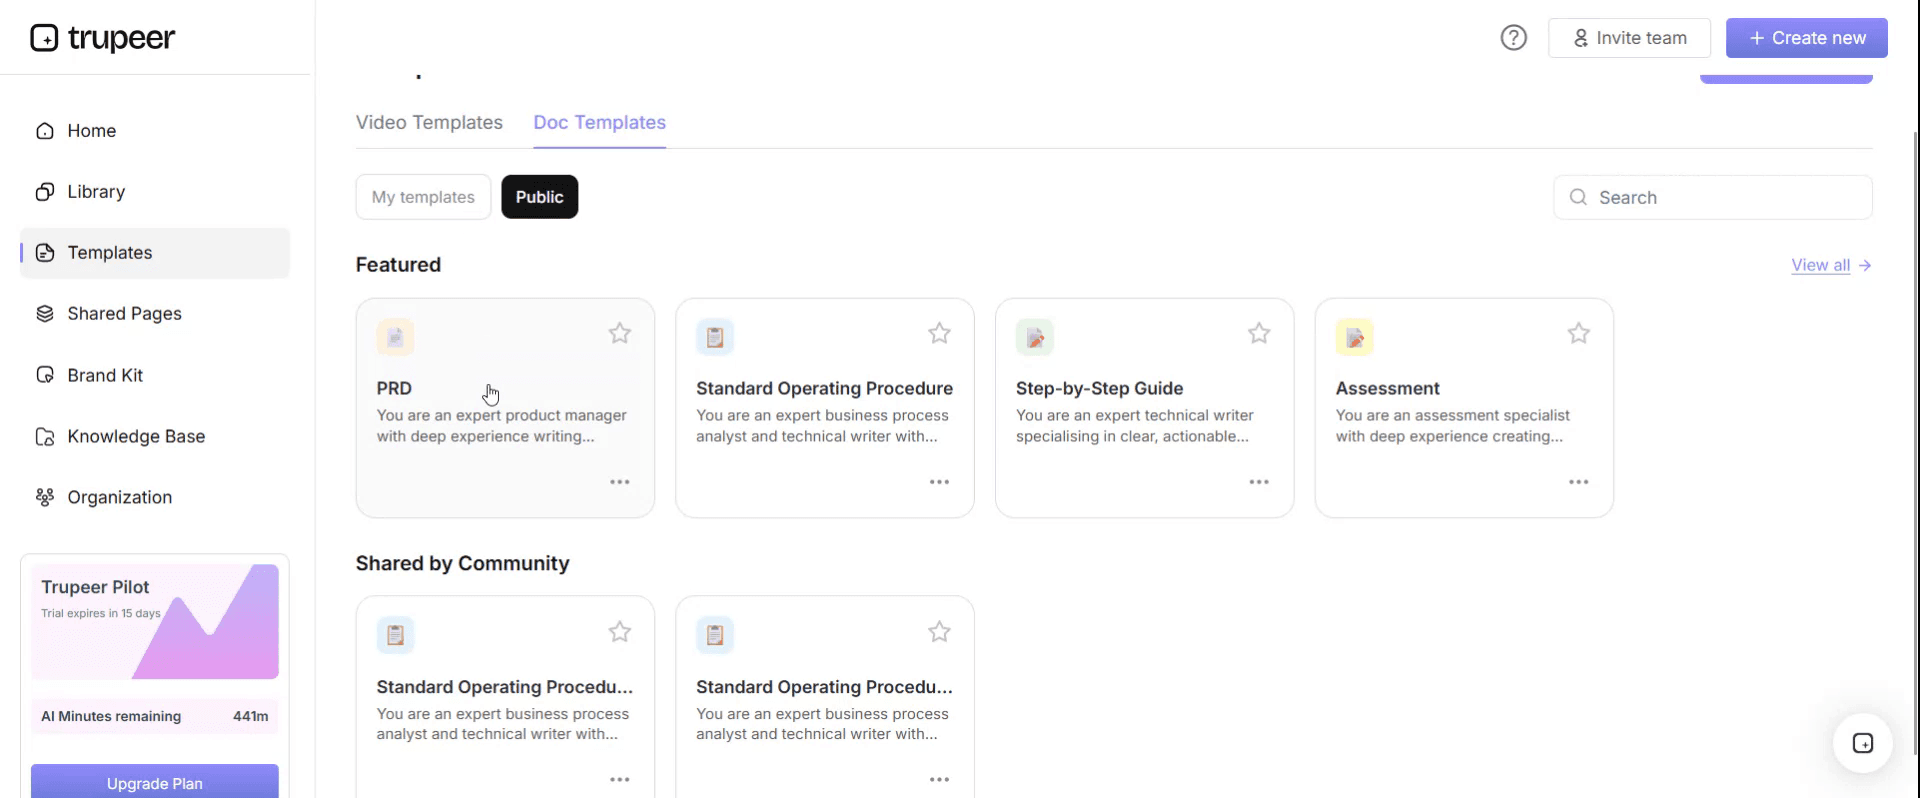
ステップ2:テンプレートを選択して開く
作業したいテンプレートをクリックして開きます。
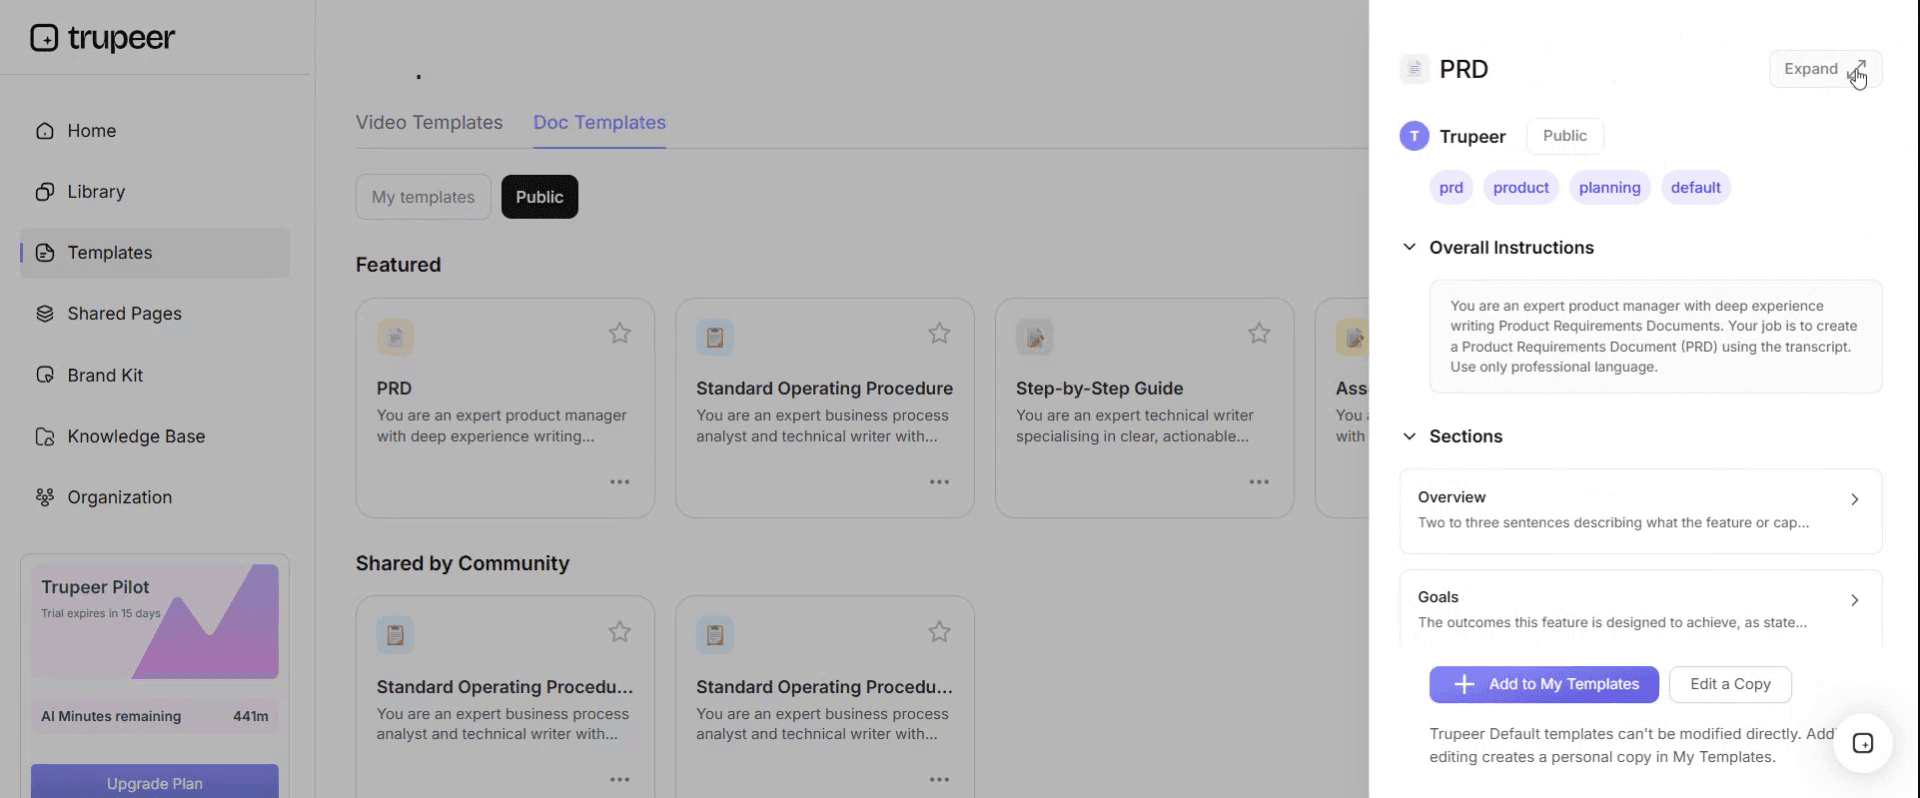
ステップ3:テンプレート表示を展開する
必要に応じて、テンプレート表示を展開し、レイアウトと詳細をはっきり確認します。
ステップ4:テンプレートを編集する
編集をクリックして、選択したテンプレートの変更を開始します。
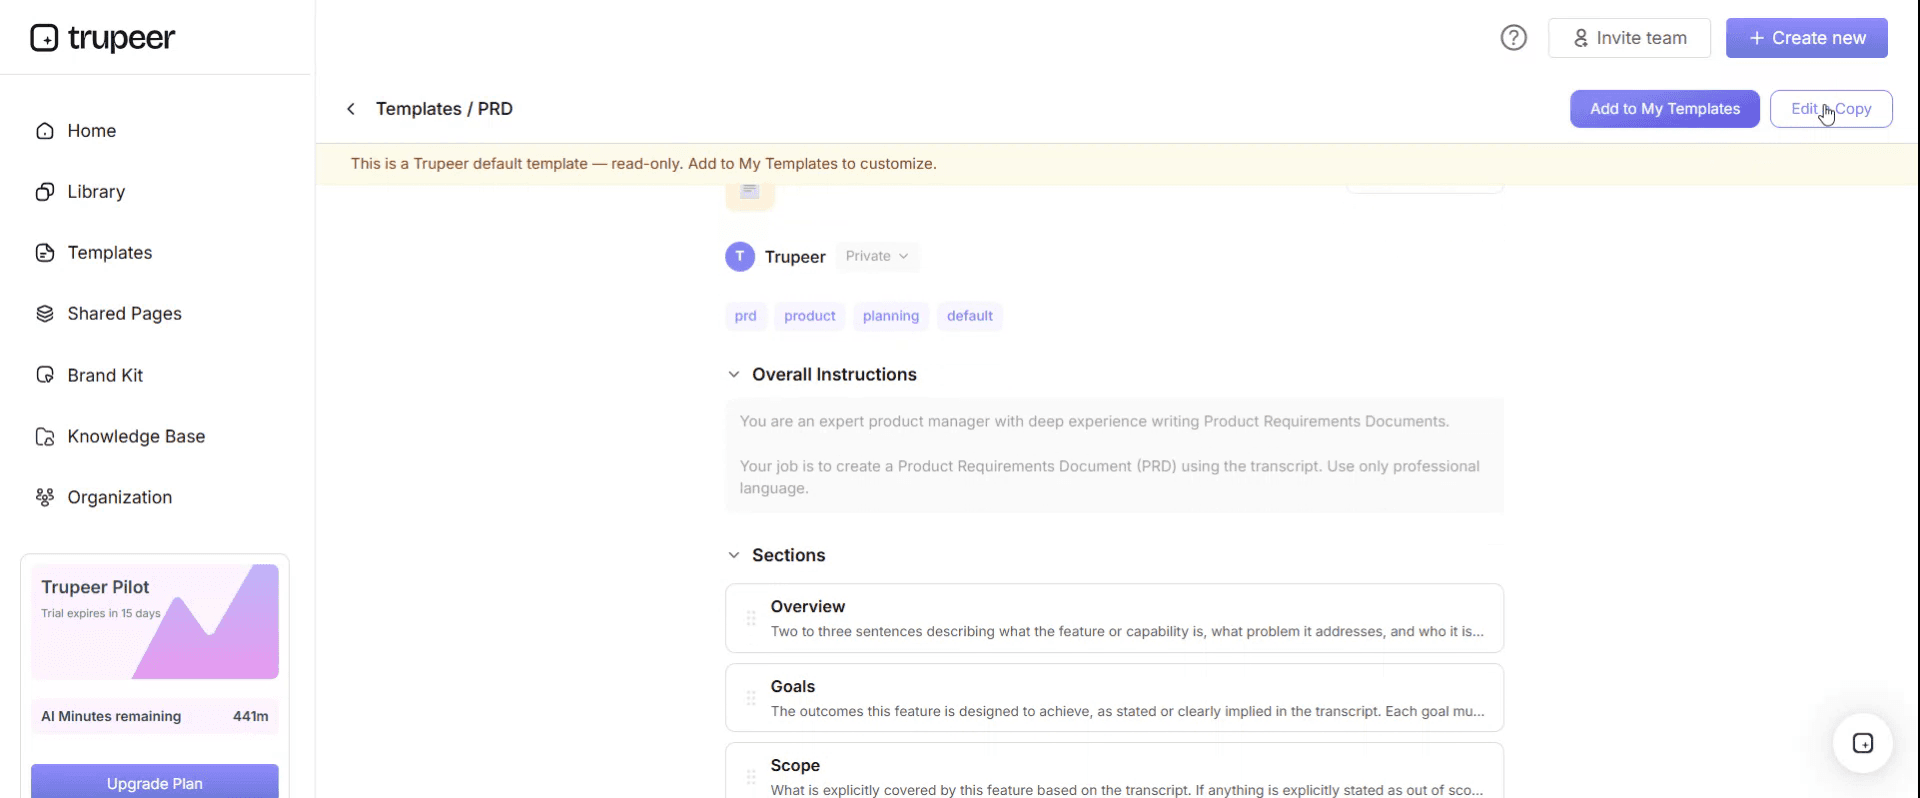
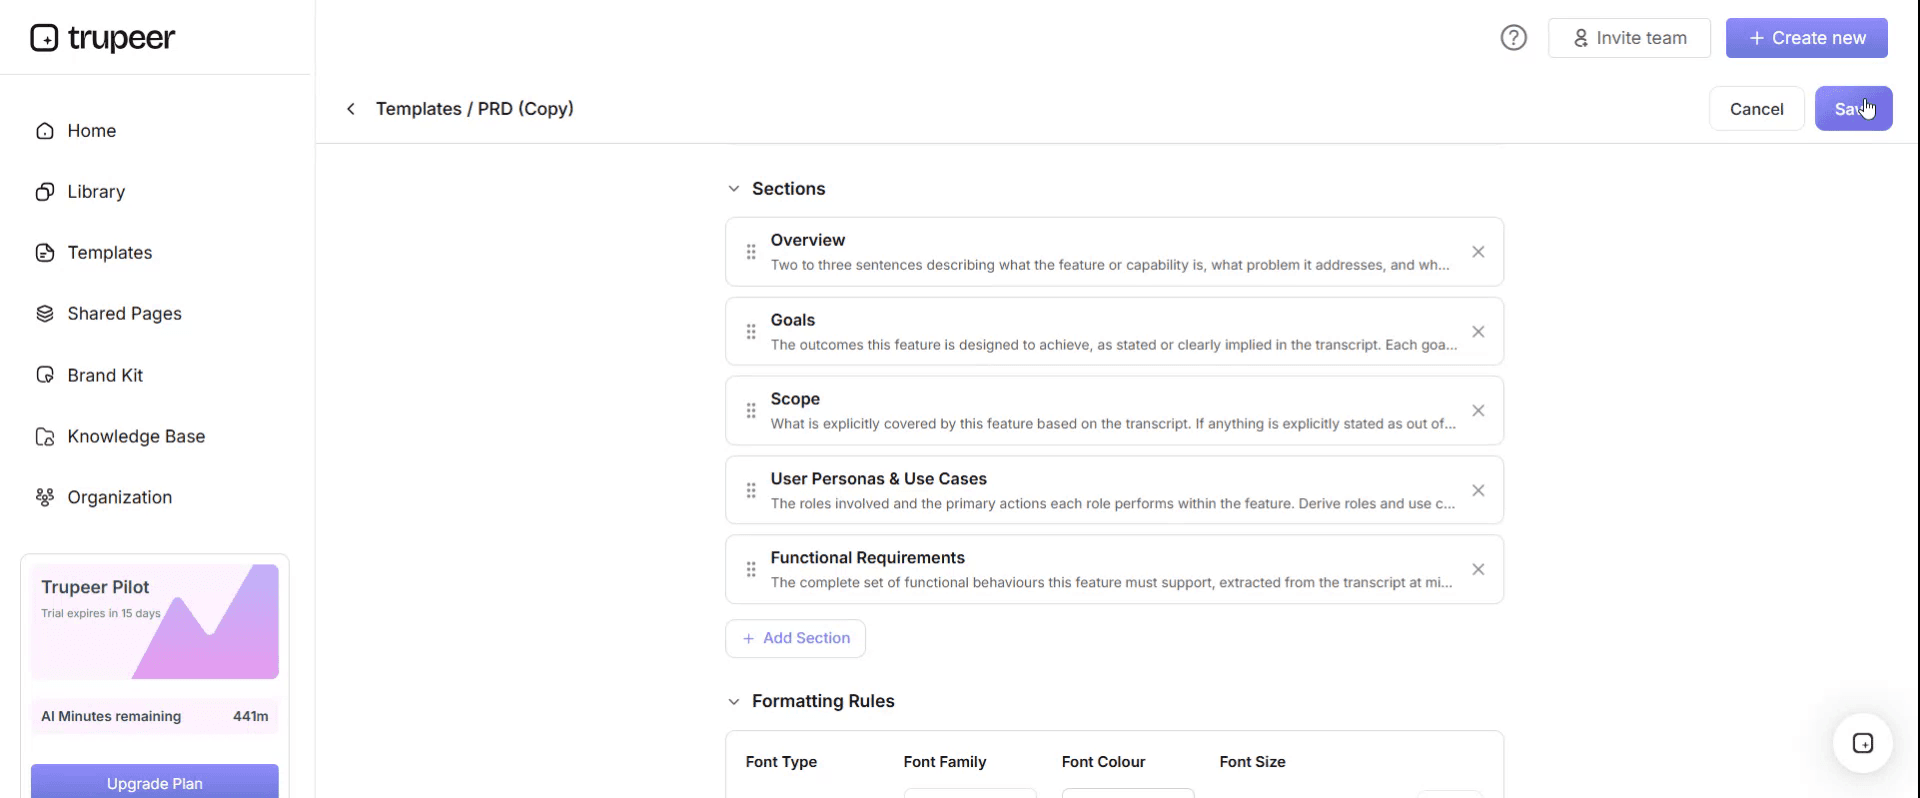
エディター内で、次のことができます:
新しいセクションを追加
書式ルールを定義または更新
ロゴを追加し、位置や関連設定を調整
ステップ5:カスタマイズしたテンプレートを保存する
必要な変更をすべて行ったら、保存をクリックして更新済みテンプレートを自分のものとして保存します。
ステップ6:プレビューしてテンプレートを微調整する
カスタマイズしたテンプレートがどのように表示されるかを確認したいときは、プレビューを開きます。
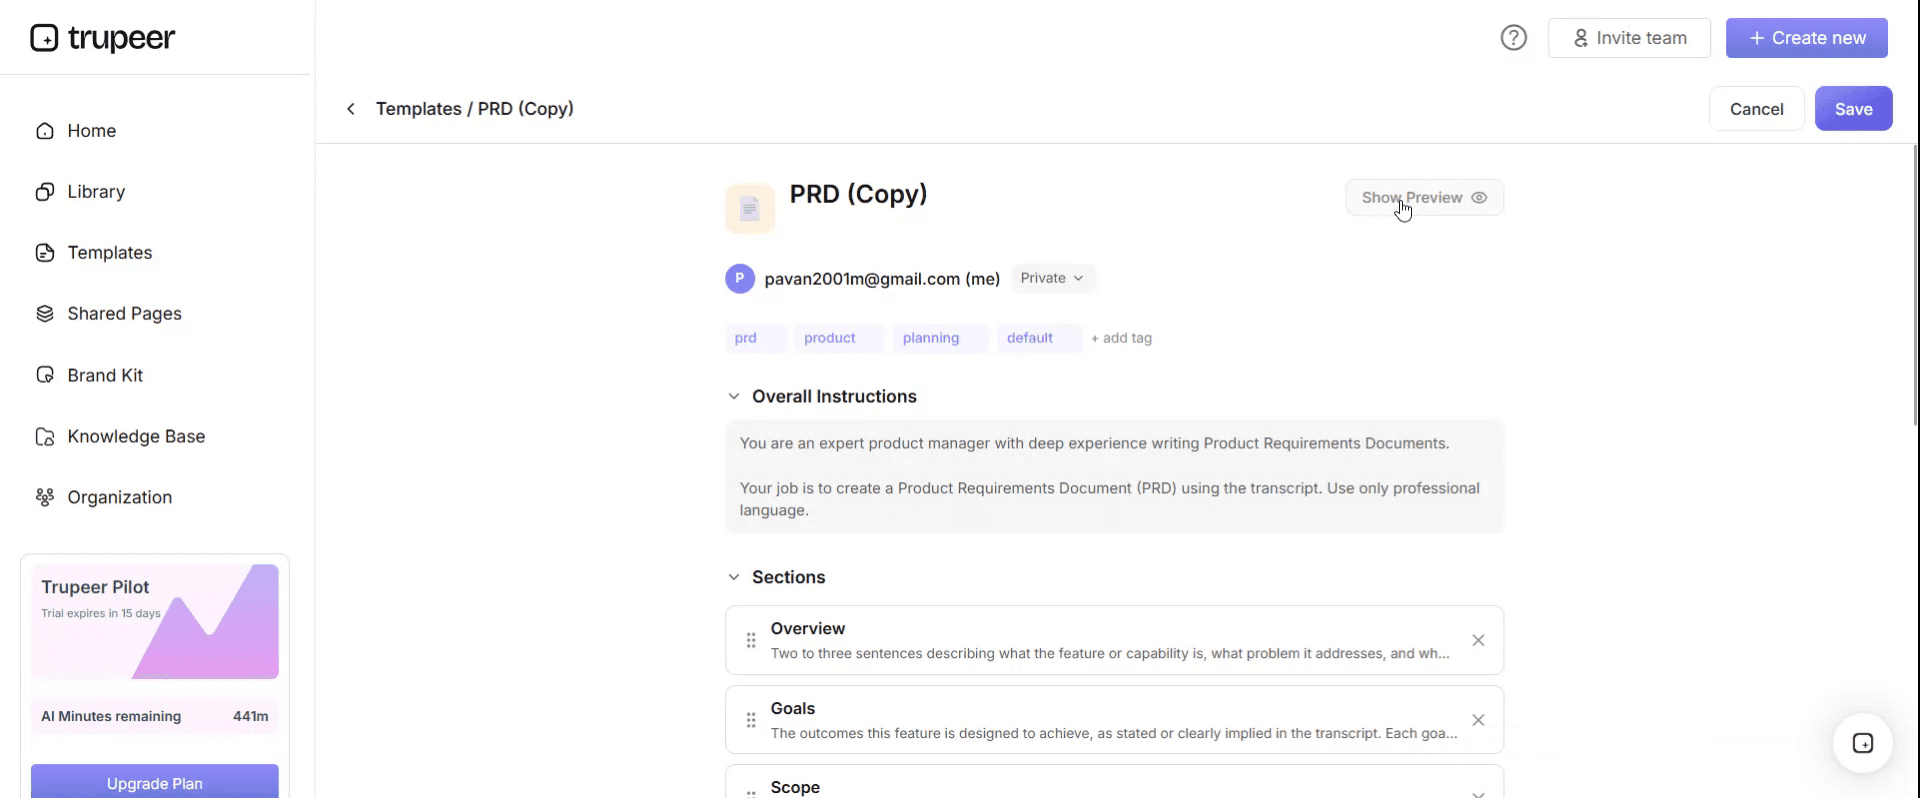
プレビュー画面から、必要に応じて引き続き調整を直接行うことができ、テンプレートが希望どおりに表示されることを確認できます。
データ保護ポリシーテンプレートを使うと、次のことができます:
作成時間を節約:プライバシー規制に合わせて構造化された空白ページをスキップできます。
コンプライアンスを維持:GDPR、CCPA、HIPAA、その他のプライバシー法に整合しています。
ブランドを維持:Trupeerのブランドキットでロゴ、フォント、カラーを適用できます。
すべての従業員を教育:プライバシー意識のために、ポリシーをビデオウォークスルーと組み合わせます。
監査に備える:内蔵セクションがSOC 2、ISO 27001、プライバシー監査をサポートします。
グローバルチームに対応:1クリックでポリシーを65+言語に翻訳できます。
データ保護ポリシーとは
組織が個人データをどのように扱うかを定める社内ポリシーです。誰が責任を負うのか、従業員が何をしてよい/してはいけないのか、法的原則が実務でどう適用されるのか、そして何かが起きたときにどうなるのかを示します。
その機能は2つあります。1つは、従業員にどう振る舞うべきかを伝えること。もう1つは、説明責任を示すことです。GDPRでは説明責任は任意ではありません。自社の方針を検討し、文書化していることを示せるかどうか自体が、実務が良いかどうかとは別に、コンプライアンス要件になります。
7つの原則と、それぞれが求めること
GDPR第5条では7つの原則が定められています。良いデータ保護ポリシーの各セクションは、そのいずれかを満たすために存在し、このように構造化することで、根拠を持って説明できる形になります。
適法性、公平性、透明性
個人データは、適法に、公平に、そして人々が期待し理解できる方法で処理されなければなりません。
ポリシーに含めるべき内容。すべての処理には適法な根拠が必要であること、その根拠の一覧と、どの根拠を何に用いるのか。さらに、収集の時点でプライバシー通知を提供することの要件、そしてスタッフが、事前に知らされていない目的のために個人データを使用してはならないというルール。
どこでうまくいかなくなるか。ある目的のためにデータを収集し、黙って別の目的で使うことです。配送のために住所を渡した人に対してマーケティングを行うのが典型例です。
目的の限定
特定の目的のために収集されたデータは、両立しない目的のために使用してはなりません。
ポリシーに含めるべき内容。既存データの新しい利用は、それが起きる前に評価しなければならないというルールと、その評価に対して誰が責任を負うかを明記します。実務では、このセクションが、善意のチームが、本来使ってはいけないデータで何かを作り始めるのを止めます。
データ最小化
必要な分だけ収集し、それ以上は収集しないでください。
ポリシーに含めるべき内容。フォームやシステムが不要な項目を含んでいないかを見直すことの要件、そして後で役に立つかもしれないからという理由で、推測的にデータを収集しないというルールです。この原則は設計段階で強制されるため、ポリシーには、新しいプロセスやシステムを導入する際に検討することを求めるべきです。
正確性
個人データは正確であり、必要に応じて最新の状態に保たれなければなりません。
ポリシーに含めるべき内容。本人が自分のデータを訂正できる方法、訂正が他のシステムへどのように反映されるか、主要な記録がどのくらいの頻度で見直されるか。反映のポイントが重要なのは、多くの組織が、誰かが不満を言った記録だけを更新して、他の場所にある3つのコピーを放置してしまうからです。
保管期間の限定
必要以上に個人データを保管しないでください。
ポリシーに含めるべき内容。保管期間スケジュールへの参照(ポリシーよりも頻繁に変わるため、別文書にするのが望ましい)。加えて、安全な削除に関するルール、そしてバックアップやアーカイブが「黙って免除される」ことにならないようにカバーすることの要件。
これは、組織が最も失敗しやすい原則です。何を削除するかを決めるより、すべてを保持するほうが簡単だからです。
完全性と機密性
個人データは、不正アクセスだけでなく、偶発的な紛失からも守るために安全に保管されなければなりません。
ポリシーに含めるべき内容。必要に応じたアクセス、端末やリムーバブルメディアに関するルール、暗号化要件、自宅およびリモートワークのルール、何をメールで送ってよい/送ってはいけないか、そしてデータを第三者とどのように共有するか。さらに、あなたの代わりにデータを処理するサプライヤーが、書面による契約のもとにあることを求める要件も含めます。
説明責任
達成するだけでなく、コンプライアンスを実証できなければなりません。
ポリシーに含めるべき内容。役割と責任を明記すること、処理の記録を維持することの要件、データ保護影響評価(DPIA)が必要になるタイミング、研修要件、そしてポリシー自体の見直しサイクル。
説明責任が、補助となる台帳を重要にする理由です。処理記録がない、保管期間スケジュールがない、研修ログがないポリシーは、示せるものがほとんどありません。
ポリシーテンプレートの構成
セクション | 内容 |
|---|---|
文書管理 | バージョン、所有者、承認者、日付、レビュー日 |
目的と適用範囲 | 誰に何に適用されるか(委託先やボランティアを含む) |
定義 | 個人データ、特別カテゴリーデータ、処理、管理者、処理者、データ主体 |
役割と責任 | リーダーシップ、DPOまたはリード、マネージャー、全従業員、IT |
原則 | 各原則が組織内でどう適用されるか |
適法な根拠 | どれに依拠するか、何のために |
特別カテゴリーデータ | 追加の条件と特別な配慮 |
データ主体の権利 | 権利と、リクエストの取り扱い方法 |
保管 | 保管期間スケジュールへの参照 |
セキュリティ | アクセス、端末、暗号化、リモートワーク、メール |
第三者と共有 | 契約、デューデリジェンス、国際移転 |
設計によるデータ保護 | DPIAが必要になるタイミング |
インシデント対応 | 認識、社内報告、期限、通知 |
研修 | 誰が、どのくらいの頻度で、記録 |
非遵守 | 結果(懲戒手続きと連動) |
関連文書 | プライバシー通知、保管期間スケジュール、ROPA、インシデントログ |
レビュー | サイクルと所有者 |
処理のための適法な根拠
すべての処理活動には1つ必要です。GDPRには6つあり、従業員は自社がどれに依拠しているかを知っておくべきです。
根拠 | 使うのはどんなとき | よくある例 |
|---|---|---|
同意 | 本人が本当に選び、撤回できる | マーケティングメール |
契約 | 依頼された内容を提供するために処理が必要 | 注文の履行 |
法的義務 | 法律で求められている | 給与台帳の保管 |
生命に関わる利益 | 生命または死 | 緊急の医療状況 |
公的任務 | 公的機関の機能または公共の利益 | 公的機関 |
正当な利益 | あなたの利益(本人の権利とのバランスを取る) | 不正防止、いくつかの分析 |
ポリシーに入れておく価値のある実務上のポイントが2つあります。同意はしばしば最も弱い選択肢です。撤回でき、自由に与えられる必要があるため、どんな場合でも「それを根拠にすべき」ものではありません。そして正当な利益には、単に「自社の利益がある」と主張するだけではなく、文書化されたバランス評価が必要です。
データ主体の権利
GDPRには8つの権利があり、ポリシーにはそれぞれがどのように扱われ、誰が対応するのかを明記する必要があります。
知らされる権利。アクセス権(一般に本人アクセス要求)。訂正の権利。消去の権利。処理の制限の権利。データポータビリティの権利。異議を申し立てる権利。そして、自動化された意思決定やプロファイリングに関する権利です。
実務の要は手順です。リクエストは、どのチャネルからでも、どの従業員にも、どんな文面でも届き得ます。また、本人は正しい法的な用語を使う必要もなく、データ保護について言及する必要さえありません。したがってポリシーでは、すべての従業員に対し、リクエストを受け取ったらすぐに認識して転送し、対応しようとしないよう指示する必要があります。
回答期限は1か月で、複雑または多数のリクエストの場合は、最初の1か月以内に本人へ通知することでさらに2か月延長できます。このカウントは、リクエストが組織内のどこかに届いた時点から始まり、正しい担当者に届いた時点ではありません。そのため、認識ルールが非常に重要なのです。
インシデント対応
最も試されやすく、事前に読まれにくいセクションです。
インシデントを認識する。個人データの侵害は、ハッキングだけではありません。誤送信されたメール、紛失したノートPC、電車に置き忘れた書類、誤った設定の共有、そして誤って別の人にアクセス権を付与した場合もすべて該当します。
社内報告。直ちに、指定された役割へ。門番のような運用は不要です。ポリシーには、自分で引き起こした侵害を報告しても罰せられないことを明確に書くべきです。隠蔽の文化は、侵害ポリシーが生み出し得る中で最も高くつくものだからです。
評価と通知。侵害が、本人の権利や自由に対するリスクにつながる可能性がある場合、認識してから72時間以内に監督当局へ報告しなければなりません。リスクが高い場合は、影響を受ける本人にも、過度の遅延なく通知する必要があります。どちらの評価も、発見した人ではなく、指定された役割が行うべきです。
インシデントログ。すべての侵害を記録します。報告しないと判断したものも含め、その判断の理由も記録します。その記録を維持すること自体が義務です。
処理記録と保管
処理活動の記録。保有している個人データの内容、理由、共有先、保管期間、そしてどのように保護しているかを記録します。第30条ではこれが求められます。従業員250人未満の組織には、処理が「たまにしか行われない」場合、特別カテゴリーデータを含まない場合、または本人に対するリスクがない場合に限り、狭い範囲で免除があります。自分たちは免除だと思っている多くの組織は、実際には該当しません。
保管期間スケジュール。データの種類、保管期間、そして各データの正当化理由を一覧にした別文書です。ポリシーから切り離しておくべきなのは、はるかに頻繁に更新されるからです。埋め込まず、参照してください。
これらはすべて、このテンプレートに付属するExcelブックに収められており、インシデントログも並んでいます。
より広い文書セット
データ保護ポリシーは、単独で完結することはほとんどありません。多くの組織では、次のように複数が必要です:
文書 | 目的 | 誰が見る? |
|---|---|---|
データ保護ポリシー | 従業員が個人データをどう扱うか | 社内 |
プライバシー通知 | 本人のデータで何をするかと権利 | 公開 |
Cookieポリシーとバナー | Webサイトのトラッキングと同意 | 公開 |
従業員向けプライバシー通知 | 従業員データで特に何をするか | 従業員 |
処理記録 | 処理活動の棚卸し | 社内、要請があれば規制当局 |
保管期間スケジュール | 各データの保管期間 | 社内 |
DSAR手順 | アクセス要求の取り扱い方法 | 社内 |
インシデントログと手順 | インシデントの記録と対応 | 社内 |
DPIAテンプレート | 高リスクな処理の評価 | 社内 |
処理者契約 | あなたのデータを扱うサプライヤーとの契約 | 契約上 |
これらのうち1つしかない場合、法的に公開が求められるのはプライバシー通知です。2つしかない場合は、このポリシーを追加してください。
中小企業向けの簡易版
小規模な組織は、軽いアプローチではなく、より短いポリシーが必要です。義務は従業員数に応じて縮小されませんが、文書化は比例させるべきです。
残す:範囲、責任、原則を平易な言葉で、セキュリティルール、データ主体の要求の認識、インシデント報告、保管。削る:複雑なガバナンス構造、委員会への言及、そして自社に存在しない役割を説明するもの。データ保護の機能を作り話で作るのではなく、責任者として実在の人物を指名してください。
通常は4〜6ページで十分です。10人規模の会社で20ページのポリシーは読まれません。これは、短いポリシーよりも悪い結果になります。
従業員に研修する
誰も読んでいないポリシーは、何も証明しません。
入社時と年1回で研修し、誰がいつ研修を受けたかの記録を残し、実際に侵害を引き起こす4つのことに焦点を当てます。データ主体の要求を認識すること、データを誤った相手にメールしないこと、個人データを未承認の場所に置かないこと、そしてインシデントを直ちに報告することです。
シナリオベースの研修は、原則を読み上げるより効果的です。多くの侵害は、法律を知らないことよりも、日常的なミスから起きます。
データ保護ポリシーの書き方
書く前に、実際に保有しているデータを把握する。実務では、処理記録が後でポリシー内で参照されるとしても、最初に作るべきです。
各活動の適法な根拠を特定し、正当な利益に依拠する場合は、バランス評価を文書化します。
テンプレートの構成を使い、平易な言葉で書く。対象者は規制当局ではなく従業員だからです。
ルールを具体的にする。「データを安全に取り扱う」は強制できません。「個人用端末や未承認のクラウドアカウントに個人データを保存しない」は強制できます。
保管期間スケジュールは別に作成し、参照する。
必要になる前にインシデント手順を書いておく。指定された役割と、責任追及をしない報告ルールを入れます。
専門家にレビューしてもらう。データ保護の専門家または法務アドバイザーに確認してもらい、特に特別カテゴリーデータを処理している場合、管轄が複数にまたがる場合、自動化された意思決定を行う場合は重要です。
承認し、通知付きで発行して、確認を回収する。
研修し、研修記録を残す。
レビュー日を設定する。年1回、また重要な変更の後に行います。
ポリシーの見直し
基本は年1回。新しいシステムや処理活動を導入したとき、新しい管轄で運用を開始したとき、インシデントの後、データ保護法が変わったとき、または責任者が離任したときは、直ちに行います。
変更がなかったレビューも含め、バージョン履歴に各レビューを記録してください。見直したことを示すのがポイントの一部だからです。
法的通知
このテンプレートおよび本ページのガイダンスは、一般的な情報提供を目的としており、法的助言ではありません。データ保護法は管轄により異なり、EU GDPR、UK GDPR、米国のCCPAやCPRAなどでは要件が異なります。また、どのデータを、どの規模で、どの業界で処理するかによって、義務は大きく変わります。
採用する前に、資格のあるデータ保護アドバイザーまたは法律顧問にポリシーをレビューしてもらってください。特に特別カテゴリーデータや子どものデータを処理している場合、国際的に運用している場合は重要です。
ベストプラクティス
社内ポリシーと、公開されるプライバシー通知は別文書として管理する。
従業員が実際に守れるルールを、具体的に書く。
保管期間スケジュールはポリシーの外に置き、独立して更新できるようにする。
実在の人物を指名し、理想の役割ではなくする。
自己申告したインシデントは罰せられないことを明確にする。
到着時点からカウントが始まるため、データ主体の要求の認識について研修する。
報告されなかったものも含め、すべてのインシデントを記録し、その理由も残す。
処理記録を維持する。これは義務であり、他のすべてを簡単にします。
ポリシーを組織に見合った分量にする。
レビューを記録する(変更なしのレビューも含む)。
よくあるミス
社内ポリシーを、プライバシー通知のように公開してしまう。
会社名だけ変更した、何も足さない汎用のダウンロードポリシー。
従う/強制するには曖昧すぎるルール。
保管期間がポリシーに埋め込まれているため、更新するには再承認が必要になる。
従業員250人未満の処理記録に関する免除が適用されないのに、適用されると決めつける。
別の適法な根拠のほうがより堅牢なのに、同意に依存してしまう。
文書化されたバランス評価なしに、正当な利益を主張する。
インシデント手順がないため、72時間の期限がインシデント発生時に初めて判明する。
インシデントに対する責任追及の文化があり、隠蔽が生まれる。
平易な言葉でデータ主体の要求を認識できるように研修していない。
バックアップやアーカイブが、保管・削除ルールから黙って除外されている。
一度もレビューしていないため、もう使っていないシステムを説明している。
人が実際に守れるルールにする
Trupeer AIでテンプレートを開き、ブランドキットを適用してハンドブックや他のポリシーと一致させ、各セクションを直接編集します。セットアップはテンプレートガイドにあります。
データ保護ポリシーと実際のコンプライアンスのギャップは、ほぼ常に「行動」にあります。従業員はデータを慎重に扱うべきだとは知っていますが、スプレッドシートを共有しようとするとき、想定外のメールに返信するとき、新しいツールをセットアップするときに、それが具体的に何を意味するのかは分かっていないのです。
手順を一度記録すれば、Trupeer AIが書面のガイドと、同じ内容から作られたナレーション付きのビデオウォークスルーを生成します。ファイル共有、本人アクセス要求への回答のマスキング、インシデント報告などのルールは、読み飛ばす条文ではなく、人が見られるものになります。翻訳して65+言語に対応できるので、法的な結果を伴うルールを従業員に守ってもらう必要がある場合に重要です。内容はナレッジベースに保管し、入社時および年次研修に活用し、提示できる完了記録も残します。
記録する。ブランド化する。翻訳する。Trupeerにする。
よくある質問
Wordで無料のデータ保護ポリシーテンプレートはありますか?
はい。Wordがメイン形式で、すべてのセクションが下書きされ、あなたのものにする必要がある詳細については角括弧のプレースホルダーで囲まれています。無料ダウンロード、登録不要、透かしなし。
PDFで無料のデータ保護ポリシーテンプレートはありますか?
はい。発行版として、スタッフの署名用の確認ブロックが付いた形です。懲戒の文脈でポリシーを根拠にする予定がある場合に必要なものです。
従業員向けのWordデータ保護ポリシーテンプレートはありますか?
はい。テンプレートには、従業員向けの要約と、ガバナンスの詳細を除いたうえで従業員が「すべき/すべきでないこと」をカバーする2ページ版が含まれます。多くの人が実際に読むべき版であり、その背後に完全なポリシーが用意されています。
データ保護ポリシーのPDFはどこで入手できますか?
こちらです。空のテンプレートと、完成したポリシーを自分で書く前に全体像を確認できる完成例の両方があります。
データ保護ポリシーとプライバシーポリシーの違いは何ですか?
データ保護ポリシーは社内向けで、従業員に個人データの扱い方を伝えます。プライバシーポリシー/プライバシー通知は公開され、個人にデータで何をするかと、どのような権利があるかを伝えます。後者はGDPRで直接求められており、公開が必要です。社内ポリシーを代わりに公開しても、その義務は満たせません。
無料のWebサイト向けプライバシーポリシーテンプレートはありますか?
このページにはありません。なぜそれが必要かを説明する価値があるため、汎用のものを提示するよりも適切です。プライバシー通知は、実際の処理内容を説明しなければなりません。何を収集するのか、どの適法な根拠に基づくのか、誰と共有するのか、どれくらいの期間保持するのか、そしてどこへ移転するのか。実際の運用に合わないテンプレートは、正確でない公開文書になるため、そもそもない場合よりも悪い結果になります。信頼できるプライバシーポリシージェネレーターや弁護士を使い、処理記録に基づいて作成してください。
PDFのサンプルプライバシーポリシーはありますか?
サンプルのプライバシー通知は、規制当局やプライバシー関連ツールの提供者から広く入手できます。汎用テンプレートよりも、それらを出発点にするほうが良いことが多いのは、現行の要件に沿って書かれているからです。このページで提供しているのは、あらゆる正確なプライバシー通知がそこから作られるべき社内ポリシーと処理記録です。
プライバシーポリシージェネレーターはありますか?
いくつか存在し、シンプルなWebサイト、特にCookieや分析に関する開示の用途では、妥当な選択肢になり得ます。ただし、それらができないのは、あなたの処理活動を把握することです。公開する前に、出力内容を実際の運用と照らして確認してください。ジェネレーターは文書を作るだけです。正確性は依然としてあなたの責任です。
データ保護ポリシーとは何ですか?
組織が個人データをどのように扱うかを定める社内ポリシーです。誰が責任を負うのか、従業員が何をしてよい/してはいけないのか、法的原則が実務でどう適用されるのか、そして何かが起きたときにどうなるのかを示します。また、それ自体が要件である説明責任も示します。
データ保護ポリシーには何を含めるべきですか?
文書管理、適用範囲、定義、役割と責任、7つの原則それぞれの適用方法、適法な根拠、特別カテゴリーデータ、データ主体の権利とリクエストの取り扱い、保管、セキュリティルール、第三者との共有、DPIAが必要になるタイミング、インシデント対応、研修要件、非遵守の結果、関連文書、そしてレビューサイクルです。
GDPRの7つの原則とは何ですか?
適法性、公平性、透明性。目的の限定。データ最小化。正確性。保管期間の限定。完全性と機密性。説明責任。第5条では、最初の6つを処理に関する原則として定め、説明責任によって、それらへのコンプライアンスを示すことが求められます。
個人データの処理における適法な根拠は何ですか?
同意、契約、法的義務、生命に関わる利益、公的任務、正当な利益です。すべての処理活動には1つ必要です。同意はしばしば最も弱い選択肢です。撤回できるため、そして正当な利益には、主張ではなく文書化されたバランス評価が必要だからです。
本人アクセス要求への回答はどれくらいの期間で必要ですか?
1か月です。複雑または多数のリクエストの場合は、最初の1か月以内に本人へ通知することで、さらに2か月延長できます。カウントは、リクエストが組織内の誰かに届いた時点から始まります。どんな文面で届くかは関係ありません。そのため、従業員を研修してリクエストを認識し転送できるようにすることは、手順そのものよりも重要になります。
データ侵害はどれくらい早く報告する必要がありますか?
個人データの侵害が、本人の権利や自由に対するリスクにつながる可能性がある場合、認識してから72時間以内に監督当局へ報告しなければなりません。本人に対するリスクが高い場合は、過度の遅延なく本人にも通知する必要があります。通知が不要だと評価した侵害であっても、理由とともにログに記録してください。
中小企業でもデータ保護ポリシーが必要ですか?
はい。個人データを処理している場合です。ほぼすべての企業が該当します。義務は人員数に応じて縮小されませんが、文書化は比例させるべきです。実在の責任者を指名した4〜6ページのほうが、存在しないガバナンス構造を説明する20ページよりも役に立ちます。
データ保護責任者(DPO)は必要ですか?
DPOは特定の状況では必須です。たとえば、公的機関や、主要な活動として大規模で定期的かつ体系的な監視を行う組織、または大規模に特別カテゴリーデータを処理する組織などです。これらの基準に当てはまらない組織でも、責任者を指名することでメリットを得られます。基準には判断が含まれるため、専門家に自社の状況を確認してください。
データ保護ポリシーはどれくらいの頻度で見直すべきですか?
基本は年1回、そして侵害の後、新しいシステムや処理活動の開始後、法改正後、新しい管轄への拡大後、責任者の離任後は直ちに行います。変更がない場合も含め、すべてのレビューを記録してください。
このデータ保護ポリシーテンプレートをカスタマイズできますか?
はい。すべてのバージョンは完全に編集可能で、そうすべきです。汎用ポリシーが失敗するのは、誰の実際の運用も説明していないからです。プレースホルダーを置き換え、適用されないセクションを削除し、採用する前に資格のあるアドバイザーに結果をレビューしてもらってください。
関連テンプレート

Understand how work happens.
Carry it into your next transition.
Start Free Trial
Book a Demo
Solutions
競合他社

