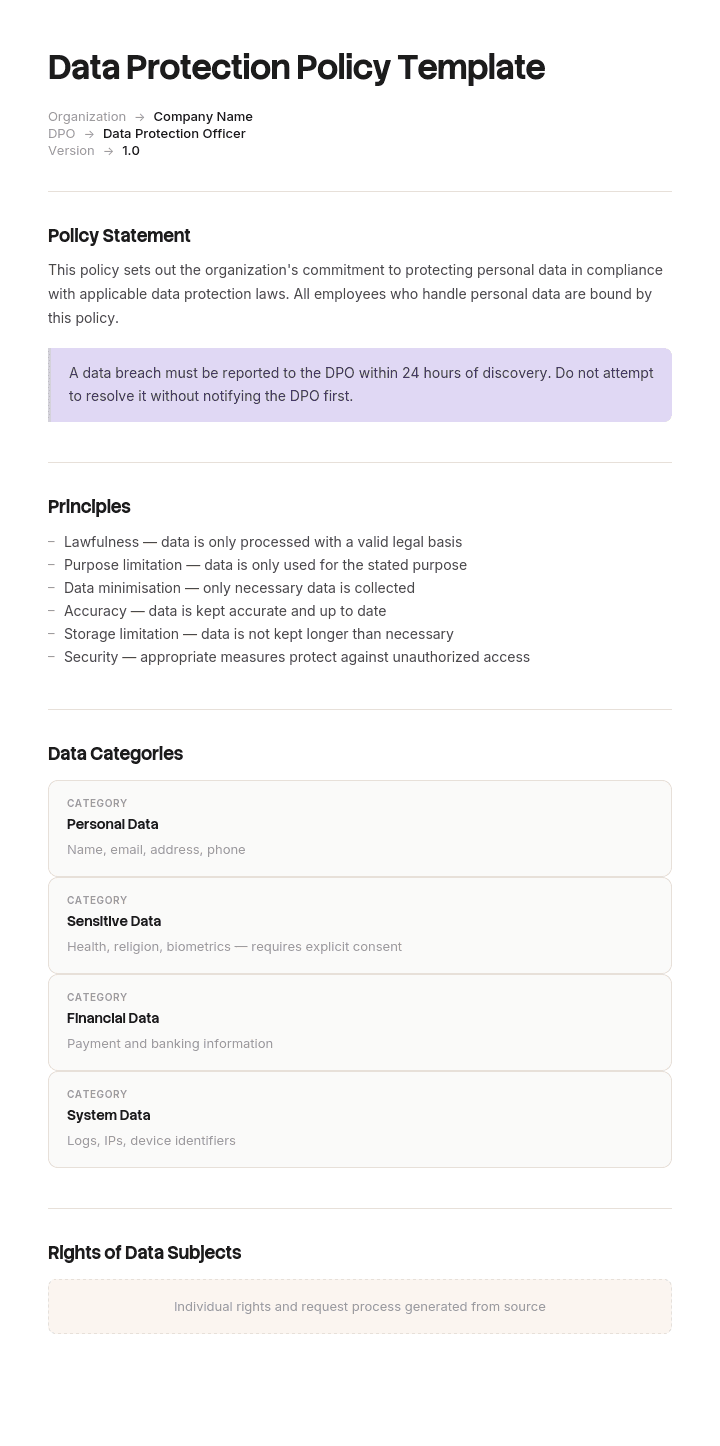
Utilisez ce modèle
Une politique solide de protection des données protège votre entreprise, vos employés et vos clients. Avec Trupeer, vous pouvez gagner des heures sur la rédaction de votre politique en commençant par un modèle gratuit de politique de protection des données, en le personnalisant avec vos directives de marque, puis en transformant la politique en une visite guidée en vidéo que les employés et les partenaires comprennent rapidement.
La plupart des organisations téléchargent une politique de protection des données, modifient le nom de l’entreprise, puis la classent. Personne n’y trouve son compte : ni le personnel qui ne la lit jamais, ni l’auditeur qui demande comment elle est appliquée, ni le régulateur si quelque chose tourne mal.
Une politique utile de protection des données fait une chose. Elle indique aux personnes de votre organisation ce qu’elles doivent et ne doivent pas faire avec les données personnelles, de manière suffisamment précise pour qu’elles puissent la suivre. Ce modèle est structuré autour des sept principes que la politique doit respecter, de sorte que chaque section a une raison que vous pouvez expliquer.
Télécharger le modèle de politique de protection des données
Format | Idéal pour |
|---|---|
Word (.docx) | Modifier la politique. Téléchargement gratuit, sans inscription |
La version émise, et l’accusé de réception du personnel | |
Google Docs | Relecture avec votre DPO, votre conseiller juridique ou la direction |
Excel (.xlsx) | Les registres associés : calendrier de conservation, registre des traitements, journal des incidents |
.doc | Les anciens systèmes de documents |
Gratuit, modifiable, sans filigrane. Le classeur Excel compte plus qu’il n’y paraît, car une politique sans calendrier de conservation ni registre des traitements derrière elle est une déclaration d’intention plutôt qu’un système opérationnel.
Politique de protection des données ou politique de confidentialité ?
La confusion la plus courante et la plus lourde de conséquences dans ce domaine. Ce sont des documents différents, destinés à des publics différents et ayant un statut juridique différent.
Politique de protection des données | Politique de confidentialité ou mention de confidentialité | |
|---|---|---|
Public | Votre propre personnel | Les personnes dont vous détenez les données |
Finalité | Indique aux employés comment traiter les données personnelles | Indique aux personnes ce que vous faites de leurs données et quels sont leurs droits |
Publié ? | Uniquement en interne, généralement | Oui, publiquement, et requis légalement |
Contient | Les responsabilités, les règles, les procédures, les conséquences | Ce que vous collectez, pourquoi, la base légale, avec qui vous le partagez, la conservation, les droits, le contact |
Où elle se trouve | Manuel, intranet | Pied de page du site web, au point de collecte |
Requise par | Le principe de responsabilité, dans la pratique | Requise directement par les articles 13 et 14 du RGPD |
Si vous avez besoin du document destiné au public pour votre site web, ce modèle n’est pas celui-ci, et publier une politique interne à sa place ne satisfera pas à vos obligations. Vous avez besoin d’une mention de confidentialité, qui décrit vos activités de traitement spécifiques et qui est généralement mieux produite avec l’aide d’un juriste ou via un générateur réputé.
Vous avez presque certainement besoin des deux. Cette page traite de la version interne.
Comment personnaliser ce modèle dans Trupeer
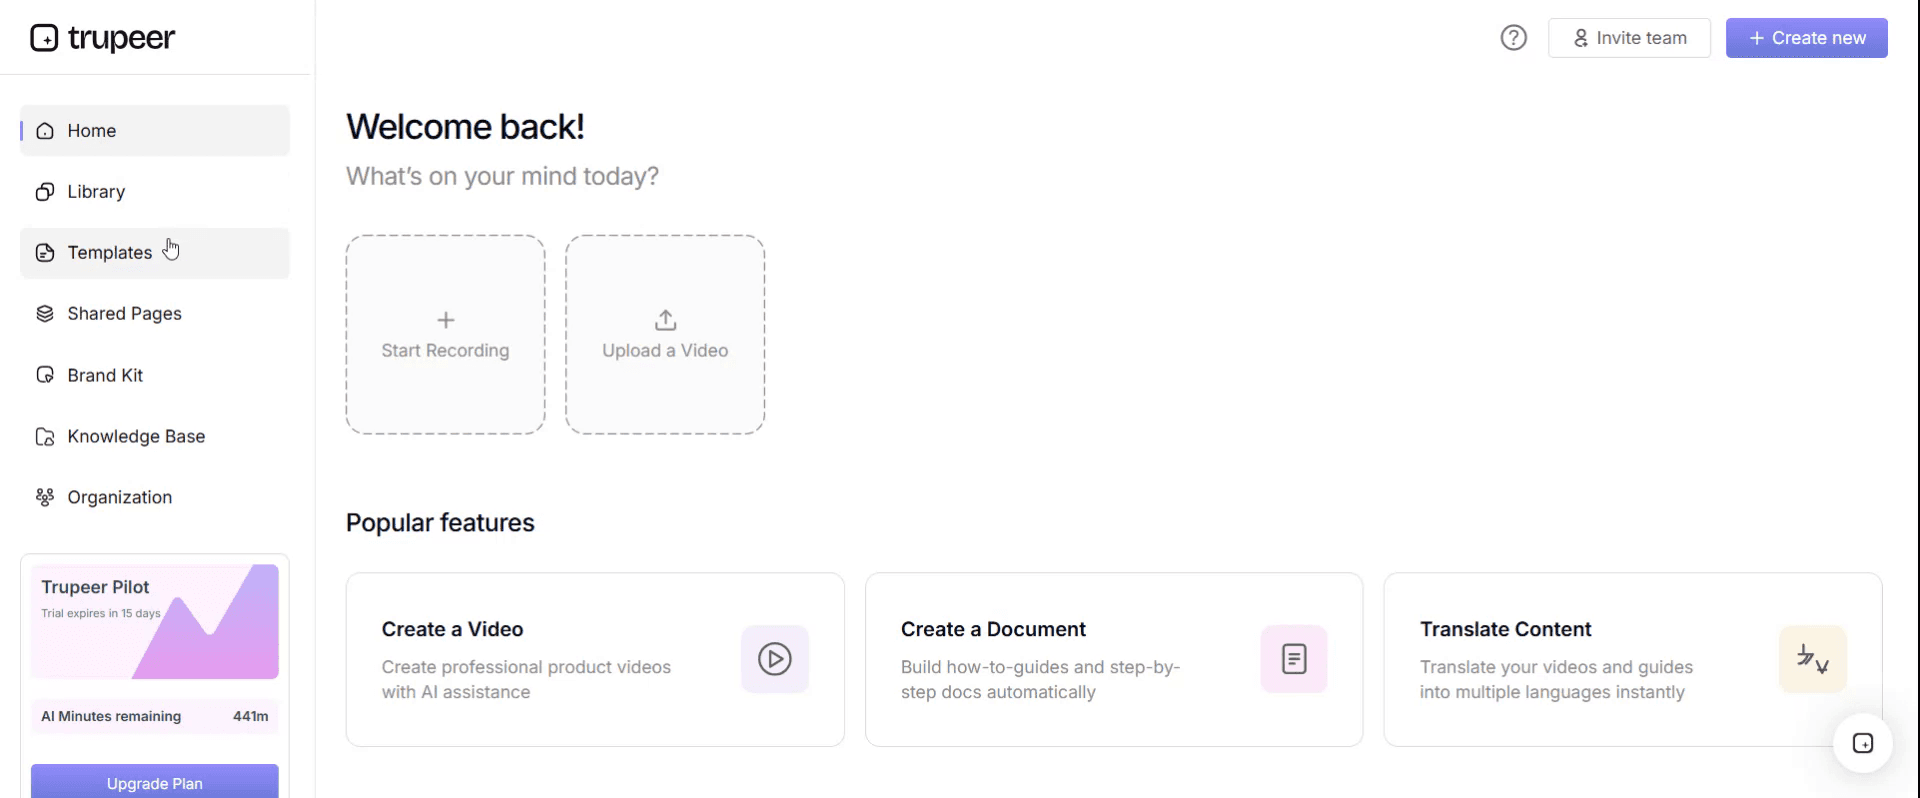
Étape 1 : Ouvrir la section Modèles
Accédez à la section Modèles depuis la navigation principale.
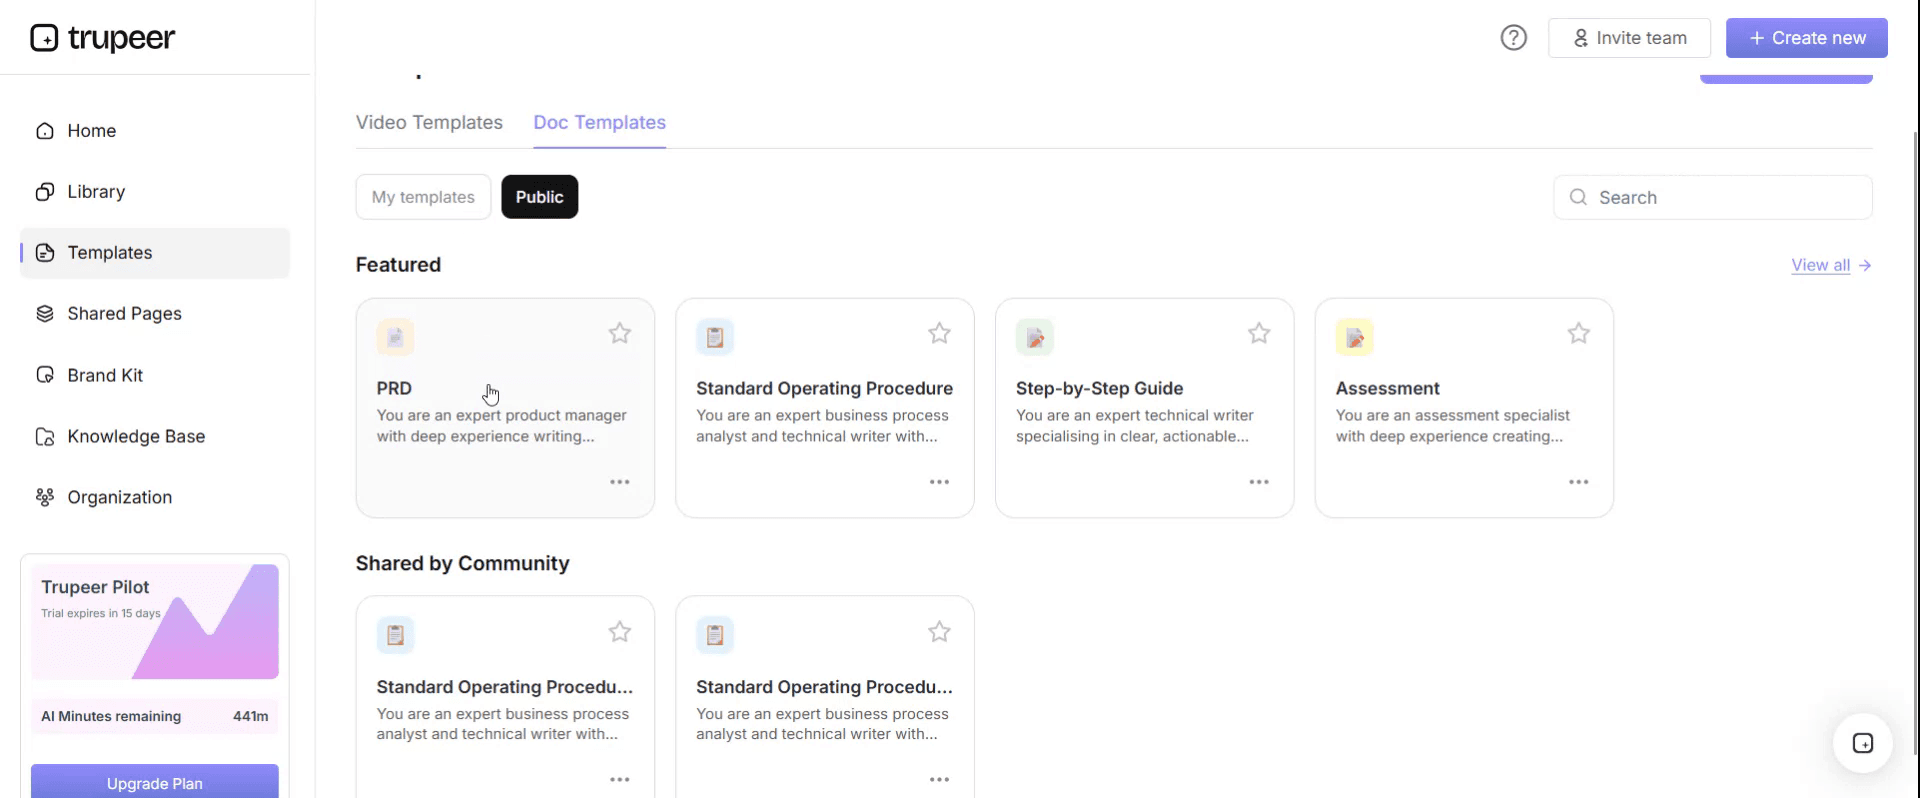
Étape 2 : Sélectionner et ouvrir un modèle
Cliquez sur n’importe quel modèle avec lequel vous souhaitez travailler pour l’ouvrir.
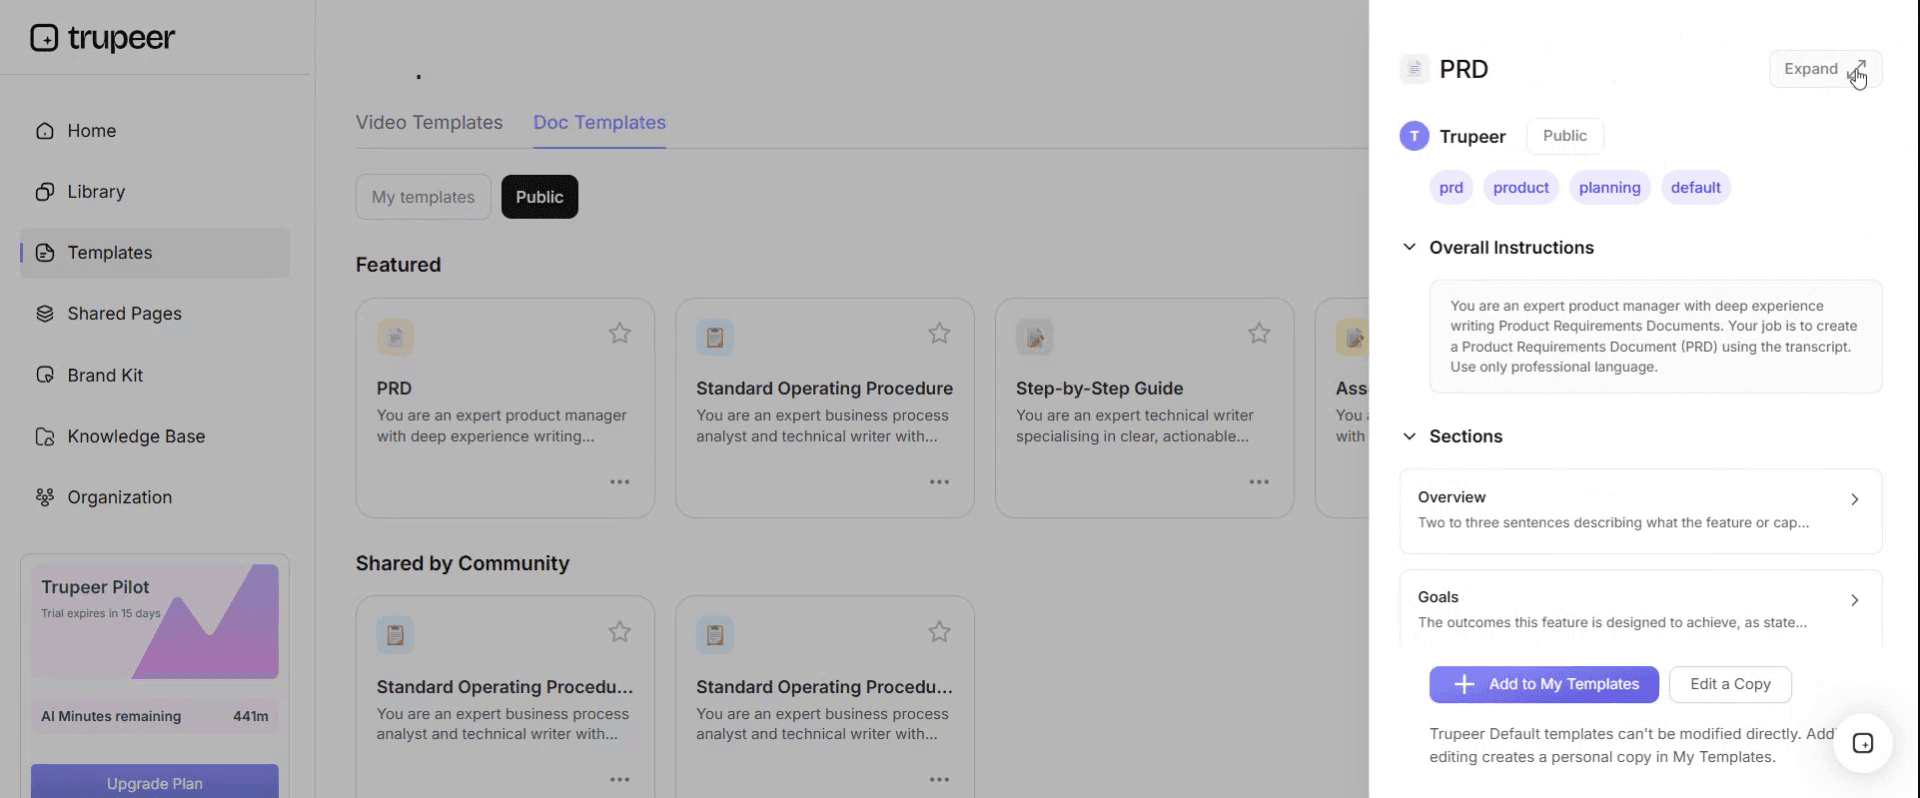
Étape 3 : Développer l’affichage du modèle
Si nécessaire, développez l’affichage du modèle pour voir clairement la mise en page complète et les détails.
Étape 4 : Modifier le modèle
Cliquez sur Modifier pour commencer à modifier le modèle sélectionné.
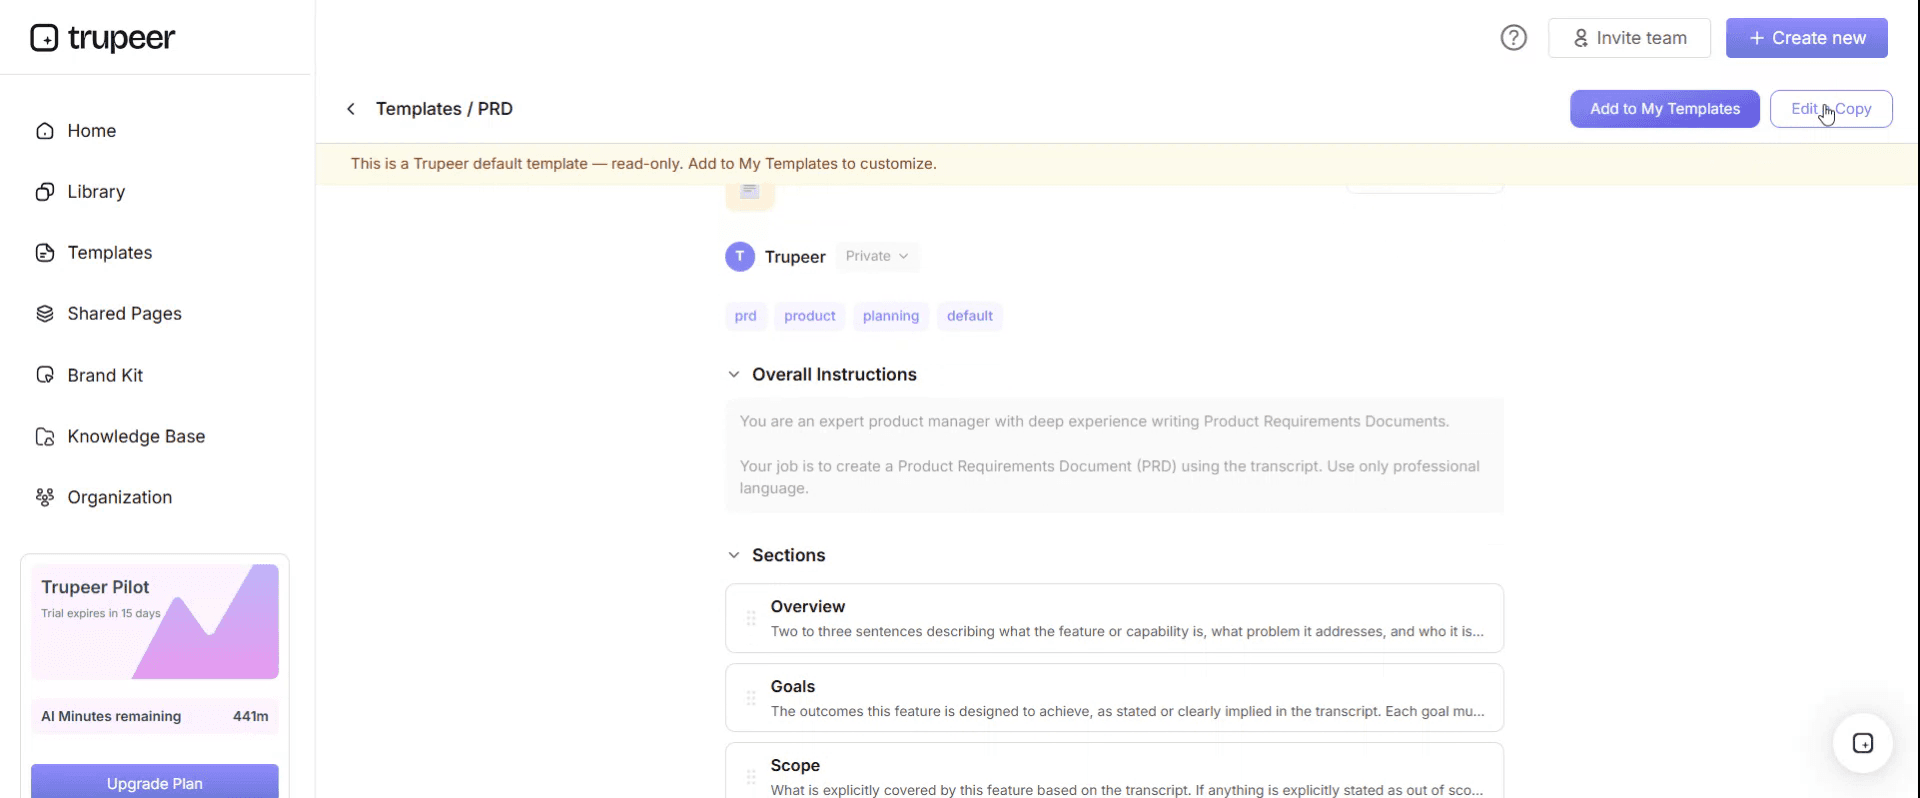
Dans l’éditeur, vous pouvez :
Ajouter de nouvelles sections
Définir ou mettre à jour des règles de mise en forme
Ajouter un logo et ajuster sa position ainsi que les paramètres associés
Étape 5 : Enregistrer votre modèle personnalisé
Après avoir effectué toutes les modifications nécessaires, cliquez sur Enregistrer pour stocker le modèle mis à jour comme le vôtre.
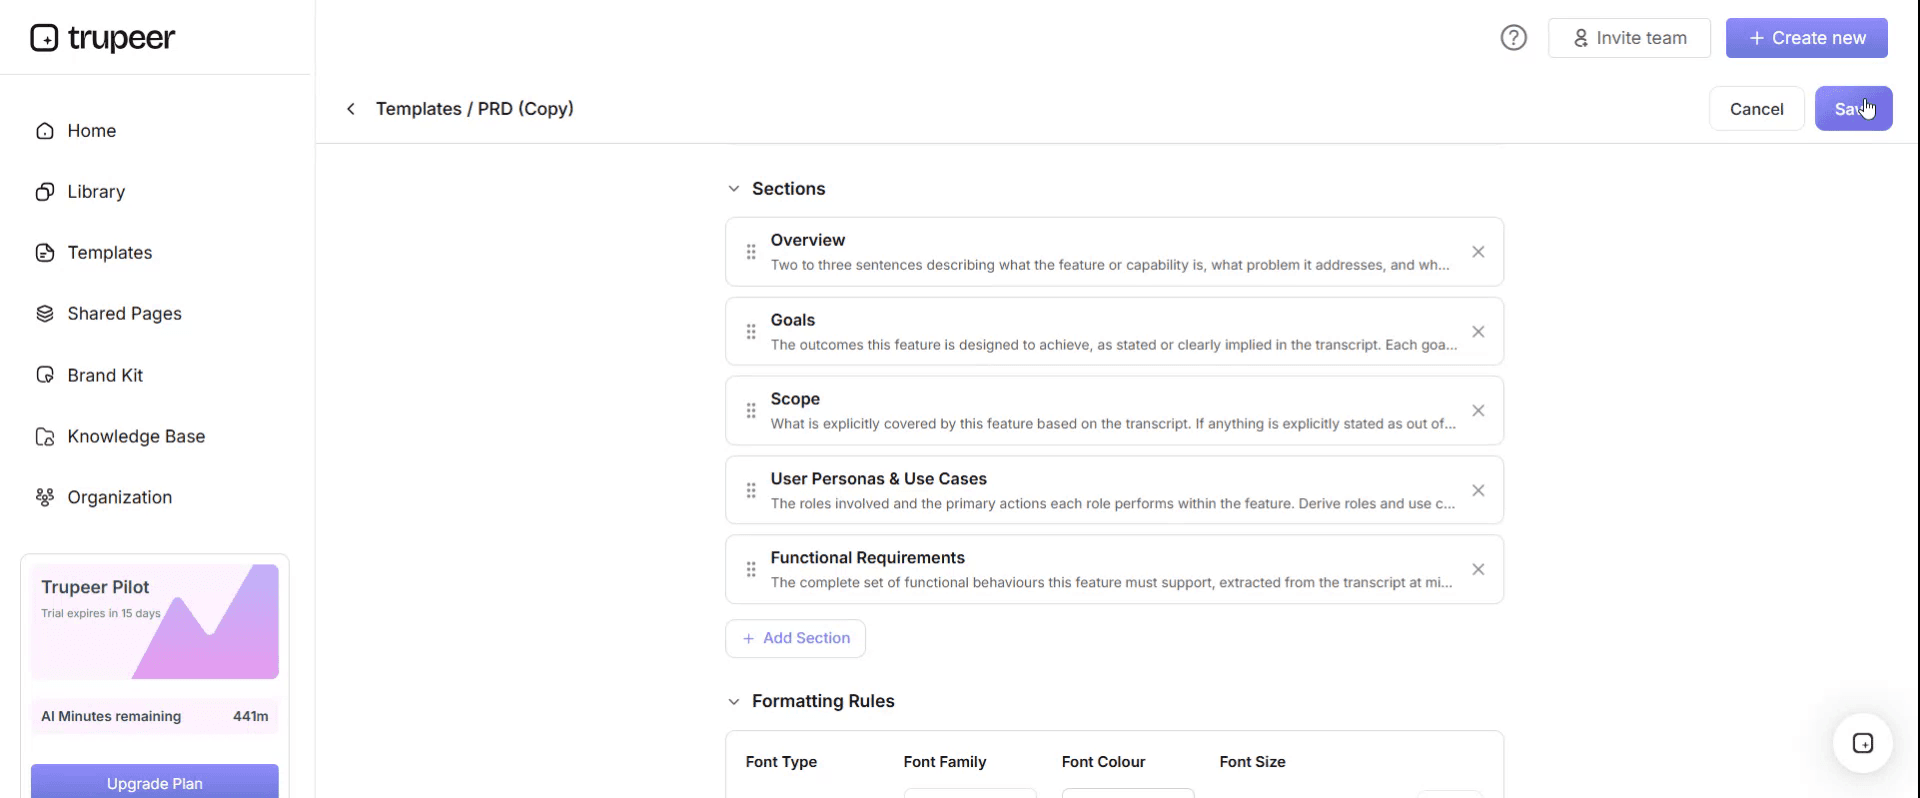
Étape 6 : Aperçu et ajustements fins du modèle
Lorsque vous souhaitez voir à quoi ressemble votre modèle personnalisé, ouvrez l’Aperçu.
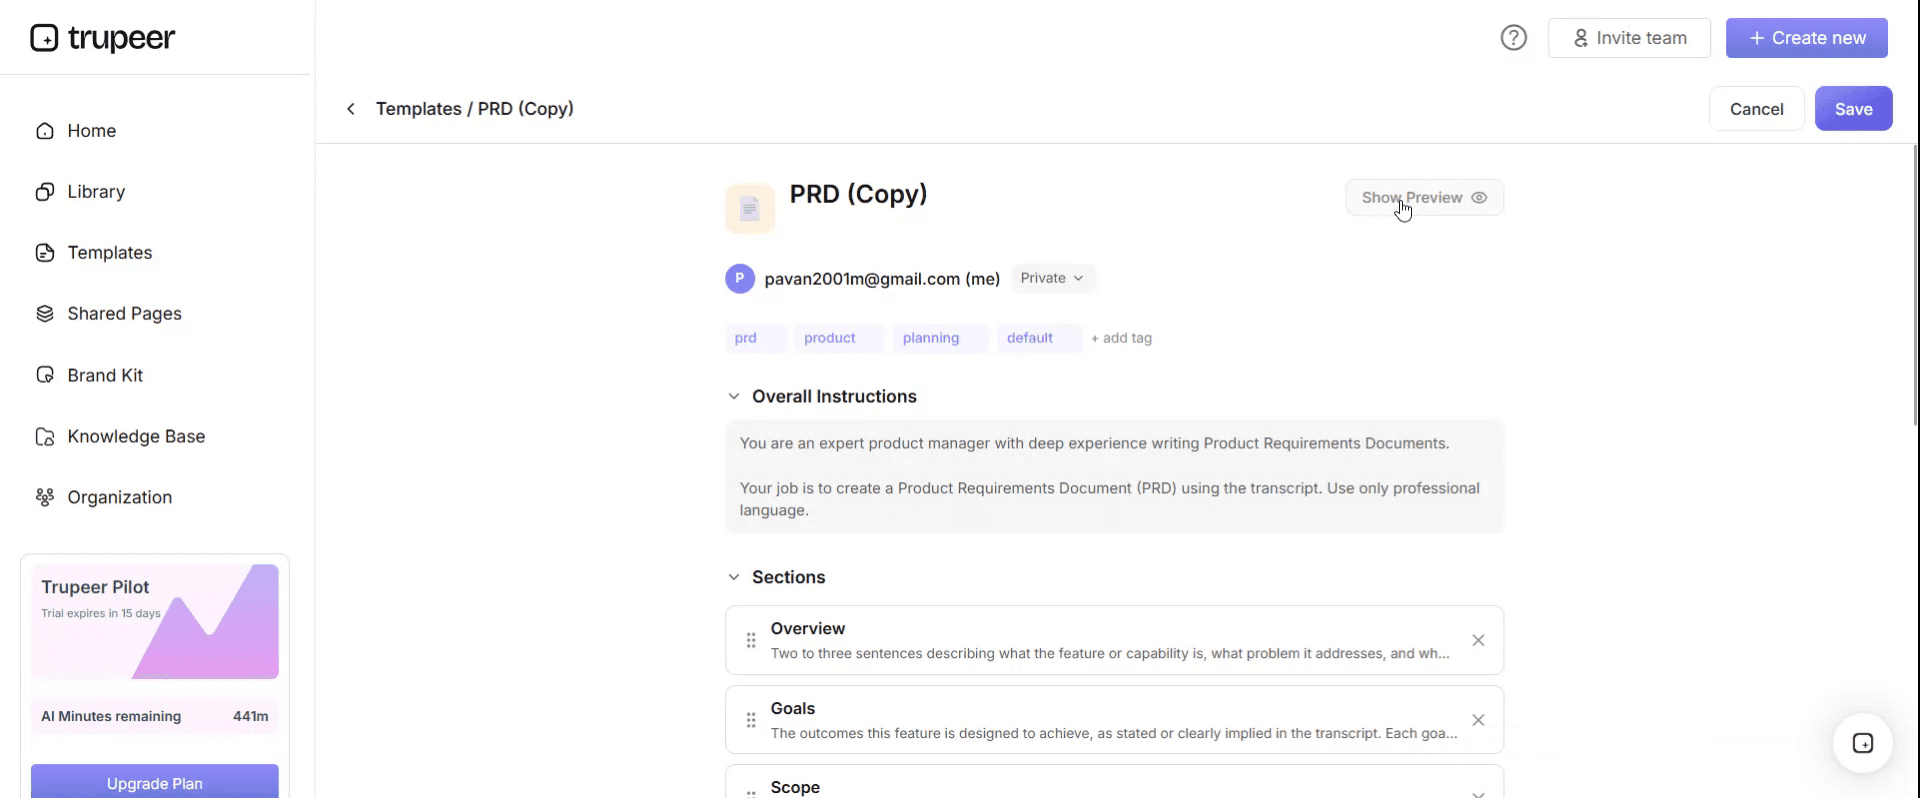
À partir de l’écran d’aperçu, vous pouvez continuer à effectuer des ajustements directement si nécessaire, afin de garantir que le modèle s’affiche exactement comme vous le souhaitez.
Avec un modèle de politique de protection des données, vous pouvez :
Gagner du temps sur la rédaction : évitez la page blanche grâce à une structure conçue pour les exigences en matière de confidentialité.
Rester conforme : aligné sur le RGPD, le CCPA, la HIPAA et d’autres lois sur la confidentialité.
Rester fidèle à votre marque : appliquez votre logo, vos polices et vos couleurs à l’aide du kit de marque de Trupeer.
Former chaque employé : associez la politique à des visites guidées en vidéo pour sensibiliser à la confidentialité.
Être prêt pour les audits : des sections intégrées prennent en charge la SOC 2, la norme ISO 27001 et les audits de confidentialité.
Toucher des équipes internationales : traduisez la politique en 65+ langues en un clic.
Qu’est-ce qu’une politique de protection des données
Une politique interne qui décrit comment votre organisation traite les données personnelles : qui est responsable, ce que le personnel peut et ne peut pas faire, comment les principes juridiques s’appliquent dans la pratique, et ce qui se passe en cas de problème.
Sa fonction est double. Elle indique à vos équipes comment se comporter, et elle démontre la responsabilité, qui n’est pas optionnelle en vertu du RGPD. Pouvoir montrer que vous avez pris en compte et documenté votre approche est, en soi, une exigence de conformité, distincte du fait que vos pratiques soient bonnes ou non.
Les sept principes, et ce que chacun exige
L’article 5 du RGPD énonce sept principes. Chaque section d’une bonne politique de protection des données existe pour en satisfaire un, et structurer la politique de cette manière la rend défendable.
Licéité, loyauté et transparence
Les données personnelles doivent être traitées de manière licite, loyale et transparente, et d’une façon que les personnes peuvent raisonnablement attendre et comprendre.
Ce que la politique doit contenir. Une déclaration selon laquelle tout traitement nécessite une base légale, la liste des bases sur lesquelles votre organisation s’appuie et pour quelles finalités, une exigence selon laquelle des mentions de confidentialité doivent être fournies au moment de la collecte, ainsi qu’une règle selon laquelle le personnel ne doit pas utiliser les données personnelles pour des finalités dont les personnes n’ont pas été informées.
Où cela se passe mal. Collecter des données pour une finalité, puis les utiliser discrètement pour une autre. Le cas classique : faire du marketing auprès de personnes qui vous ont donné leur adresse pour la livraison.
Limitation des finalités
Les données collectées pour une finalité déterminée ne doivent pas être utilisées pour des finalités incompatibles.
Ce que la politique doit contenir. Une règle selon laquelle les nouvelles utilisations de données existantes doivent être évaluées avant qu’elles ne se produisent, ainsi qu’une responsabilité nommée pour cette évaluation. Dans la pratique, c’est la section qui empêche une équipe bien intentionnée de construire quelque chose avec des données qu’elle ne devrait pas utiliser.
Minimisation des données
Collectez ce dont vous avez besoin, et pas plus.
Ce que la politique doit contenir. Une exigence selon laquelle les formulaires et les systèmes sont examinés pour supprimer les champs inutiles, ainsi qu’une règle interdisant de collecter des données de manière spéculative parce qu’elles pourraient être utiles plus tard. Ce principe est appliqué dès la conception : la politique doit donc exiger qu’il soit pris en compte lors de l’introduction de nouveaux processus ou de nouveaux systèmes.
Exactitude
Les données personnelles doivent être exactes et tenues à jour lorsque nécessaire.
Ce que la politique doit contenir. Comment les personnes peuvent corriger leurs données, comment les corrections se propagent vers d’autres systèmes, et à quelle fréquence les enregistrements clés sont examinés. Le point de propagation est important, car la plupart des organisations mettent à jour l’enregistrement de la personne qui s’est plainte, puis laissent trois autres copies ailleurs.
Limitation de la conservation
Ne conservez pas les données personnelles plus longtemps que nécessaire.
Ce que la politique doit contenir. Une référence à votre calendrier de conservation, qui doit être un document distinct car il évolue plus souvent que la politique. Ajoutez également une règle sur la suppression sécurisée, ainsi qu’une exigence selon laquelle les sauvegardes et les archives sont couvertes, plutôt que d’être exemptées discrètement.
C’est le principe que les organisations échouent le plus souvent à appliquer, car conserver tout est plus simple que décider quoi supprimer.
Intégrité et confidentialité
Les données personnelles doivent être protégées, contre l’accès non autorisé comme contre la perte accidentelle.
Ce que la politique doit contenir. Un accès selon le principe du besoin d’en connaître, des règles concernant les appareils et les supports amovibles, les exigences de chiffrement, les règles de travail à domicile et à distance, ce qui peut et ne peut pas être envoyé par e-mail, et la manière dont les données sont partagées avec des tiers. Ajoutez également l’exigence selon laquelle les fournisseurs qui traitent des données pour votre compte sont soumis à un contrat écrit.
Responsabilité
Vous devez être en mesure de démontrer votre conformité, et pas seulement de l’atteindre.
Ce que la politique doit contenir. Des rôles et responsabilités nommés, l’exigence de tenir des registres des traitements, le moment où une analyse d’impact relative à la protection des données est nécessaire, les exigences de formation, et le cycle de revue de la politique elle-même.
La responsabilité explique pourquoi les registres associés comptent. Une politique sans registre des traitements, sans calendrier de conservation et sans journal de formation démontre très peu de choses.
La structure du modèle de politique
Section | Contenu |
|---|---|
Contrôle des documents | Version, responsable, valideur, dates, date de revue |
Finalité et périmètre | À qui et à quoi elle s’applique, y compris les prestataires et les bénévoles |
Définitions | Données personnelles, données de catégorie particulière, traitement, responsable du traitement, sous-traitant, personne concernée |
Rôles et responsabilités | Direction, DPO ou responsable désigné, managers, l’ensemble du personnel, IT |
Les principes | Comment chacun s’applique dans votre organisation |
Bases légales | Sur lesquelles vous vous appuyez, et pour quelles finalités |
Données de catégorie particulière | Conditions supplémentaires et précautions renforcées |
Droits des personnes concernées | Les droits, et la manière dont les demandes sont traitées |
Conservation | Référence au calendrier de conservation |
Sécurité | Accès, appareils, chiffrement, travail à distance, e-mail |
Tiers et partage | Contrats, due diligence, transferts internationaux |
Protection des données dès la conception | Quand les analyses d’impact (AIPD) sont requises |
Réponse en cas de violation | Reconnaître, signaler en interne, délais, notification |
Formation | Qui, à quelle fréquence, et registres |
Non-conformité | Conséquences, liées à la procédure disciplinaire |
Documents associés | Mentions de confidentialité, calendrier de conservation, ROPA, journal des incidents |
Revue | Cycle et responsable |
Bases légales pour le traitement
Chaque activité de traitement a besoin d’une base. Il y en a six en vertu du RGPD, et le personnel doit savoir lesquelles votre organisation utilise.
Base | À utiliser quand | Exemple courant |
|---|---|---|
Consentement | La personne a réellement choisi, et peut retirer son consentement | E-mails marketing |
Contrat | Le traitement est nécessaire pour fournir ce qu’elle a demandé | Exécuter une commande |
Obligation légale | Une loi l’exige | Conserver les registres de paie |
Intérêts vitaux | La vie ou la mort | Situations médicales d’urgence |
Tâche d’intérêt public | Fonctions officielles ou intérêt public | Autorités publiques |
Intérêts légitimes | Votre intérêt, mis en balance avec leurs droits | Prévention de la fraude, certaines analyses |
Deux points pratiques qui valent la peine d’être intégrés dans la politique. Le consentement est souvent le choix le plus faible, car il peut être retiré et doit être donné librement : c’est donc une base médiocre pour tout ce que vous devez faire, indépendamment. Et les intérêts légitimes exigent une évaluation de mise en balance documentée, et pas simplement une affirmation selon laquelle votre intérêt existe.
Droits des personnes concernées
Huit droits en vertu du RGPD, et votre politique doit indiquer comment chacun est traité et par qui.
Le droit d’être informé. Le droit d’accès, communément appelé demande d’accès par la personne concernée. Le droit de rectification. Le droit à l’effacement. Le droit de limiter le traitement. Le droit à la portabilité des données. Le droit d’opposition. Et les droits liés à la prise de décision automatisée et au profilage.
La partie pratique, c’est la procédure. Les demandes peuvent arriver par n’importe quel canal, à n’importe quel membre du personnel, dans n’importe quel libellé, et la personne n’a pas à utiliser la terminologie juridique correcte ni même mentionner la protection des données. La politique doit donc demander à chaque employé de reconnaître et de transmettre immédiatement une demande, plutôt que d’essayer de la traiter.
Le délai de réponse est d’un mois, prolongeable de deux mois supplémentaires pour les demandes complexes ou nombreuses, à condition de prévenir la personne dans le premier mois. Cette échéance démarre dès que la demande arrive quelque part dans votre organisation, et non lorsqu’elle parvient à la bonne personne : c’est pourquoi la règle de reconnaissance est si importante.
Réponse en cas de violation
La section la plus susceptible d’être testée et la moins susceptible d’être lue à l’avance.
Reconnaître une violation. Les violations de données personnelles ne sont pas seulement des piratages. Un e-mail mal adressé, un ordinateur portable perdu, un document laissé dans un train, un partage mal configuré, ou encore le fait d’avoir donné l’accès à la mauvaise personne : tout cela peut constituer une violation.
Signalement en interne. Immédiatement, à un rôle nommé, sans contrôle préalable. La politique doit indiquer explicitement que le fait de signaler une violation que vous avez vous-même causée ne sera pas sanctionné, car une culture du dissimulage est la chose la plus coûteuse qu’une politique de violation puisse créer.
Évaluation et notification. Lorsqu’une violation est susceptible d’entraîner un risque pour les droits et libertés des personnes, elle doit être signalée à l’autorité de contrôle dans les 72 heures suivant le moment où vous en avez connaissance. Lorsque le risque est élevé, les personnes concernées doivent également être informées sans retard injustifié. Les deux évaluations doivent être réalisées par un rôle nommé, et non par la personne qui l’a découverte.
Le journal des incidents. Chaque violation enregistrée, y compris celles que vous décidez de ne pas signaler, ainsi que le raisonnement ayant conduit à cette décision. Tenir ce registre est, en soi, une obligation.
Registres des traitements et conservation
Registres des activités de traitement. Un registre de quelles données personnelles vous détenez, pourquoi, à qui elles sont partagées, combien de temps vous les conservez et comment elles sont sécurisées. L’article 30 l’exige, avec une exemption limitée pour les organisations de moins de 250 employés qui ne s’applique pas si le traitement est plus qu’occasionnel, implique des données de catégorie particulière, ou présente un risque pour les personnes. La plupart des organisations qui pensent être exemptées ne le sont pas.
Calendrier de conservation. Un document distinct listant les types de données, les périodes de conservation et la justification pour chacune. Gardez-le séparé de la politique car il change bien plus souvent, et faites-y référence plutôt que de l’intégrer.
Les deux sont dans le classeur Excel fourni avec ce modèle, avec le journal des incidents à leurs côtés.
L’ensemble plus large de documents
Une politique de protection des données ne se suffit presque jamais à elle-même. La plupart des organisations ont besoin de plusieurs documents :
Document | Finalité | Qui le consulte |
|---|---|---|
Politique de protection des données | Comment le personnel traite les données personnelles | Interne |
Mentions de confidentialité | Ce que vous faites des données des personnes et quels sont leurs droits | Public |
Politique relative aux cookies et bandeau | Suivi du site web et consentement | Public |
Mentions de confidentialité à destination des employés | Ce que vous faites spécifiquement des données des employés | Employés |
Registres des traitements | Inventaire des activités de traitement | Interne, régulateur sur demande |
Calendrier de conservation | Combien de temps chaque type de données est conservé | Interne |
Procédure DSAR | Comment les demandes d’accès sont traitées | Interne |
Journal des incidents et procédure | Enregistrer et répondre aux incidents | Interne |
Modèle d’AIPD | Évaluer les traitements à haut risque | Interne |
Accords avec les sous-traitants | Contrats avec les fournisseurs qui traitent vos données | Contractuel |
Si vous n’avez qu’un seul de ces documents, les mentions de confidentialité sont celui qui doit être publié légalement. Si vous n’en avez que deux, ajoutez cette politique.
La version pour les petites entreprises
Les organisations plus petites ont besoin d’une politique plus courte, pas d’une approche plus légère. Les obligations ne diminuent pas avec le nombre de collaborateurs, mais la documentation doit être proportionnée.
À conserver : le périmètre, les responsabilités, les principes expliqués simplement, les règles de sécurité, la reconnaissance des demandes des personnes concernées, le signalement des violations et la conservation. À supprimer : les structures de gouvernance élaborées, les références à des comités, et tout ce qui décrit des rôles que vous n’avez pas. Nommez une personne réelle responsable plutôt que d’inventer une fonction de protection des données.
Quatre à six pages suffisent généralement. Une politique de vingt pages dans une entreprise de dix personnes ne sera pas lue, ce qui la rend pire qu’une version plus courte qui, elle, le serait.
Former le personnel à ce sujet
Une politique que personne n’a lue ne prouve rien.
Formez lors de l’intégration et chaque année, conservez des registres indiquant qui a été formé et quand, et concentrez-vous sur les quatre éléments qui causent réellement des violations : reconnaître une demande des personnes concernées, ne pas envoyer de données par e-mail à la mauvaise personne, ne pas placer des données personnelles quelque part sans autorisation, et signaler immédiatement un incident.
Une formation basée sur des scénarios fonctionne mieux que de réciter des principes. La plupart des violations proviennent d’erreurs ordinaires plutôt que d’une méconnaissance de la loi.
Comment rédiger votre politique de protection des données
Identifiez les données que vous détenez réellement avant d’écrire quoi que ce soit. Le registre des traitements passe en premier dans la pratique, même s’il est référencé plus tard dans la politique.
Déterminez votre base légale pour chaque activité, et documentez l’évaluation de mise en balance lorsque vous vous appuyez sur les intérêts légitimes.
Utilisez la structure du modèle et rédigez en langage clair, car le public est votre personnel et non un régulateur.
Rendez les règles spécifiques. « Traiter les données de manière sécurisée » n’est pas applicable. « Ne pas stocker les données personnelles sur des appareils personnels ou sur des comptes cloud non approuvés » l’est.
Construisez le calendrier de conservation séparément et faites-y référence.
Rédigez la procédure en cas de violation avant d’en avoir besoin, avec un rôle nommé et une règle de signalement sans reproche.
Faites-la relire par un spécialiste de la protection des données ou un conseiller juridique, en particulier si vous traitez des données de catégorie particulière, si vous opérez dans plusieurs juridictions, ou si vous prenez des décisions automatisées.
Faites valider, publiez avec une notification, et collectez les accusés de réception.
Formez et consignez la formation.
Fixez une date de revue, annuellement et après tout changement significatif.
Relire la politique
Chaque année par défaut. Immédiatement lorsque vous introduisez un nouveau système ou une nouvelle activité de traitement, lorsque vous commencez à opérer dans une nouvelle juridiction, après toute violation, lorsque le droit en matière de protection des données change, ou lorsque la personne responsable quitte ses fonctions.
Consignez chaque revue dans l’historique des versions, y compris les revues qui n’ont entraîné aucun changement, car démontrer que vous l’avez revue fait partie de l’objectif.
Mentions légales
Ce modèle et les conseils fournis sur cette page sont destinés à des informations générales et ne constituent pas un avis juridique. Le droit de la protection des données varie selon les juridictions, et les exigences diffèrent dans le cadre du RGPD de l’UE, du RGPD du Royaume-Uni, ainsi que des régimes tels que le CCPA et le CPRA aux États-Unis. Les obligations varient également considérablement selon les données que vous traitez, l’échelle à laquelle vous les traitez et les secteurs concernés.
Faites relire votre politique par un conseiller qualifié en protection des données ou un avocat avant de l’adopter, en particulier si vous traitez des données de catégorie particulière, des données concernant des enfants, ou si vous opérez à l’international.
Bonnes pratiques
Conservez la politique interne et la mention de confidentialité publique comme des documents distincts.
Rédigez des règles que le personnel peut réellement suivre, de manière précise.
Gardez le calendrier de conservation en dehors de la politique afin qu’il puisse être mis à jour indépendamment.
Nommez des personnes réelles, pas des rôles « idéaux ».
Indiquez explicitement que les violations signalées par soi-même ne seront pas sanctionnées.
Formez à la reconnaissance des demandes des personnes concernées, car l’horloge démarre à l’arrivée.
Consignez chaque violation, y compris celles qui n’ont pas été signalées, ainsi que le raisonnement.
Tenez le registre des traitements à jour. C’est une obligation et cela rend tout le reste plus facile.
Gardez la politique proportionnée à l’organisation.
Consignez les revues, y compris celles sans changement.
Erreurs courantes
Publier la politique interne comme si c’était une mention de confidentialité.
Un modèle générique téléchargé avec le nom de l’entreprise modifié et rien d’autre.
Des règles trop vagues pour être suivies ou appliquées.
Des périodes de conservation intégrées dans la politique : les mettre à jour nécessite de la réapprouver.
Supposer que l’exemption pour les organisations de moins de 250 employés s’applique aux registres des traitements lorsqu’elle ne s’applique pas.
S’appuyer sur le consentement alors qu’une autre base légale serait plus robuste.
Des intérêts légitimes invoqués sans évaluation de mise en balance documentée.
Pas de procédure en cas de violation : l’horloge des 72 heures est découverte pendant un incident.
Une culture du blâme autour des violations, qui produit du dissimulage.
Le personnel n’est pas formé à reconnaître une demande des personnes concernées en langage courant.
Les sauvegardes et les archives sont exclues discrètement des règles de conservation et de suppression.
Jamais relue : elle décrit des systèmes que vous n’utilisez plus.
Transformez les règles en quelque chose que les gens peuvent suivre
Ouvrez le modèle dans Trupeer AI, appliquez votre kit de marque pour qu’il corresponde à votre manuel et à vos autres politiques, puis modifiez directement n’importe quelle section. La configuration se trouve dans le guide du modèle.
L’écart entre une politique de protection des données et la conformité réelle est presque toujours un problème de comportement. Le personnel sait qu’il doit traiter les données avec soin, mais ne sait pas ce que cela signifie lorsqu’il s’apprête à partager un tableur, à répondre à un e-mail inhabituel ou à mettre en place un nouvel outil.
Consignez les procédures une fois, et Trupeer AI génère le guide écrit ainsi qu’une visite guidée en vidéo commentée à partir du même contenu, de sorte que les règles de partage des fichiers, de masquage d’une réponse à une demande d’accès, ou de signalement d’un incident soient des éléments que les gens peuvent regarder, plutôt que des clauses qu’ils survolent. Traduisez-la en 65+ langues, ce qui compte lorsque l’on demande aux équipes de suivre des règles ayant des conséquences juridiques. Conservez l’ensemble dans votre base de connaissances et utilisez-le pour l’intégration et la formation annuelle, avec un registre d’achèvement que vous pouvez présenter.
Consignez-le. Mettez-le à votre marque. Traduisez-le. Faites-le avec Trupeer.
Questions fréquentes
Existe-t-il un modèle gratuit de politique de protection des données dans Word ?
Oui. Word est le format principal : chaque section est rédigée et contient des champs entre crochets pour les détails qui doivent être les vôtres. Téléchargement gratuit, sans inscription, sans filigrane.
Existe-t-il un modèle gratuit de politique de protection des données en PDF ?
Oui, sous forme de version émise avec un bloc d’accusé de réception pour la signature du personnel, c’est ce dont vous avez besoin si vous prévoyez de vous appuyer sur la politique dans un contexte disciplinaire.
Existe-t-il un modèle de politique de protection des données dans Word pour les employés ?
Oui. Le modèle inclut un résumé destiné aux employés, ainsi qu’une version de deux pages couvrant ce que le personnel doit et ne doit pas faire, sans les détails de gouvernance. C’est la version que la plupart des gens devraient réellement lire, la politique complète étant disponible derrière.
Où puis-je obtenir un PDF de politique de protection des données ?
Ici, avec à la fois le modèle vierge et un exemple complété, afin que vous puissiez voir une politique finalisée de bout en bout avant d’écrire la vôtre.
Quelle est la différence entre une politique de protection des données et une politique de confidentialité ?
Une politique de protection des données est interne et explique à votre personnel comment traiter les données personnelles. Une politique de confidentialité ou une mention de confidentialité est publique et indique aux personnes ce que vous faites de leurs données et quels sont leurs droits. La seconde est requise directement par le RGPD et doit être publiée. Publier la politique interne à sa place ne satisfera pas à cette obligation.
Existe-t-il un modèle gratuit de politique de confidentialité pour site web ?
Pas sur cette page, et il vaut mieux expliquer pourquoi plutôt que de proposer un modèle générique. Une mention de confidentialité doit décrire votre traitement réel : ce que vous collectez, sur quelle base légale, avec qui vous le partagez, combien de temps vous le conservez, et où il est transféré. Un modèle qui ne correspond pas à vos pratiques réelles est pire que rien, car c’est une déclaration publiée qui est inexacte. Utilisez un générateur de politique de confidentialité réputé ou un avocat, et basez-vous sur vos registres des traitements.
Existe-t-il un exemple de politique de confidentialité en PDF ?
Les exemples de mentions de confidentialité sont largement disponibles auprès des régulateurs et des fournisseurs d’outils de confidentialité, et ce sont de meilleurs points de départ qu’un modèle générique, car ils sont rédigés conformément aux exigences actuelles. Ce que cette page fournit, c’est la politique interne et le registre des traitements à partir desquels toute mention de confidentialité exacte doit être construite.
Existe-t-il un générateur de politique de confidentialité ?
Il en existe plusieurs et ils constituent une option raisonnable pour un site web simple, en particulier pour les divulgations relatives aux cookies et à l’analytics. Ce qu’ils ne peuvent pas faire, c’est connaître vos activités de traitement : vous devez donc vérifier la sortie par rapport à vos pratiques réelles plutôt que de la publier sans la lire. Les générateurs produisent un document. L’exactitude reste votre responsabilité.
Qu’est-ce qu’une politique de protection des données ?
Une politique interne qui décrit comment votre organisation traite les données personnelles : qui est responsable, ce que le personnel peut et ne peut pas faire, comment les principes juridiques s’appliquent dans la pratique, et ce qui se passe en cas de problème. Elle démontre également la responsabilité, qui est une exigence en soi.
Que doit inclure une politique de protection des données ?
Le contrôle des documents, le périmètre, les définitions, les rôles et responsabilités, la manière dont chacun des sept principes s’applique, les bases légales, les données de catégorie particulière, les droits des personnes concernées et la manière dont les demandes sont traitées, la conservation, les règles de sécurité, le partage avec des tiers, le moment où les AIPD sont requises, la réponse en cas de violation, les exigences de formation, les conséquences en cas de non-conformité, les documents associés et un cycle de revue.
Quels sont les 7 principes du RGPD ?
La licéité, la loyauté et la transparence. La limitation des finalités. La minimisation des données. L’exactitude. La limitation de la conservation. L’intégrité et la confidentialité. La responsabilité. L’article 5 définit les six premiers comme des principes liés au traitement, la responsabilité vous obligeant à démontrer votre conformité à ces principes.
Quelles sont les bases légales pour le traitement des données personnelles ?
Le consentement, le contrat, l’obligation légale, les intérêts vitaux, la tâche d’intérêt public et les intérêts légitimes. Chaque activité de traitement a besoin d’une base. Le consentement est souvent le choix le plus faible, car il peut être retiré et doit être donné librement, et les intérêts légitimes exigent une évaluation de mise en balance documentée plutôt qu’une simple affirmation.
Combien de temps faut-il pour répondre à une demande d’accès par la personne concernée ?
Un mois, prolongeable de deux mois supplémentaires pour les demandes complexes ou nombreuses, à condition de notifier la personne dans le premier mois. L’horloge démarre lorsque la demande parvient à n’importe qui dans votre organisation, quel que soit le libellé : c’est pourquoi former le personnel à reconnaître et à transmettre les demandes est plus important que la procédure elle-même.
À quelle vitesse une violation de données doit-elle être signalée ?
Lorsqu’une violation de données personnelles est susceptible d’entraîner un risque pour les droits et libertés des personnes, elle doit être signalée à l’autorité de contrôle dans les 72 heures suivant le moment où vous en avez connaissance. En cas de risque élevé pour les personnes, elles doivent également être informées sans retard injustifié. Les violations que vous évaluez comme ne nécessitant pas de notification doivent tout de même être consignées, avec le raisonnement.
Les petites entreprises ont-elles besoin d’une politique de protection des données ?
Oui, si vous traitez des données personnelles, ce que fait presque chaque entreprise. Les obligations ne diminuent pas avec le nombre de collaborateurs, même si la documentation doit être proportionnée. Quatre à six pages en nommant une personne responsable réelle sont plus utiles que vingt pages décrivant des structures de gouvernance que vous n’avez pas.
Ai-je besoin d’un Délégué à la protection des données (DPO) ?
Un DPO est obligatoire dans des circonstances spécifiques, notamment pour les autorités publiques et les organisations dont les activités principales impliquent une surveillance régulière et à grande échelle, ou un traitement à grande échelle de données de catégorie particulière. De nombreuses organisations ne répondent pas à ces critères et bénéficient néanmoins de la désignation d’une personne responsable. Vérifiez votre situation avec un spécialiste, car les seuils impliquent une appréciation.
À quelle fréquence faut-il relire une politique de protection des données ?
Chaque année par défaut, et immédiatement après toute violation, un nouveau système ou une nouvelle activité de traitement, un changement de la loi, une expansion dans une nouvelle juridiction, ou le départ de la personne responsable. Consignez chaque revue, y compris celles qui n’entraînent aucun changement.
Puis-je personnaliser ce modèle de politique de protection des données ?
Oui, chaque version est entièrement modifiable, et vous devriez le faire. Les politiques génériques échouent précisément parce qu’elles ne décrivent pas les pratiques réelles de qui que ce soit. Remplacez les champs, supprimez les sections qui ne s’appliquent pas, puis faites relire le résultat par un conseiller qualifié avant de l’adopter.


