Utilisez ce modèle
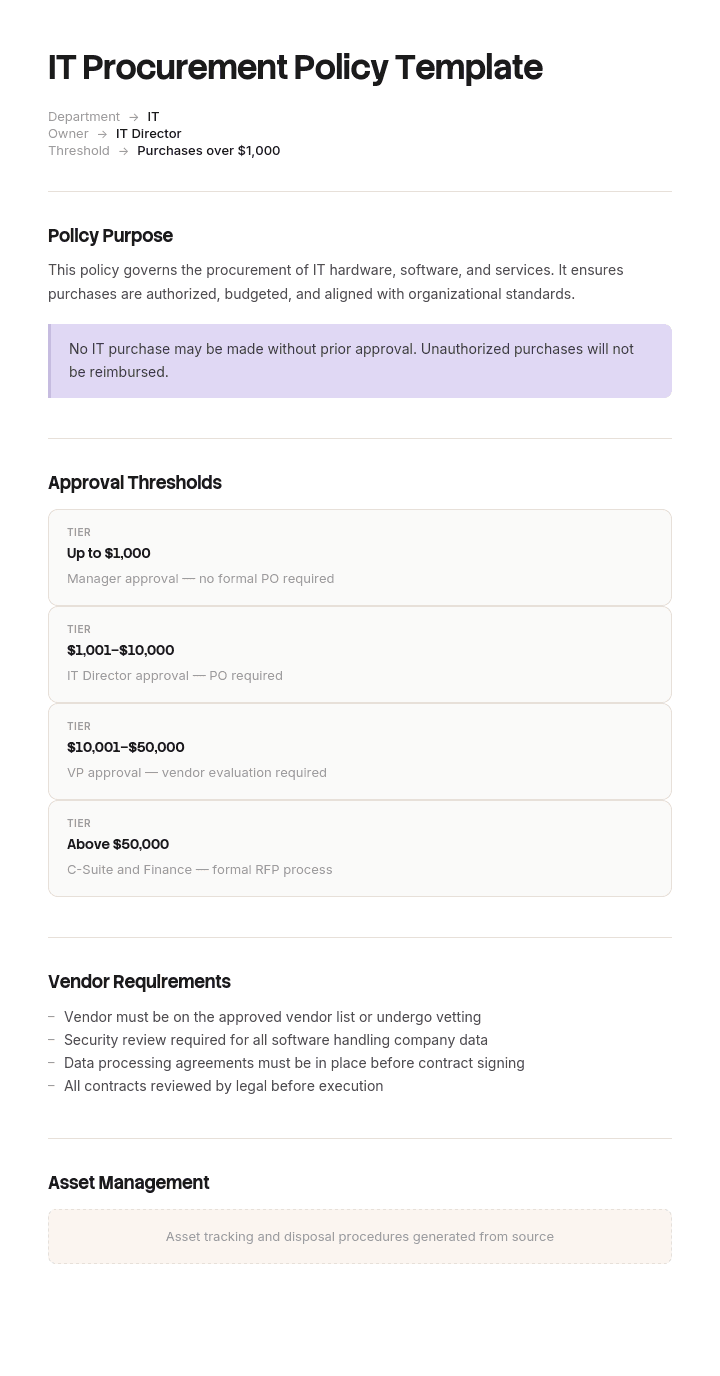
Une politique claire d’achat informatique (IT) contrôle les dépenses, gère les risques et garantit que chaque achat IT correspond aux exigences de sécurité et de conformité. Avec Trupeer, vous pouvez gagner des heures sur la rédaction de votre politique en commençant par un modèle gratuit de politique d’achat informatique, en le personnalisant avec vos directives de marque, puis en transformant la politique en une vidéo explicative que les employés et les fournisseurs peuvent comprendre rapidement.
Qu’est-ce qu’une politique d’achat informatique (IT) et qu’est-ce que ce n’est pas
Une politique d’achat informatique (IT) est la règle écrite qui détermine qui peut engager l’entreprise auprès d’un fournisseur de technologie, ce qui doit être vérifié avant cet engagement, et ce qui se passe ensuite pour la relation. Ce n’est pas un processus d’achat, une liste de fournisseurs ni un contrat : tout cela se situe en aval.
Ce n’est pas non plus une politique générale d’achat avec le mot « IT » devant. Une politique générale suppose que l’objet acheté est livré une fois, qu’il reste quelque part et qu’il se déprécie. La technologie casse cette hypothèse quatre fois. Elle se renouvelle : un engagement de trois ans est signé une fois et payé trente-six fois, sans que personne ne doive réapprouver quoi que ce soit. Elle conserve vos données : l’achat remet des informations clients ou employés à un tiers à un prix sans rapport avec la valeur de ce que vous avez transmis. Elle peut être gratuite, et un outil gratuit franchit tous les seuils de dépense jamais écrits. Et elle ne « meurt » pas : le matériel est passé en pertes et profits, tandis que les logiciels continuent de facturer après le départ de la personne qui les a choisis.
Pourquoi la plupart des politiques d’achat IT ratent l’argent
Presque tous les modèles de politique d’achat ont la même structure : objectif, périmètre, rôles, seuils, matrice d’approbation, exceptions. La matrice d’approbation est toujours indexée sur un seul chiffre, c’est-à-dire le coût. Cette conception suppose que le moment coûteux et le moment risqué sont le même. En IT, ils ne le sont presque jamais.
Le moment coûteux, c’est le renouvellement, car les renouvellements se font automatiquement, à un prix fixé par le fournisseur, pour un nombre de sièges compté par le fournisseur, sans qu’aucun humain ne décide. Sur une relation de cinq ans, l’achat initial est généralement la plus petite décision de la séquence et la seule que quelqu’un ait réellement examinée.
Le moment risqué, c’est la donnée. Un outil de prise de notes à douze dollars par utilisateur qui ingère des enregistrements de réunions expose davantage que ne le fait un système de stockage à soixante mille dollars qui ne quitte jamais les locaux. Les seuils de dépense orientent le système vers le directeur financier (CFO) et l’outil de prise de notes vers personne.
Ainsi, ce modèle fait deux choses différemment. Il oriente les demandes selon deux axes, la dépense et l’exposition aux données, plutôt que selon un seul. Et il traite le renouvellement comme une décision d’achat nouvelle plutôt que comme un événement comptable. Le reste est standard, et le standard, c’est bien. Les éléments qui comptent sont la table de routage, la clause 9 et le registre.
Comment personnaliser ce modèle dans Trupeer
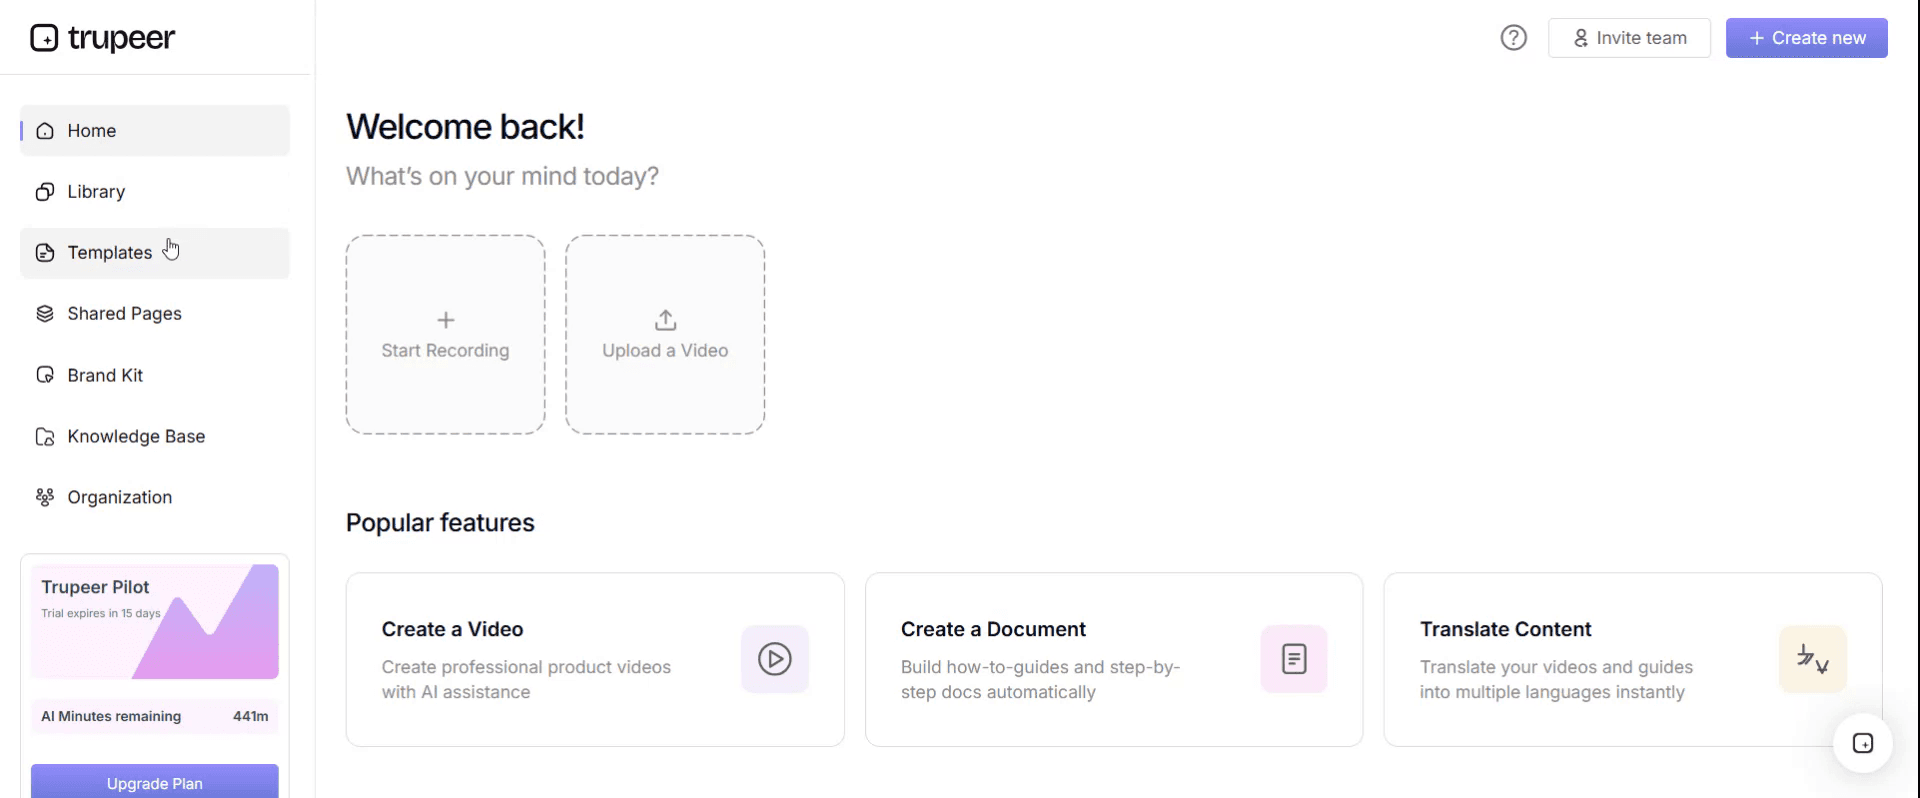
Étape 1 : Ouvrir la section Modèles
Accédez à la section Modèles depuis la navigation principale.
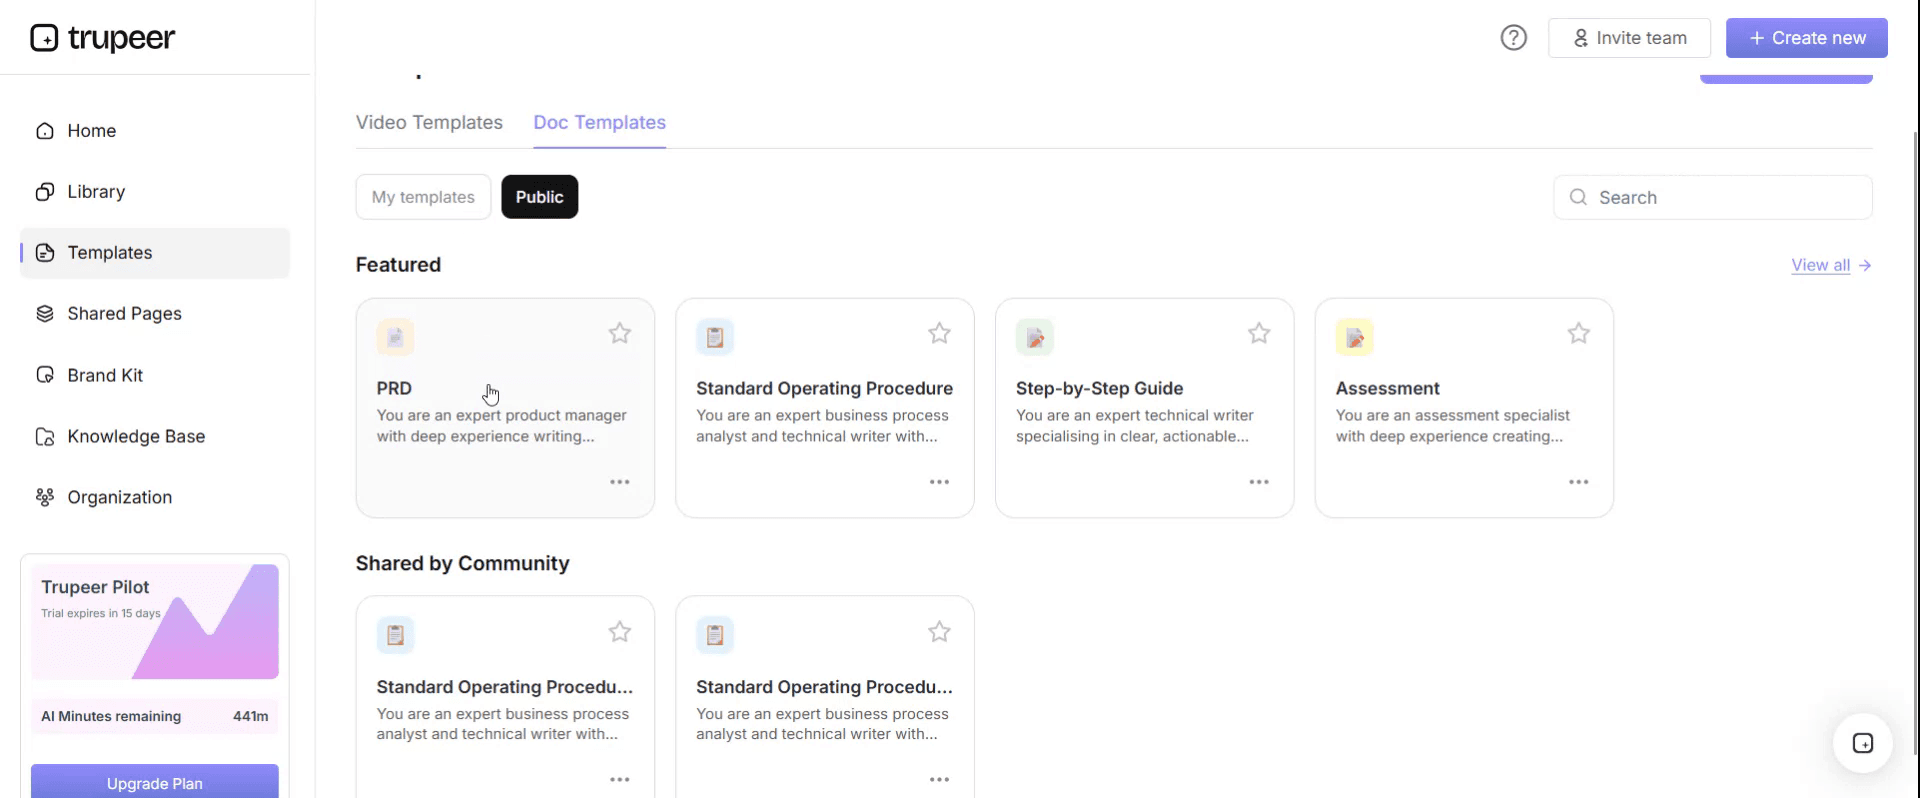
Étape 2 : Sélectionner et ouvrir un modèle
Cliquez sur n’importe quel modèle avec lequel vous souhaitez travailler pour l’ouvrir.
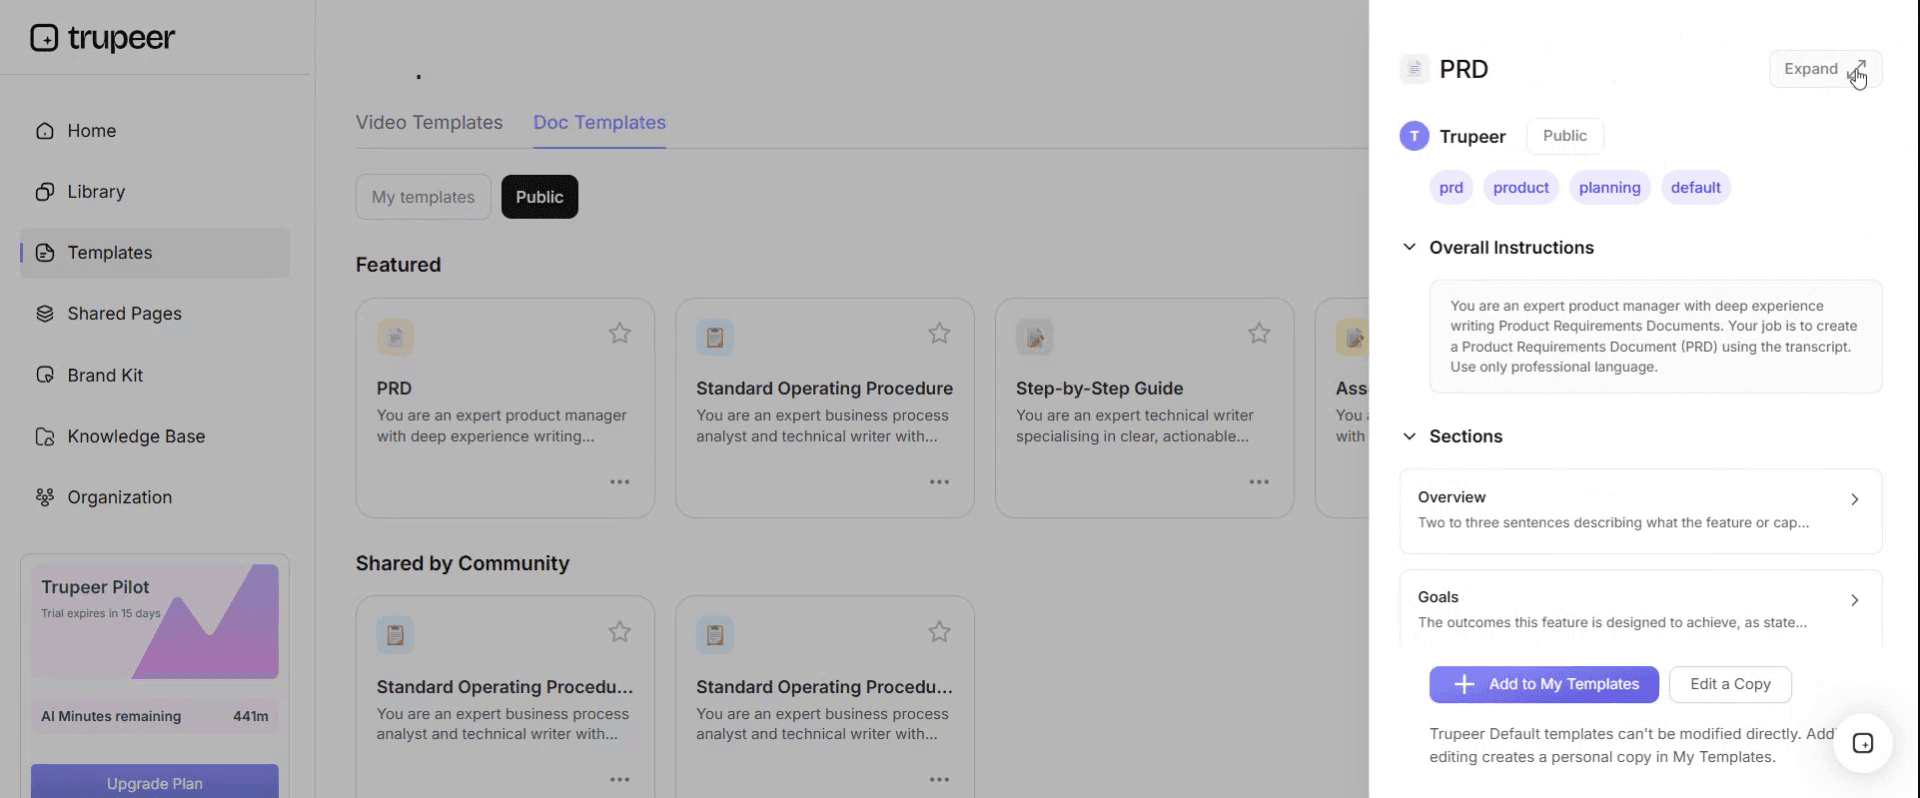
Étape 3 : Développer l’affichage du modèle
Si nécessaire, développez l’affichage du modèle pour voir clairement la mise en page et les détails.
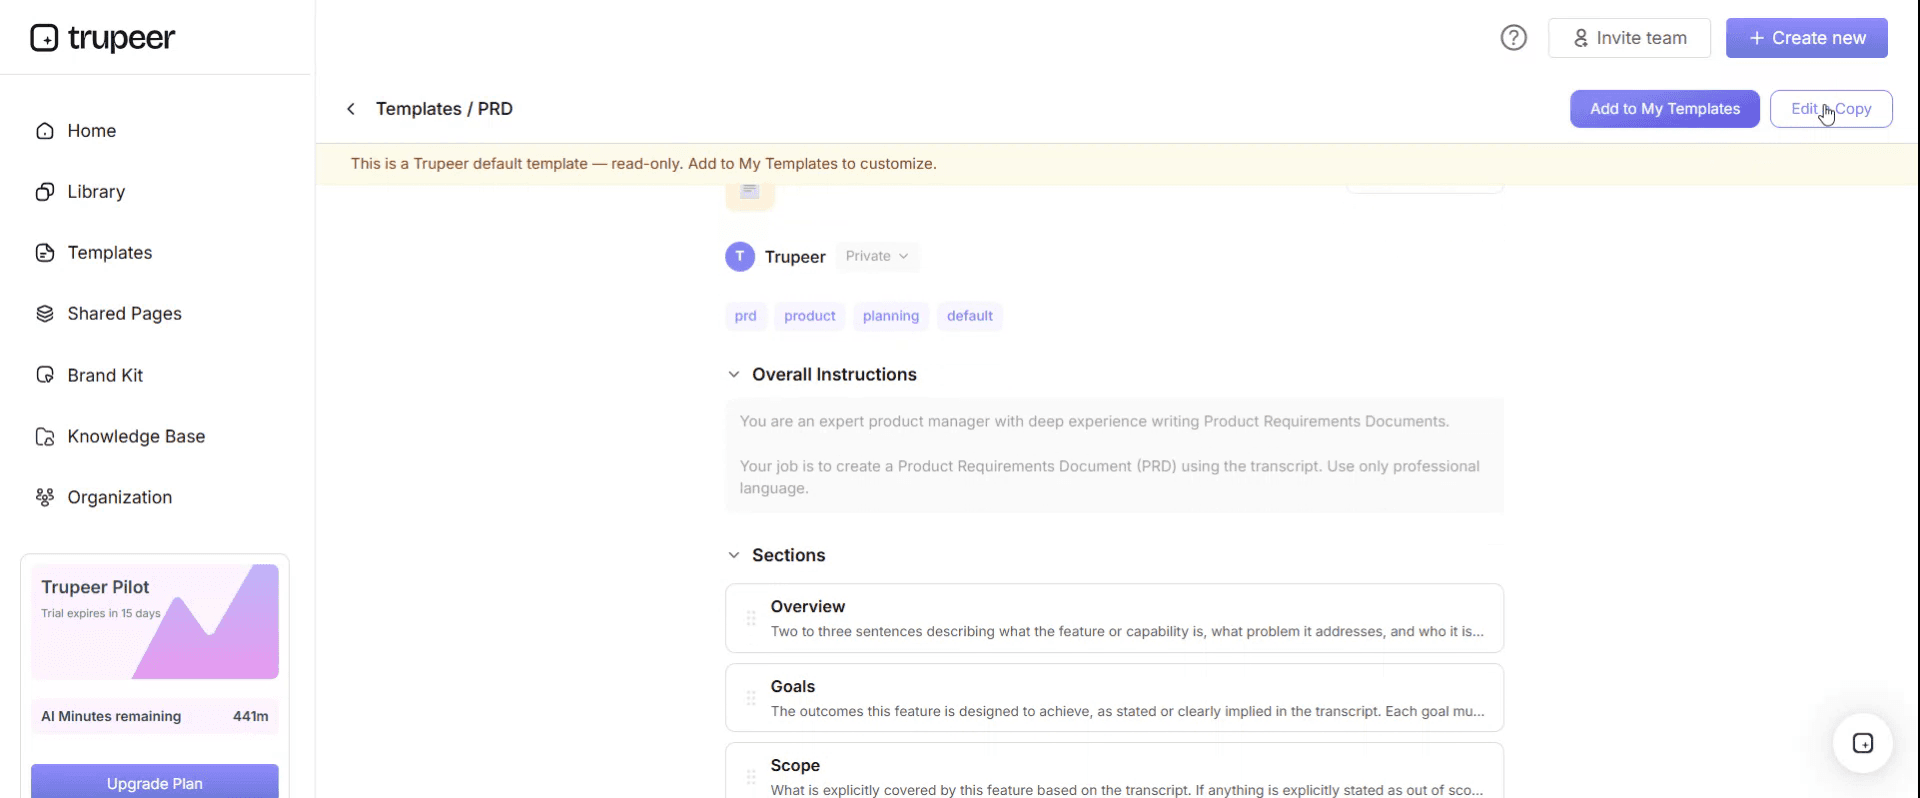
Étape 4 : Modifier le modèle
Cliquez sur Modifier pour commencer à apporter des changements au modèle sélectionné.
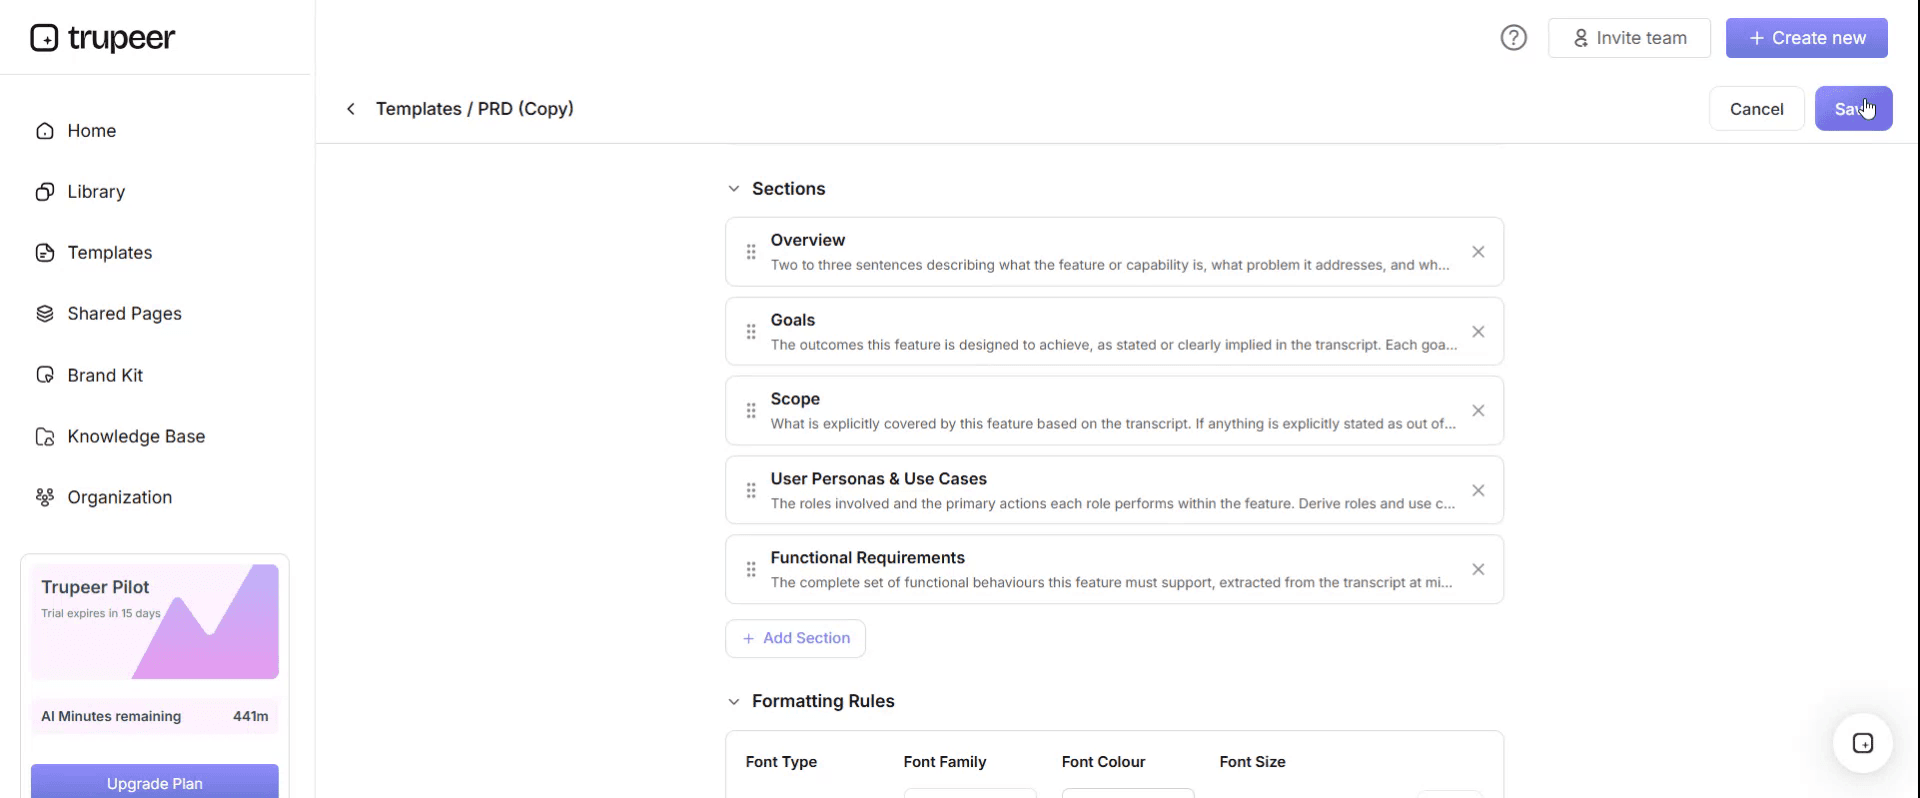
Dans l’éditeur, vous pouvez :
Ajouter de nouvelles sections
Définir ou mettre à jour des règles de mise en forme
Ajouter un logo et ajuster sa position ainsi que les paramètres associés
Étape 5 : Enregistrer votre modèle personnalisé
Après avoir effectué tous les changements nécessaires, cliquez sur Enregistrer pour stocker le modèle mis à jour comme le vôtre.
Étape 6 : Prévisualiser et affiner le modèle
Lorsque vous souhaitez voir à quoi ressemble votre modèle personnalisé, ouvrez la Prévisualisation.
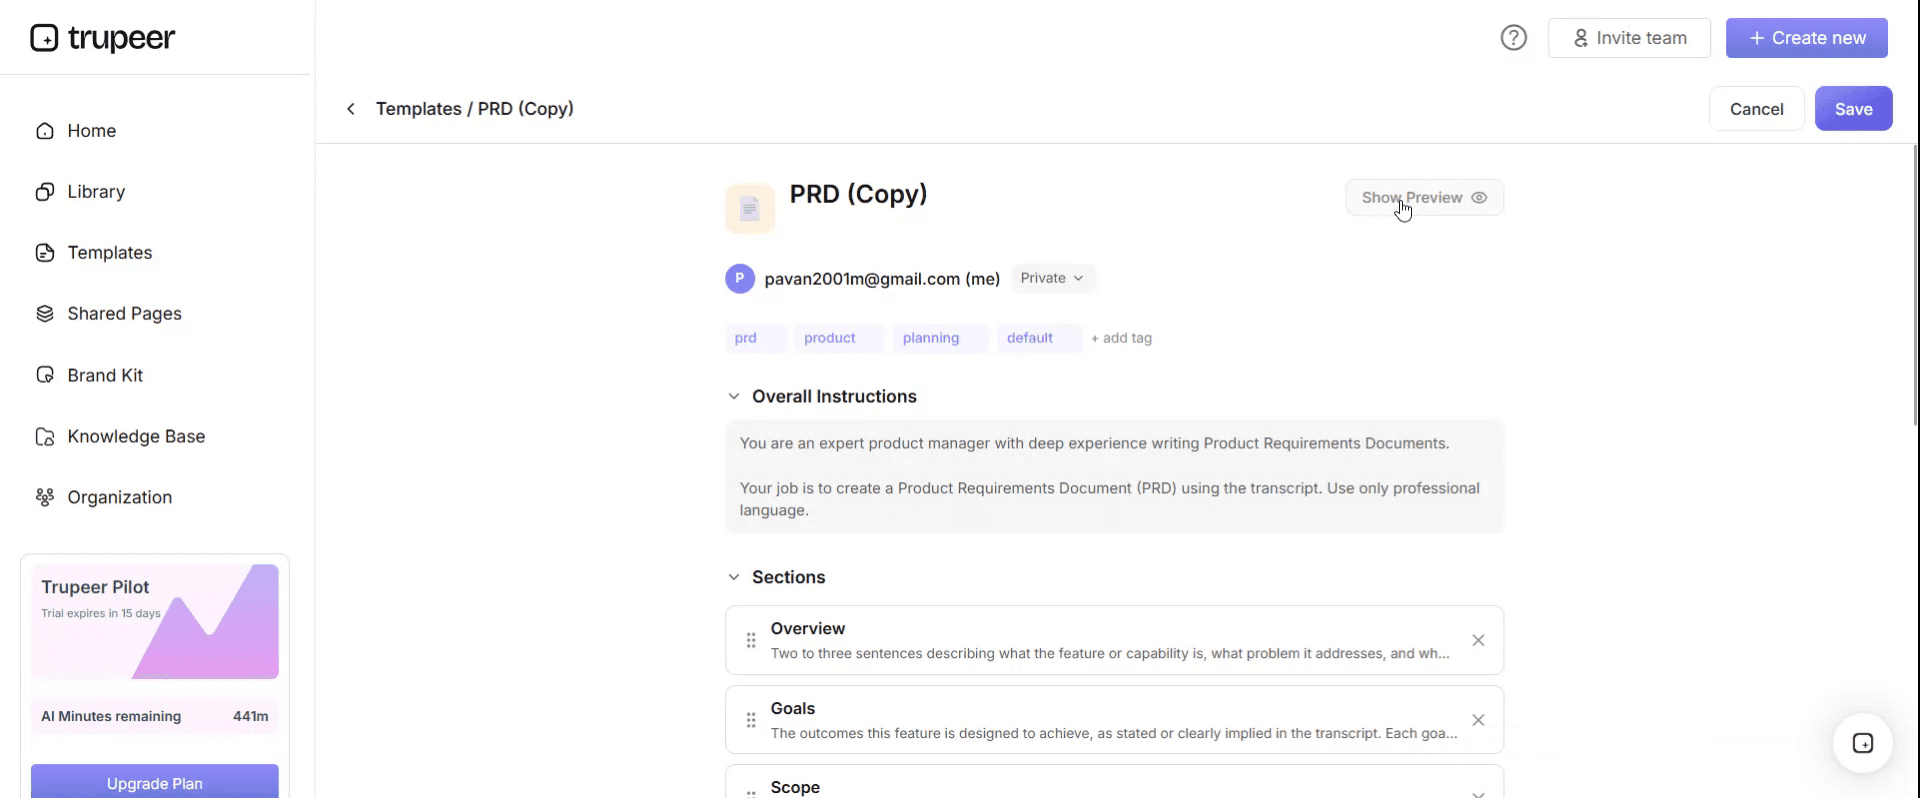
Depuis l’écran de prévisualisation, vous pouvez continuer à effectuer des ajustements directement si nécessaire, afin de garantir que le modèle apparaît exactement comme vous le souhaitez.
Avec un modèle de politique d’achat informatique (IT), vous pouvez :
Gagner du temps sur la rédaction : évitez la page blanche grâce à une structure conçue pour l’achat IT.
Contrôler les dépenses : des seuils d’approbation intégrés empêchent les achats non autorisés.
Rester conforme à votre marque : appliquez votre logo, vos polices et vos couleurs grâce au kit de marque de Trupeer.
Gérer le risque fournisseur : des critères d’évaluation de la sécurité et de la conformité intégrés.
Rester prêt pour l’audit : aligné sur SOC 2, ISO 27001 et des cadres similaires.
Atteindre des équipes mondiales : traduisez vos politiques d’achat en 65+ langues en un clic.
Comment router les approbations quand l’outil le moins cher présente le plus de risques
La table de routage ci-dessous remplace la matrice à seuil unique en une seule colonne. Lisez horizontalement pour la dépense, verticalement pour l’exposition aux données, puis prenez la cellule où vous arrivez. La règle qui rend le système efficace est que l’exposition aux données peut augmenter le niveau d’approbation, mais ne peut jamais le réduire. Un outil gratuit qui touche des données personnelles clients est soumis à une revue sécurité, et le fait qu’il ne coûte rien est sans importance.
Dépense annuelle engagée | Aucune donnée d’entreprise | Données internes uniquement | Données personnelles (client ou employé) | Données réglementées (santé, paiement, financier, gouvernement) |
|---|---|---|---|---|
Zéro, y compris les offres gratuites | Responsable hiérarchique | Responsable IT | Revue sécurité et responsable IT | Revue complète |
Moins de 2 000 | Responsable hiérarchique | Responsable IT | Revue sécurité et responsable IT | Revue complète |
2 000 à 15 000 | Responsable IT | Responsable IT et Finance | Revue sécurité, responsable IT, Finance | Revue complète |
15 000 à 75 000 | Responsable IT et Finance | Revue sécurité, responsable IT, Finance | Revue complète | Revue complète |
Plus de 75 000 | Revue complète | Revue complète | Revue complète | Revue complète |
La revue complète signifie Sécurité, Juridique, Finance et le responsable exécutif de la technologie, ensemble, avant toute signature ou saisie de carte.
La devise et les bandes sont les vôtres à définir, et elles comptent bien moins que les colonnes. Si vous ne changez rien d’autre ici, modifiez vos seuils d’un axe à deux. Notez aussi que « dépense annuelle engagée » correspond au total sur douze mois, et non à la taille de la transaction. Un abonnement mensuel de quatre cent quarante-cinq dollars représente un engagement de cinq mille trois cent quarante dollars, et les politiques qui lisent la transaction plutôt que l’engagement sont la raison pour laquelle l’exemple ci-dessous a eu lieu.
Le modèle de politique d’achat informatique (IT), partie un : objectif, périmètre, rôles
Copiez à partir d’ici. Remplacez tout ce qui se trouve entre crochets.
1. Objectif
Cette politique décrit comment [Company] évalue, approuve, achète, renouvelle et met à la retraite les produits et services de technologie de l’information. Elle existe pour s’assurer que les dépenses technologiques sont intentionnelles, que les données transmises à des tiers sont évaluées avant d’être remises, et que chaque relation active avec un fournisseur a un responsable nommé au sein de l’entreprise.
2. Périmètre
Cette politique s’applique à tous les employés, prestataires et personnels temporaires de [Company] ainsi qu’à toutes les acquisitions technologiques, quelle que soit leur valeur ou leur mode de paiement. Elle couvre les abonnements et licences de logiciels, les services cloud et d’hébergement, le matériel et les appareils, les services professionnels et de mise en œuvre, les flux de données et de contenu, ainsi que les outils de développement et les API.
Cette politique s’applique aux produits proposés sans coût lorsque ces produits traiteront des données [Company], et aux produits acquis via une carte d’entreprise, une note de frais personnelle, un essai gratuit ou un paiement en libre-service du fournisseur.
Cette politique ne couvre pas le recrutement de personnel, les installations, l’achat de supports marketing, ni les services juridiques, qui sont régis par [related policy].
3. Définitions
Dépense annuelle engagée : le total payable à un fournisseur sur toute période de douze mois, y compris les frais de licence, les frais par siège, les frais d’utilisation, les frais de support et les coûts de mise en œuvre.
Exposition aux données : la catégorie la plus sensible des données [Company] que le produit stockera, traitera ou transmettra, évaluée au niveau de ce que le produit est capable de recevoir, et non de ce que le demandeur a l’intention d’y mettre.
Responsable : la personne nommée responsable d’une relation avec un fournisseur, de son coût, de sa décision de renouvellement et de sa mise à la retraite éventuelle.
Shadow IT : toute technologie utilisée qui n’est pas enregistrée dans le registre des technologies.
4. Rôles et responsabilités
Le demandeur indique le besoin métier, les alternatives envisagées et les données que le produit touchera.
Le responsable, qui peut être le demandeur, conserve la relation pendant toute sa durée, confirme la décision de renouvellement et initie la désactivation.
IT évalue l’adéquation technique, le coût d’intégration, le chevauchement avec les outils déjà détenus et la charge de support.
La Sécurité évalue les contrôles du fournisseur, ses certifications, ses sous-traitants (subprocessors) et son historique d’incidents, et détermine si un accord de traitement des données est requis.
Finance confirme le budget, enregistre l’engagement et contrôle le mode de paiement.
Juridique examine les conditions relatives à la responsabilité, à l’indemnisation, aux droits de résiliation, au langage de renouvellement automatique et à la juridiction.
Le responsable de la politique, [role], maintient cette politique et le registre, et rend compte des deux à [committee] chaque [quarter].
Le modèle de politique d’achat informatique (IT), partie deux : demande, revue et achat
5. Demande
Toutes les demandes sont soumises via [request form or ticket queue] avant la création de tout compte d’essai, la signature de tout contrat et tout paiement. Les demandes soumises après qu’un engagement a été pris sont traitées comme des exceptions en vertu de la clause 12.
Chaque demande indique le résultat métier recherché, les catégories de données que le produit touchera, le nombre d’utilisateurs attendu sur douze mois, la dépense annuelle engagée, la durée du contrat et si un outil déjà détenu par [Company] pourrait répondre au besoin.
6. Revue et approbation
Les demandes sont orientées à l’aide de la table de routage d’approbation dans [Appendix A]. L’approbation est enregistrée dans [system] avec l’approbateur, la date et la dépense annuelle engagée approuvée. L’approbation est accordée pour une durée donnée et une dépense donnée. Elle ne se reporte pas à un renouvellement, à une extension de durée ou à une augmentation de dépense de plus de [15] pour cent.
7. Revue sécurité et données
Tout produit qui traitera des données personnelles ou des données réglementées est revu par la Sécurité avant approbation. La revue couvre les certifications de sécurité du fournisseur et leur périmètre, les sous-traitants (subprocessors) et les pays où les données sont stockées, les contrôles d’authentification et d’accès, les engagements de notification d’incident, les mécanismes d’exportation et de suppression des données, ainsi que tout historique de violation.
Lorsque des données personnelles sont traitées, un accord de traitement des données est exécuté avant que le produit ne reçoive des données en direct. Lorsque des données réglementées sont traitées, [Company] procédera en plus à [insert the assessment your regulator or framework requires].
8. Contractualisation et paiement
Seuls [named roles] peuvent signer un contrat ou accepter des conditions d’utilisation au nom de [Company]. Accepter un accord « click-through » revient à signer un contrat.
Juridique examine tous les accords au-dessus de [15,000] de dépense annuelle engagée et tout accord de toute valeur qui inclut un renouvellement automatique, un traitement de données personnelles, une exclusivité ou un engagement de volume minimum, ou une durée supérieure à douze mois.
Le paiement est effectué par [purchase order or corporate card held by Finance]. Les cartes personnelles et le remboursement des frais ne constituent pas un mode de routage approuvé pour les achats technologiques, quelle que soit la valeur. Les cartes émises à des individus ne peuvent pas être utilisées pour des charges technologiques récurrentes.
Chaque produit approuvé est enregistré dans le registre des technologies avant que le premier paiement ne soit libéré.
Le modèle de politique d’achat informatique (IT), partie trois : renouvellement, sortie et exceptions
9. Renouvellement
Un renouvellement est une décision d’achat, pas un événement comptable.
Aucun accord n’est conclu lorsque l’avis de non-renouvellement est requis plus de [60] jours avant la date de renouvellement, sauf approbation en vertu de la clause 12.
[Ninety] jours avant chaque date de renouvellement, le responsable complète une revue de renouvellement couvrant les sièges actifs par rapport aux sièges sous licence sur les quatre-vingt-dix jours précédents, la dépense réelle par rapport à la dépense approuvée, si le résultat métier initial a été atteint, si tout autre outil désormais détenu par [Company] couvre le même besoin, et tout changement aux données que le produit traite.
La revue de renouvellement est approuvée par le même niveau qui a approuvé l’achat initial, en utilisant la dépense actuelle et l’exposition actuelle aux données. Si l’un des deux a fait passer le produit à un niveau supérieur, le niveau supérieur approuve.
Les renouvellements non revus par [30] jours avant la date de renouvellement sont escaladés à [role]. Lorsqu’un responsable a quitté [Company] et qu’aucun successeur n’a été nommé, le renouvellement n’est pas approuvé par défaut et le produit est traité comme un candidat à la désactivation.
10. Propriété et registre des technologies
[Company] maintient un registre des technologies qui enregistre, pour chaque produit actif : le fournisseur, le produit, le responsable, l’autorité d’approbation et la date, la dépense annuelle engagée, la date de renouvellement, la période de préavis, les catégories de données traitées, si un accord de traitement des données est en place, les sièges sous licence et le titulaire du compte administratif.
Le registre est revu [quarterly]. Toute charge sur une carte d’entreprise ou un relevé bancaire qui ne peut pas être rapprochée d’une entrée du registre est investiguée dans [30] jours.
Lorsqu’un employé quitte l’entreprise, [role] vérifie le registre pour les produits dont il/elle est responsable et réattribue la propriété avant son dernier jour. L’accès administratif à tout compte fournisseur est transféré à un compte basé sur un rôle plutôt qu’à une personne nommée.
11. Désactivation
Lorsqu’un produit est mis à la retraite, le responsable exporte les données [Company] dans un format exploitable, émet une demande de suppression documentée au fournisseur et enregistre la réponse, supprime tous les comptes utilisateurs, annule l’instrument de paiement ou le bon de commande, met à jour le registre et confirme qu’aucun système dépendant n’appelle encore le produit.
La désactivation n’est pas terminée tant que la confirmation de suppression n’est pas enregistrée.
12. Exceptions et achats d’urgence
Un achat d’urgence peut avancer sans approbation complète lorsque l’indisponibilité d’un service, un incident de sécurité ou une obligation légale rend le délai inacceptable. [Role] peut l’autoriser. Le parcours d’approbation complet est finalisé dans [10] jours ouvrés et l’achat est enregistré dans le journal des exceptions.
Toutes les autres exceptions nécessitent une approbation écrite de [role] et sont enregistrées avec une raison et une date d’expiration. Les exceptions ne se renouvellent pas.
13. Non-conformité
Les achats technologiques non approuvés ne peuvent pas être remboursés, et les produits non approuvés traitant des données [Company] seront désactivés dès leur découverte. La non-conformité répétée est traitée dans le cadre de [disciplinary policy].
14. Revue
Cette politique est revue [annually] par [role], ou plus tôt à la suite d’un incident matériel, d’un changement d’obligation réglementaire, ou d’un changement de structure de l’entreprise.
Copiez à partir d’ici.
Un exemple concret, et ce que cela a coûté
Meridian Freight, trois cent dix employés, disposait d’une politique d’achat avec un seuil d’approbation de cinq mille dollars. C’était une politique raisonnable. Voici comment elle a échoué.
En mars 2024, un responsable d’équipe support a acheté un outil d’analytique de tickets : cinq sièges à quatre-vingt-neuf dollars par siège et par mois, soit quatre cent quarante-cinq dollars par mois sur une carte d’entreprise. La politique lisait la transaction plutôt que l’engagement, et quatre cent quarante-cinq n’a jamais approché cinq mille, donc rien n’a été déclenché. L’engagement annuel était de cinq mille trois cent quarante dollars, ce qui dépassait le seuil.
L’outil ingérait l’intégralité des tickets, et les tickets de Meridian contiennent des noms de clients, des adresses de livraison, des numéros de téléphone et des détails de consignation. Aucune revue sécurité n’a eu lieu, aucun accord de traitement des données n’a été signé, et la liste des sous-traitants du fournisseur n’a jamais été lue.
Le responsable est parti en novembre 2024 et sa carte a été réémise à son successeur lors d’une passation financière de routine ; la charge s’est donc reportée avec elle.
L’outil a été renouvelé en mars 2025. La tarification par siège est passée de quatre-vingt-neuf à cent dix-neuf dollars, et la facturation était basée sur l’usage : les sièges sont donc passés à onze à mesure que des personnes étaient ajoutées à des files partagées. Le coût mensuel est monté à environ mille trois cents dollars. Personne n’a approuvé cela, car il n’y avait rien à approuver. C’était une charge sur carte qui était là depuis toujours.
Un audit des cartes en février 2026 l’a révélé. Sur les onze sièges, trois avaient été utilisés au cours des quatre-vingt-dix jours précédents. Le total payé sur vingt-quatre mois était d’environ dix-huit mille deux cents dollars, dont cinq mille trois cent quarante dollars résultaient d’une décision prise par quelqu’un. Les douze mille huit cent cinquante-deux dollars restants ont été dépensés par personne.
Le coût qui comptait n’était pas l’argent. Vingt mois de données personnelles clients étaient confiés à un fournisseur non évalué, et comme le compte administratif appartenait à un employé qui avait quitté l’entreprise, Meridian ne pouvait ni exporter ni supprimer ses propres données sans ouvrir un ticket support et prouver la propriété. Cela a pris onze jours.
Chaque clause ici qui ressemble à un « overhead » existe à cause d’une version de ce problème. La clause 8 bloque la carte personnelle. La clause 9 fait de mars 2025 une décision. La clause 10 détecte la charge non rapprochée et réattribue la propriété au moment de la sortie. La clause 11 signifie que la demande de suppression n’est pas la première fois que quelqu’un y pense.
Rédiger et déployer en deux semaines
Semaine 1 : établissez la vérité avant d’écrire la règle. Récupérez douze mois de données de carte et de banque et listez chaque charge technologique récurrente, puis demandez à chaque responsable d’équipe ce qu’il utilise qui n’apparaît pas dans cette liste : c’est ce qui fait remonter les outils gratuits. Nommez un responsable pour chaque ligne. Tout ce que personne ne revendique devient votre premier candidat à la désactivation. Cet inventaire devient la première version de votre registre.
Semaine 2 : définissez vos seuils à partir de la distribution que vous venez de trouver, plutôt que d’un chiffre rond. Adaptez les clauses ci-dessus, faites relire les clauses 7, 8 et 11 par Juridique et Sécurité, puis convenez de la table de routage avec les personnes qui devront vivre avec. Publiez-la avec le registre, pas avant. Une politique sans registre est un document ; une politique avec registre est un contrôle.
Traitez le déploiement comme un changement de comportement plutôt que comme une annonce. Les gens n’achètent pas des outils en dehors du processus parce qu’ils sont négligents : ils le font parce que le processus est plus lent que la date limite. Si votre parcours d’approbation ne peut pas traiter une demande à faible risque en deux jours ouvrés, votre politique sera contournée. Fixez un niveau de service pour les approbations et publiez votre performance par rapport à celui-ci, ce que notre guide de gestion du changement détaille plus en profondeur.
Ce qu’il faut laisser de côté
Les critères de sélection des fournisseurs et les matrices de scoring doivent figurer dans un guide de sourcing. Une politique qui précise comment pondérer les démos fournisseurs sera obsolète en un an et trop longue à lire avant cela.
Une liste de fournisseurs doit figurer dans le registre, car nommer des fournisseurs approuvés dans la politique signifie un contrôle de changement à chaque fois que vous changez d’outil.
Des instructions pas à pas pour votre système d’achat doivent figurer dans un IT SOP. La politique indique qu’un bon de commande est requis ; le SOP précise quel bouton déclenche cela. Les garder séparés vous permet de modifier le système sans rouvrir la politique.
Documents associés valant la peine d’être construits en parallèle : un modèle de documentation IT pour les systèmes que vous finirez par acheter, un registre des applications et des identifiants, qui est l’emplacement naturel du registre des technologies décrit dans la clause 10, un knowledge transfer SOP pour la passation de propriété de la clause 10, et un modèle de plan de projet IT pour tout ce qui est suffisamment important pour nécessiter une mise en œuvre.
Note sur la revue juridique et réglementaire
Ce modèle est un point de départ, pas un conseil juridique. Les obligations d’achat varient considérablement selon la juridiction et le secteur. Les organismes du secteur public, les institutions financières réglementées, les prestataires de soins de santé et les organisations soumises à des règles d’appel d’offres public portent tous des exigences légales que ce modèle ne tente pas de reproduire. Les clauses de traitement des données interagissent avec le RGPD, le UK GDPR, le CCPA et des règles spécifiques au secteur de manière différente selon l’endroit où se trouvent vos personnes concernées et vos fournisseurs.
Faites relire les clauses 7, 8 et 11 par votre conseil juridique et votre responsable protection des données ou conformité avant de publier, et faites-leur confirmer vos seuils par rapport à toute délégation de pouvoirs déjà approuvée par votre conseil d’administration.
Transformer une politique en quelque chose que les gens suivent vraiment
Une politique qui vit dans un lecteur partagé se lit une fois. La version que les gens suivent est celle associée au moment où ils en ont besoin : le moment où ils s’apprêtent à acheter quelque chose.
Trupeer AI transforme un enregistrement d’écran en un processus documenté, de sorte que le parcours de demande de la clause 5 devient une visite guidée de votre formulaire de demande réel plutôt qu’un paragraphe décrivant un processus. Enregistrez le flux une fois et vous obtenez un guide étape par étape, une vidéo et un document dans votre base de connaissances, à partir du même enregistrement, avec votre propre identité de marque.
Enregistrez-le. Mettez-le en marque. Traduisez-le. Trupeer it.
Pour les équipes qui maintiennent une bibliothèque de politiques, documentation et le créateur de SOP gardent la politique, le registre et les procédures ensemble, et la traduction signifie qu’une équipe finance mondiale lit la table de routage d’approbation dans sa propre langue. Les instructions de configuration se trouvent dans le guide de configuration du modèle de document.
Questions fréquentes
Existe-t-il une version Word de ce modèle de politique d’achat informatique (IT) ?
Le texte complet de la politique se trouve sur cette page entre les deux marqueurs « copy » et il est rédigé pour résister à un copier-coller. Sélectionnez la clause 1 à la clause 14, collez dans Word ou Google Docs, et la numérotation ainsi que les titres en gras sont conservés. Il n’y a pas de téléchargement Word verrouillé à demander, ce qui signifie aussi qu’il n’y a pas de formulaire email entre vous et le texte.
Existe-t-il une version PDF, ou un PDF de politique d’achat informatique (IT) que je peux diffuser ?
Collez le texte dans votre éditeur de documents puis exportez-le en PDF depuis celui-ci. C’est mieux qu’un PDF fixe pour ce document, car une politique d’achat a besoin de vos seuils, de vos noms de rôles et de votre devise substitués dans les crochets avant que cela ne signifie quelque chose. Un PDF qui indique encore [Company] à la clause 2 n’est pas une politique, et le diffuser apprend aux gens que la politique est décorative.
Puis-je télécharger ce modèle gratuitement ?
Le texte est gratuit et sans restriction. Utilisez-le, modifiez-le, publiez-le en interne sous votre propre nom. Vous n’avez pas besoin de créditer Trupeer AI dans votre document de politique.
Qu’est-ce que COBIT APO10, et ce modèle le satisfait-il ?
APO10 est l’objectif COBIT qui couvre les fournisseurs gérés, depuis la sélection des fournisseurs, la gestion des relations, la gestion des contrats et le suivi des performances sur l’ensemble du cycle de vie du fournisseur. Une politique d’achat est un élément d’entrée pour APO10, ce n’est pas la même chose.
Ce modèle couvre bien les parties acquisition et contractualisation, et les clauses 9 et 10 couvrent une partie de la gestion continue de la relation. Il ne couvre pas les tableaux de bord de performance des fournisseurs, la surveillance des niveaux de service ou la catégorisation du risque fournisseur à l’échelle du portefeuille, autant d’éléments qu’APO10 attend. Si vous travaillez vers une évaluation COBIT, considérez-le comme l’un des documents dont vous aurez besoin plutôt que comme un contrôle qui clôture l’objectif.
Qu’est-ce qu’une politique d’achat simple, et quand est-ce suffisant ?
Une politique d’achat simple fait généralement deux à trois pages : objectif, périmètre, un tableau de seuils de dépenses, et qui signe. Pour une entreprise d’environ cinquante personnes qui n’achète que des outils grand public sans données réglementées, c’est réellement suffisant, et une politique en quatorze clauses ne sera pas suivie.
Si vous voulez la version courte, conservez les clauses 1, 2, 4, 6, 8 et 9, et supprimez le reste. Ne supprimez pas la clause 9. La discipline de renouvellement est le seul contrôle qui s’amortit à n’importe quelle taille d’entreprise, et c’est la clause la plus souvent absente des politiques courtes.
Cela couvre-t-il les services SaaS et cloud, ou uniquement le matériel ?
Les deux, et le périmètre de la clause 2 est rédigé pour le rendre explicite, car c’est l’ambiguïté qui fait fuir la plupart des politiques. Le cas du cloud et du SaaS est plus difficile, c’est pourquoi la table de routage comporte une ligne pour une dépense nulle et une colonne pour l’exposition aux données. Dans la plupart des entreprises, les achats de matériel se routent proprement sur la seule base de la dépense.
Qui doit être responsable de cette politique ?
Toute personne responsable des dépenses technologiques, ce qui, dans la plupart des entreprises, correspond au DSI (CIO), au Directeur IT ou au Responsable IT, et dans les plus petites entreprises, souvent au COO ou au Directeur financier. Ce qui compte plus que l’intitulé, c’est que le responsable ait une visibilité sur les données de carte et de banque décrites dans la clause 10. Un responsable de politique qui ne peut pas voir les charges ne peut pas l’appliquer.
À quelle fréquence devons-nous la revoir ?
Annuellement est le réglage par défaut logique de la clause 14. Revoyez-la plus tôt si vous avez eu un incident de sécurité impliquant un fournisseur, si un régulateur a modifié des obligations qui s’appliquent à vous, si vous avez acquis une entreprise ou été acquis, ou si votre revue trimestrielle du registre a trouvé des charges non rapprochées pendant deux trimestres consécutifs. Ce dernier point est un signal que la table de routage ou le niveau de service d’approbation ne fonctionne pas, pas que les gens doivent qu’on leur rappelle la politique.