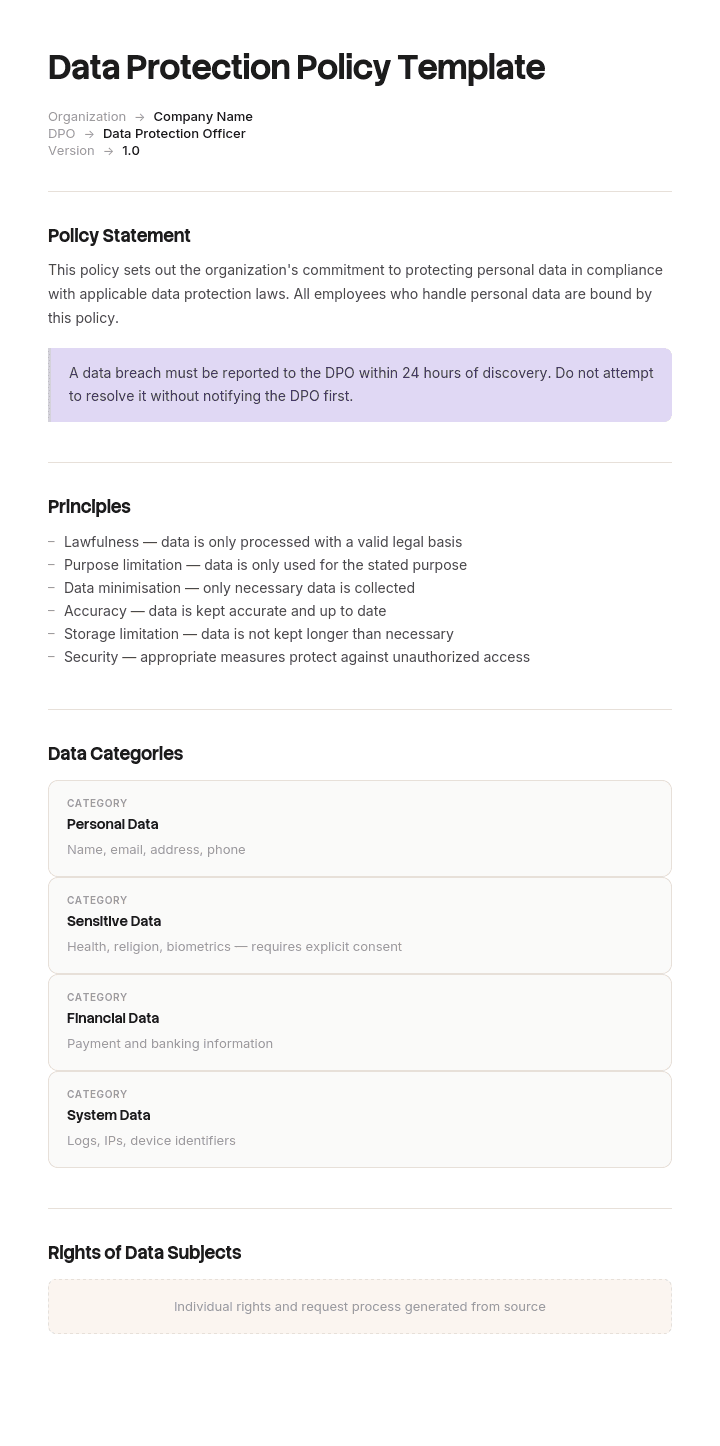
استخدم هذا القالب
تضمن سياسة حماية البيانات المتينة حماية شركتك وموظفيك وعملاءك. باستخدام Trupeer، يمكنك توفير ساعات في كتابة السياسة عبر البدء بقالب مجاني لسياسة حماية البيانات، وتخصيصه باستخدام إرشادات العلامة التجارية الخاصة بك، ثم تحويل السياسة إلى دليل فيديو خطوة بخطوة يمكن للموظفين والشركاء فهمه بسرعة.
تقوم معظم المؤسسات بتنزيل سياسة حماية البيانات وتغيير اسم الشركة ثم حفظها. لا تُرضي أحدًا: لا الموظفين الذين لا يقرؤونها، ولا المدقق الذي يسأل كيف يتم تطبيقها، ولا الجهة التنظيمية إذا حدث خطأ.
تؤدي سياسة حماية البيانات المفيدة مهمة واحدة. فهي توضح للأشخاص داخل مؤسستك ما يجب عليهم وما لا يجب عليهم فعله بخصوص البيانات الشخصية، وبشكل محدد بما يكفي لتمكينهم من اتباعها. تم تصميم هذا القالب حول المبادئ السبعة التي يجب أن تفي بها السياسة، لذلك توجد كل أقسام لسبب يمكنك شرحه.
تنزيل قالب سياسة حماية البيانات
التنسيق | الأفضل لـ |
|---|---|
Word (.docx) | تعديل السياسة. تنزيل مجاني بدون تسجيل |
الإصدار المُصدر وإقرار الموظفين | |
Google Docs | مراجعة مع مسؤول حماية البيانات (DPO) أو مستشارك القانوني أو القيادة |
Excel (.xlsx) | السجلات الداعمة: جدول الاحتفاظ، سجل المعالجة، سجل الانتهاكات |
.doc | أنظمة المستندات الأقدم |
مجاني وقابل للتعديل بدون علامة مائية. ملف Excel مهم أكثر مما يبدو، لأن السياسة التي لا يتبعها جدول احتفاظ وسجل معالجة تُعد بيان نوايا أكثر من كونها نظامًا عمليًا.
سياسة حماية البيانات أم سياسة الخصوصية؟
أكثر أنواع الالتباس شيوعًا والأكثر تأثيرًا في هذا المجال. إنها مستندات مختلفة بجهات مستهدفة مختلفة وحالة قانونية مختلفة.
سياسة حماية البيانات | سياسة الخصوصية أو إشعار الخصوصية | |
|---|---|---|
الفئة المستهدفة | موظفوك أنت | الأشخاص الذين تحتفظ ببياناتهم |
الهدف | يُوضح للموظفين كيفية التعامل مع البيانات الشخصية | يُوضح للأفراد ما الذي تفعله ببياناتهم وما هي حقوقهم |
هل يُنشر؟ | فقط داخليًا، وغالبًا | نعم، علنًا، ومطلوب قانونًا |
يتضمن | المسؤوليات والقواعد والإجراءات والنتائج | ما الذي تجمعه ولماذا والأساس القانوني ومن تشاركه معه والمدة وحقوق الأفراد ووسيلة التواصل |
مكان وجوده | دليل العمل، الإنترانت | تذييل الموقع الإلكتروني، عند نقطة جمع البيانات |
مطلوب من | مبدأ المساءلة، عمليًا | مطلوب مباشرة بموجب المادتين 13 و14 من اللائحة العامة لحماية البيانات (GDPR) |
إذا كنت بحاجة إلى المستند الموجه للجمهور على موقعك الإلكتروني، فهذا القالب ليس هو المطلوب، ونشر سياسة داخلية بدلًا منه لن يفي بالتزاماتك. تحتاج إلى إشعار خصوصية يصف أنشطة المعالجة المحددة لديك، وغالبًا الأفضل إعداده بمساهمة قانونية أو عبر مُنشئ موثوق.
ستحتاج على الأرجح إلى كليهما. هذه الصفحة تغطي النسخة الداخلية.
كيفية تخصيص هذا القالب في Trupeer
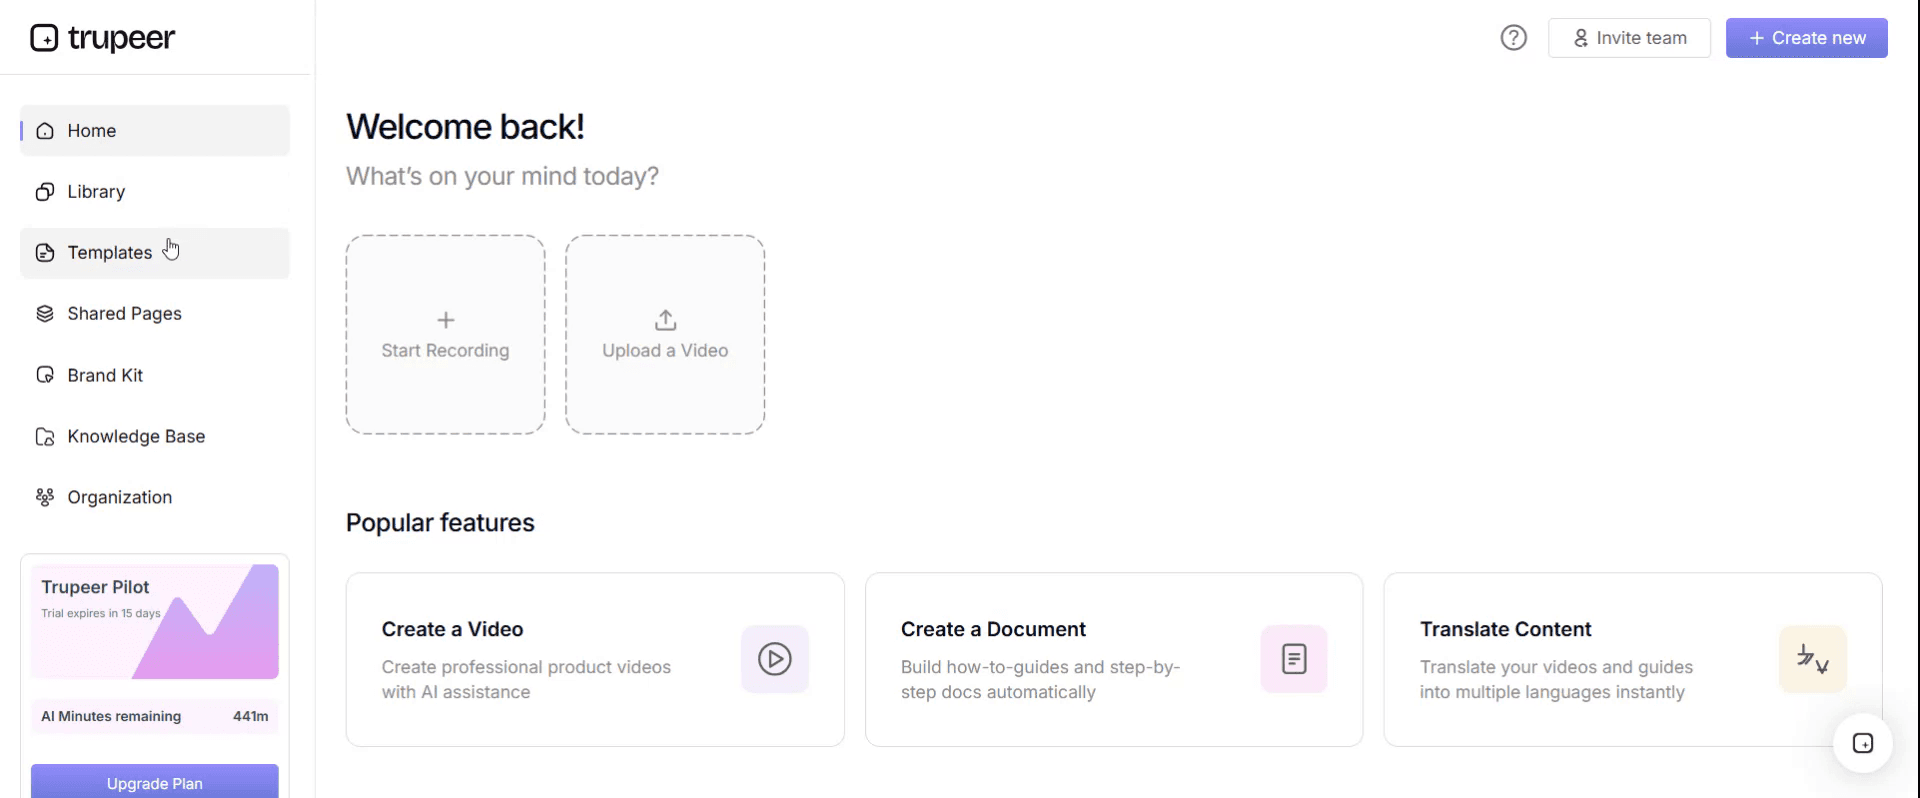
الخطوة 1: افتح قسم القوالب
انتقل إلى قسم القوالب من القائمة الرئيسية.
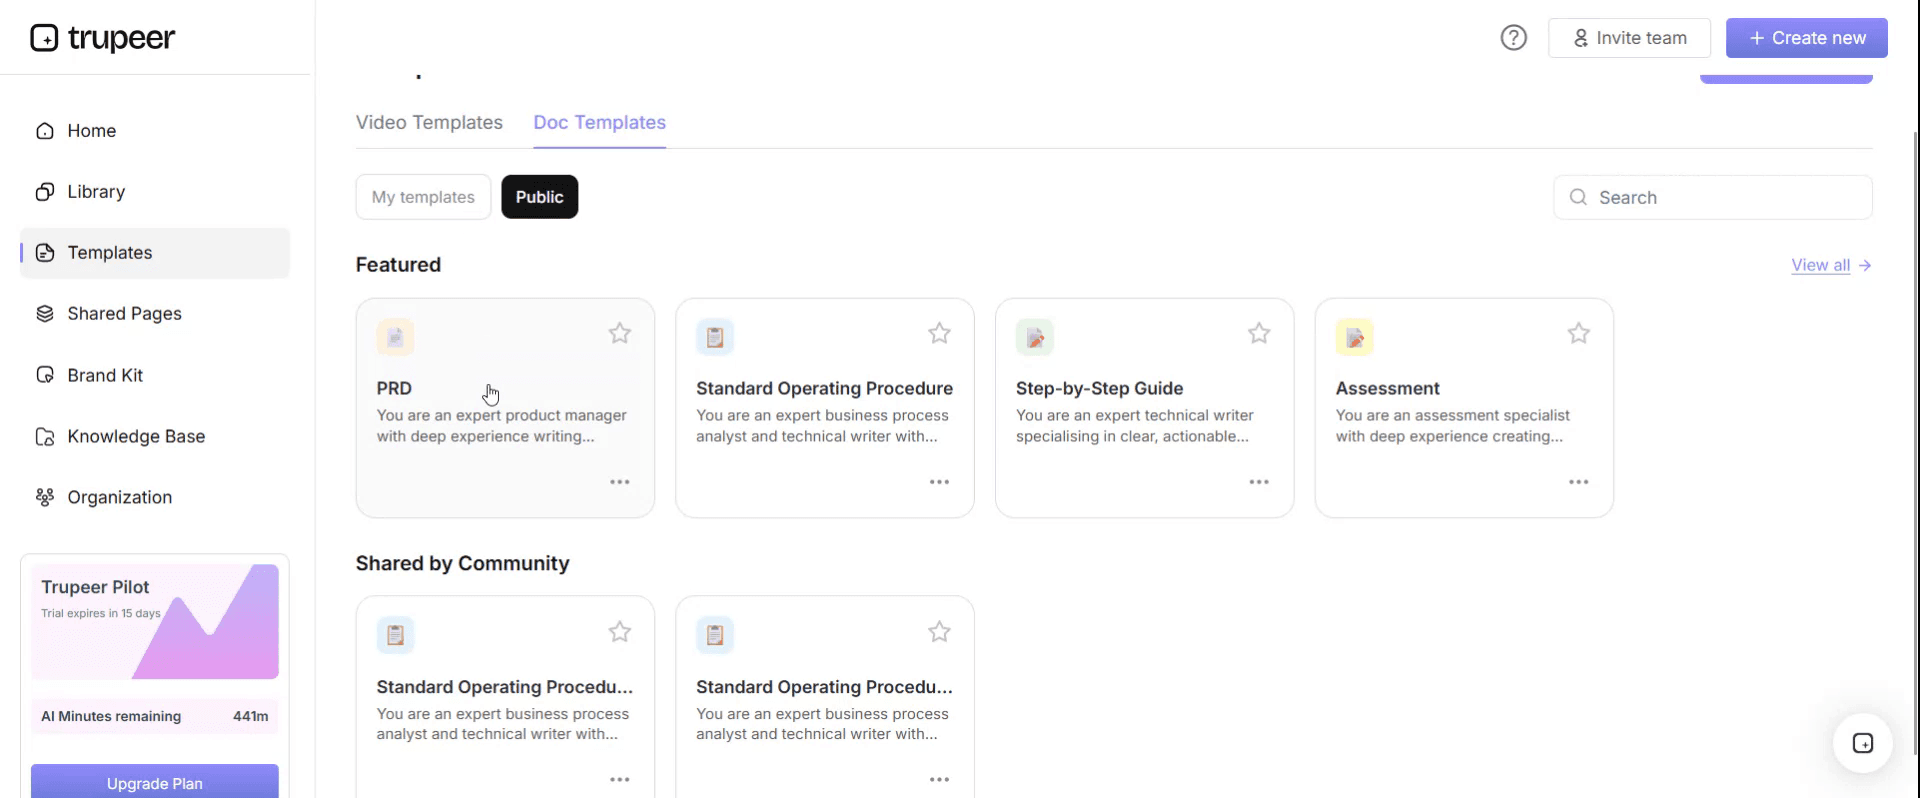
الخطوة 2: اختر قالبًا وافتحه
انقر على أي قالب تريد العمل عليه لفتحه.
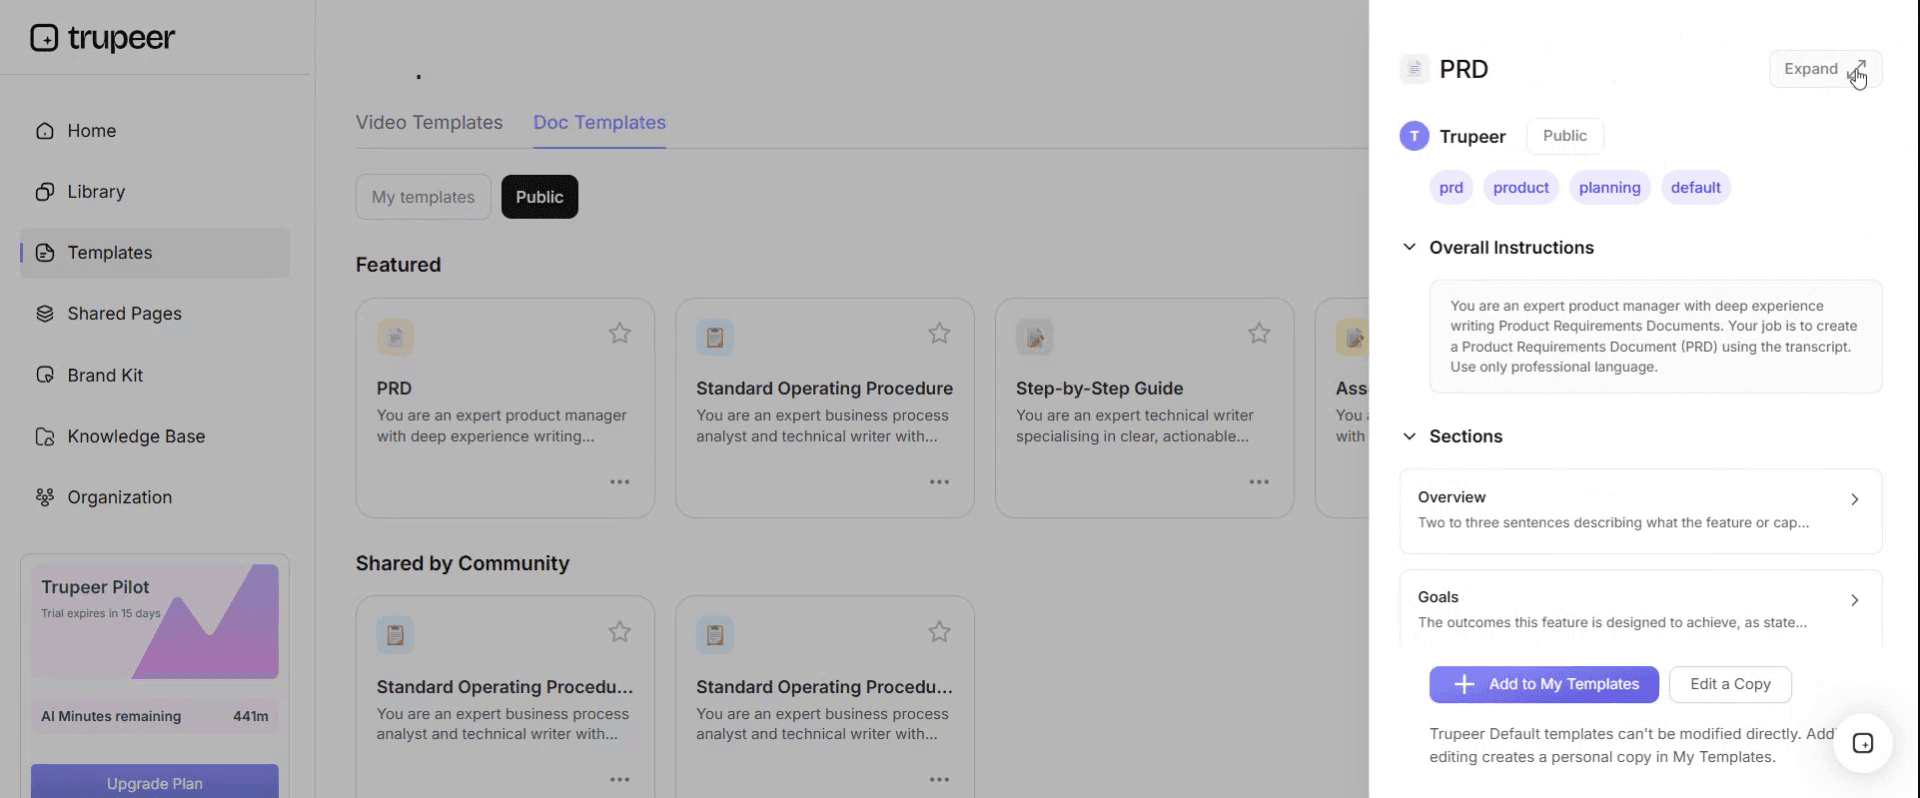
الخطوة 3: توسيع عرض القالب
إذا لزم الأمر، وسّع عرض القالب لرؤية التخطيط الكامل والتفاصيل بوضوح.
الخطوة 4: تعديل القالب
انقر على "تعديل" لبدء تعديل القالب المحدد.
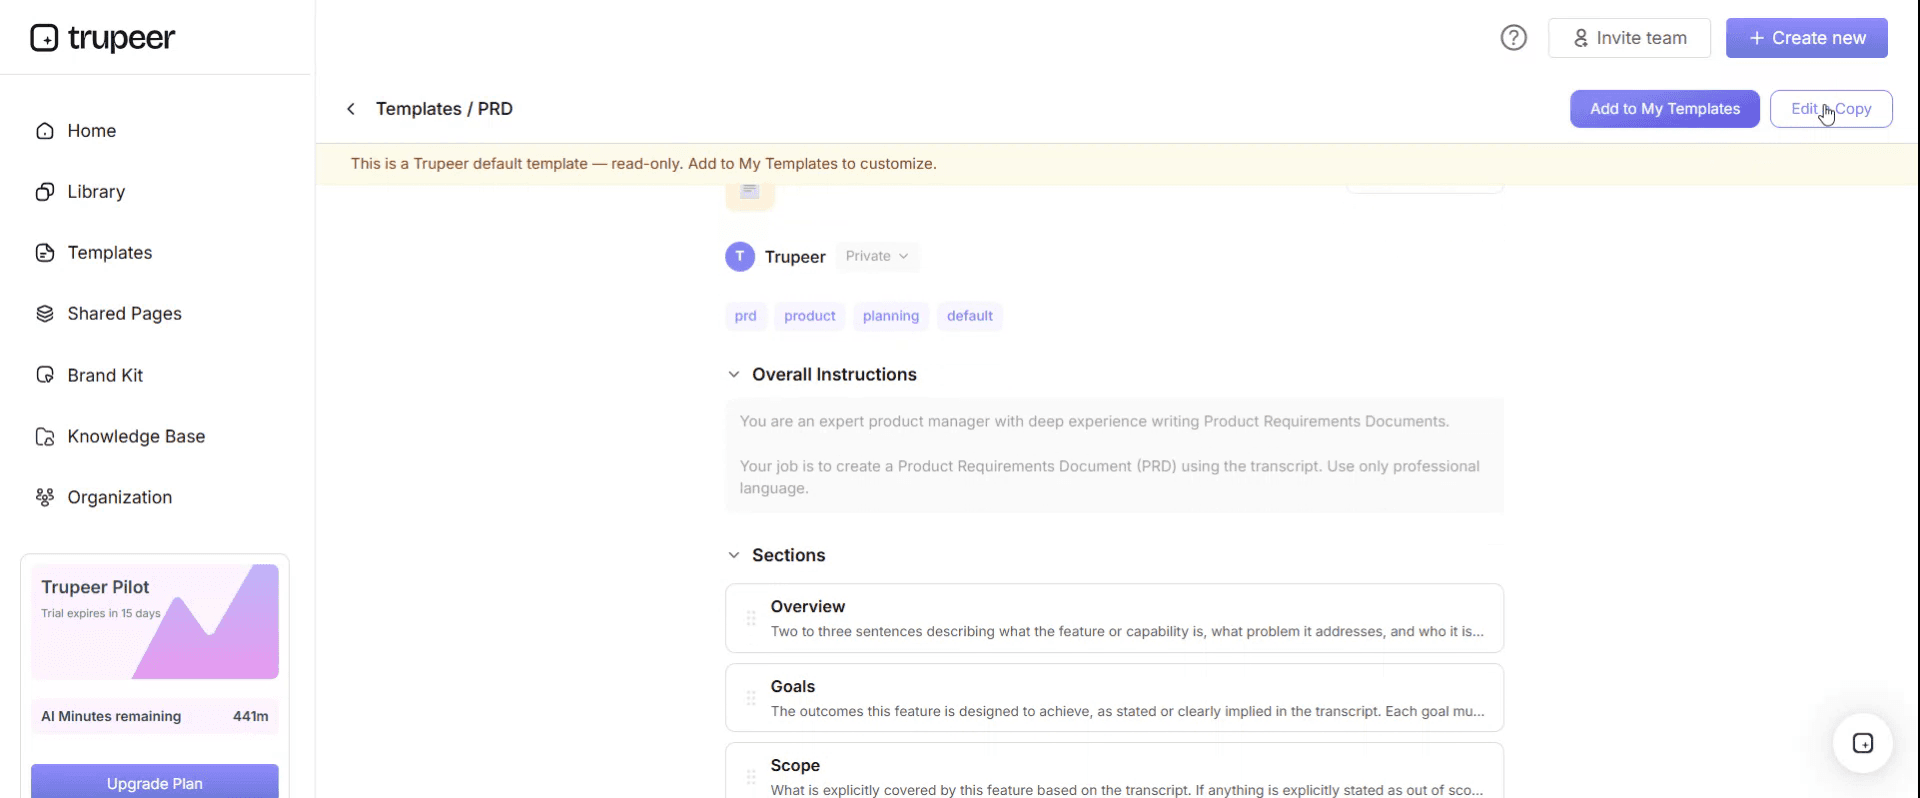
داخل المحرر، يمكنك:
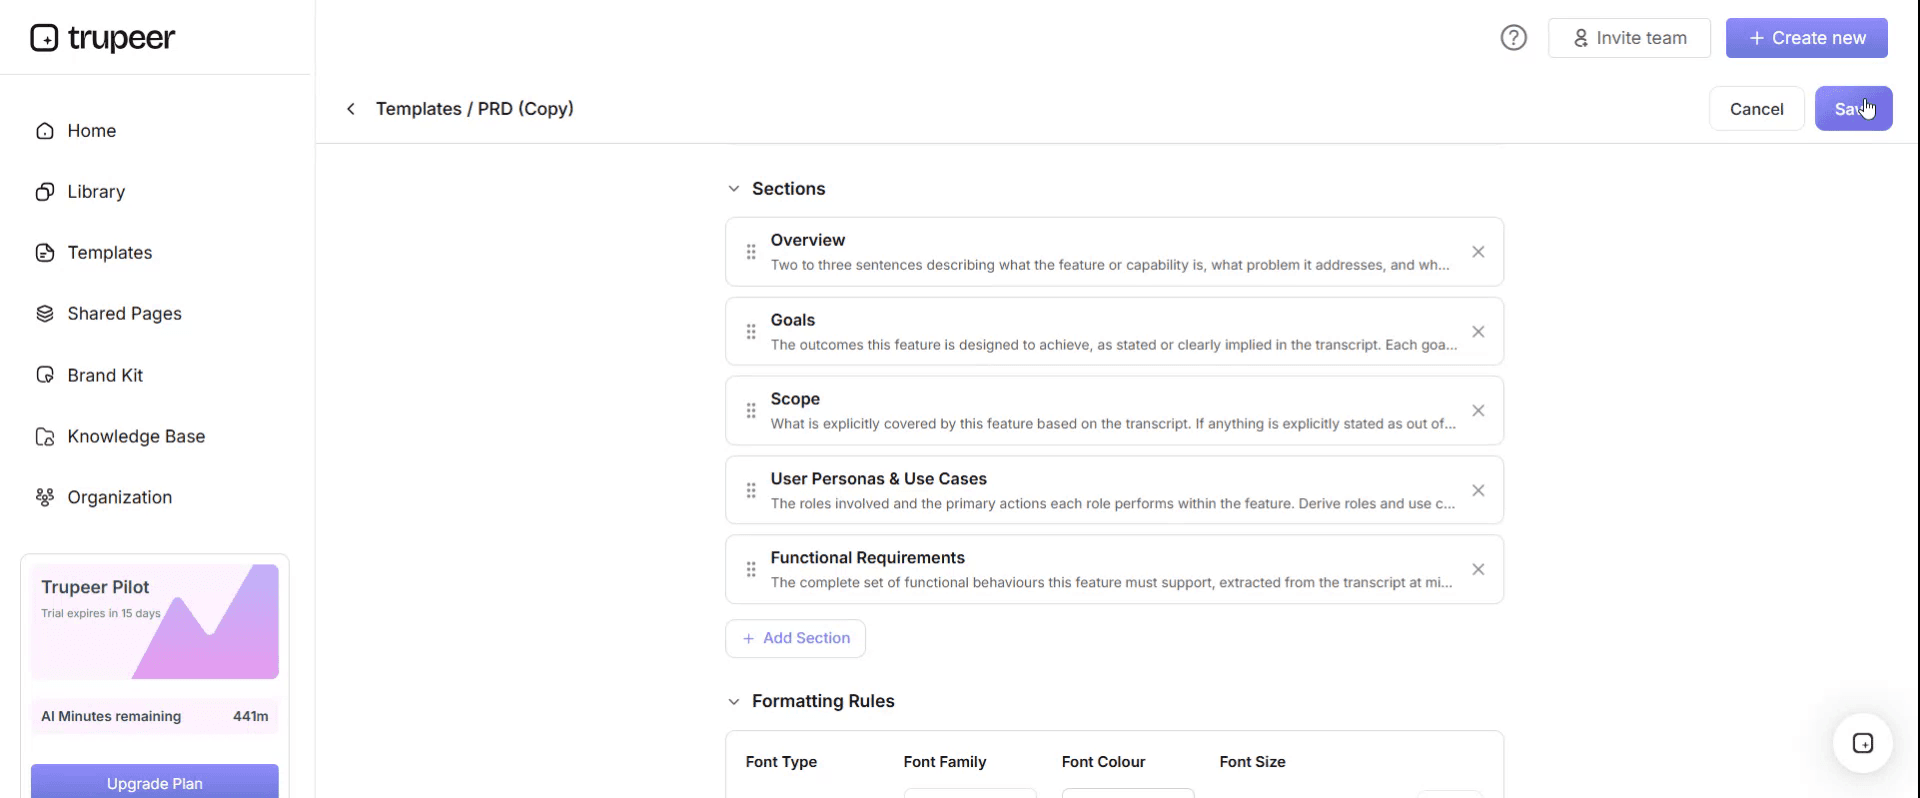
إضافة أقسام جديدة
تحديد أو تحديث قواعد التنسيق
إضافة شعار وضبط موضعه والإعدادات ذات الصلة
الخطوة 5: احفظ قالبك المخصص
بعد إجراء جميع التغييرات اللازمة، انقر على "حفظ" لتخزين القالب المحدّث باعتباره قالبك الخاص.
الخطوة 6: المعاينة والضبط الدقيق للقالب
عندما تريد معرفة كيف يبدو قالبك المخصص، افتح "معاينة".
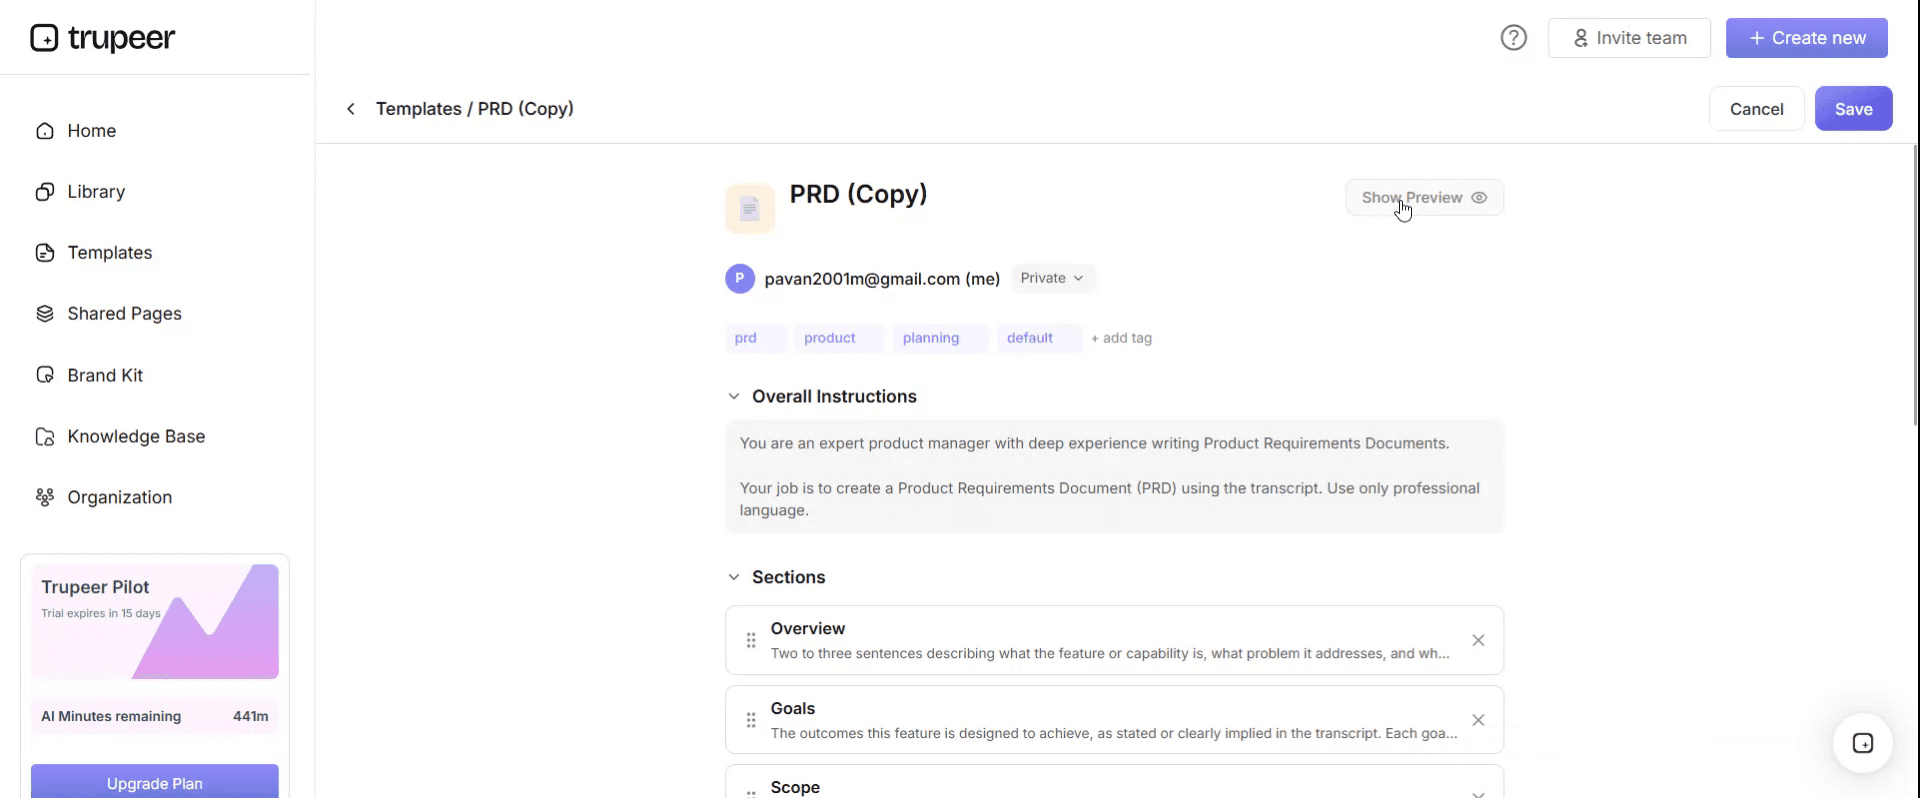
من شاشة المعاينة، يمكنك الاستمرار في إجراء تعديلات مباشرة عند الحاجة، مع ضمان ظهور القالب تمامًا كما تريد.
باستخدام قالب سياسة حماية البيانات يمكنك:
توفير ساعات في الكتابة: تخطَّ الصفحة الفارغة مع هيكل مُعد للامتثال لأنظمة الخصوصية.
الالتزام المستمر: متوافق مع GDPR وCCPA وHIPAA وغيرها من قوانين الخصوصية.
الظهور بنفس هوية العلامة: طبّق شعارك وخطوطك وألوانك باستخدام مجموعة العلامة التجارية في Trupeer.
تدريب كل موظف: قرن السياسة بأدلة فيديو خطوة بخطوة لرفع الوعي بالخصوصية.
الجاهزية للتدقيق: أقسام مدمجة تدعم SOC 2 وISO 27001 وعمليات تدقيق الخصوصية.
الوصول إلى فرق عالمية: ترجمة السياسة إلى 65+ لغة بنقرة واحدة.
ما هي سياسة حماية البيانات
سياسة داخلية تحدد كيفية تعامل مؤسستك مع البيانات الشخصية: من المسؤول، وما الذي يجوز للموظفين فعله وما لا يجوز، وكيف تُطبق المبادئ القانونية عمليًا، وما الذي يحدث عند وقوع خطأ.
وظيفتها مزدوجة. فهي تُخبر أفرادك كيف يتصرفون، وتُظهر المساءلة، والتي بموجب GDPR ليست اختيارية. إن القدرة على إظهار أنك فكرت في نهجك ودوّنتَه تُعد بحد ذاتها متطلب امتثال، منفصلًا عن كون ممارساتك جيدة أم لا.
المبادئ السبعة، وما الذي يتطلبه كل مبدأ
تنص المادة 5 من GDPR على سبعة مبادئ. توجد كل أقسام سياسة حماية بيانات جيدة لتلبية أحدها، ويجعل تنظيم السياسة بهذه الطريقة نهجًا قابلًا للدفاع عنه.
المشروعية والإنصاف والشفافية
يجب معالجة البيانات الشخصية بشكل مشروع وعادل وبطريقة يتوقعها الناس ويفهمونها.
ما يجب أن تتضمنه السياسة. بيان بأن كل عمليات المعالجة تتطلب أساسًا قانونيًا، وقائمة بالأسس التي تعتمد عليها مؤسستك ولأي غرض، ومتطلب تقديم إشعارات الخصوصية عند نقطة جمع البيانات، وقاعدة تمنع الموظفين من استخدام البيانات الشخصية لأغراض لم يتم إبلاغهم بها.
أين يحدث الخطأ. جمع البيانات لغرض واحد ثم استخدامها بهدوء لغرض آخر. التسويق للأشخاص الذين قدموا لك عنوانهم للتسليم هو المثال الكلاسيكي.
تحديد الغرض
لا يجوز استخدام البيانات التي تم جمعها لغرض محدد واحد لأغراض غير متوافقة.
ما يجب أن تتضمنه السياسة. قاعدة تقضي بأن الاستخدامات الجديدة للبيانات الموجودة يجب تقييمها قبل حدوثها، وتحديد مسؤولية واضحة عن هذا التقييم. عمليًا، هذا هو القسم الذي يمنع فريقًا حسن النية من بناء شيء باستخدام بيانات لا ينبغي استخدامه فيها.
تقليل البيانات
اجمع ما تحتاجه فقط ولا شيء أكثر.
ما يجب أن تتضمنه السياسة. متطلب مراجعة النماذج والأنظمة بحثًا عن الحقول غير الضرورية، وقاعدة تمنع جمع البيانات بشكل افتراضي لأن ذلك قد يكون مفيدًا لاحقًا. يتم تطبيق هذا المبدأ في مرحلة التصميم، لذلك يجب أن تتطلب السياسة مراعاته عند إدخال عمليات أو أنظمة جديدة.
الدقة
يجب أن تكون البيانات الشخصية دقيقة وأن تُحفظ محدثة عند الضرورة.
ما يجب أن تتضمنه السياسة. كيفية تمكن الأفراد من تصحيح بياناتهم، وكيف تنتقل التصحيحات إلى الأنظمة الأخرى، وكم مرة تتم مراجعة السجلات الرئيسية. نقطة الانتقال مهمة، لأن معظم المؤسسات تقوم بتحديث السجل الذي اشتكى منه شخص ما وتترك ثلاث نسخ أخرى في مكان آخر.
تحديد مدة التخزين
لا تحتفظ بالبيانات الشخصية لمدة أطول مما تحتاجه.
ما يجب أن تتضمنه السياسة. إشارة إلى جدول الاحتفاظ، والذي يجب أن يكون مستندًا منفصلًا لأنه يتغير أكثر من تغيّر السياسة. بالإضافة إلى قاعدة الحذف الآمن، ومتطلب تغطية النسخ الاحتياطية والأرشيف بدلًا من استثنائها بهدوء.
هذا هو المبدأ الذي تفشل فيه المؤسسات غالبًا، لأن الاحتفاظ بكل شيء أسهل من اتخاذ قرار ما يجب حذفه.
السلامة والسرية
يجب حفظ البيانات الشخصية بشكل آمن، ضد الوصول غير المصرح به وضد الفقد العرضي.
ما يجب أن تتضمنه السياسة. الوصول وفق مبدأ الحاجة إلى المعرفة، وقواعد الأجهزة والوسائط القابلة للإزالة، ومتطلبات التشفير، وقواعد العمل من المنزل والعمل عن بُعد، وما يجوز وما لا يجوز إرساله عبر البريد الإلكتروني، وكيفية مشاركة البيانات مع أطراف ثالثة. بالإضافة إلى متطلب أن يكون مقدمو الخدمات الذين يعالجون البيانات نيابةً عنك تحت عقد مكتوب.
المساءلة
يجب أن تكون قادرًا على إثبات الامتثال، وليس مجرد تحقيقه.
ما يجب أن تتضمنه السياسة. تحديد الأدوار والمسؤوليات، ومتطلب الاحتفاظ بسجلات المعالجة، ومتى يلزم إجراء تقييم أثر حماية البيانات، ومتطلبات التدريب، ودورة مراجعة السياسة نفسها.
المساءلة هي سبب أهمية السجلات الداعمة. سياسة بلا سجل معالجة ولا جدول احتفاظ ولا سجل تدريب تُظهر القليل جدًا.
هيكل قالب السياسة
القسم | المحتويات |
|---|---|
التحكم في المستند | الإصدار، المالك، المُعتمد، التواريخ، تاريخ المراجعة |
الغرض ونطاق التطبيق | من ينطبق عليه وما ينطبق عليه، بما في ذلك المتعاقدون والمتطوعون |
التعاريف | البيانات الشخصية، بيانات الفئة الخاصة، المعالجة، المتحكم، المعالج، صاحب البيانات |
الأدوار والمسؤوليات | القيادة، مسؤول حماية البيانات أو المسؤول الرئيسي، المديرون، جميع الموظفين، تقنية المعلومات |
المبادئ | كيفية تطبيق كل مبدأ في مؤسستك |
الأسس القانونية | أيها تعتمد عليه، ولأي غرض |
بيانات الفئة الخاصة | الشروط الإضافية والعناية الزائدة |
حقوق صاحب البيانات | الحقوق وكيف تتم معالجة الطلبات |
الاحتفاظ | إشارة إلى جدول الاحتفاظ |
الأمان | الوصول، الأجهزة، التشفير، العمل عن بُعد، البريد الإلكتروني |
الأطراف الثالثة والمشاركة | العقود، العناية الواجبة، التحويلات الدولية |
حماية البيانات حسب التصميم | متى تكون تقييمات أثر حماية البيانات (DPIAs) مطلوبة |
الاستجابة لانتهاك البيانات | التعرف على الانتهاك والإبلاغ داخليًا والمدة والإشعار |
التدريب | من، وكم مرة، والسجلات |
عدم الامتثال | النتائج المرتبطة بإجراءات التأديب |
المستندات ذات الصلة | إشعارات الخصوصية، جدول الاحتفاظ، سجل معالجة البيانات (ROPA)، سجل الانتهاكات |
المراجعة | الدورة والمالك |
الأسس القانونية لمعالجة البيانات
تحتاج كل عملية معالجة إلى أساس واحد. توجد ستة أسس بموجب GDPR، ويجب أن يعرف الموظفون أيها تعتمد عليها مؤسستك.
الأساس | استخدمه عندما | مثال شائع |
|---|---|---|
الموافقة | اختار الشخص ذلك فعليًا ويمكنه سحبها | رسائل البريد الإلكتروني التسويقية |
العقد | تكون المعالجة ضرورية لتنفيذ ما طلبوه | تنفيذ طلب |
الالتزام القانوني | يلزم ذلك بموجب قانون | الاحتفاظ بسجلات كشوف المرتبات |
المصالح الحيوية | الحياة أو الموت | حالات الطوارئ الطبية |
المهمة العامة | الوظائف الرسمية أو المصلحة العامة | الجهات العامة |
المصالح المشروعة | مصلحتك، مع موازنتها مقابل حقوقهم | منع الاحتيال، وبعض التحليلات |
نقطتان عمليتان تستحقان أن تُذكرَا في السياسة. غالبًا ما تكون الموافقة أضعف خيار، لأنها يمكن سحبها ويجب منحها بحرية، لذلك فهي أساس ضعيف لأي شيء تحتاج إلى القيام به بغض النظر. كما أن المصالح المشروعة تتطلب تقييم موازنة موثقًا، وليس مجرد ادعاء بأن مصلحتك موجودة.
حقوق صاحب البيانات
ثماني حقوق بموجب GDPR، ويجب أن توضح سياستك كيفية التعامل مع كل واحدة ومن يقوم بذلك.
حق الحصول على المعلومات. حق الوصول، ويُسمى غالبًا طلب الوصول من صاحب البيانات. حق التصحيح. حق المحو. حق تقييد المعالجة. حق نقل البيانات. حق الاعتراض. وحقوق تتعلق بالقرارات الآلية والملف التعريفي.
الجزء العملي هو الإجراء. قد تصل الطلبات عبر أي قناة، إلى أي عضو من الموظفين، وبأي صياغة، ولا يتعين على الشخص استخدام المصطلحات القانونية الصحيحة أو حتى ذكر حماية البيانات. لذلك يجب أن تخبر السياسة كل موظف بالتعرف على الطلب وإحالته فورًا بدلًا من محاولة التعامل معه.
موعد الرد هو شهر واحد، ويمكن تمديده شهرين إضافيين للطلبات المعقدة أو الكثيرة، بشرط أن تُخبر الشخص بذلك خلال الشهر الأول. يبدأ هذا الوقت عندما يصل الطلب إلى أي شخص داخل مؤسستك، وليس عندما يصل إلى الشخص الصحيح، ولهذا السبب تعد قاعدة التعرف مهمة جدًا.
الاستجابة لانتهاك البيانات
القسم الأكثر احتمالًا للاختبار والأقل احتمالًا للقراءة مسبقًا.
التعرف على الانتهاك. لا تُعد انتهاكات البيانات الشخصية مجرد اختراقات. فالبريد الإلكتروني الموجه بشكل خاطئ، أو جهاز كمبيوتر محمول ضائع، أو مستند تُرك على قطار، أو مشاركة تم إعدادها بشكل غير صحيح، أو منح الوصول لشخص غير صحيح—كلها تُعد مؤهلة.
الإبلاغ الداخلي. فورًا، إلى دور محدد بالاسم، دون أي تحكم مسبق. يجب أن تنص السياسة صراحةً على أن الإبلاغ عن انتهاك تسبب فيه الشخص بنفسه لن يُعاقَب، لأن ثقافة الإخفاء هي أغلى شيء يمكن أن تخلقه سياسة الانتهاكات.
التقييم والإشعار. عندما يكون من المحتمل أن يؤدي الانتهاك إلى تعريض حقوق وحريات الأشخاص للخطر، يجب الإبلاغ إلى الجهة الإشرافية خلال 72 ساعة من وقت العلم به. وعندما يكون الخطر مرتفعًا، يجب أيضًا إبلاغ الأفراد المتأثرين دون تأخير غير مبرر. يجب أن يتم إجراء كلا التقييمين بواسطة دور محدد بالاسم، وليس بواسطة أي شخص اكتشفه.
سجل الانتهاك. تسجيل كل انتهاك، بما في ذلك تلك التي تقرر عدم الإبلاغ عنها والأسباب وراء هذا القرار. إن الحفاظ على هذا السجل بحد ذاته التزام.
سجلات المعالجة والاحتفاظ
سجلات أنشطة المعالجة. سجل يوضح ما هي البيانات الشخصية التي تحتفظ بها، ولماذا، ومن تشاركها معه، وكم مدة الاحتفاظ بها، وكيف يتم تأمينها. تتطلب المادة 30 ذلك، مع استثناء ضيق للمؤسسات التي يقل عدد موظفيها عن 250 موظفًا ولا ينطبق إذا كانت المعالجة ليست عرضية، أو تتضمن بيانات الفئة الخاصة، أو تشكل خطرًا على الأفراد. معظم المؤسسات التي تعتقد أنها معفاة ليست كذلك.
جدول الاحتفاظ. مستند منفصل يسرد أنواع البيانات وفترات الاحتفاظ والسبب المبرر لكل نوع. احتفظ به منفصلًا عن السياسة لأنه يتغير كثيرًا، وأشر إليه بدلًا من تضمينه.
يعيش كلاهما في ملف Excel المرفق مع هذا القالب، مع سجل الانتهاكات إلى جانبه.
مجموعة المستندات الأوسع
نادرًا ما تقف سياسة حماية البيانات وحدها. تحتاج معظم المؤسسات إلى عدة مستندات من هذا النوع:
المستند | الهدف | من يراه |
|---|---|---|
سياسة حماية البيانات | كيفية تعامل الموظفين مع البيانات الشخصية | داخلي |
إشعار الخصوصية | ما الذي تفعله ببيانات الأشخاص وحقوقهم | عام |
سياسة ملفات تعريف الارتباط واللافتة | تتبع الموقع الإلكتروني والموافقة | عام |
إشعار خصوصية الموظف | ما الذي تفعله ببيانات الموظفين تحديدًا | الموظفون |
سجلات المعالجة | جرد أنشطة المعالجة | داخلي، للجهة التنظيمية عند الطلب |
جدول الاحتفاظ | مدة الاحتفاظ بكل نوع بيانات | داخلي |
إجراء طلبات حقوق صاحب البيانات (DSAR) | كيفية التعامل مع طلبات الوصول | داخلي |
سجل الانتهاكات والإجراء | تسجيل الحوادث والاستجابة لها | داخلي |
قالب تقييم أثر حماية البيانات (DPIA) | تقييم المعالجة عالية المخاطر | داخلي |
اتفاقيات المعالجين | عقود مع مقدمي الخدمات الذين يعالجون بياناتك | تعاقُدي |
إذا كان لديك واحد فقط من هذه المستندات، فإن إشعار الخصوصية هو المستند المطلوب قانونًا نشره. وإذا كان لديك اثنان فقط، فأضف هذه السياسة.
نسخة الأعمال الصغيرة
تحتاج المؤسسات الأصغر إلى سياسة أقصر، وليس نهجًا أخف. لا تتناقص الالتزامات مع حجم الشركة، لكن يجب أن تكون الوثائق متناسبة.
احتفظ بـ: نطاق التطبيق، والمسؤوليات، والمبادئ بصياغة واضحة، وقواعد الأمان، والتعرف على طلبات صاحب البيانات، والإبلاغ عن الانتهاكات، وجدول الاحتفاظ. احذف: هياكل الحوكمة التفصيلية، والإشارات إلى اللجان، وأي شيء يصف أدوارًا لا تملكها. سمِّ شخصًا حقيقيًا مسؤولًا بدلًا من اختراع وظيفة لحماية البيانات.
عادةً ما تكفي 4 إلى 6 صفحات. سياسة من 20 صفحة في شركة تضم 10 أشخاص لن تُقرأ، وهذا يجعلها أسوأ من سياسة أقصر.
تدريب الموظفين عليها
سياسة لم يقرأها أحد لا تُثبت شيئًا.
درّب عند التعيين وبشكل سنوي، واحتفظ بسجلات توضح من تم تدريبه ومتى، وركّز على أربع نقاط تسبب الانتهاكات فعليًا: التعرف على طلب صاحب البيانات، وعدم إرسال البيانات عبر البريد الإلكتروني إلى الشخص الخطأ، وعدم وضع البيانات الشخصية في مكان غير معتمد، والإبلاغ عن الحادث فورًا.
يعمل التدريب القائم على السيناريوهات بشكل أفضل من مجرد تلاوة المبادئ. تأتي معظم الانتهاكات من أخطاء عادية أكثر من كونها ناتجة عن جهل بالقانون.
كيفية كتابة سياسة حماية البيانات الخاصة بك
اعرف ما هي البيانات التي تحتفظ بها فعليًا قبل كتابة أي شيء. يأتي سجل المعالجة أولًا عمليًا، حتى لو تمت الإشارة إليه لاحقًا في السياسة.
حدّد أساسك القانوني لكل نشاط، ودوّن تقييم الموازنة عندما تعتمد على المصالح المشروعة.
استخدم هيكل القالب واكتب بلغة بسيطة، لأن الفئة المستهدفة هي موظفوك وليس جهة تنظيمية.
اجعل القواعد محددة. "التعامل مع البيانات بشكل آمن" غير قابل للتنفيذ. "لا تخزن البيانات الشخصية على أجهزة شخصية أو حسابات سحابية غير معتمدة" قابل للتنفيذ.
أنشئ جدول الاحتفاظ بشكل منفصل ثم أشر إليه.
اكتب إجراء الانتهاك قبل أن تحتاجه، مع تحديد دور مسؤول بالاسم وقاعدة إبلاغ دون لوم.
اطلب مراجعتها بواسطة متخصص في حماية البيانات أو مستشار قانوني، خصوصًا إذا كنت تعالج بيانات الفئة الخاصة، أو تعمل عبر ولايات قضائية متعددة، أو تتخذ قرارات آلية.
اعتمدها وأصدرها مع إشعار واجمع الإقرارات.
درّب وسجّل التدريب.
حدّد تاريخ المراجعة، سنويًا وبعد أي تغيير جوهري.
مراجعة السياسة
سنويًا كافتراضي. فورًا عند إدخال نظام جديد أو نشاط معالجة جديد، عند بدء العمل في ولاية قضائية جديدة، بعد أي انتهاك، عند تغيير قانون حماية البيانات، أو عند مغادرة الشخص المسؤول.
سجّل كل مراجعة في سجل الإصدارات، بما في ذلك المراجعات التي لم ينتج عنها تغيير، لأن إثبات أنك راجعتها جزء من الهدف.
إشعار قانوني
يتم توفير هذا القالب والإرشادات الواردة في هذه الصفحة للمعلومات العامة فقط وليست نصيحة قانونية. يختلف قانون حماية البيانات حسب الولاية القضائية، وتختلف المتطلبات بين اللائحة العامة لحماية البيانات (EU GDPR) وUK GDPR والأنظمة مثل CCPA وCPRA في الولايات المتحدة. كما تختلف الالتزامات بشكل كبير اعتمادًا على نوع البيانات التي تعالجها، وحجم المعالجة، والقطاعات التي تعمل فيها.
اطلب مراجعة سياستك من مستشار مؤهل لحماية البيانات أو مستشار قانوني قبل اعتمادها، خصوصًا إذا كنت تعالج بيانات الفئة الخاصة أو بيانات الأطفال أو تعمل دوليًا.
أفضل الممارسات
احتفظ بالسياسة الداخلية وإشعار الخصوصية العام كمستندين منفصلين.
اكتب قواعد يمكن للموظفين اتباعها فعليًا وبصياغة محددة.
احتفظ بجدول الاحتفاظ خارج السياسة حتى يمكن تحديثه بشكل مستقل.
سمِّ أشخاصًا حقيقيين، وليس أدوارًا طموحية.
اذكر صراحةً أن الانتهاكات التي يتم الإبلاغ عنها ذاتيًا لن يتم معاقبتها.
درّب على التعرف على طلبات صاحب البيانات، لأن الوقت يبدأ عند وصول الطلب.
سجّل كل انتهاك، بما في ذلك غير المُبلغ عنه والأسباب.
حافظ على سجل المعالجة. إنه التزام ويجعل كل شيء آخر أسهل.
اجعل السياسة متناسبة مع حجم المؤسسة.
سجّل المراجعات، بما في ذلك المراجعات التي لم يحدث فيها تغيير.
الأخطاء الشائعة
نشر السياسة الداخلية كما لو كانت إشعار خصوصية.
سياسة عامة تم تنزيلها مع تغيير اسم الشركة ولا شيء غير ذلك.
قواعد غامضة جدًا بحيث لا يمكن اتباعها أو تطبيقها.
فترات الاحتفاظ مدمجة داخل السياسة، لذا يتطلب تحديثها إعادة اعتمادها.
افتراض أن استثناء أقل من 250 موظفًا من سجلات المعالجة ينطبق عندما لا ينطبق.
الاعتماد على الموافقة بينما يمكن أن يكون أساس قانوني آخر أكثر قوة.
ادعاء المصالح المشروعة دون تقييم موازنة موثق.
لا يوجد إجراء لانتهاك البيانات، لذلك يتم اكتشاف شرط الـ 72 ساعة أثناء وقوع الحادث.
ثقافة إلقاء اللوم حول الانتهاكات، ما يؤدي إلى الإخفاء.
عدم تدريب الموظفين على التعرف على طلب صاحب البيانات بلغة عادية.
استبعاد النسخ الاحتياطية والأرشيف بهدوء من قواعد الاحتفاظ والحذف.
لم تتم مراجعتها أبدًا، لذلك تصف أنظمة لم تعد تستخدمها.
اجعل القواعد شيئًا يمكن للناس اتباعه
افتح القالب في Trupeer AI، وطبّق مجموعة العلامة التجارية الخاصة بك ليطابق دليل العمل والسياسات الأخرى، ثم عدّل أي قسم مباشرة. يتم إعداد كل شيء في دليل القالب.
الفجوة بين سياسة حماية البيانات والامتثال الفعلي تكاد تكون دائمًا فجوة سلوكية. يعرف الموظفون أنهم يجب أن يتعاملوا مع البيانات بعناية، لكنهم لا يعرفون ماذا يعني ذلك عندما يكونون على وشك مشاركة جدول بيانات، أو الرد على بريد إلكتروني غير معتاد، أو إعداد أداة جديدة.
سجّل الإجراءات مرة واحدة، وسيقوم Trupeer AI بإنتاج الدليل المكتوب ودليل فيديو بصوت من نفس المرور، بحيث تصبح قواعد مشاركة الملفات أو إخفاء بيانات صاحب الطلب (redacting) أو الإبلاغ عن حادث أشياء يمكن للناس مشاهدتها بدلًا من بنود يكتفون بتصفحها. ترجمها إلى 65+ لغة، وهو أمر مهم عندما يُطلب من الموظفين اتباع قواعد لها تبعات قانونية. احتفظ بالمجموعة في قاعدة المعرفة واستخدمها لـ التدريب عند التهيئة والتدريب السنوي، مع سجل إتمام يمكنك تقديمه.
سجّلها. اجعلها بعلامتك التجارية. ترجمها. اجعلها في Trupeer.
الأسئلة الشائعة
هل يوجد قالب مجاني لسياسة حماية البيانات في Word؟
نعم. يعد Word هو التنسيق الرئيسي، مع صياغة كل قسم وتضمين عناصر نائبة بين قوسين للتفاصيل التي يجب أن تكون خاصة بك. تنزيل مجاني بدون تسجيل، بدون علامة مائية.
هل يوجد قالب مجاني لسياسة حماية البيانات في PDF؟
نعم، كنسخة مُصدرة مع كتلة إقرار للموظفين لتوقيعها، وهي ما تحتاجه إذا كنت تنوي الاعتماد على السياسة في سياق تأديبي.
هل يوجد قالب سياسة حماية بيانات في Word للموظفين؟
نعم. يتضمن القالب ملخصًا موجّهًا للموظفين، ونسخة من صفحتين تغطي ما يجب على الموظفين فعله وما لا يجب عليهم فعله دون تفاصيل الحوكمة. هذه هي النسخة التي يجب أن يقرأها معظم الأشخاص فعليًا، بينما تتوفر السياسة الكاملة خلفها.
أين يمكنني الحصول على PDF لسياسة حماية البيانات؟
هنا، كقالب فارغ وكعينة مكتملة حتى تتمكن من رؤية سياسة نهائية من البداية إلى النهاية قبل كتابة نسختك.
ما الفرق بين سياسة حماية البيانات وسياسة الخصوصية؟
سياسة حماية البيانات داخلية وتوضح لموظفيك كيفية التعامل مع البيانات الشخصية. سياسة الخصوصية أو إشعار الخصوصية يكونان عامين ويخبران الأفراد بما تفعله ببياناتهم وما هي الحقوق التي لديهم. النسخة الثانية مطلوبة مباشرة بموجب GDPR ويجب نشرها. إن نشر السياسة الداخلية بدلًا منها لن يفي بهذا الالتزام.
هل يوجد قالب مجاني لسياسة خصوصية الموقع الإلكتروني؟
ليس في هذه الصفحة، ومن المفيد توضيح السبب بدلًا من تقديم قالب عام. يجب أن يصف إشعار الخصوصية أنشطة المعالجة الفعلية لديك: ما الذي تجمعه، وعلى أي أساس قانوني، ومن تشارك معه، ومدة الاحتفاظ به، وأين يتم نقله. القالب الذي لا يتطابق مع ممارساتك الفعلية أسوأ من عدم وجوده، لأنه بيان منشور غير دقيق. استخدم مُنشئ سياسة خصوصية موثوقًا أو محاميًا، واستند إلى سجلات المعالجة الخاصة بك.
هل يوجد نموذج لسياسة الخصوصية في PDF؟
تتوفر نماذج إشعارات الخصوصية على نطاق واسع من الجهات التنظيمية ومقدمي أدوات الخصوصية، وتُعد هذه نقاط بداية أفضل من قالب عام، لأنها مكتوبة وفق المتطلبات الحالية. ما توفره هذه الصفحة هو السياسة الداخلية وسجل المعالجة الذي يجب أن تُبنى عليه أي. إشعار خصوصية دقيق.
هل يوجد مُنشئ لسياسة الخصوصية؟
توجد عدة أدوات، وهي خيار معقول لموقع إلكتروني بسيط، خصوصًا للإفصاحات المتعلقة بملفات تعريف الارتباط والتحليلات. لكن ما لا يمكنها فعله هو معرفة أنشطة المعالجة الخاصة بك، لذلك راجع المخرجات مقابل ممارساتك الفعلية بدلًا من نشرها دون قراءتها. تُنتج المُنشئات مستندًا. لا تزال دقة المحتوى مسؤوليتك.
ما هي سياسة حماية البيانات؟
سياسة داخلية تحدد كيفية تعامل مؤسستك مع البيانات الشخصية: من المسؤول، وما الذي يجوز للموظفين فعله وما لا يجوز، وكيف تُطبق المبادئ القانونية عمليًا، وما الذي يحدث عند وقوع خطأ. كما تُظهر المساءلة، وهي متطلب بحد ذاتها.
ما الذي يجب أن تتضمنه سياسة حماية البيانات؟
التحكم في المستند، ونطاق التطبيق، والتعاريف، والأدوار والمسؤوليات، وكيف ينطبق كل واحد من المبادئ السبعة، والأسس القانونية، وبيانات الفئة الخاصة، وحقوق صاحب البيانات وكيف تتم معالجة الطلبات، والاحتفاظ، وقواعد الأمان، ومشاركة الأطراف الثالثة، ومتى تكون تقييمات أثر حماية البيانات (DPIAs) مطلوبة، والاستجابة لانتهاك البيانات، ومتطلبات التدريب، وعواقب عدم الامتثال، والمستندات ذات الصلة، ودورة المراجعة.
ما هي المبادئ السبعة في GDPR؟
المشروعية والإنصاف والشفافية. تحديد الغرض. تقليل البيانات. الدقة. تحديد مدة التخزين. السلامة والسرية. المساءلة. تحدد المادة 5 أول ستة مبادئ كقواعد تتعلق بالمعالجة، مع اشتراط المساءلة أن تُثبت امتثالك لها.
ما هي الأسس القانونية لمعالجة البيانات الشخصية؟
الموافقة، والعقد، والالتزام القانوني، والمصالح الحيوية، والمهمة العامة، والمصالح المشروعة. تحتاج كل عملية معالجة إلى واحد منها. غالبًا ما تكون الموافقة أضعف خيار لأنها يمكن سحبها، كما أن المصالح المشروعة تتطلب تقييم موازنة موثقًا بدلًا من مجرد ادعاء.
كم المدة التي يجب أن ترد خلالها على طلب الوصول من صاحب البيانات؟
شهر واحد، ويمكن تمديده شهرين إضافيين للطلبات المعقدة أو الكثيرة بشرط أن تُبلغ الشخص خلال الشهر الأول. يبدأ الوقت عندما يصل الطلب إلى أي شخص داخل مؤسستك، وبأي صياغة، ولهذا السبب فإن تدريب الموظفين على التعرف على الطلبات وإحالتها مهم أكثر من الإجراء نفسه.
ما مدى سرعة الإبلاغ عن انتهاك البيانات؟
عندما يكون من المحتمل أن يؤدي انتهاك البيانات الشخصية إلى تعريض حقوق وحريات الأفراد للخطر، يجب الإبلاغ إلى الجهة الإشرافية خلال 72 ساعة من وقت العلم به. وعندما يكون هناك خطر مرتفع على الأفراد، يجب أيضًا إبلاغهم دون تأخير غير مبرر. يجب تسجيل الانتهاكات التي تُقيّمها على أنها لا تتطلب إشعارًا، مع ذكر الأسباب.
هل تحتاج الشركات الصغيرة إلى سياسة حماية بيانات؟
نعم، إذا كنت تعالج بيانات شخصية، وهو ما تقوم به تقريبًا كل شركة. لا تتناقص الالتزامات مع عدد الموظفين، لكن يجب أن تكون الوثائق متناسبة. إن 4 إلى 6 صفحات مع تسمية شخص مسؤول حقيقي أكثر فائدة من 20 صفحة تصف هياكل حوكمة لا تملكها.
هل أحتاج إلى مسؤول حماية بيانات (DPO)؟
يكون مسؤول حماية البيانات إلزاميًا في ظروف محددة، بما في ذلك الجهات العامة والمنظمات التي تتضمن أنشطتها الأساسية مراقبة منتظمة واسعة النطاق أو معالجة واسعة النطاق لبيانات الفئة الخاصة. تقع العديد من المؤسسات خارج هذه المعايير ومع ذلك تستفيد من تسمية شخص مسؤول. تحقق من وضعك مع متخصص، لأن العتبات تتضمن تقديرًا.
كم مرة يجب مراجعة سياسة حماية البيانات؟
سنويًا كافتراضي، وفورًا بعد أي انتهاك، أو نظام جديد أو نشاط معالجة جديد، أو تغيير في القانون، أو التوسع إلى ولاية قضائية جديدة، أو مغادرة الشخص المسؤول. سجّل كل مراجعة بما في ذلك تلك التي لا ينتج عنها تغييرات.
هل يمكنني تخصيص قالب سياسة حماية البيانات هذا؟
نعم، كل نسخة قابلة للتعديل بالكامل، ويجب أن تفعل ذلك. تفشل السياسات العامة تحديدًا لأنها تصف ممارسات لا تخص أي جهة فعلية. استبدل العناصر النائبة، واحذف الأقسام غير ذات الصلة، واطلب مراجعة النتيجة من مستشار مؤهل قبل اعتمادها.
قوالب ذات صلة

Understand how work happens.
Carry it into your next transition.
Start Free Trial
Book a Demo
حالات الاستخدام
المنافسون

