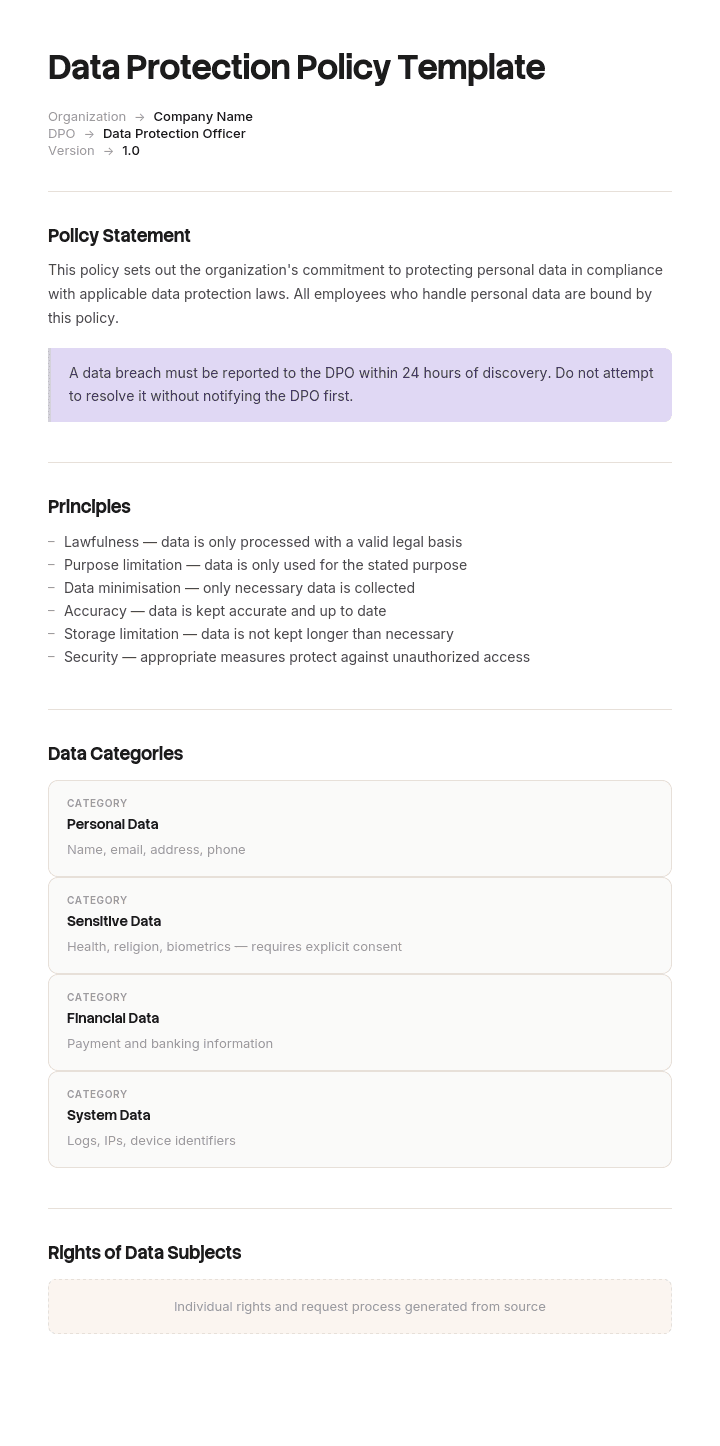
Использовать этот шаблон
Надёжная политика защиты данных защищает вашу компанию, сотрудников и клиентов. С Trupeer вы можете сэкономить часы на подготовке политики, начав с бесплатного шаблона политики защиты данных, настроив его с помощью ваших бренд-гайдлайнов и превратив политику в видеообзор, который сотрудники и партнёры быстро поймут.
Большинство организаций скачивают политику защиты данных, меняют название компании и отправляют в архив. Она никому не помогает: ни сотрудникам, которые её не читают, ни аудитору, который спрашивает, как она применяется, ни регулятору, если что-то пойдёт не так.
Полезная политика защиты данных делает одну вещь. Она объясняет людям в вашей организации, что они должны и что не должны делать с персональными данными — достаточно конкретно, чтобы они могли следовать ей. Этот шаблон структурирован вокруг семи принципов, которым политика должна соответствовать, поэтому каждый раздел существует не случайно — вы можете объяснить его назначение.
Скачать шаблон политики защиты данных
Формат | Лучше всего для |
|---|---|
Word (.docx) | Редактирование политики. Бесплатная загрузка, без регистрации |
Выпущенная версия и подтверждение сотрудников | |
Google Docs | Проверка с вашим DPO, юристом или руководством |
Excel (.xlsx) | Поддерживающие реестры: график хранения, реестр обработки, журнал инцидентов |
.doc | Старые системы документов |
Бесплатно, редактируемо, без водяного знака. Excel-файл важнее, чем кажется: политика без графика хранения и реестра обработки за ней — это скорее декларация намерений, а не рабочая система.
Политика защиты данных или политика конфиденциальности?
Самая частая и самая значимая путаница в этой области. Это разные документы с разной аудиторией и разным юридическим статусом.
Политика защиты данных | Политика конфиденциальности или уведомление о конфиденциальности | |
|---|---|---|
Аудитория | Ваши сотрудники | Люди, чьи данные вы храните |
Назначение | Объясняет сотрудникам, как обращаться с персональными данными | Объясняет физическим лицам, что вы делаете с их данными, и какие у них права |
Публикуется? | Только внутренне, обычно | Да, публично и юридически требуется |
Содержит | Обязанности, правила, процедуры, последствия | Какие данные вы собираете, зачем, правовое основание, с кем вы делитесь, сроки хранения, права, контакты |
Где находится | Справочник, интранет | Подвал сайта, в точке сбора |
Требуется | Принцип подотчётности, на практике | Непосредственно требуется статьями 13 и 14 GDPR |
Если вам нужен документ для публичного размещения на сайте, этот шаблон не подойдёт, и публикация внутренней политики вместо него не выполнит ваши обязательства. Вам нужно уведомление о конфиденциальности, которое описывает ваши конкретные действия по обработке и обычно лучше всего готовить с юридической поддержкой или с помощью надёжного генератора.
Почти наверняка вам нужны оба документа. Эта страница посвящена внутреннему.
Как настроить этот шаблон в Trupeer
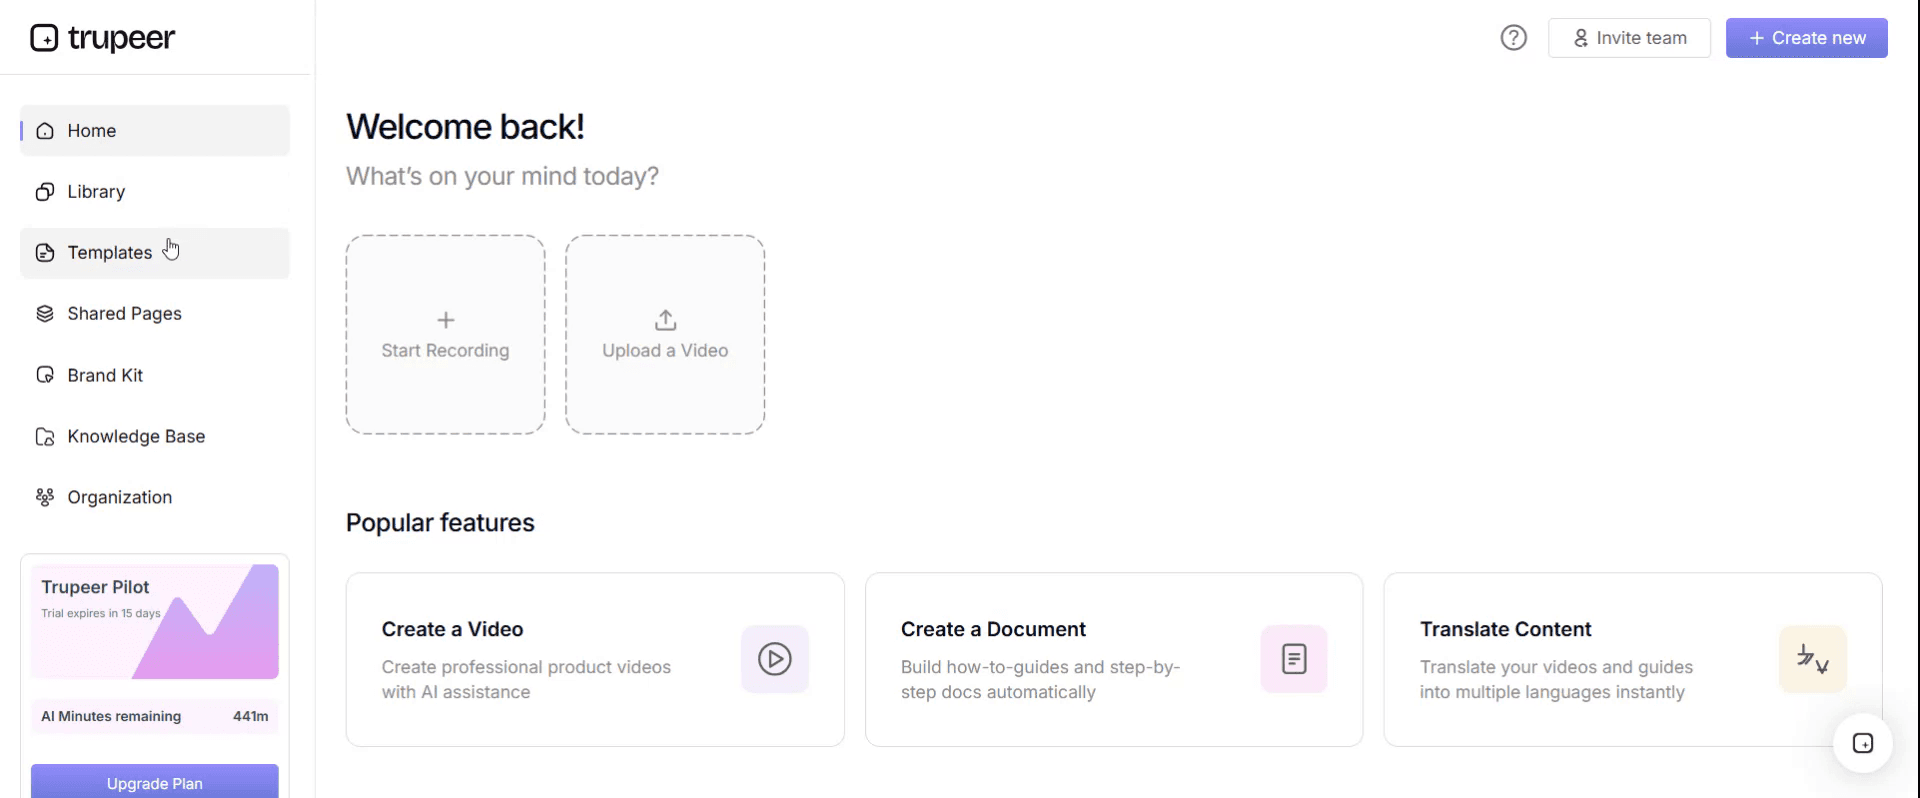
Шаг 1: Откройте раздел «Templates»
Перейдите в раздел «Templates» из главной навигации.
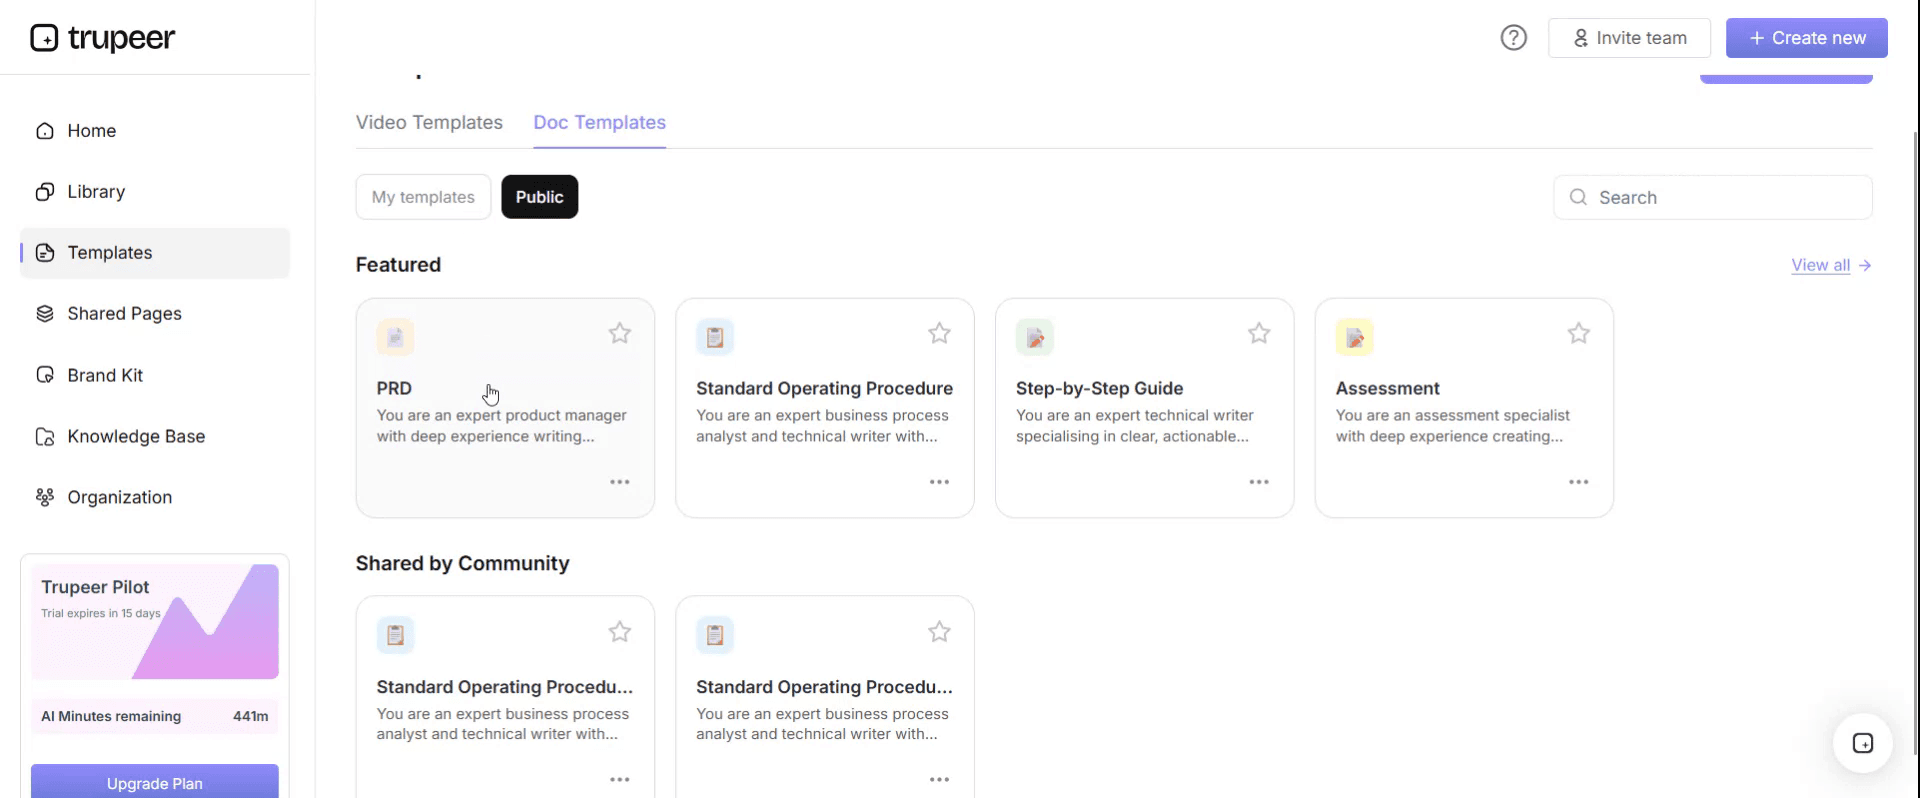
Шаг 2: Выберите и откройте шаблон
Нажмите на любой шаблон, с которым хотите работать, чтобы открыть его.
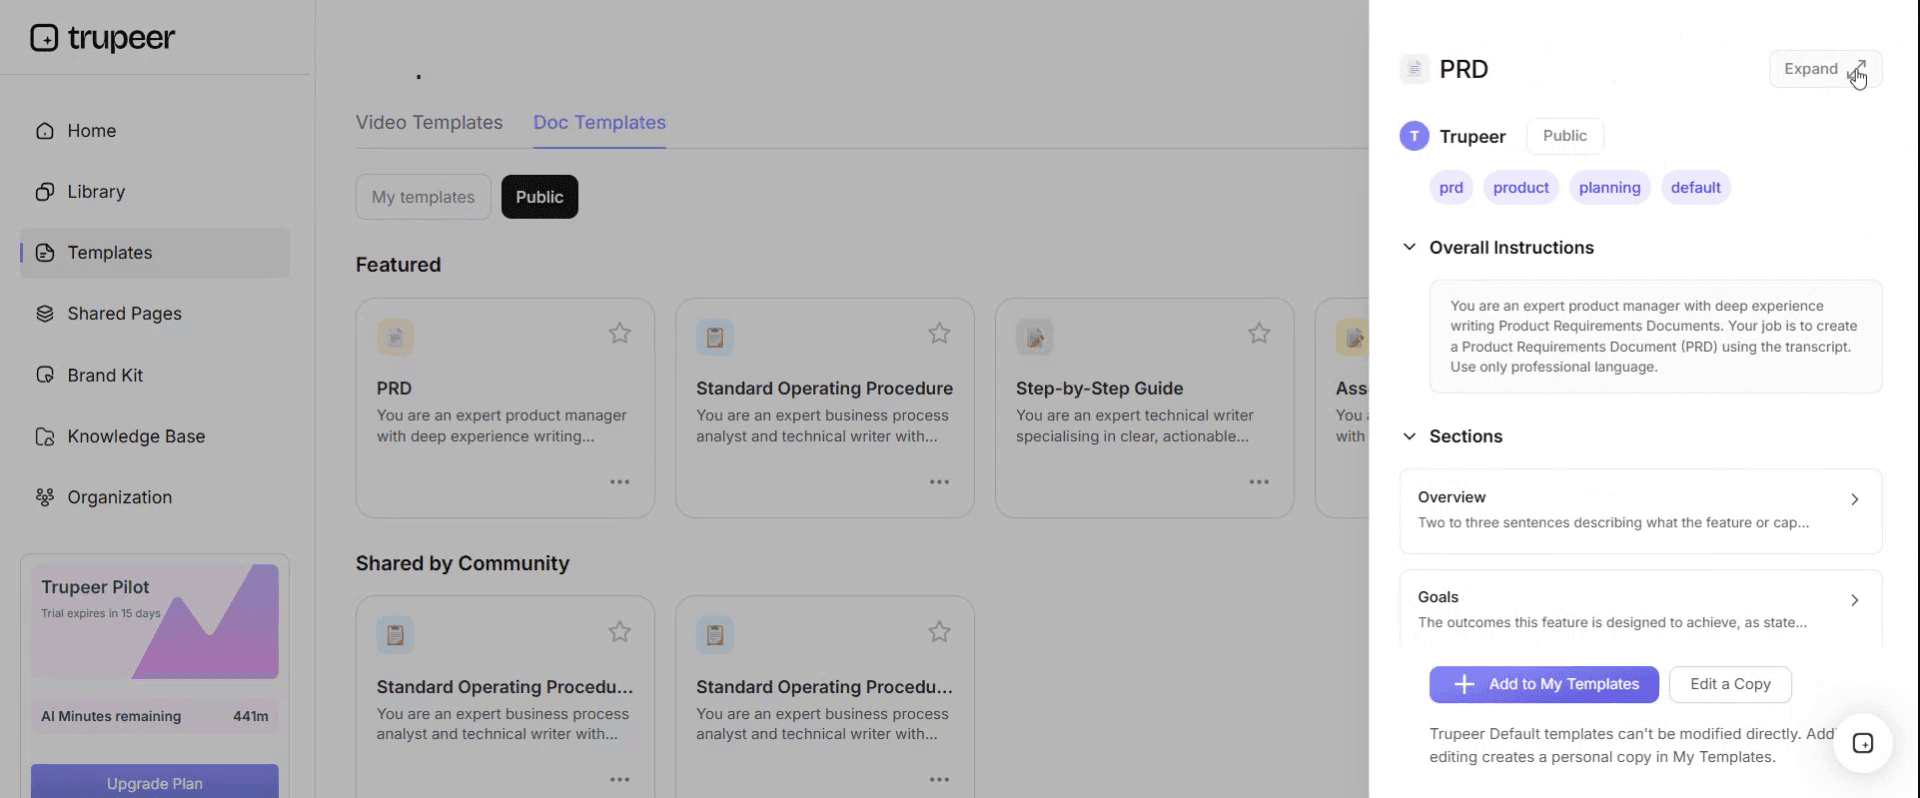
Шаг 3: Разверните просмотр шаблона
При необходимости разверните просмотр шаблона, чтобы увидеть полную структуру и детали.
Шаг 4: Отредактируйте шаблон
Нажмите «Edit», чтобы начать изменять выбранный шаблон.
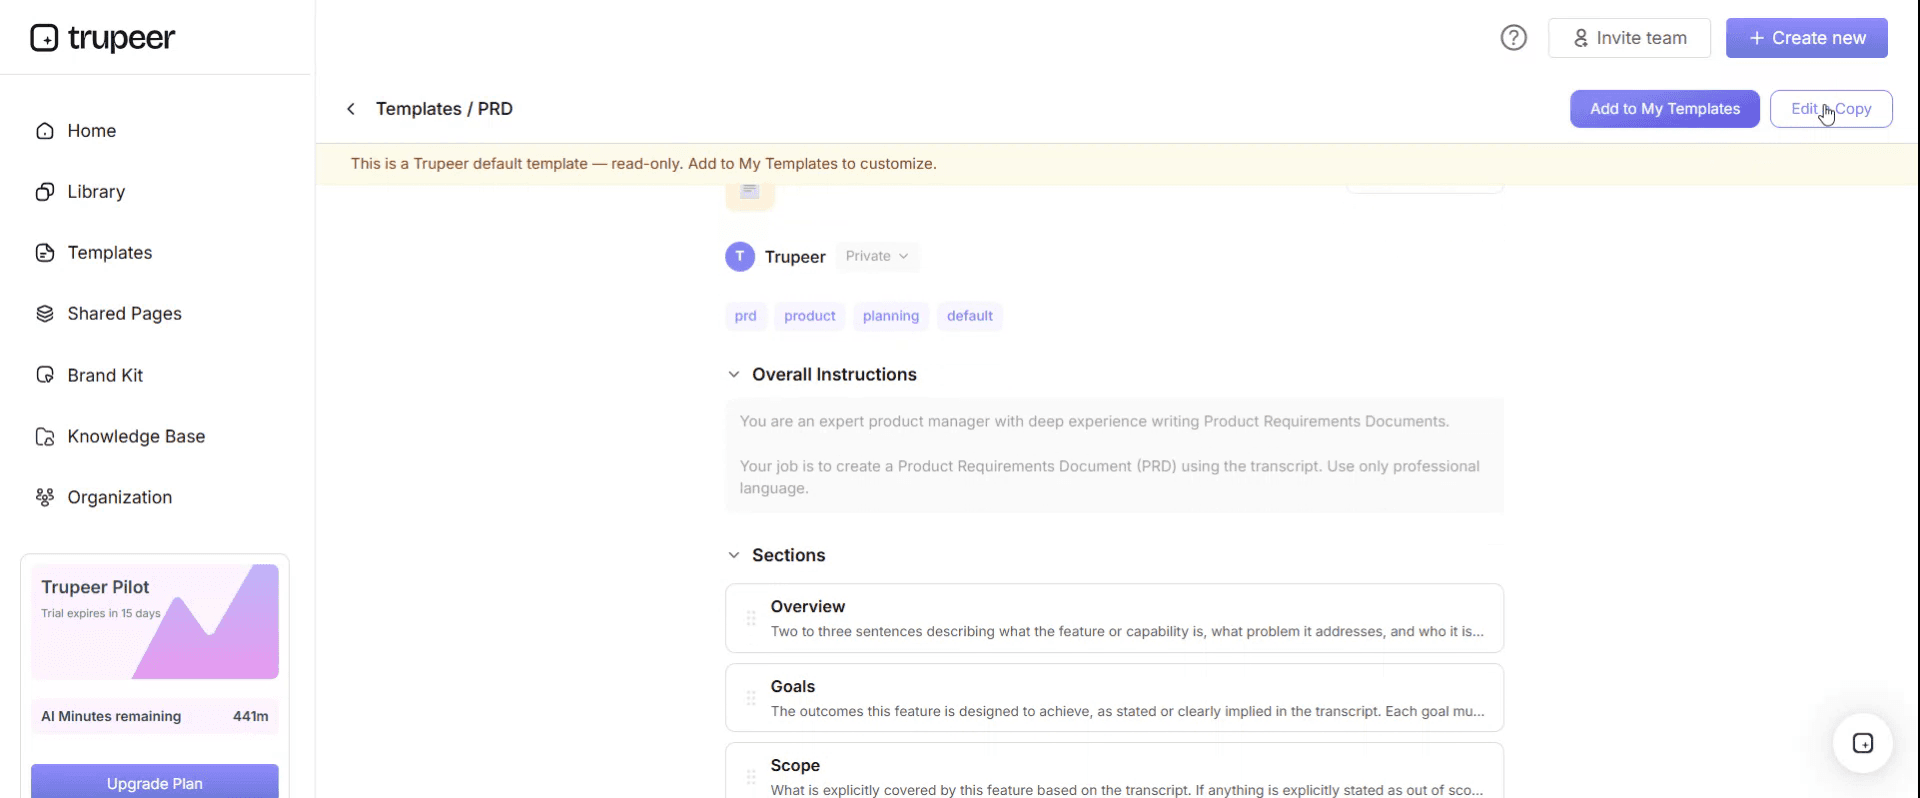
В редакторе вы можете:
Добавлять новые разделы
Задавать или обновлять правила форматирования
Добавить логотип и настроить его положение и связанные параметры
Шаг 5: Сохраните настроенный шаблон
После того как вы внесёте все необходимые изменения, нажмите «Save», чтобы сохранить обновлённый шаблон как ваш собственный.
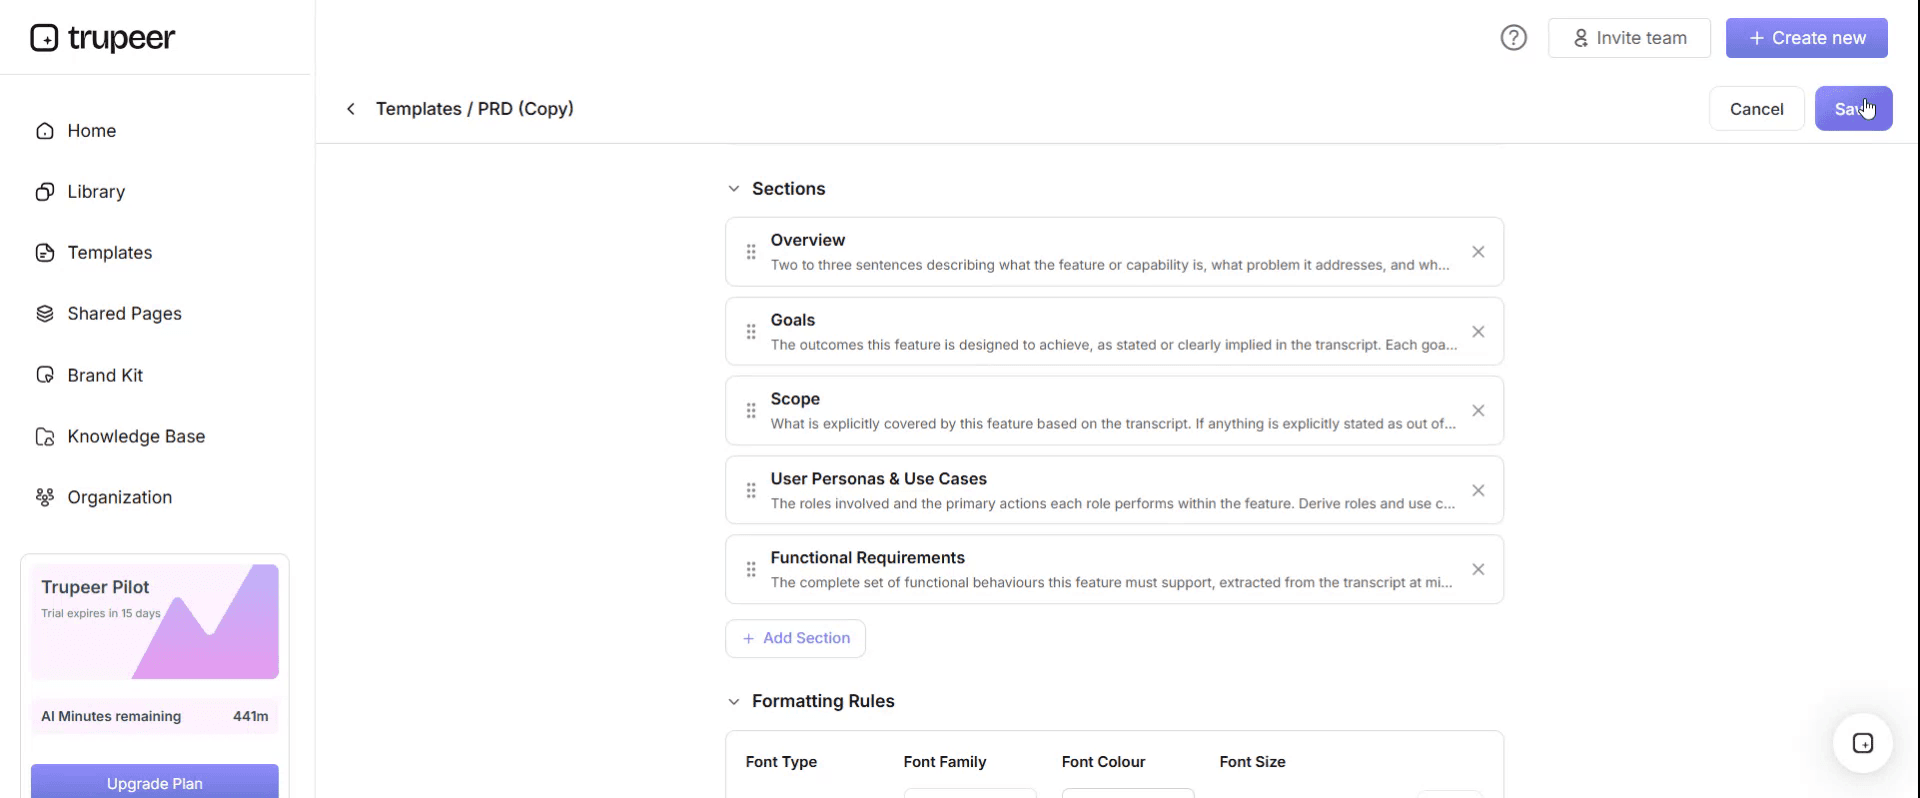
Шаг 6: Предпросмотр и точная настройка шаблона
Когда вы захотите увидеть, как выглядит ваш настроенный шаблон, откройте «Preview».
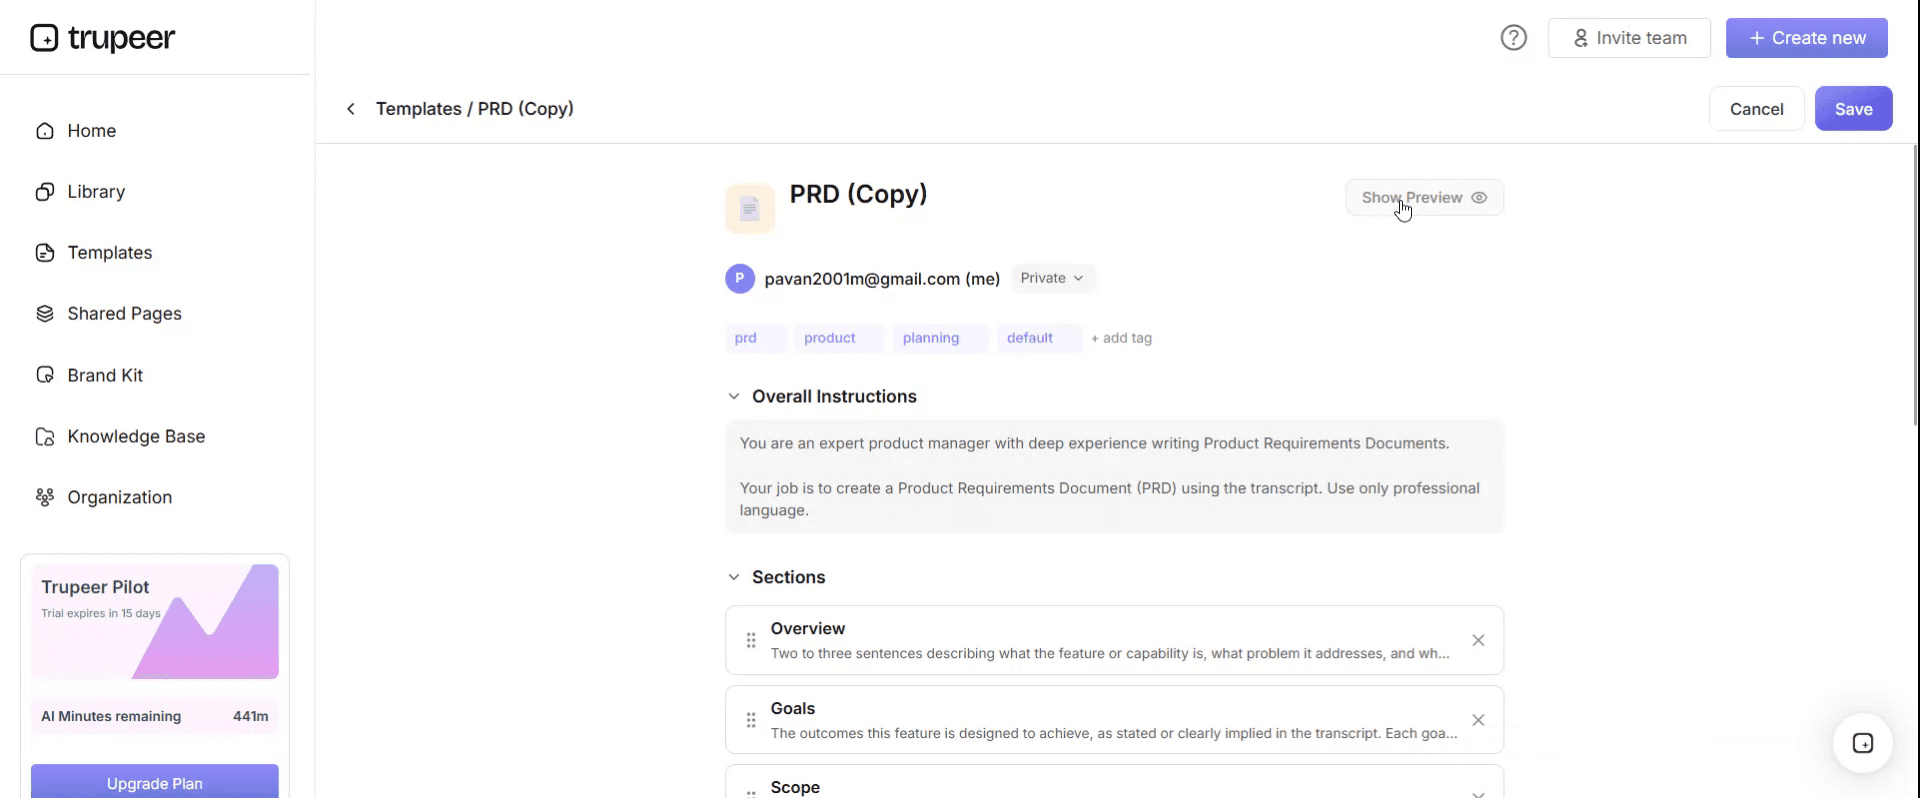
На экране предпросмотра при необходимости вы можете продолжать вносить правки напрямую, чтобы шаблон выглядел ровно так, как вам нужно.
С шаблоном политики защиты данных вы можете:
Экономить часы на подготовке: пропускайте пустую страницу со структурой, созданной для требований конфиденциальности.
Оставаться в соответствии: согласовано с GDPR, CCPA, HIPAA и другими законами о конфиденциальности.
Оставаться в фирменном стиле: применяйте логотип, шрифты и цвета с помощью бренд-пакета Trupeer.
Обучить каждого сотрудника: объединяйте политику с видеообзорами для повышения осведомлённости о конфиденциальности.
Быть готовыми к аудиту: встроенные разделы поддерживают SOC 2, ISO 27001 и аудиты по конфиденциальности.
Работать с глобальными командами: переводите политику на 65+ языков одним кликом.
Что такое политика защиты данных
Внутренняя политика, описывающая, как ваша организация обрабатывает персональные данные: кто отвечает, что сотрудники могут и что не могут делать, как юридические принципы применяются на практике, и что происходит, если что-то идёт не так.
Её функция двойная. Она объясняет вашим сотрудникам, как нужно себя вести, и демонстрирует подотчётность — а по GDPR это не опционально. Возможность показать, что вы продумали и задокументировали свой подход, сама по себе является требованием комплаенса — отдельно от того, насколько хороши ваши практики.
Семь принципов и что требует каждый
Статья 5 GDPR устанавливает семь принципов. Каждый раздел хорошей политики защиты данных существует, чтобы соответствовать одному из них, а такая структура делает политику обоснованной.
Законность, добросовестность и прозрачность
Персональные данные должны обрабатываться законно, добросовестно и так, как люди ожидают и понимают.
Что политика должна содержать. Заявление о том, что любая обработка требует законного основания, перечень оснований, на которые опирается ваша организация, и для чего они используются, требование предоставлять уведомления о конфиденциальности в точке сбора, а также правило о том, что сотрудники не должны использовать персональные данные для целей, о которых людям не сообщали.
Где всё идёт не так. Сбор данных для одной цели и тихое использование их для другой. Маркетинг людям, которые дали вам свой адрес для доставки, — классический пример.
Ограничение цели
Данные, собранные для одной указанной цели, не должны использоваться для несовместимых целей.
Что политика должна содержать. Правило о том, что новые способы использования уже существующих данных должны оцениваться до того, как они начнут применяться, и названная ответственность за такую оценку. На практике это тот раздел, который останавливает команду с благими намерениями, пытающуюся сделать что-то с данными, которые использовать нельзя.
Минимизация данных
Собирайте только то, что нужно, и не больше.
Что политика должна содержать. Требование проверять формы и системы на наличие ненужных полей и правило не собирать данные «на всякий случай», потому что они могут пригодиться позже. Этот принцип обеспечивается на этапе проектирования, поэтому политика должна требовать учитывать его при внедрении новых процессов или систем.
Точность
Персональные данные должны быть точными и при необходимости поддерживаться в актуальном состоянии.
Что политика должна содержать. Как физические лица могут исправлять свои данные, как исправления распространяются на другие системы и как часто проверяются ключевые записи. Важен момент распространения: большинство организаций обновляют запись, на которую пожаловались, и оставляют три копии где-то ещё.
Ограничение хранения
Не храните персональные данные дольше, чем это необходимо.
Что политика должна содержать. Ссылку на график хранения, который должен быть отдельным документом, потому что он меняется чаще, чем политика. Плюс правило о безопасном удалении и требование, чтобы резервные копии и архивы были охвачены, а не «тихо» исключены.
Это принцип, который организации чаще всего нарушают, потому что хранить всё проще, чем решить, что удалить.
Целостность и конфиденциальность
Персональные данные должны храниться в безопасности — как от несанкционированного доступа, так и от случайной потери.
Что политика должна содержать. Доступ по принципу необходимости знать, правила для устройств и съёмных носителей, требования к шифрованию, правила работы дома и удалённо, что можно и что нельзя отправлять по электронной почте, а также как данные передаются третьим лицам. Плюс требование о том, что поставщики, обрабатывающие данные от вашего имени, находятся под письменным договором.
Подотчётность
Вы должны уметь продемонстрировать соответствие, а не просто добиться его.
Что политика должна содержать. Названные роли и обязанности, требование вести записи обработки, когда требуется оценка воздействия на защиту данных, требования к обучению и цикл пересмотра самой политики.
Подотчётность — причина, по которой важны поддерживающие реестры. Политика без реестра обработки, без графика хранения и без журнала обучения демонстрирует очень мало.
Структура шаблона политики
Раздел | Содержание |
|---|---|
Контроль документа | Версия, владелец, утверждающий, даты, дата пересмотра |
Назначение и область применения | Кому и к чему применяется, включая подрядчиков и волонтёров |
Определения | Персональные данные, данные специальной категории, обработка, контролёр, обработчик, субъект данных |
Роли и обязанности | Руководство, DPO или ответственный, менеджеры, все сотрудники, IT |
Принципы | Как каждый применяется в вашей организации |
Законные основания | На какие вы опираетесь и для чего |
Данные специальной категории | Дополнительные условия и повышенная осторожность |
Права субъектов данных | Права и как обрабатываются запросы |
Хранение | Ссылка на график хранения |
Безопасность | Доступ, устройства, шифрование, удалённая работа, электронная почта |
Третьи лица и обмен | Договоры, due diligence, международные передачи |
Защита данных по умолчанию | Когда требуются DPIA |
Реагирование на нарушение | Выявление, внутреннее сообщение, сроки, уведомление |
Обучение | Кто, как часто и записи |
Несоблюдение | Последствия, связанные с дисциплинарной процедурой |
Связанные документы | Уведомления о конфиденциальности, график хранения, ROPA, журнал нарушений |
Пересмотр | Цикл и владелец |
Законные основания для обработки
Каждому действию по обработке нужно одно. В GDPR их шесть, и сотрудники должны знать, какие из них использует ваша организация.
Основание | Используйте, когда | Типичный пример |
|---|---|---|
Согласие | Человек действительно выбрал это и может отозвать | Маркетинговые письма |
Договор | Обработка необходима, чтобы выполнить то, о чём они просили | Выполнение заказа |
Юридическое обязательство | Закон требует этого | Хранение платёжных ведомостей |
Жизненно важные интересы | Жизнь или смерть | Экстренные медицинские ситуации |
Публичная задача | Официальные функции или общественный интерес | Государственные органы |
Законные интересы | Ваш интерес, сбалансированный с их правами | Предотвращение мошенничества, некоторые аналитические данные |
Два практических момента, которые стоит отразить в политике. Согласие часто является самым слабым вариантом, потому что его можно отозвать и оно должно даваться свободно, поэтому это плохое основание для всего, что вам нужно делать независимо. А законные интересы требуют документированной оценки баланса, а не просто утверждения, что ваш интерес существует.
Права субъектов данных
Восемь прав по GDPR, и ваша политика должна описывать, как каждое из них обрабатывается и кем.
Право на получение информации. Право на доступ, обычно называемое запросом субъекта данных. Право на исправление. Право на удаление. Право ограничить обработку. Право на перенос данных. Право возражать. А также права, связанные с автоматизированным принятием решений и профилированием.
Практическая часть — это процедура. Запросы могут поступать по любому каналу, любому сотруднику, в любой формулировке, и человек не обязан использовать корректную юридическую терминологию или даже упоминать защиту данных. Поэтому политика должна говорить каждому сотруднику: распознать запрос и сразу передать его, а не пытаться обработать самостоятельно.
Срок ответа — один месяц, который можно продлить ещё на два месяца для сложных или многочисленных запросов, при условии, что вы уведомите об этом человека в течение первого месяца. Этот отсчёт начинается, когда запрос поступает в любую точку вашей организации, а не когда он доходит до нужного человека — поэтому правило распознавания так важно.
Реагирование на нарушение
Раздел, который чаще всего проверяют и реже всего читают заранее.
Распознавание нарушения. Нарушения в отношении персональных данных — это не только взломы. Подходит и неверно адресованное письмо, и потерянный ноутбук, и документ, оставленный в поезде, и неправильно настроенная общая папка, и доступ, выданный не тому человеку.
Внутреннее сообщение. Сразу, назначенной роли, без «фильтрации». Политика должна прямо указывать, что сообщение о нарушении, которое вы сами допустили, не будет наказано, потому что культура сокрытия — самое дорогое, что может создать политика реагирования на нарушения.
Оценка и уведомление. Если нарушение, вероятно, приведёт к риску для прав и свобод людей, его нужно сообщить надзорному органу в течение 72 часов с момента, когда вы узнали о нём. Если риск высокий, затронутых лиц также нужно уведомить без неоправданной задержки. Обе оценки должны выполняться назначенной ролью, а не тем, кто первым обнаружил инцидент.
Журнал нарушений. Каждое нарушение, включая те, о которых вы решаете не сообщать, и обоснование этого решения. Ведение такого журнала — само по себе обязательство.
Реестры обработки и график хранения
Реестры действий по обработке. Реестр того, какие персональные данные вы храните, зачем, кому вы их передаёте, как долго вы их храните и как они защищены. Статья 30 требует это, с узким исключением для организаций с численностью до 250 сотрудников, которое не применяется, если обработка происходит не эпизодически, включает данные специальной категории или создаёт риск для людей. Большинство организаций, которые думают, что они освобождены, не освобождены.
График хранения. Отдельный документ со списком типов данных, сроков хранения и обоснованием для каждого. Держите его отдельно от политики, потому что он меняется гораздо чаще, и ссылайтесь на него, а не встраивайте внутрь.
Оба документа находятся в Excel-файле, который идёт вместе с этим шаблоном, а журнал нарушений — рядом с ними.
Более широкий набор документов
Политика защиты данных редко существует сама по себе. Обычно организациям нужны несколько таких документов:
Документ | Назначение | Кто видит |
|---|---|---|
Политика защиты данных | Как сотрудники обрабатывают персональные данные | Внутренний |
Уведомление о конфиденциальности | Что вы делаете с данными людей и какие у них права | Публичный |
Политика и баннер по файлам cookie | Отслеживание на сайте и согласие | Публичный |
Уведомление о конфиденциальности для сотрудников | Что вы делаете с данными сотрудников — конкретно | Сотрудники |
Реестры обработки | Инвентаризация действий по обработке | Внутренний, регулятор по запросу |
График хранения | Как долго хранится каждый тип данных | Внутренний |
Процедура DSAR | Как обрабатываются запросы на доступ | Внутренний |
Журнал нарушений и процедура | Фиксация и реагирование на инциденты | Внутренний |
Шаблон DPIA | Оценка обработки с высоким риском | Внутренний |
Соглашения с обработчиками | Договоры с поставщиками, которые обрабатывают ваши данные | Договорной |
Если у вас есть только один из этих документов, уведомление о конфиденциальности — это тот, который юридически требуется публиковать. Если у вас есть только два, добавьте эту политику.
Версия для малого бизнеса
Малым организациям нужна более короткая политика, а не более «лёгкий» подход. Обязательства не уменьшаются вместе с численностью, но документация должна быть соразмерной.
Сохраните: область применения, обязанности, принципы простыми словами, правила безопасности, распознавание запросов субъектов данных, сообщение о нарушениях и график хранения. Уберите: подробные структуры управления, ссылки на комитеты и всё, что описывает роли, которых у вас нет. Назначьте реального ответственного человека, а не придумывайте функцию по защите данных.
Обычно достаточно четырёх-шести страниц. Политика на двадцать страниц в компании из десяти человек не будет прочитана — а значит, она хуже, чем более короткая.
Обучение сотрудников
Политика, которую никто не читал, не доказывает ничего.
Обучайте при приёме на работу и ежегодно, ведите записи о том, кто был обучен и когда, и сосредоточьтесь на четырёх вещах, которые действительно приводят к нарушениям: распознавание запроса субъекта данных, недопущение отправки данных не тому человеку по электронной почте, недопущение размещения персональных данных в непроверенном месте и немедленное сообщение об инциденте.
Обучение на сценариях работает лучше, чем перечисление принципов. Большинство нарушений происходят из-за обычных ошибок, а не из-за незнания закона.
Как написать вашу политику защиты данных
Узнайте, какие данные вы реально храните прежде чем писать что-либо. Реестр обработки в практике появляется первым, даже если позже на него ссылаются в политике.
Определите законное основание для каждой активности, и задокументируйте оценку баланса, если вы опираетесь на законные интересы.
Используйте структуру шаблона и пишите простым языком, потому что аудитория — ваши сотрудники, а не регулятор.
Сделайте правила конкретными. «Обрабатывайте данные безопасно» невозможно обеспечить. «Не храните персональные данные на личных устройствах или в неутверждённых облачных аккаунтах» — можно.
Соберите график хранения отдельно и ссылайтесь на него.
Напишите процедуру реагирования на нарушение до того, как она понадобится, с назначенной ролью и правилом сообщения без обвинений.
Пусть её проверит специалист по защите данных или юрист, особенно если вы обрабатываете данные специальной категории, работаете в разных юрисдикциях или принимаете автоматизированные решения.
Утвердите, выпустите с уведомлением и соберите подтверждения.
Обучайте и фиксируйте обучение.
Установите дату пересмотра, ежегодно и после любых существенных изменений.
Пересмотр политики
Ежегодно по умолчанию. Сразу после внедрения новой системы или активности по обработке, при начале работы в новой юрисдикции, после любого нарушения, при изменении законодательства о защите данных или при уходе ответственного лица.
Фиксируйте каждый пересмотр в истории версий, включая пересмотры, которые не привели к изменениям, поскольку демонстрация того, что вы пересматривали документ, — часть цели.
Юридическое уведомление
Этот шаблон и рекомендации на этой странице предоставляются для общей информации и не являются юридической консультацией. Законодательство о защите данных различается в зависимости от юрисдикции, а требования отличаются в рамках ЕС GDPR, UK GDPR и режимов, таких как CCPA и CPRA в Соединённых Штатах. Обязательства также существенно зависят от того, какие данные вы обрабатываете, в каком масштабе и в каких секторах.
Перед внедрением попросите квалифицированного специалиста по защите данных или юриста проверить вашу политику, особенно если вы обрабатываете данные специальной категории, данные детей или работаете на международном уровне.
Лучшие практики
Храните внутреннюю политику и публичное уведомление о конфиденциальности как отдельные документы.
Пишите правила, которым сотрудники действительно могут следовать, в конкретных формулировках.
Держите график хранения вне политики, чтобы его можно было обновлять независимо.
Называйте реальных людей, а не «идеальные» роли.
Прямо укажите, что нарушения, о которых сообщили самостоятельно, не будут наказаны.
Обучайте распознаванию запросов субъектов данных, поскольку отсчёт начинается с момента поступления.
Регистрируйте каждое нарушение, включая те, о которых не сообщили, и обоснование.
Ведите реестр обработки. Это обязательство, и оно делает всё остальное проще.
Держите политику соразмерной организации.
Фиксируйте пересмотры, включая пересмотры без изменений.
Частые ошибки
Публикуют внутреннюю политику так, будто это уведомление о конфиденциальности.
Универсальный скачанный документ, где изменили название компании и больше ничего.
Правила слишком общие, чтобы им следовать или их применять.
Сроки хранения встроены в политику, поэтому для обновления нужно заново её утверждать.
Предполагают, что исключение для организаций с численностью до 250 сотрудников по реестрам обработки применяется, когда это не так.
Опираются на согласие там, где другое законное основание было бы более надёжным.
Законные интересы заявляются без документированной оценки баланса.
Нет процедуры реагирования на нарушение, поэтому отсчёт 72 часа обнаруживается уже во время инцидента.
Культура обвинений вокруг нарушений, которая приводит к сокрытию.
Сотрудников не обучают распознавать запрос субъекта данных в обычной формулировке.
Резервные копии и архивы тихо исключены из правил хранения и удаления.
Никогда не пересматривали, поэтому документ описывает системы, которыми вы больше не пользуетесь.
Сделайте правила такими, чтобы люди могли им следовать
Откройте шаблон в Trupeer AI, примените ваш brand kit, чтобы он соответствовал вашему справочнику и другим политикам, и отредактируйте любой раздел напрямую. Настройка описана в template guide.
Разрыв между политикой защиты данных и реальным комплаенсом почти всегда поведенческий. Сотрудники знают, что данные нужно обрабатывать аккуратно, но не понимают, что это значит, когда им нужно поделиться таблицей, ответить на необычное письмо или настроить новый инструмент.
Зафиксируйте процедуры один раз — и Trupeer AI создаст письменное руководство и озвученный видеообзор из того же набора, так что правила обмена файлами, редактирования ответа на запрос субъекта данных или сообщения об инциденте станут тем, что люди могут посмотреть, а не пунктами, которые они просто пролистали. Переведите это на 65+ языков — это важно, когда сотрудников просят следовать правилам с юридическими последствиями. Храните набор в вашем центре знаний и используйте для вводного и ежегодного обучения, с записью о прохождении, которую вы сможете показать.
Зафиксируйте. Оформите в бренде. Переведите. Trupeer it.
Часто задаваемые вопросы
Есть ли бесплатный шаблон политики защиты данных в Word?
Да. Word — основной формат: каждый раздел подготовлен и содержит заключённые в скобки плейсхолдеры для деталей, которые должны быть вашими. Бесплатная загрузка, без регистрации, без водяного знака.
Есть ли бесплатный шаблон политики защиты данных в PDF?
Да: как выпущенная версия с блоком подтверждения для подписи сотрудников — это то, что вам нужно, если вы планируете опираться на политику в дисциплинарном контексте.
Есть ли шаблон политики защиты данных в Word для сотрудников?
Да. Шаблон включает краткое резюме для сотрудников и версию на две страницы, где описано, что сотрудники должны и что не должны делать, без подробностей по управлению. Именно эту версию большинство людей должны читать в первую очередь, а полная политика доступна за ней.
Где можно получить PDF политики защиты данных?
Здесь — как пустой шаблон, так и заполненный пример, чтобы вы могли увидеть готовую политику целиком, прежде чем писать свою.
В чём разница между политикой защиты данных и политикой конфиденциальности?
Политика защиты данных — внутренняя, она объясняет вашим сотрудникам, как обращаться с персональными данными. Политика конфиденциальности или уведомление о конфиденциальности — публичные: они рассказывают людям, что вы делаете с их данными, и какие у них права. Второй документ напрямую требуется GDPR и должен быть опубликован. Публикация внутренней политики вместо него не выполнит это обязательство.
Есть ли бесплатный шаблон политики конфиденциальности для сайта?
Нет на этой странице, и стоит объяснить почему, а не предлагать универсальный вариант. Уведомление о конфиденциальности должно описывать вашу реальную обработку: какие данные вы собираете, на каком законном основании, с кем вы ими делитесь, как долго храните и куда передаёте. Шаблон, который не соответствует вашим реальным практикам, хуже, чем отсутствие, потому что это опубликованное заявление, которое неточно. Используйте надёжный генератор политики конфиденциальности или юриста и основывайте документ на ваших реестрах обработки.
Есть ли пример политики конфиденциальности в PDF?
Примеры уведомлений о конфиденциальности широко доступны у регуляторов и поставщиков инструментов по конфиденциальности, и они являются лучшей отправной точкой, чем универсальный шаблон, потому что они написаны с учётом актуальных требований. То, что предоставляет эта страница, — это внутренняя политика и реестр обработки, на основе которых должно быть построено любое точное уведомление о конфиденциальности.
Есть ли генератор политики конфиденциальности?
Существует несколько, и для простого сайта они могут быть разумным вариантом, особенно для раскрытия информации по cookie и аналитике. Но они не могут знать ваши действия по обработке, поэтому сравните результат с вашими реальными практиками, а не публикуйте его, не проверив. Генераторы создают документ. Точность всё равно остаётся вашей ответственностью.
Что такое политика защиты данных?
Внутренняя политика, описывающая, как ваша организация обрабатывает персональные данные: кто отвечает, что сотрудники могут и что не могут делать, как юридические принципы применяются на практике, и что происходит, если что-то идёт не так. Она также демонстрирует подотчётность — это требование само по себе.
Что должна включать политика защиты данных?
Контроль документа, область применения, определения, роли и обязанности, как каждый из семи принципов применяется, законные основания, данные специальной категории, права субъектов данных и как обрабатываются запросы, сроки хранения, правила безопасности, обмен с третьими лицами, когда требуются DPIA, реагирование на нарушение, требования к обучению, последствия несоблюдения, связанные документы и цикл пересмотра.
Каковы 7 принципов GDPR?
Законность, добросовестность и прозрачность. Ограничение цели. Минимизация данных. Точность. Ограничение хранения. Целостность и конфиденциальность. Подотчётность. Статья 5 определяет первые шесть как принципы, относящиеся к обработке, а подотчётность требует от вас продемонстрировать соответствие им.
Каковы законные основания для обработки персональных данных?
Согласие, договор, юридическое обязательство, жизненно важные интересы, публичная задача и законные интересы. Каждому действию по обработке нужно одно. Согласие часто является самым слабым вариантом, потому что его можно отозвать, и оно должно даваться свободно, а законные интересы требуют документированной оценки баланса, а не просто утверждения.
Как долго нужно отвечать на запрос субъекта данных?
Один месяц, с возможностью продления ещё на два месяца для сложных или многочисленных запросов при условии, что вы уведомите человека в течение первого месяца. Отсчёт начинается, когда запрос поступает в любую точку вашей организации, в любой формулировке — поэтому обучение сотрудников распознавать и передавать запросы важнее, чем сама процедура.
Как быстро нужно сообщать о нарушении персональных данных?
Если нарушение персональных данных, вероятно, приведёт к риску для прав и свобод людей, его нужно сообщить надзорному органу в течение 72 часов с момента, когда вы узнали о нём. Если риск высокий, людей также нужно уведомить без неоправданной задержки. Нарушения, которые вы оцениваете как не требующие уведомления, всё равно должны быть зарегистрированы — с обоснованием.
Нужна ли политика защиты данных малому бизнесу?
Да, если вы обрабатываете персональные данные — а почти любой бизнес это делает. Обязательства не уменьшаются вместе с численностью, хотя документация должна быть соразмерной. Четыре-шесть страниц с указанием реального ответственного лица полезнее, чем двадцать страниц с описанием структур управления, которых у вас нет.
Нужен ли мне специалист по защите данных (DPO)?
DPO обязателен в определённых обстоятельствах, включая государственные органы и организации, чьи основные виды деятельности связаны с крупномасштабным регулярным и систематическим мониторингом или крупномасштабной обработкой данных специальной категории. Многие организации выходят за рамки этих критериев и всё равно получают пользу от назначения ответственного лица. Проверьте свою ситуацию со специалистом, поскольку пороговые значения предполагают оценку.
Как часто нужно пересматривать политику защиты данных?
Ежегодно по умолчанию и сразу после любого нарушения, внедрения новой системы или активности по обработке, изменения закона, расширения в новую юрисдикцию или ухода ответственного лица. Фиксируйте каждый пересмотр, включая те, которые не привели к изменениям.
Могу ли я настроить этот шаблон политики защиты данных?
Да: каждая версия полностью редактируемая, и вам стоит это сделать. Универсальные политики не работают именно потому, что они описывают не реальные практики. Замените плейсхолдеры, удалите разделы, которые не применимы, и перед внедрением попросите квалифицированного специалиста проверить результат.
Связанные шаблоны

Understand how work happens.
Carry it into your next transition.
Start Free Trial
Book a Demo
Варианты использования
конкуренты

