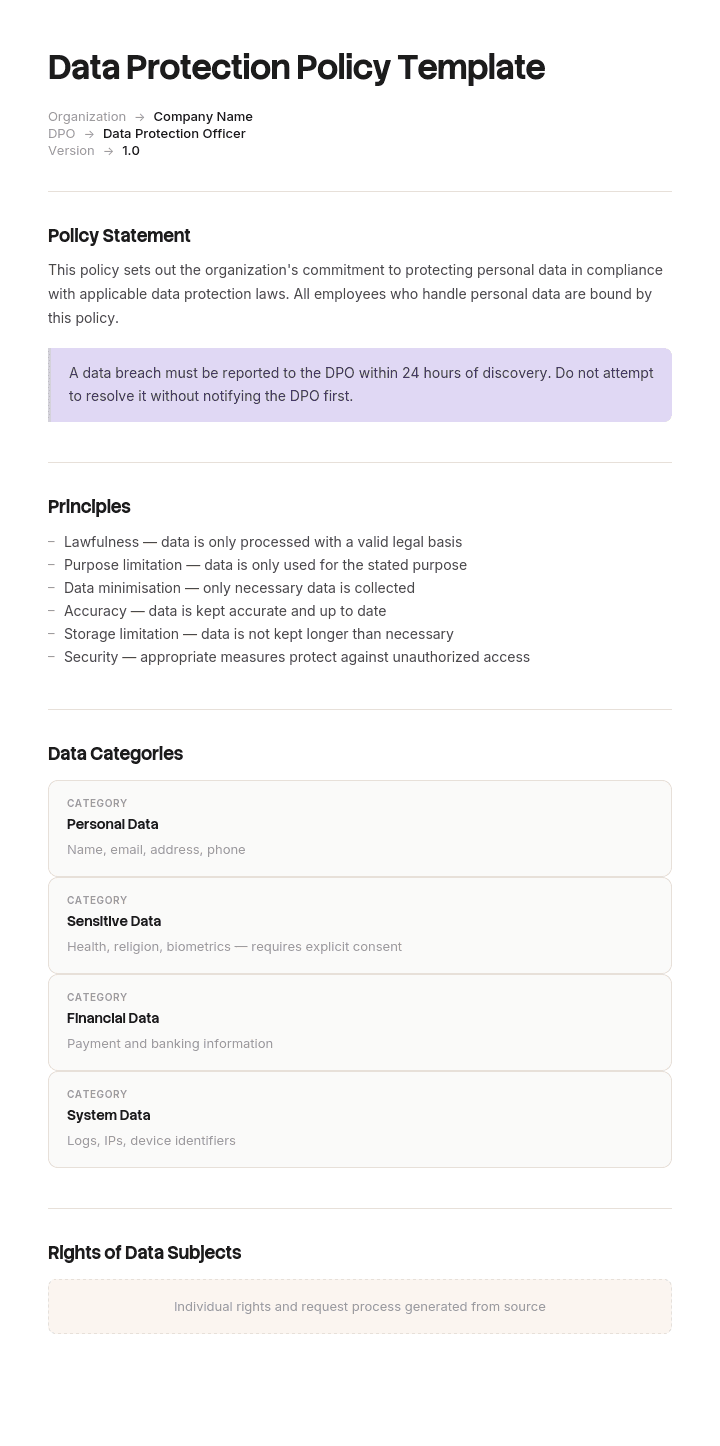
Usa esta plantilla
Una sólida política de protección de datos protege a tu empresa, a tus empleados y a tus clientes. Con Trupeer, puedes ahorrar horas en la redacción de la política empezando con una plantilla gratuita de política de protección de datos, personalizándola con tus directrices de marca y convirtiendo la política en un recorrido en vídeo que empleados y partners pueden entender rápidamente.
La mayoría de las organizaciones descargan una política de protección de datos, cambian el nombre de la empresa y la archivan. No satisface a nadie: ni al personal que nunca la lee, ni al auditor que pregunta cómo se aplica, ni al regulador si algo sale mal.
Una política de protección de datos útil hace una cosa. Le indica a las personas de tu organización qué deben y qué no deben hacer con los datos personales, con el nivel de detalle suficiente como para que puedan seguirla. Esta plantilla está estructurada en torno a los siete principios que la política debe cumplir, por lo que cada sección existe por una razón que puedes explicar.
Descarga la plantilla de política de protección de datos
Formato | Ideal para |
|---|---|
Word (.docx) | Editar la política. Descarga gratuita, sin registro |
La versión emitida y el acuse de recibo del personal | |
Google Docs | Revisión con tu DPO, asesor legal o dirección |
Excel (.xlsx) | Los registros de apoyo: calendario de conservación, registro de tratamiento, registro de incidencias |
.doc | Sistemas de documentos antiguos |
Gratis, editable, sin marca de agua. El libro de Excel importa más de lo que parece, porque una política sin un calendario de conservación y un registro de tratamiento detrás es una declaración de intenciones más que un sistema operativo.
¿Política de protección de datos o política de privacidad?
La confusión más común y con más consecuencias en este ámbito. Son documentos distintos, con públicos distintos y con un estatus legal distinto.
Política de protección de datos | Política de privacidad o aviso de privacidad | |
|---|---|---|
Público | Tu propio personal | Las personas cuyos datos tienes |
Finalidad | Indica a los empleados cómo gestionar los datos personales | Indica a las personas qué haces con sus datos y qué derechos tienen |
¿Se publica? | Solo interno, normalmente | Sí, públicamente y exigido legalmente |
Contiene | Responsabilidades, normas, procedimientos, consecuencias | Qué recopilas, por qué, base jurídica, con quién lo compartes, conservación, derechos, contacto |
Dónde vive | Manual, intranet | Pie de la web, en el punto de recogida |
Exigida por | Principio de responsabilidad, en la práctica | Directamente exigida por los artículos 13 y 14 del RGPD |
Si necesitas el documento orientado al público para tu sitio web, esta plantilla no es eso, y publicar una política interna en su lugar no cumplirá tus obligaciones. Necesitas un aviso de privacidad, que describe tus actividades de tratamiento específicas y que normalmente se elabora mejor con aportación legal o con un generador de confianza.
Casi con seguridad necesitas ambos. Esta página cubre el interno.
Cómo personalizar esta plantilla en Trupeer
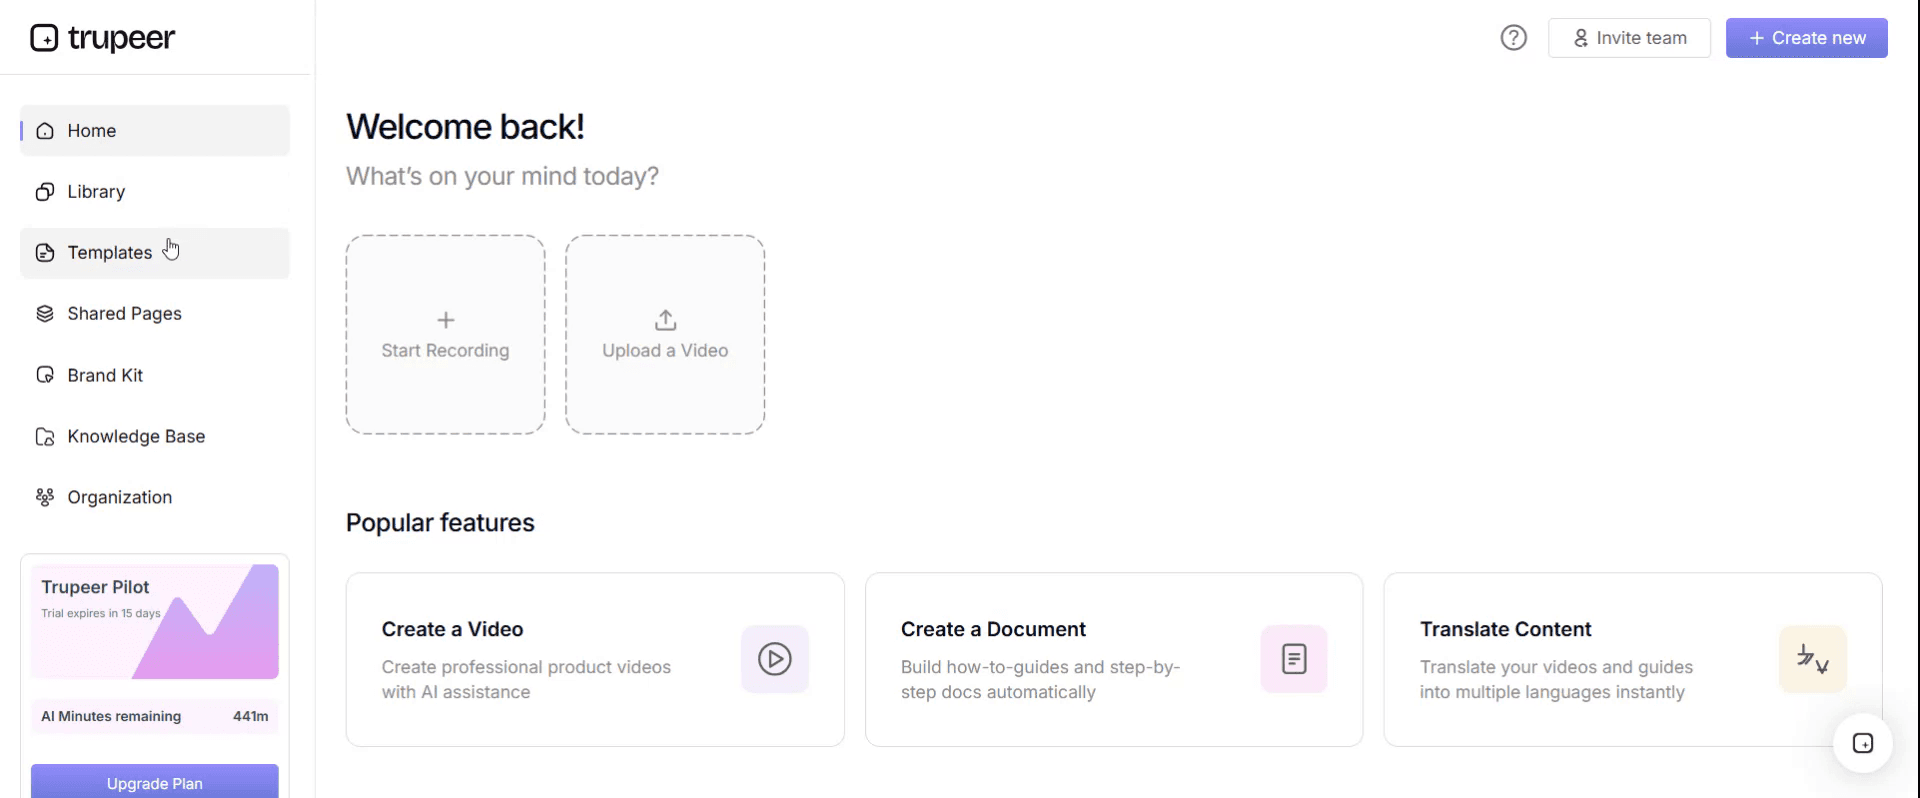
Paso 1: Abre la sección Plantillas
Ve a la sección Plantillas desde la navegación principal.
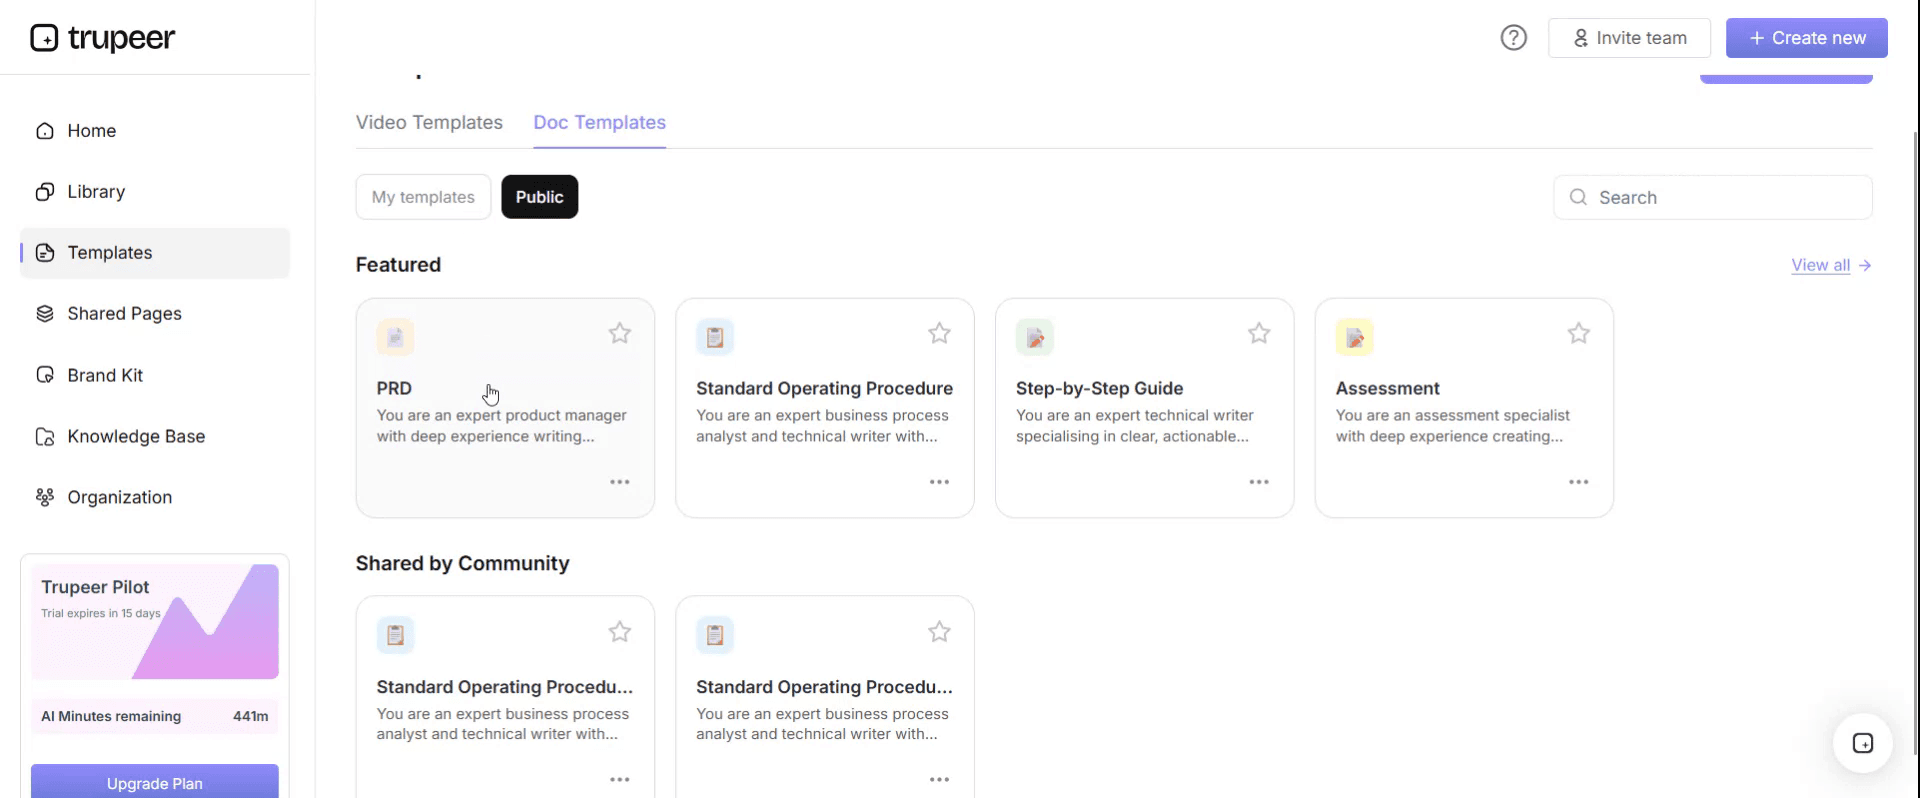
Paso 2: Selecciona y abre una plantilla
Haz clic en cualquier plantilla con la que quieras trabajar para abrirla.
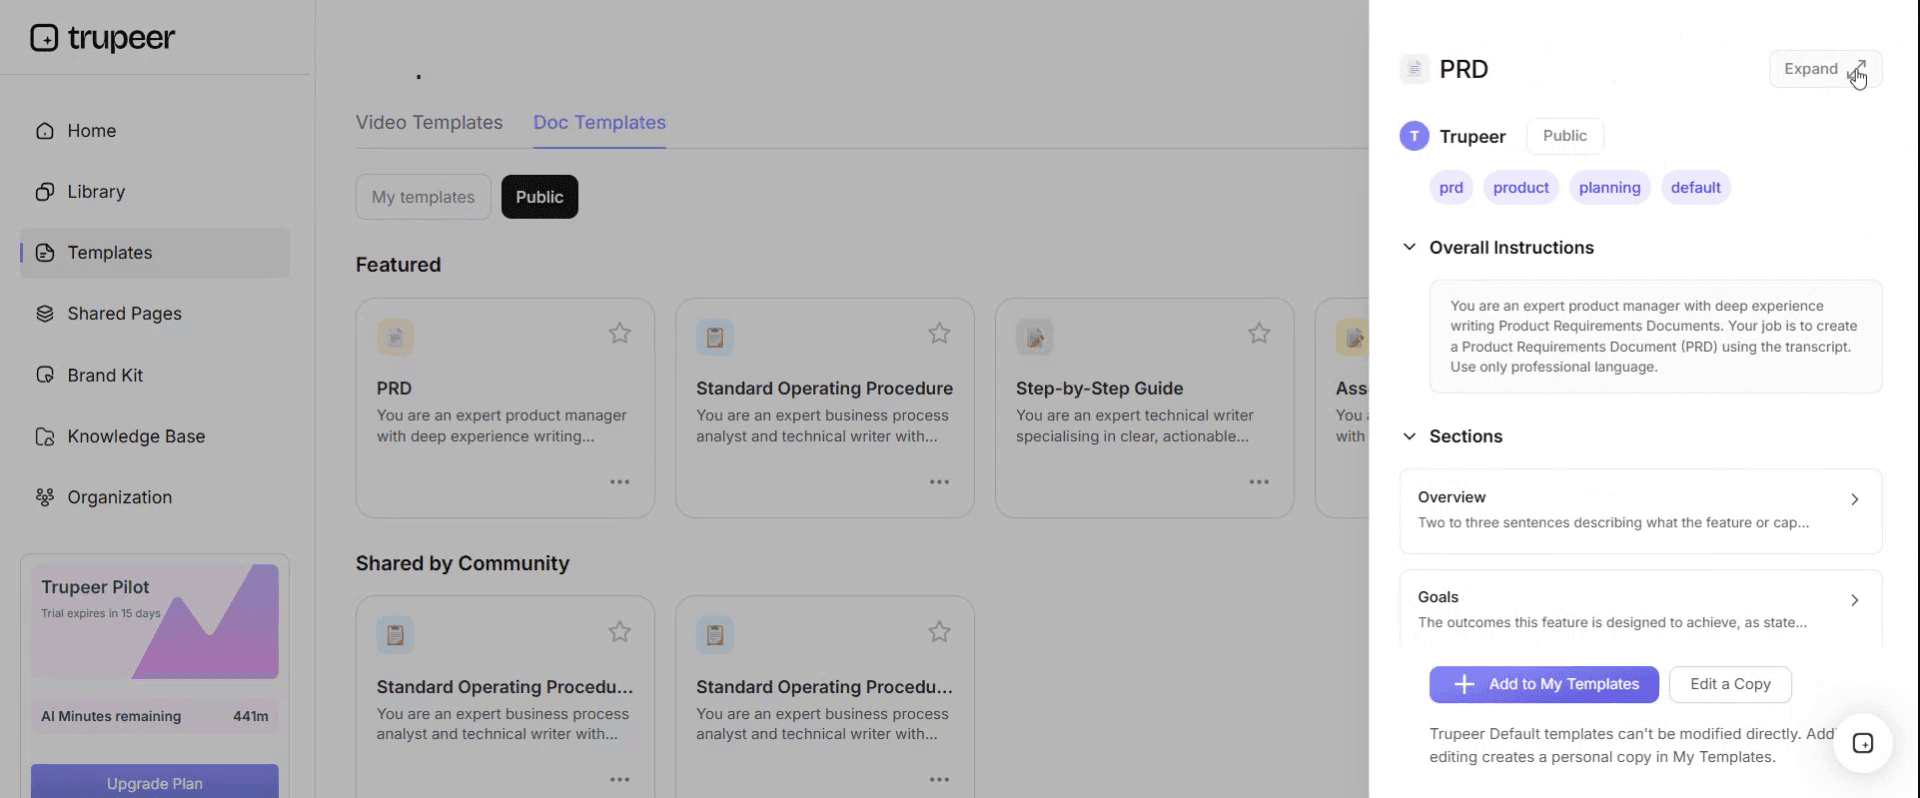
Paso 3: Amplía la vista de la plantilla
Si es necesario, amplía la vista de la plantilla para ver el diseño completo y los detalles con claridad.
Paso 4: Edita la plantilla
Haz clic en Editar para empezar a modificar la plantilla seleccionada.
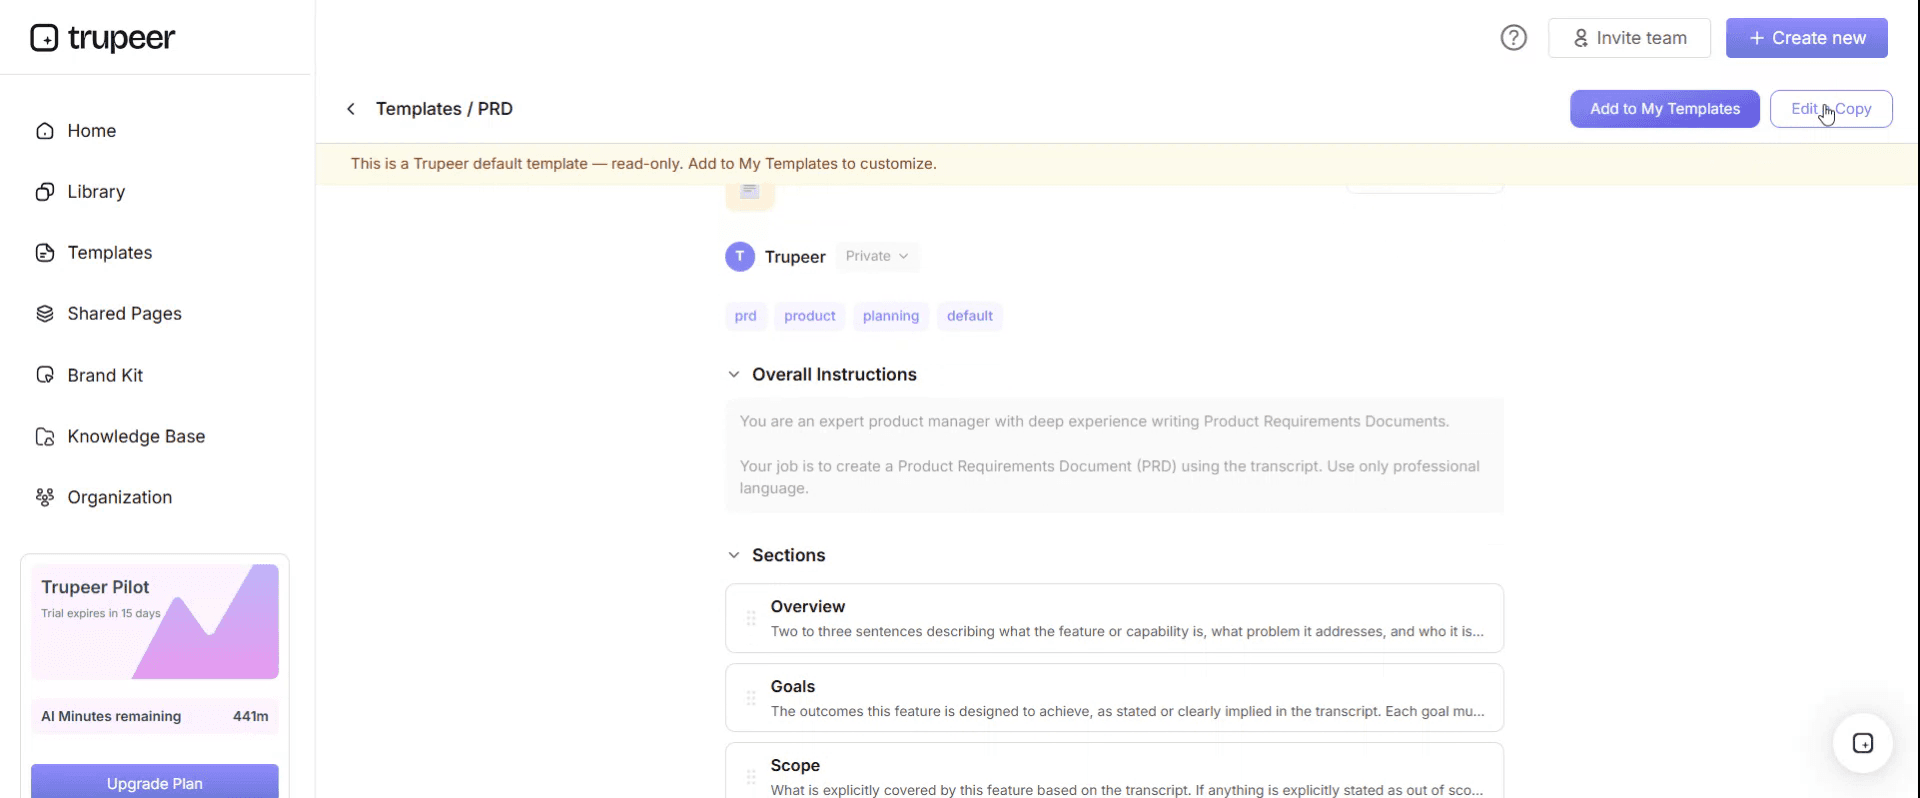
Dentro del editor, puedes:
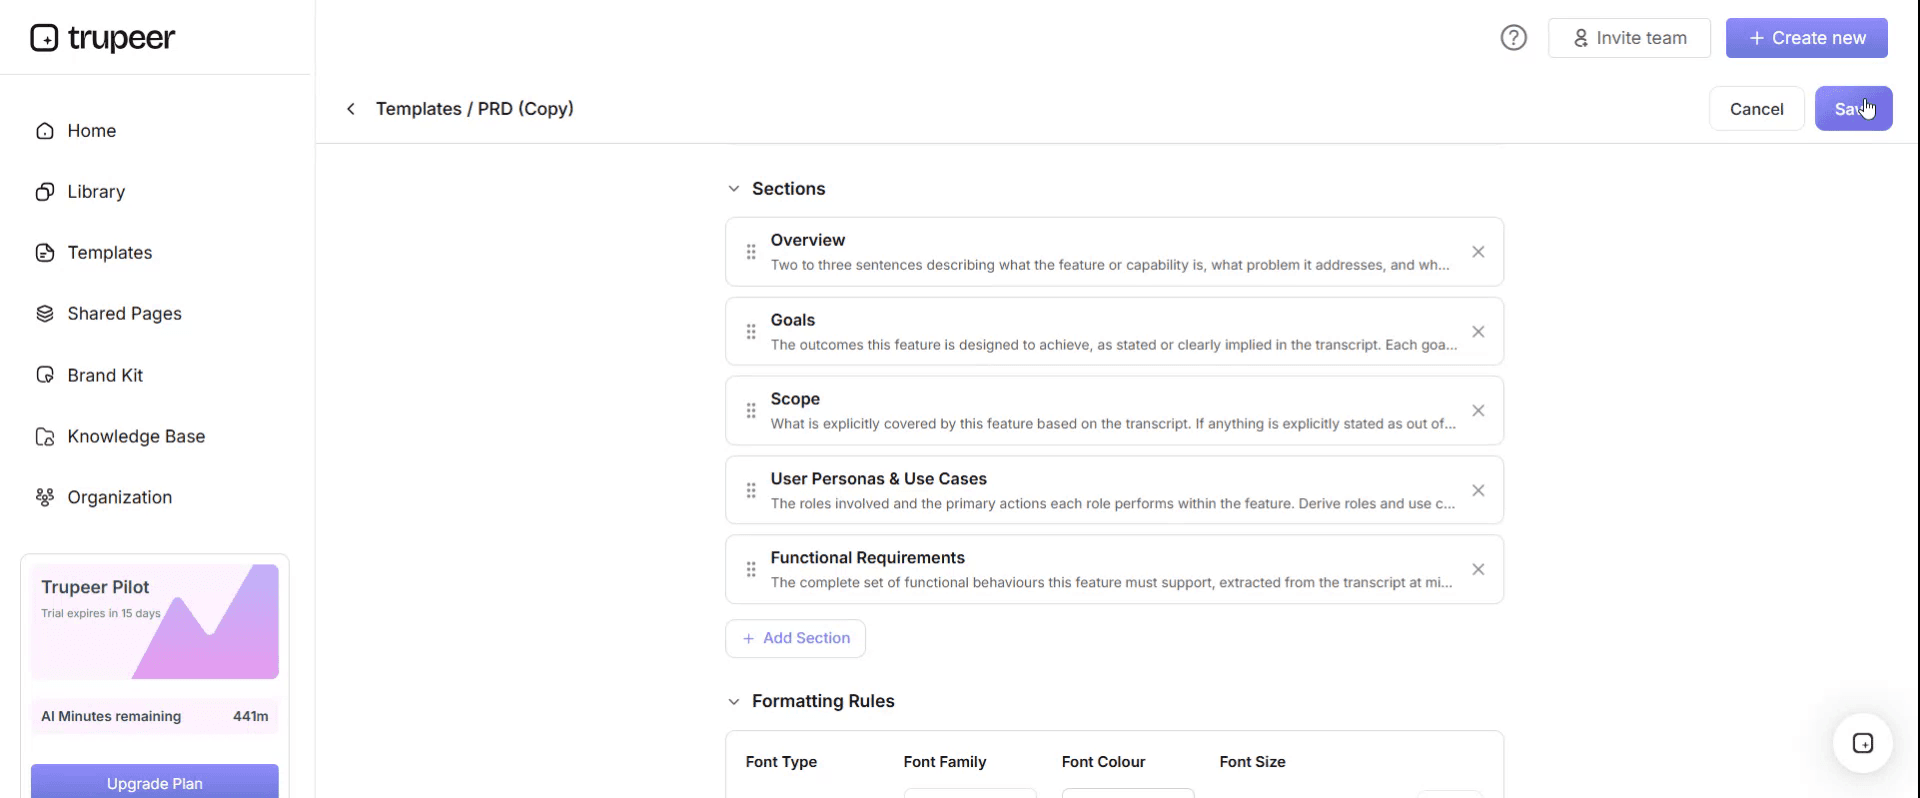
Añadir nuevas secciones
Definir o actualizar reglas de formato
Añadir un logotipo y ajustar su posición y la configuración relacionada
Paso 5: Guarda tu plantilla personalizada
Después de realizar todos los cambios necesarios, haz clic en Guardar para almacenar la plantilla actualizada como tuya.
Paso 6: Previsualiza y ajusta la plantilla
Cuando quieras ver cómo se ve tu plantilla personalizada, abre la Previsualización.
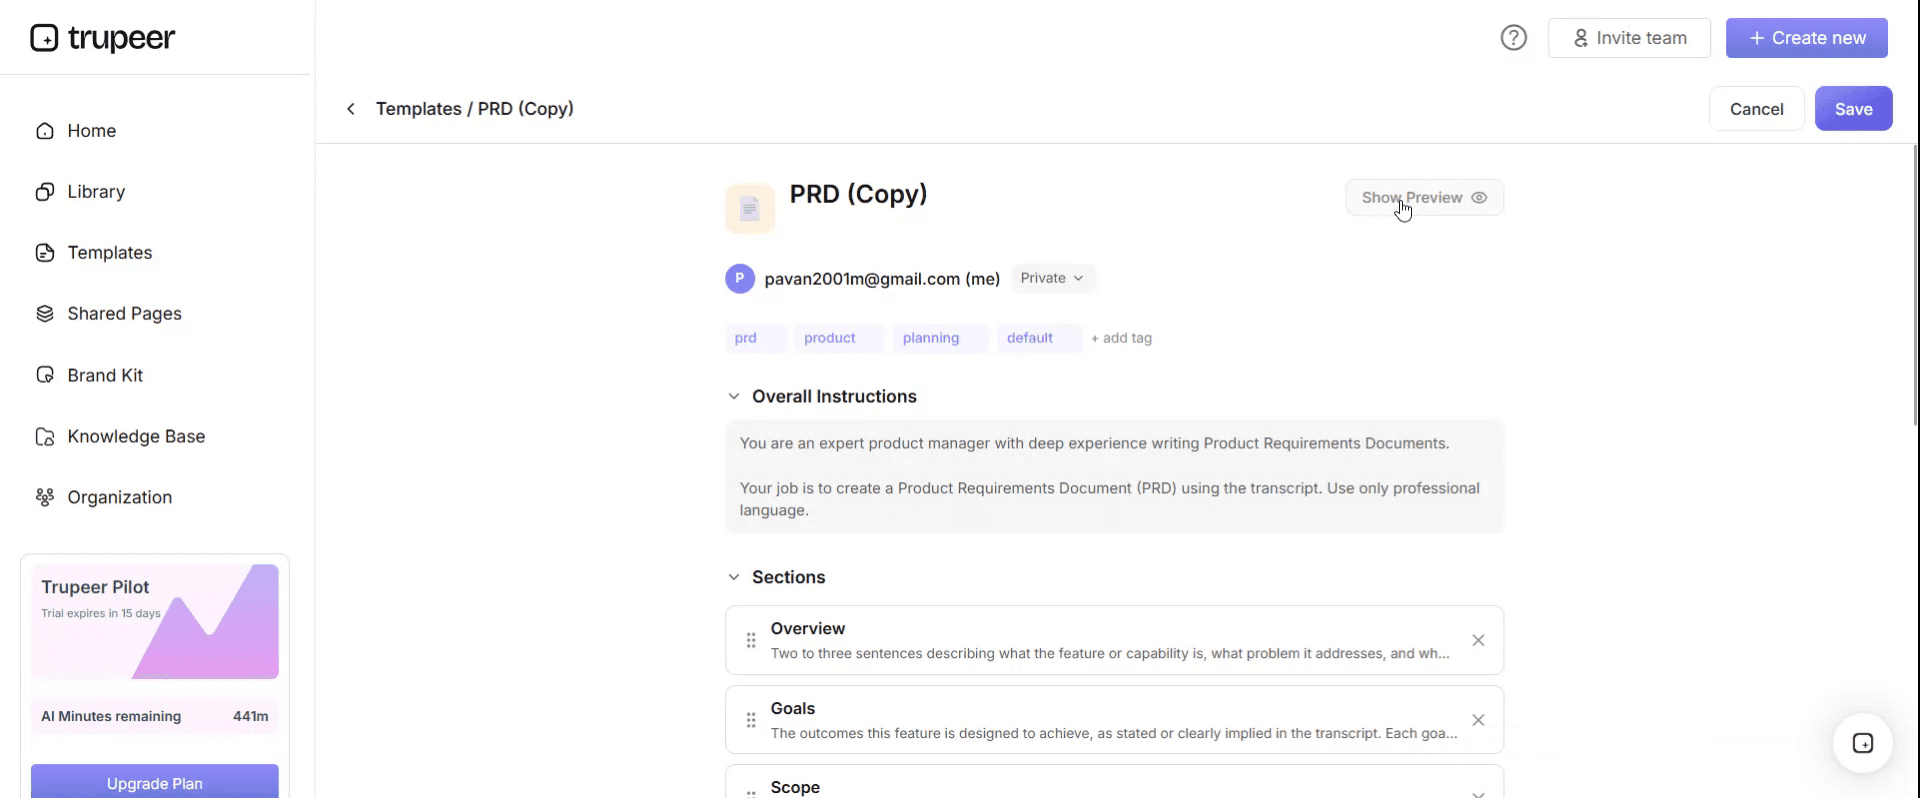
Desde la pantalla de previsualización, puedes seguir haciendo ajustes directamente si es necesario, asegurándote de que la plantilla aparezca exactamente como quieres.
Con una plantilla de política de protección de datos puedes:
Ahorra horas en la redacción: Omite la página en blanco con una estructura creada para cumplir la normativa de privacidad.
Mantente en cumplimiento: Alineada con el RGPD, la CCPA, la HIPAA y otras leyes de privacidad.
Mantente con tu marca: Aplica tu logotipo, tipografías y colores usando el kit de marca de Trupeer.
Forma a cada empleado: Combina la política con recorridos en vídeo para concienciación sobre privacidad.
Mantente listo para auditorías: Secciones integradas que respaldan SOC 2, ISO 27001 y auditorías de privacidad.
Llega a equipos globales: Traduce la política a 65+ idiomas con un solo clic.
Qué es una política de protección de datos
Una política interna que establece cómo gestiona tu organización los datos personales: quién es responsable, qué puede y qué no puede hacer el personal, cómo se aplican en la práctica los principios legales y qué ocurre cuando algo sale mal.
Su función es doble. Le indica a tu equipo cómo debe comportarse y demuestra responsabilidad, que bajo el RGPD no es opcional. Poder demostrar que has considerado y documentado tu enfoque es, por sí mismo, un requisito de cumplimiento, independientemente de si tus prácticas son buenas.
Los siete principios y lo que exige cada uno
El artículo 5 del RGPD establece siete principios. Cada sección de una buena política de protección de datos existe para cumplir uno de ellos, y estructurar la política de este modo la hace defendible.
Licitud, lealtad y transparencia
Los datos personales deben tratarse de manera lícita, leal y transparente, de un modo que las personas esperen y comprendan.
Qué debe contener la política. Una declaración de que todo tratamiento requiere una base jurídica, la lista de bases en las que se apoya tu organización y para qué, el requisito de que los avisos de privacidad se faciliten en el momento de la recogida y una norma que indique que el personal no debe usar datos personales para finalidades de las que no se le haya informado.
Dónde sale mal. Recoger datos para una finalidad y utilizarlos en silencio para otra. El ejemplo clásico es hacer marketing a personas que te dieron su dirección para la entrega.
Limitación de la finalidad
Los datos recogidos para una finalidad específica determinada no deben utilizarse para finalidades incompatibles.
Qué debe contener la política. Una norma que indique que los nuevos usos de los datos existentes deben evaluarse antes de que ocurran, y la responsabilidad asignada para realizar esa evaluación. En la práctica, esta es la sección que impide que un equipo bienintencionado construya algo con datos que no debería usar.
Minimización de datos
Recoge lo que necesitas y nada más.
Qué debe contener la política. Un requisito de que los formularios y los sistemas se revisen para eliminar campos innecesarios, y una norma contra la recogida especulativa de datos porque podrían ser útiles más adelante. Este principio se aplica en la fase de diseño, por lo que la política debe exigir que se tenga en cuenta cuando se introduzcan nuevos procesos o sistemas.
Exactitud
Los datos personales deben ser exactos y mantenerse actualizados cuando sea necesario.
Qué debe contener la política. Cómo pueden las personas corregir sus datos, cómo se propagan las correcciones a otros sistemas y con qué frecuencia se revisan los registros clave. El punto de propagación importa, porque la mayoría de las organizaciones actualizan el registro sobre el que alguien se quejó y dejan tres copias en otros lugares.
Limitación del plazo de conservación
No conservar los datos personales durante más tiempo del necesario.
Qué debe contener la política. Una referencia a tu calendario de conservación, que debe ser un documento separado porque cambia con más frecuencia que la política. Además, una norma sobre la eliminación segura y un requisito de que las copias de seguridad y los archivos estén cubiertos, en lugar de quedar exentos en silencio.
Este es el principio que las organizaciones fallan con más frecuencia, porque conservarlo todo es más fácil que decidir qué eliminar.
Integridad y confidencialidad
Los datos personales deben mantenerse seguros, tanto frente al acceso no autorizado como frente a la pérdida accidental.
Qué debe contener la política. Acceso bajo el principio de necesidad de conocer, normas sobre dispositivos y medios extraíbles, requisitos de cifrado, reglas de trabajo en casa y remoto, qué se puede y qué no se puede enviar por correo electrónico, y cómo se comparten los datos con terceros. Además, el requisito de que los proveedores que tratan datos en tu nombre estén sujetos a un contrato por escrito.
Responsabilidad proactiva
Debes poder demostrar el cumplimiento, no solo lograrlo.
Qué debe contener la política. Roles y responsabilidades nominales, el requisito de mantener registros de tratamiento, cuándo se necesita una evaluación de impacto en protección de datos, requisitos de formación y el ciclo de revisión de la propia política.
La responsabilidad proactiva es la razón por la que importan los registros de apoyo. Una política sin registro de tratamiento, sin calendario de conservación y sin registro de formación demuestra muy poco.
Estructura de la plantilla de la política
Sección | Contenido |
|---|---|
Control del documento | Versión, propietario, aprobador, fechas, fecha de revisión |
Finalidad y alcance | A quién y a qué se aplica, incluidos contratistas y voluntarios |
Definiciones | Datos personales, datos de categoría especial, tratamiento, responsable del tratamiento, encargado del tratamiento, interesado |
Roles y responsabilidades | Dirección, DPO o responsable, gerentes, todo el personal, TI |
Los principios | Cómo se aplica cada uno en tu organización |
Bases jurídicas | En cuáles te basas y para qué |
Datos de categoría especial | Condiciones adicionales y cuidado extra |
Derechos del interesado | Los derechos y cómo se gestionan las solicitudes |
Conservación | Referencia al calendario de conservación |
Seguridad | Acceso, dispositivos, cifrado, trabajo remoto, correo electrónico |
Terceros y compartición | Contratos, diligencia debida, transferencias internacionales |
Protección de datos desde el diseño | Cuándo se requieren las DPIA |
Respuesta ante brechas | Reconocer, informar internamente, plazos, notificación |
Formación | Quién, con qué frecuencia y registros |
No conformidad | Consecuencias, vinculadas al procedimiento disciplinario |
Documentos relacionados | Avisos de privacidad, calendario de conservación, ROPA, registro de incidencias |
Revisión | Ciclo y propietario |
Bases jurídicas para el tratamiento
Cada actividad de tratamiento necesita una. Hay seis bajo el RGPD, y el personal debe saber cuáles son las que utiliza tu organización.
Base | Úsala cuando | Ejemplo común |
|---|---|---|
Consentimiento | La persona ha elegido genuinamente y puede retirarlo | Correos de marketing |
Contrato | El tratamiento es necesario para entregar lo que pidió | Cumplir un pedido |
Obligación legal | Una ley lo exige | Conservar registros de nómina |
Intereses vitales | Vida o muerte | Situaciones médicas de emergencia |
Actividad pública | Funciones oficiales o interés público | Autoridades públicas |
Intereses legítimos | Tu interés, equilibrado con sus derechos | Prevención del fraude, algunos análisis |
Dos puntos prácticos que merece la pena incluir en la política. El consentimiento suele ser la opción más débil, porque se puede retirar y debe otorgarse libremente, así que es una base pobre para cualquier cosa que necesites hacer independientemente. Y los intereses legítimos requieren una evaluación de ponderación documentada, no simplemente una afirmación de que tu interés existe.
Derechos del interesado
Ocho derechos bajo el RGPD, y tu política debe indicar cómo se gestiona cada uno y por quién.
El derecho a ser informado. El derecho de acceso, comúnmente llamado solicitud de acceso por parte del interesado. El derecho de rectificación. El derecho de supresión. El derecho a restringir el tratamiento. El derecho a la portabilidad de los datos. El derecho de oposición. Y los derechos relacionados con la toma de decisiones automatizada y la elaboración de perfiles.
La parte práctica es el procedimiento. Las solicitudes pueden llegar por cualquier canal, a cualquier miembro del personal, con cualquier redacción, y la persona no tiene que usar la terminología jurídica correcta ni siquiera mencionar protección de datos. Por eso, la política debe indicar a cada empleado que reconozca y reenvíe una solicitud de inmediato, en lugar de intentar gestionarla.
El plazo de respuesta es de un mes, ampliable en dos meses más para solicitudes complejas o numerosas, siempre que informes a la persona dentro del primer mes. Ese reloj empieza cuando la solicitud llega a cualquier lugar de tu organización, no cuando llega a la persona adecuada, por eso la regla de reconocimiento es tan importante.
Respuesta ante brechas
La sección más probable de que se ponga a prueba y menos probable de que se lea con antelación.
Reconocer una brecha. Las brechas de datos personales no son solo hackeos. Un correo electrónico mal dirigido, un portátil perdido, un documento dejado en un tren, una compartición configurada incorrectamente o la persona equivocada a la que se le da acceso: todo eso cuenta.
Notificación interna. Inmediatamente, a un rol nominal, sin intermediarios. La política debe indicar explícitamente que no se castigará informar de una brecha que tú mismo hayas causado, porque una cultura de ocultación es lo más caro que puede crear una política de brechas.
Evaluación y notificación. Cuando una brecha sea probable que dé lugar a un riesgo para los derechos y libertades de las personas, debe notificarse a la autoridad de supervisión en un plazo de 72 horas desde que se tenga conocimiento. Cuando el riesgo sea alto, las personas afectadas también deben ser informadas sin demora indebida. Ambas evaluaciones deben realizarlas un rol nominal, no quien la haya descubierto.
El registro de brechas. Cada brecha registrada, incluidas las que decides no notificar y el razonamiento de esa decisión. Mantener ese registro es, por sí mismo, una obligación.
Registros de tratamiento y conservación
Registros de actividades de tratamiento. Un registro de qué datos personales tienes, por qué, con quién se comparten, cuánto tiempo los conservas y cómo se protegen. El artículo 30 lo exige, con una exención limitada para organizaciones de menos de 250 empleados que no se aplica si el tratamiento es más que ocasional, implica datos de categoría especial o supone un riesgo para las personas. La mayoría de las organizaciones que creen estar exentas no lo están.
Calendario de conservación. Un documento separado en el que se enumeran los tipos de datos, los periodos de conservación y la justificación de cada uno. Mantenlo separado de la política porque cambia mucho más a menudo, y haz referencia a él en lugar de integrarlo.
Ambos viven en el libro de Excel que viene con esta plantilla, con el registro de brechas junto a ellos.
El conjunto más amplio de documentos
Una política de protección de datos rara vez se sostiene por sí sola. La mayoría de las organizaciones necesitan varias de estas:
Documento | Finalidad | Quién lo ve |
|---|---|---|
Política de protección de datos | Cómo gestiona el personal los datos personales | Interno |
Aviso de privacidad | Qué haces con los datos de las personas y qué derechos tienen | Público |
Política de cookies y banner | Seguimiento del sitio web y consentimiento | Público |
Aviso de privacidad para empleados | Qué haces específicamente con los datos del personal | Empleados |
Registros de tratamiento | Inventario de actividades de tratamiento | Interno, regulador bajo solicitud |
Calendario de conservación | Cuánto tiempo se conserva cada tipo de datos | Interno |
Procedimiento DSAR | Cómo se gestionan las solicitudes de acceso | Interno |
Registro de brechas y procedimiento | Registro y respuesta ante incidentes | Interno |
Plantilla de DPIA | Evaluar tratamientos de alto riesgo | Interno |
Acuerdos con encargados | Contratos con proveedores que tratan tus datos | Contractual |
Si solo tienes uno de estos, el aviso de privacidad es el que se exige legalmente publicar. Si solo tienes dos, añade esta política.
La versión para pequeñas empresas
Las organizaciones más pequeñas necesitan una política más corta, no un enfoque más ligero. Las obligaciones no se reducen con el tamaño, aunque la documentación debe ser proporcional.
Mantén: el alcance, las responsabilidades, los principios en términos sencillos, las normas de seguridad, el reconocimiento de solicitudes del interesado, la notificación de brechas y la conservación. Recorta: estructuras de gobernanza elaboradas, referencias a comités y cualquier cosa que describa roles que no tienes. Nombra a una persona real como responsable en lugar de inventar una función de protección de datos.
Cuatro a seis páginas suele ser suficiente. Una política de veinte páginas en una empresa de diez personas no se leerá, lo que la hace peor que una más corta que sí se lea.
Formar al personal sobre ella
Una política que nadie ha leído no demuestra nada.
Forma en la incorporación y anualmente, conserva registros de quién se formó y cuándo, y céntrate en las cuatro cosas que realmente causan brechas: reconocer una solicitud del interesado, no enviar datos por correo electrónico a la persona equivocada, no poner datos personales en algún lugar no aprobado y notificar un incidente de inmediato.
La formación basada en escenarios funciona mejor que recitar principios. La mayoría de las brechas se producen por errores ordinarios más que por desconocimiento de la ley.
Cómo redactar tu política de protección de datos
Descubre qué datos tienes realmente antes de escribir nada. En la práctica, el registro de tratamiento va primero, aunque se cite más adelante en la política.
Identifica tu base jurídica para cada actividad, y documenta la evaluación de ponderación cuando te apoyes en intereses legítimos.
Usa la estructura de la plantilla y redacta en lenguaje claro, ya que el público es tu personal y no un regulador.
Haz que las normas sean específicas. "Gestionar datos de forma segura" no es exigible. "No almacenar datos personales en dispositivos personales ni en cuentas en la nube no aprobadas" sí lo es.
Construye el calendario de conservación por separado y haz referencia a él.
Redacta el procedimiento de brechas antes de que lo necesites, con un rol nominal y una regla de notificación sin culpas.
Haz que la revise un especialista en protección de datos o un asesor legal, especialmente si tratas datos de categoría especial, si trabajas en varias jurisdicciones o si tomas decisiones automatizadas.
Aprobar, emitir con aviso y recopilar el acuse de recibo.
Forma y registra la formación.
Establece una fecha de revisión, anualmente y después de cualquier cambio material.
Revisar la política
Anualmente como predeterminado. De inmediato cuando introduzcas un nuevo sistema o actividad de tratamiento, cuando empieces a operar en una nueva jurisdicción, después de cualquier brecha, cuando cambie la normativa de protección de datos o cuando la persona responsable se vaya.
Registra cada revisión en el historial de versiones, incluidas las revisiones que no dieron lugar a cambios, ya que demostrar que la revisaste forma parte del objetivo.
Aviso legal
Esta plantilla y la guía de esta página se proporcionan para información general y no constituyen asesoramiento legal. La normativa de protección de datos varía según la jurisdicción y los requisitos difieren en el RGPD de la UE, el RGPD del Reino Unido y regímenes como la CCPA y la CPRA en Estados Unidos. Las obligaciones también varían considerablemente según qué datos trates, a qué escala y en qué sectores.
Haz que tu política la revise un asesor cualificado en protección de datos o un abogado antes de adoptarla, especialmente si tratas datos de categoría especial, datos de menores o si operas a nivel internacional.
Buenas prácticas
Mantén la política interna y el aviso de privacidad público como documentos separados.
Redacta normas que el personal pueda seguir realmente, en términos específicos.
Mantén el calendario de conservación fuera de la política para que pueda actualizarse de forma independiente.
Nombra a personas reales, no a roles aspiracionales.
Indica explícitamente que no se castigarán las brechas notificadas por cuenta propia.
Forma en el reconocimiento de solicitudes del interesado, ya que el reloj empieza con la llegada.
Registra cada brecha, incluidas las no notificadas y el razonamiento.
Mantén el registro de tratamiento. Es una obligación y hace que todo lo demás sea más fácil.
Mantén la política proporcionada a la organización.
Registra las revisiones, incluidas las revisiones sin cambios.
Errores comunes
Publicar la política interna como si fuera un aviso de privacidad.
Una política descargada genérica con el nombre de la empresa cambiado y nada más.
Normas demasiado vagas para seguirlas o aplicarlas.
Periodos de conservación integrados en la política, de modo que actualizarlos requiere volver a aprobarla.
Asumir que la exención para organizaciones de menos de 250 empleados aplica cuando no lo hace.
Basarse en el consentimiento cuando otra base jurídica sería más sólida.
Intereses legítimos alegados sin una evaluación de ponderación documentada.
Sin procedimiento de brechas, así que el plazo de 72 horas se descubre durante un incidente.
Cultura de la culpa en torno a las brechas, que produce ocultación.
El personal no está formado para reconocer una solicitud del interesado en lenguaje ordinario.
Copias de seguridad y archivos excluidos en silencio de las normas de conservación y eliminación.
Nunca revisada, así que describe sistemas que ya no usas.
Haz que las normas sean algo que la gente pueda seguir
Abre la plantilla en Trupeer AI, aplica tu kit de marca para que coincida con tu manual y el resto de políticas, y edita cualquier sección directamente. La configuración está en la guía de plantillas.
La brecha entre una política de protección de datos y el cumplimiento real casi siempre es conductual. El personal sabe que debe gestionar los datos con cuidado, pero no sabe qué significa eso cuando está a punto de compartir una hoja de cálculo, responder a un correo electrónico inusual o configurar una herramienta nueva.
Registra los procedimientos una vez y Trupeer AI genera la guía escrita y un recorrido en vídeo narrado a partir del mismo contenido, de modo que las normas para compartir archivos, redactar una respuesta a una solicitud de acceso o notificar un incidente sean cosas que la gente puede ver en lugar de cláusulas que se limita a ojear. Traduce el contenido a 65+ idiomas, algo que importa cuando se pide al personal que siga normas con consecuencias legales. Mantén el conjunto en tu base de conocimiento y úsalo para la incorporación y la formación anual, con un registro de finalización que puedas mostrar.
Regístralo. Ponle marca. Tradúcelo. Trupeer it.
Preguntas frecuentes
¿Hay una plantilla gratuita de política de protección de datos en Word?
Sí. Word es el formato principal, con cada sección redactada y con marcadores entre corchetes para los detalles que deben ser tuyos. Descarga gratuita, sin registro, sin marca de agua.
¿Hay una plantilla gratuita de política de protección de datos en PDF?
Sí, como versión emitida con un bloque de acuse de recibo para la firma del personal, que es lo que necesitas si tienes intención de basarte en la política en un contexto disciplinario.
¿Hay una plantilla de política de protección de datos en Word para empleados?
Sí. La plantilla incluye un resumen orientado a empleados, una versión de dos páginas que cubre lo que el personal debe y no debe hacer sin el detalle de gobernanza. Esa es la versión que la mayoría de las personas debería leer realmente, con la política completa disponible detrás.
¿Dónde puedo conseguir un PDF de política de protección de datos?
Aquí, tanto la plantilla en blanco como un ejemplo completado para que puedas ver una política terminada de principio a fin antes de redactar la tuya.
¿Cuál es la diferencia entre una política de protección de datos y una política de privacidad?
Una política de protección de datos es interna y le indica a tu personal cómo gestionar los datos personales. Una política de privacidad o aviso de privacidad es público y le indica a las personas qué haces con sus datos y qué derechos tienen. La segunda está exigida directamente por el RGPD y debe publicarse. Publicar la política interna en su lugar no cumple esa obligación.
¿Hay una plantilla gratuita de política de privacidad para sitios web?
No en esta página, y merece la pena explicar por qué en lugar de ofrecer una genérica. Un aviso de privacidad debe describir tu tratamiento real: qué recopilas, con qué base jurídica, con quién lo compartes, cuánto tiempo lo conservas y dónde se transfiere. Una plantilla que no coincide con tus prácticas reales es peor que ninguna, porque es una declaración publicada que es inexacta. Usa un generador de política de privacidad de confianza o un abogado, y basarlo en tus registros de tratamiento.
¿Hay un ejemplo de política de privacidad en PDF?
Los ejemplos de avisos de privacidad están ampliamente disponibles por parte de reguladores y proveedores de herramientas de privacidad, y esos son mejores puntos de partida que una plantilla genérica, porque se redactan conforme a los requisitos actuales. Lo que ofrece esta página es la política interna y el registro de tratamiento a partir de los cuales debe construirse cualquier aviso de privacidad preciso.
¿Hay un generador de política de privacidad?
Existen varios y son una opción razonable para un sitio web sencillo, especialmente para divulgaciones de cookies y analítica. Lo que no pueden hacer es conocer tus actividades de tratamiento, así que revisa el resultado frente a tus prácticas reales en lugar de publicarlo sin leer. Los generadores producen un documento. La exactitud sigue siendo tu responsabilidad.
¿Qué es una política de protección de datos?
Una política interna que establece cómo gestiona tu organización los datos personales: quién es responsable, qué puede y qué no puede hacer el personal, cómo se aplican en la práctica los principios legales y qué ocurre cuando algo sale mal. También demuestra responsabilidad, que es un requisito por derecho propio.
¿Qué debe incluir una política de protección de datos?
Control del documento, alcance, definiciones, roles y responsabilidades, cómo se aplica cada uno de los siete principios, bases jurídicas, datos de categoría especial, derechos del interesado y cómo se gestionan las solicitudes, conservación, normas de seguridad, compartición con terceros, cuándo se requieren las DPIA, respuesta ante brechas, requisitos de formación, consecuencias de la no conformidad, documentos relacionados y un ciclo de revisión.
¿Cuáles son los 7 principios del RGPD?
Licitud, lealtad y transparencia. Limitación de la finalidad. Minimización de datos. Exactitud. Limitación del plazo de conservación. Integridad y confidencialidad. Responsabilidad proactiva. El artículo 5 establece los seis primeros como principios relativos al tratamiento, y la responsabilidad proactiva te exige demostrar el cumplimiento con ellos.
¿Cuáles son las bases jurídicas para el tratamiento de datos personales?
Consentimiento, contrato, obligación legal, intereses vitales, actividad pública e intereses legítimos. Cada actividad de tratamiento necesita una. El consentimiento suele ser la opción más débil porque se puede retirar y los intereses legítimos requieren una evaluación de ponderación documentada en lugar de una afirmación.
¿Cuánto tiempo tienes para responder a una solicitud de acceso por parte del interesado?
Un mes, ampliable en dos meses más para solicitudes complejas o numerosas siempre que notifiques a la persona dentro del primer mes. El reloj empieza cuando la solicitud llega a cualquiera de las personas de tu organización, con cualquier redacción, por eso formar al personal para reconocer y reenviar solicitudes es más importante que el procedimiento en sí.
¿Qué tan rápido debe notificarse una brecha de datos?
Cuando una brecha de datos personales sea probable que dé lugar a un riesgo para los derechos y libertades de las personas, debe notificarse a la autoridad de supervisión en un plazo de 72 horas desde que se tenga conocimiento. Cuando exista un riesgo alto para las personas, también deben ser informadas sin demora indebida. Las brechas que evalúes como que no requieren notificación deben seguir registrándose, junto con el razonamiento.
¿Las pequeñas empresas necesitan una política de protección de datos?
Sí, si tratas datos personales, lo que casi todas las empresas hacen. Las obligaciones no se reducen con el número de empleados, aunque la documentación debe ser proporcional. Cuatro a seis páginas nombrando a una persona responsable real es más útil que veinte páginas describiendo estructuras de gobernanza que no tienes.
¿Necesito un Delegado de Protección de Datos (DPO)?
Un DPO es obligatorio en circunstancias específicas, incluidas las autoridades públicas y las organizaciones cuyas actividades principales implican una supervisión regular y a gran escala o un tratamiento a gran escala de datos de categoría especial. Muchas organizaciones quedan fuera de esos criterios y aun así se benefician de nombrar a alguien responsable. Comprueba tu situación con un especialista, ya que los umbrales implican criterio.
¿Con qué frecuencia debe revisarse una política de protección de datos?
Anualmente como predeterminado, y de inmediato después de cualquier brecha, nuevo sistema o actividad de tratamiento, cambio en la ley, expansión a una nueva jurisdicción o salida de la persona responsable. Registra cada revisión, incluidas las que no dan lugar a cambios.
¿Puedo personalizar esta plantilla de política de protección de datos?
Sí, cada versión es totalmente editable y deberías hacerlo. Las políticas genéricas fallan precisamente porque describen las prácticas reales de nadie. Sustituye los marcadores, elimina secciones que no se apliquen y haz que el resultado lo revise un asesor cualificado antes de adoptarla.


