Usa esta plantilla
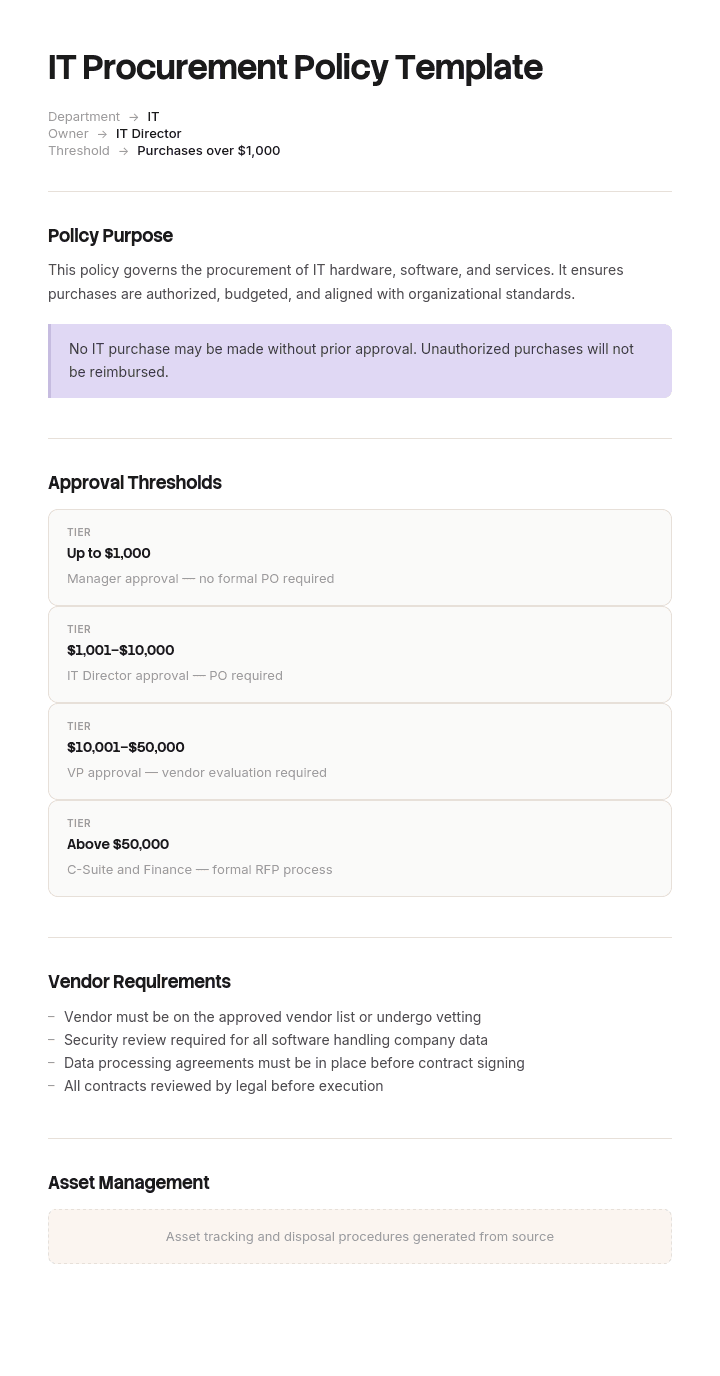
Una política de contratación de TI clara controla el gasto, gestiona el riesgo y garantiza que cada compra de TI se alinee con los requisitos de seguridad y cumplimiento. Con Trupeer, puedes ahorrar horas en la redacción de políticas empezando con una plantilla gratuita de política de contratación de TI, personalizándola con tus directrices de marca y convirtiendo la política en un recorrido en vídeo que empleados y proveedores pueden entender rápidamente.
Qué es una política de contratación de TI y qué no es
Una política de contratación de TI es la norma escrita que decide quién puede comprometer a la empresa con un proveedor de tecnología, qué debe comprobarse antes de realizar ese compromiso y qué ocurre con la relación después. No es un proceso de compra, una lista de proveedores ni un contrato; todo eso queda después.
Tampoco es una política general de contratación con la palabra "TI" delante. La contratación general asume que lo que se compra se entrega una vez, se guarda en algún lugar y se deprecia. La tecnología rompe esa suposición cuatro veces. Se renueva por sí misma: se firma una vez un compromiso de tres años y se paga treinta y seis veces sin que nadie vuelva a aprobar nada. Mantiene tus datos: la compra entrega registros de clientes o empleados a un tercero a un precio que no guarda relación con el valor de lo que entregaste. Puede ser gratis, y una herramienta gratuita supera cualquier umbral de gasto que se haya escrito. Y no muere: el hardware se da de baja, mientras que el software sigue facturando después de que la persona que lo eligió haya dejado la empresa.
Por qué la mayoría de las políticas de contratación de TI fallan en el dinero
Casi todas las plantillas de políticas de contratación tienen la misma estructura: propósito, alcance, funciones, umbrales, matriz de aprobación, excepciones. La matriz de aprobación siempre se basa en un único número, que es cuánto cuesta esto. Ese diseño asume que el momento caro y el momento arriesgado son el mismo momento. En TI, casi nunca lo son.
El momento caro es la renovación, porque las renovaciones ocurren automáticamente, a un precio que fija el proveedor, para un número de asientos que cuenta el proveedor, sin que ninguna persona decida nada. En una relación de cinco años, la compra original suele ser la decisión más pequeña de la secuencia y la única que revisa alguien.
El momento arriesgado es el de los datos. Una herramienta de toma de notas de doce dólares por usuario que ingiere grabaciones de reuniones conlleva más exposición que una matriz de almacenamiento de sesenta mil dólares que nunca sale de las instalaciones. Los umbrales de gasto envían la matriz al CFO y la herramienta de toma de notas a nadie.
Así que esta plantilla hace dos cosas de forma distinta. En lugar de una sola dimensión, enruta las solicitudes en dos ejes: gasto y exposición de datos. Y trata la renovación como una decisión de contratación nueva, no como un evento contable. El resto es estándar, y lo estándar está bien. Lo que importa son la tabla de enrutamiento, la cláusula 9 y el registro.
Cómo personalizar esta plantilla en Trupeer
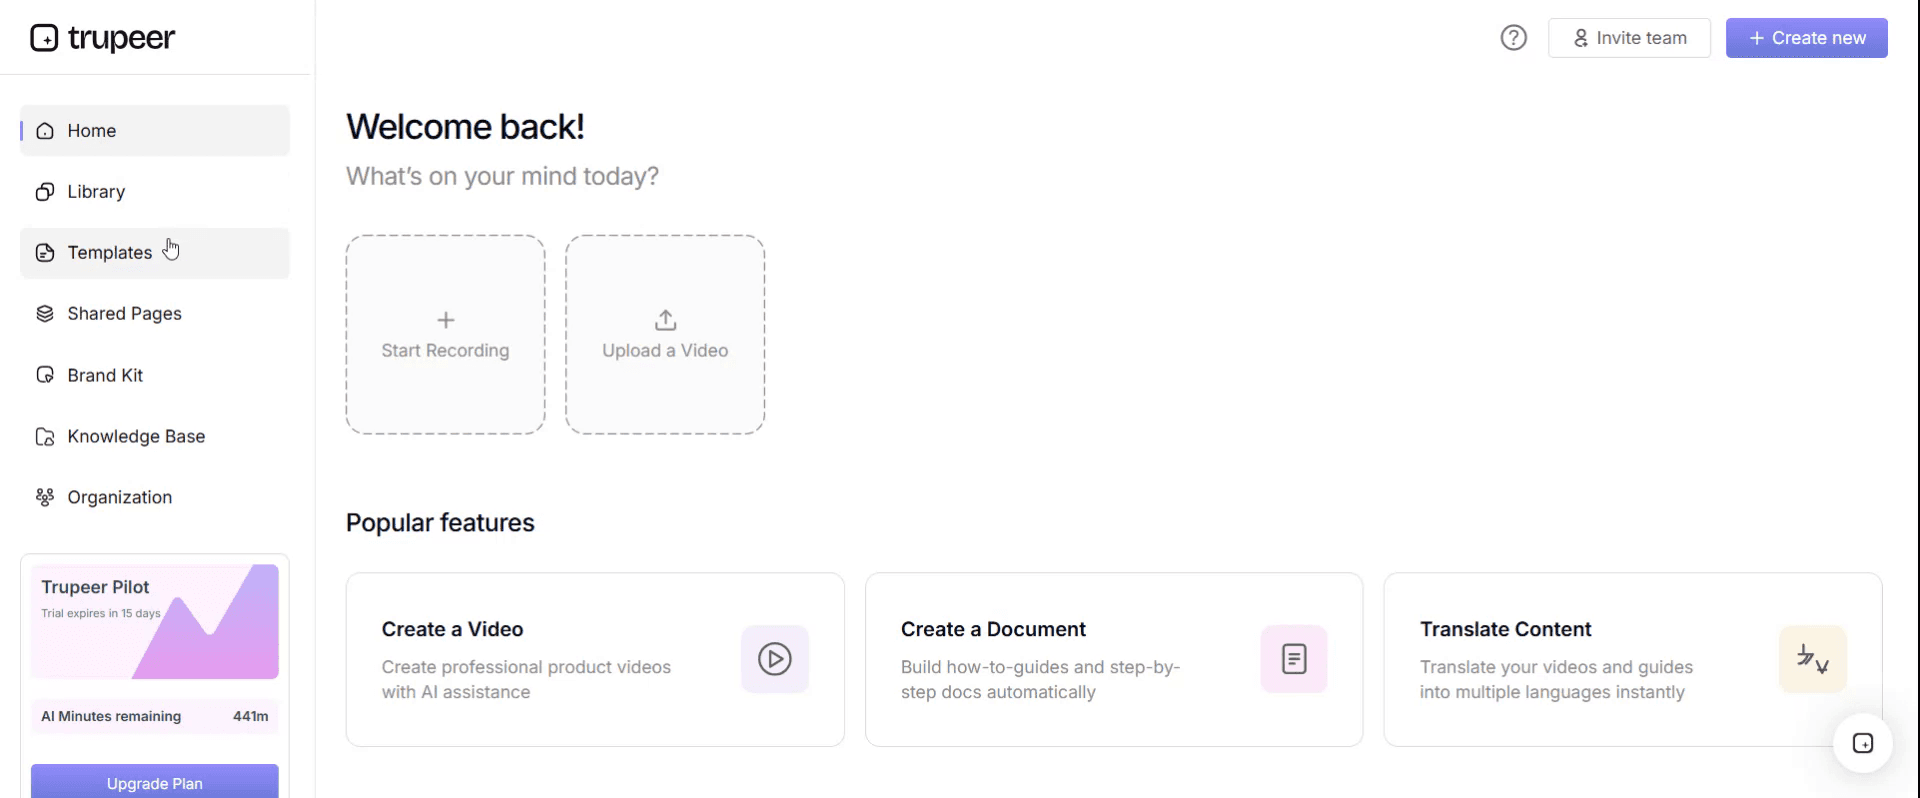
Paso 1: Abre la sección Plantillas
Ve a la sección Plantillas desde la navegación principal.
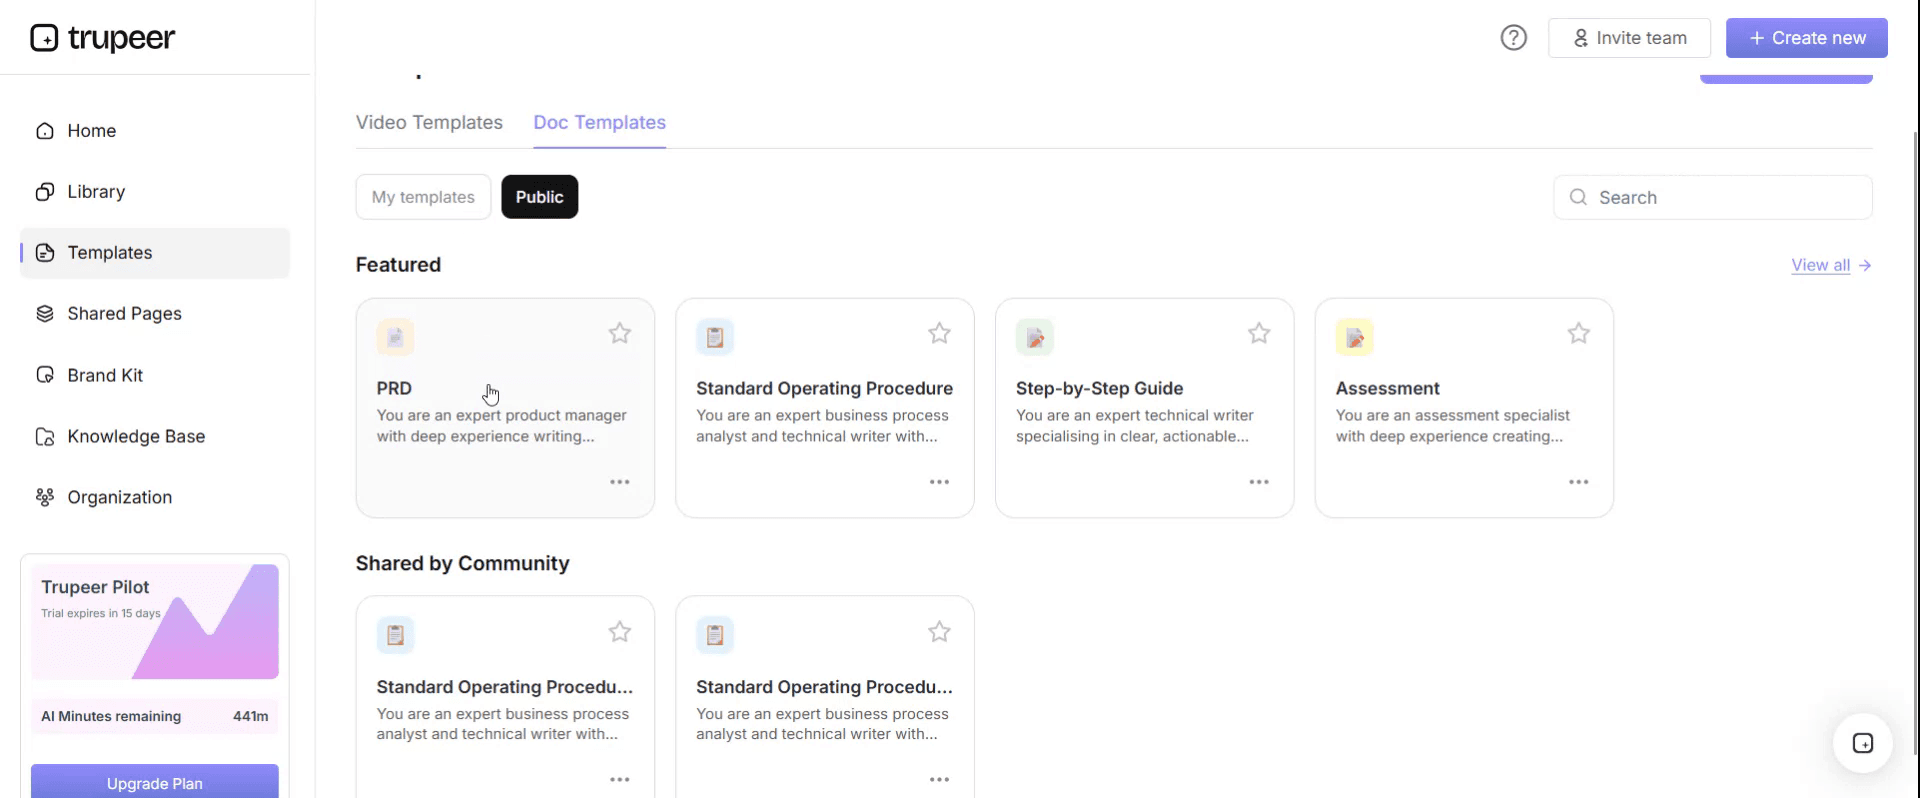
Paso 2: Selecciona y abre una plantilla
Haz clic en cualquier plantilla con la que quieras trabajar para abrirla.
Paso 3: Expande la vista de la plantilla
Si es necesario, expande la vista de la plantilla para ver el diseño completo y los detalles con claridad.
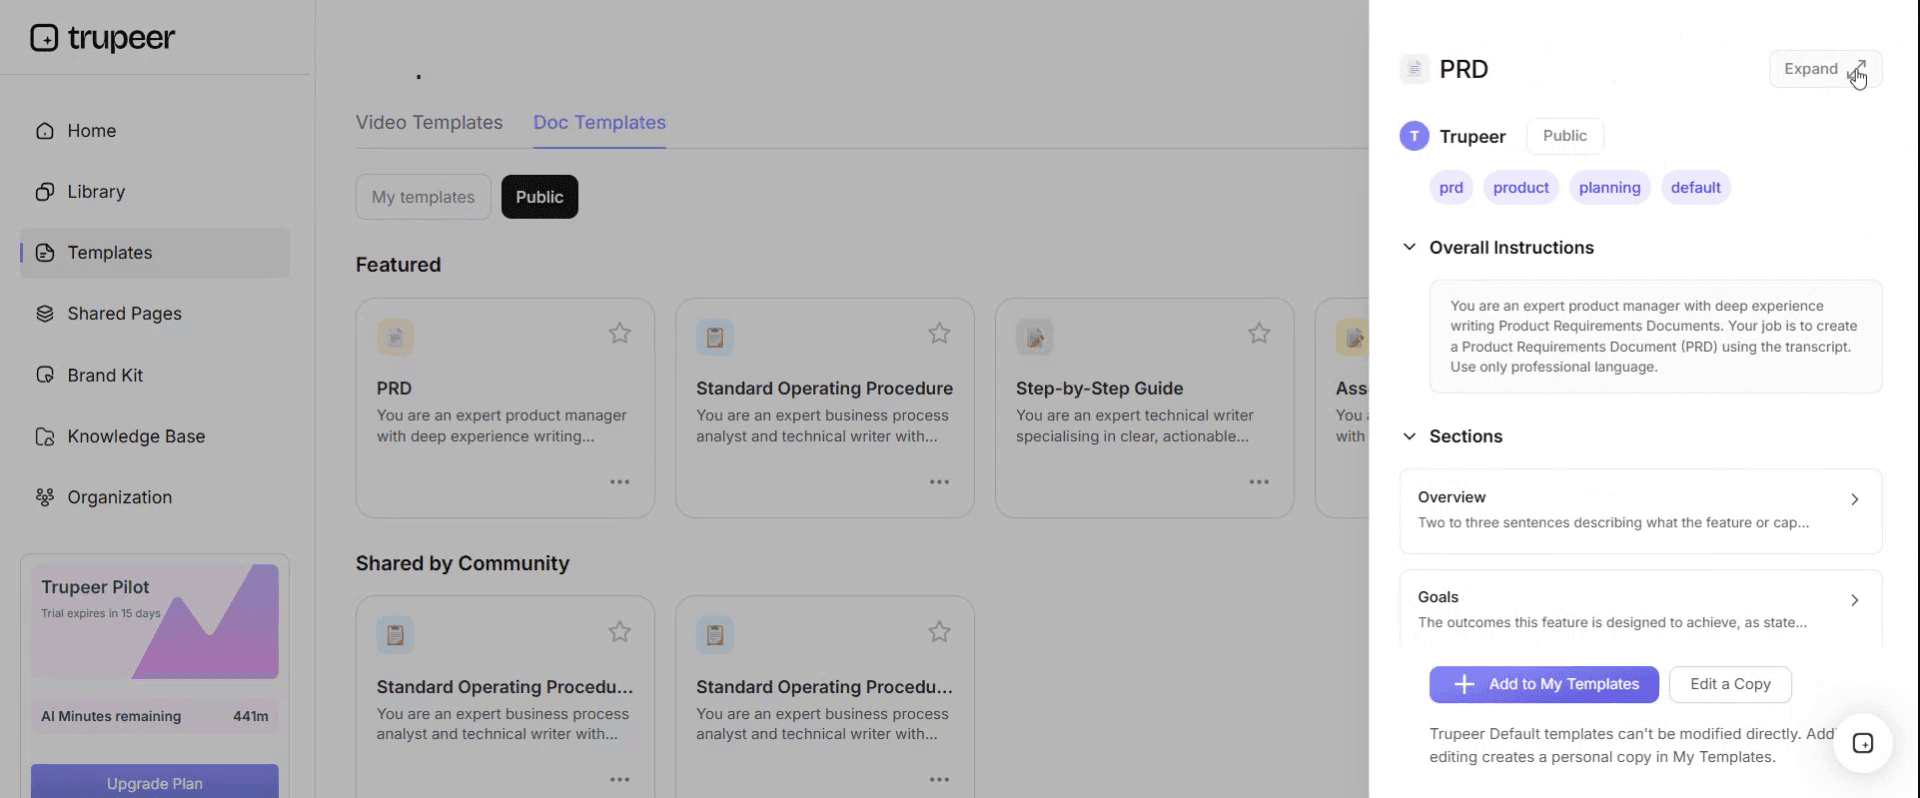
Paso 4: Edita la plantilla
Haz clic en Edit para empezar a modificar la plantilla seleccionada.
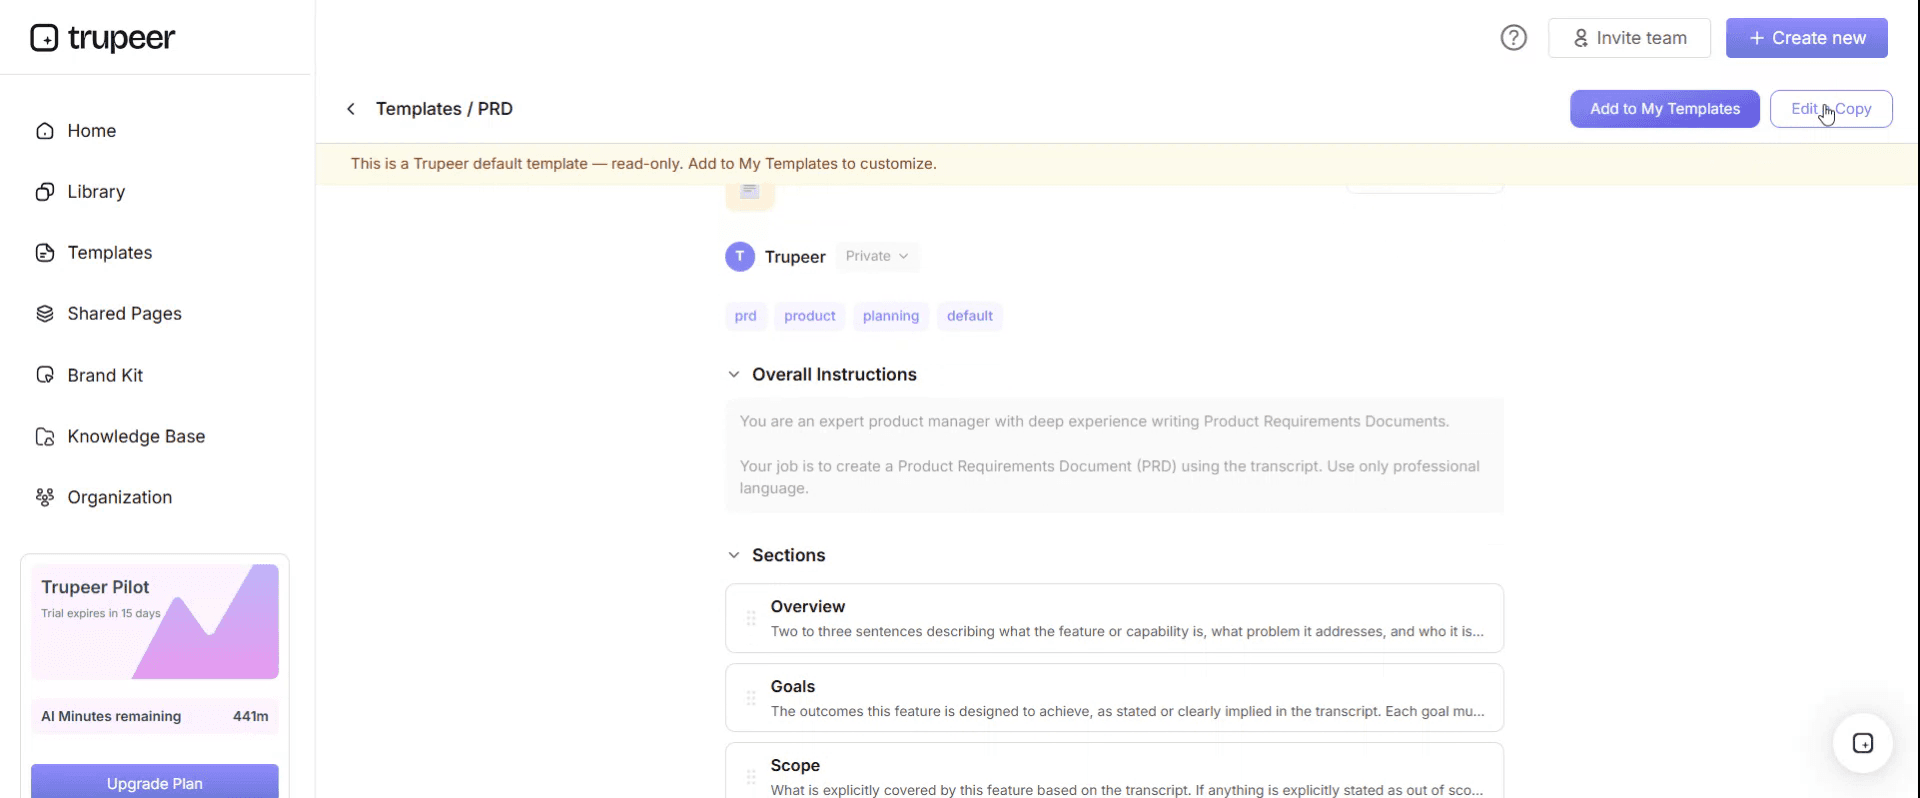
Dentro del editor, puedes:
Añadir secciones nuevas
Definir o actualizar reglas de formato
Añadir un logotipo y ajustar su posición y la configuración relacionada
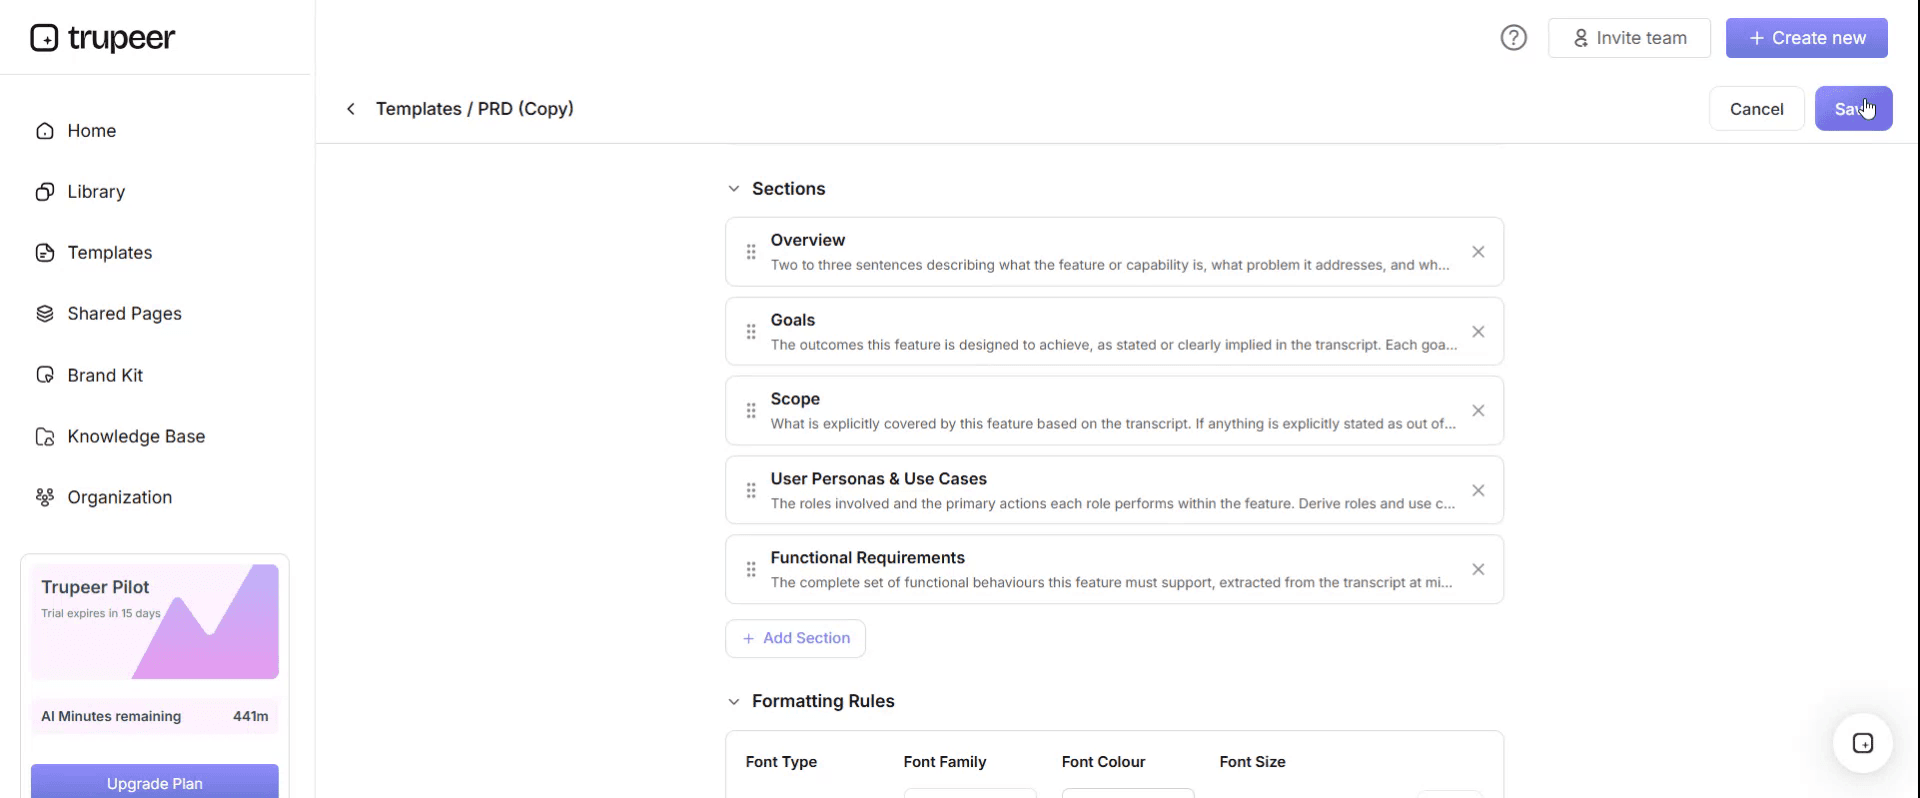
Paso 5: Guarda tu plantilla personalizada
Después de realizar todos los cambios necesarios, haz clic en Guardar para almacenar la plantilla actualizada como tuya.
Paso 6: Previsualiza y ajusta la plantilla
Cuando quieras ver cómo se ve tu plantilla personalizada, abre la Previsualización.
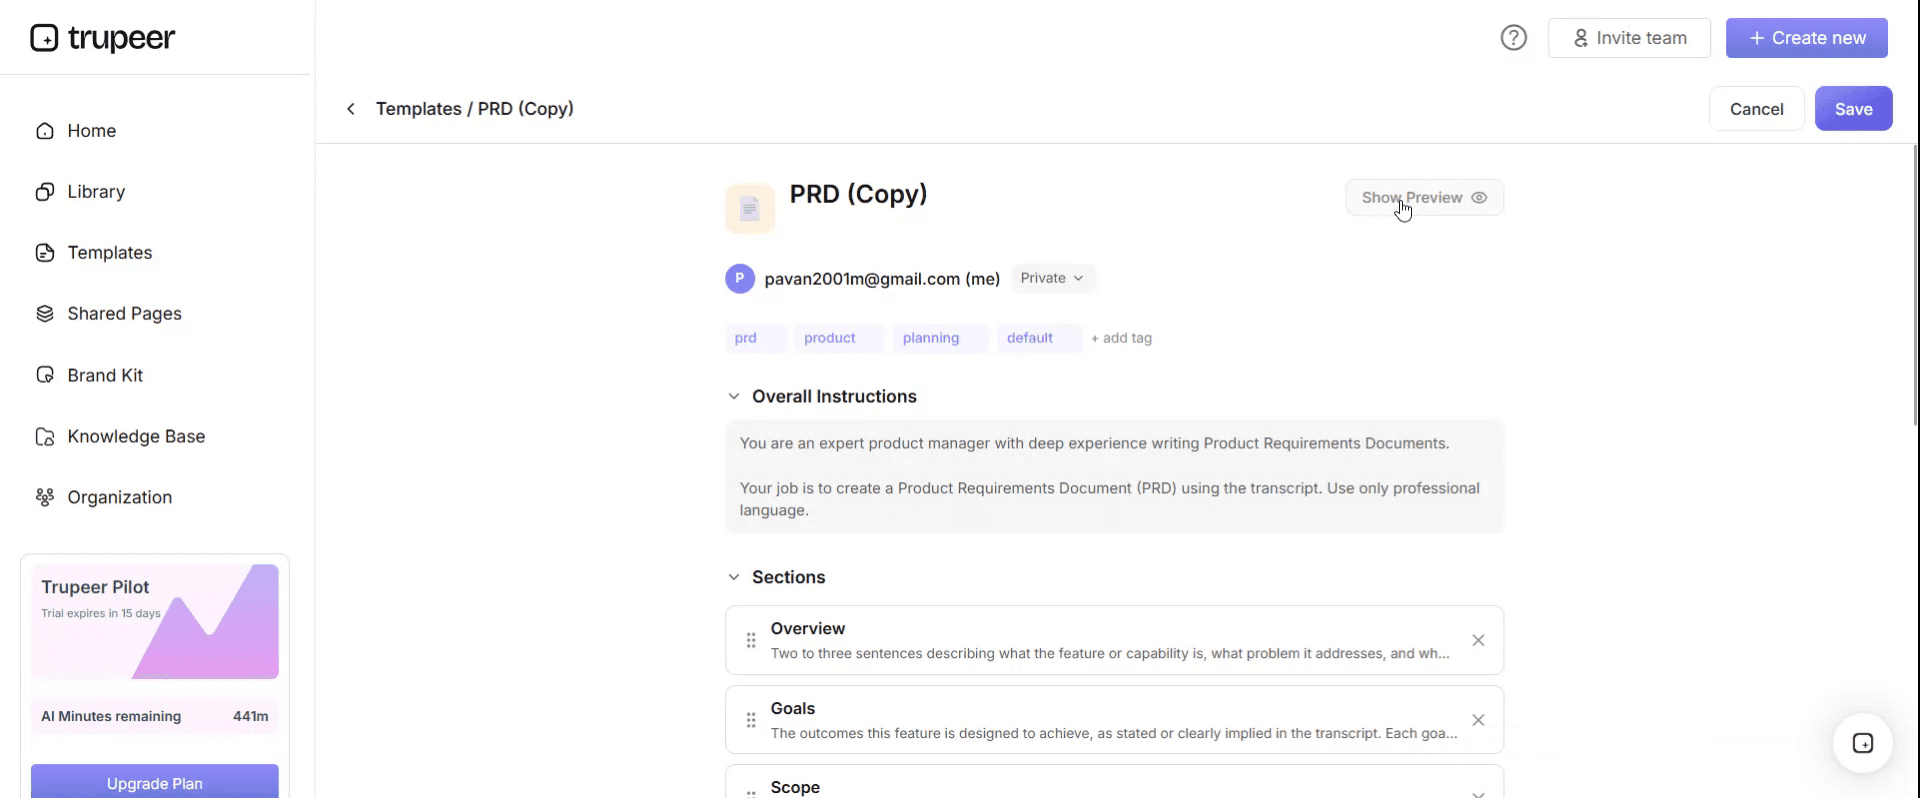
Desde la pantalla de previsualización, puedes seguir haciendo ajustes directamente si es necesario, asegurando que la plantilla aparezca exactamente como la quieres.
Con una plantilla de política de contratación de TI puedes:
Ahorra horas en la redacción: Omite la página en blanco con una estructura creada para la contratación de TI.
Controla el gasto: Los umbrales de aprobación integrados evitan compras no autorizadas.
Mantente alineado con la marca: Aplica tu logotipo, fuentes y colores usando el kit de marca de Trupeer.
Gestiona el riesgo de los proveedores: Criterios integrados de evaluación de seguridad y cumplimiento.
Listo para auditorías: Alineado con SOC 2, ISO 27001 y marcos similares.
Llega a equipos globales: Traduce políticas de contratación a 65+ idiomas con un solo clic.
Cómo enrutar aprobaciones cuando la herramienta más barata conlleva el mayor riesgo
La tabla de enrutamiento de abajo sustituye a la matriz de umbral en una sola columna. Lee de izquierda a derecha para el gasto, de arriba abajo para la exposición de datos y toma la celda en la que caes. La regla que hace que funcione es que la exposición de datos puede aumentar el nivel de aprobación, pero nunca lo reduce. Una herramienta gratuita que toque datos personales de clientes va a revisión de seguridad, y el hecho de que no cueste nada es irrelevante.
Gasto anual comprometido | Sin datos de la empresa | Solo datos internos | Datos personales (cliente o empleado) | Datos regulados (salud, pagos, financieros, gobierno) |
|---|---|---|---|---|
Cero, incluidas las tarifas gratuitas | Jefe de línea | Responsable de TI | Revisión de seguridad y responsable de TI | Revisión completa |
Menos de 2,000 | Jefe de línea | Responsable de TI | Revisión de seguridad y responsable de TI | Revisión completa |
2,000 a 15,000 | Responsable de TI | Responsable de TI y Finanzas | Revisión de seguridad, responsable de TI, Finanzas | Revisión completa |
15,000 a 75,000 | Responsable de TI y Finanzas | Revisión de seguridad, responsable de TI, Finanzas | Revisión completa | Revisión completa |
Más de 75,000 | Revisión completa | Revisión completa | Revisión completa | Revisión completa |
La revisión completa significa que Seguridad, Legal, Finanzas y el responsable ejecutivo de tecnología revisan conjuntamente, antes de cualquier firma o introducción de tarjeta.
La moneda y las bandas son tuyas para definirlas, y importan mucho menos que las columnas. Si no cambias nada más aquí, cambia tus umbrales de un eje a dos. Ten en cuenta también que "gasto anual comprometido" es el total de doce meses, no el tamaño de la transacción. Un cargo mensual de cuatrocientos cuarenta y cinco dólares es un compromiso de cinco mil trescientos cuarenta dólares, y las políticas que leen la transacción en lugar del compromiso son la razón por la que ocurrió el ejemplo trabajado que aparece a continuación.
La plantilla de política de contratación de TI, parte uno: propósito, alcance, funciones
Copia desde aquí. Sustituye cualquier cosa entre corchetes.
1. Propósito
Esta política establece cómo [Company] evalúa, aprueba, compra, renueva y da de baja productos y servicios de tecnología de la información. Existe para garantizar que el gasto en tecnología sea intencional, que los datos entregados a terceros se evalúen antes de entregarlos y que cada relación activa con proveedores tenga un responsable con nombre dentro de la empresa.
2. Alcance
Esta política se aplica a todos los empleados, contratistas y personal temporal de [Company] y a todas las adquisiciones de tecnología, independientemente del valor o del método de pago. Cubre suscripciones y licencias de software, servicios de nube y alojamiento, hardware y dispositivos, servicios profesionales e de implementación, fuentes de datos y contenido, y herramientas y APIs para desarrolladores.
Esta política se aplica a los productos ofrecidos sin coste cuando esos productos procesarán datos de [Company], y a los productos adquiridos mediante una tarjeta de empresa, una reclamación de gastos personales, una prueba gratuita o el autoservicio de un proveedor.
Esta política no cubre la contratación de personal, las instalaciones, la compra de medios de marketing ni los servicios legales, que se rigen por [related policy].
3. Definiciones
Gasto anual comprometido: el total pagadero a un proveedor durante cualquier periodo de doce meses, incluidas las tasas de licencia, cargos por asiento, cargos por uso, tasas de soporte y costes de implementación.
Exposición de datos: la categoría más sensible de datos de [Company] que el producto almacenará, procesará o transmitirá, evaluada en función de lo que el producto es capaz de recibir, no de lo que el solicitante pretende introducir en él.
Responsable: la persona con nombre responsable de una relación con el proveedor, su coste, su decisión de renovación y su retirada final.
Shadow IT: cualquier tecnología en uso que no esté registrada en el registro de tecnología.
4. Funciones y responsabilidades
El solicitante declara la necesidad del negocio, las alternativas consideradas y los datos con los que interactuará el producto.
El responsable, que puede ser el solicitante, mantiene la relación durante toda su vida, confirma la decisión de renovación e inicia la desactivación.
TI evalúa la idoneidad técnica, el coste de integración, la superposición con herramientas ya disponibles y la carga de soporte.
Seguridad evalúa los controles del proveedor, sus certificaciones, subencargados y el historial de brechas, y determina si se requiere un acuerdo de procesamiento de datos.
Finanzas confirma el presupuesto, registra el compromiso y controla el método de pago.
Legal revisa los términos sobre responsabilidad, indemnización, derechos de terminación, lenguaje de renovación automática y jurisdicción.
El responsable de la política, [role], mantiene esta política y el registro, y reporta ambos a [committee] cada [quarter].
La plantilla de política de contratación de TI, parte dos: solicitud, revisión y compra
5. Solicitud
Todas las solicitudes se envían a través de [request form or ticket queue] antes de crear cualquier cuenta de prueba, antes de firmar cualquier contrato y antes de realizar cualquier pago. Las solicitudes enviadas después de que se haya realizado un compromiso se tratan como excepciones bajo la cláusula 12.
Cada solicitud indica el resultado del negocio que se busca, las categorías de datos con las que interactuará el producto, el número de usuarios esperado durante doce meses, el gasto anual comprometido, el plazo del contrato y si alguna herramienta ya disponible en [Company] podría cubrir la necesidad.
6. Revisión y aprobación
Las solicitudes se enrutan usando la tabla de enrutamiento de aprobaciones en [Appendix A]. La aprobación se registra en [system] con el aprobador, la fecha y el gasto anual comprometido aprobado. La aprobación se concede para un plazo indicado y un gasto indicado. No se extiende a una renovación, una extensión de plazo ni a un aumento de gasto de más de [15] por ciento.
7. Revisión de seguridad y de datos
Cualquier producto que procese datos personales o datos regulados se revisa por Seguridad antes de la aprobación. La revisión cubre las certificaciones de seguridad del proveedor y su alcance, subencargados y los países en los que se almacenan los datos, controles de autenticación y acceso, compromisos de notificación de incidentes, mecanismos de exportación y eliminación de datos, y cualquier historial de brechas.
Cuando se procesen datos personales, se ejecuta un acuerdo de procesamiento de datos antes de que el producto reciba datos en vivo. Cuando se procesen datos regulados, [Company] además [insert the assessment your regulator or framework requires].
8. Contratación y pago
Solo [named roles] pueden firmar un contrato o aceptar términos de servicio en nombre de [Company]. Aceptar un acuerdo de tipo click-through es firmar un contrato.
Legal revisa todos los acuerdos por encima de [15,000] de gasto anual comprometido y cualquier acuerdo de cualquier valor que incluya renovación automática, procesamiento de datos personales, un compromiso de exclusividad o volumen mínimo, o un plazo superior a doce meses.
El pago se realiza mediante [purchase order or corporate card held by Finance]. Las tarjetas personales y el reembolso de gastos no son una vía aprobada para compras de tecnología, independientemente del valor. Las tarjetas emitidas a individuos no pueden usarse para cargos recurrentes de tecnología.
Cada producto aprobado se registra en el registro de tecnología antes de liberar el primer pago.
La plantilla de política de contratación de TI, parte tres: renovación, salida y excepciones
9. Renovación
Una renovación es una decisión de contratación, no un evento contable.
No se celebra ningún acuerdo cuando se requiera un aviso de no renovación con más de [60] días de antelación a la fecha de renovación, a menos que se apruebe bajo la cláusula 12.
[Ninety] días antes de cada fecha de renovación, el responsable completa una revisión de renovación que cubre los asientos activos frente a los asientos licenciados durante los noventa días anteriores, el gasto real frente al gasto aprobado, si se logró el resultado del negocio original, si alguna otra herramienta ahora disponible en [Company] cubre la misma necesidad y cualquier cambio en los datos que gestiona el producto.
La revisión de renovación la aprueba el mismo nivel que aprobó la compra original, usando el gasto actual y la exposición de datos actual. Cuando cualquiera de los dos haya movido el producto a un nivel superior, el nivel superior aprueba.
Las renovaciones que no se revisen por [30] días antes de la fecha de renovación se escalan a [role]. Cuando un responsable haya dejado [Company] y no se haya nombrado un sucesor, la renovación no se aprueba por defecto y el producto se trata como candidato para la desactivación.
10. Propiedad y el registro de tecnología
[Company] mantiene un registro de tecnología que registra, para cada producto activo: el proveedor, el producto, el responsable, la autoridad de aprobación y la fecha, el gasto anual comprometido, la fecha de renovación, el periodo de aviso, las categorías de datos procesadas, si existe un acuerdo de procesamiento de datos, los asientos licenciados y el titular de la cuenta administrativa.
El registro se revisa [quarterly]. Cualquier cargo en una tarjeta de empresa o en un extracto bancario que no pueda vincularse a una entrada del registro se investiga dentro de [30] días.
Cuando un empleado se marcha, [role] revisa el registro para los productos que posee y reasigna la propiedad antes de su último día. El acceso administrativo a cualquier cuenta de proveedor se transfiere a una cuenta basada en un rol en lugar de a una persona concreta.
11. Desactivación
Cuando un producto se retira, el responsable exporta los datos de [Company] en un formato utilizable, emite una solicitud de eliminación documentada al proveedor y registra la respuesta, elimina todas las cuentas de usuario, cancela el instrumento de pago o la orden de compra, actualiza el registro y confirma que ningún sistema dependiente sigue llamando al producto.
La desactivación no está completa hasta que se registre la confirmación de la eliminación.
12. Excepciones y compras de emergencia
Una compra de emergencia puede continuar sin aprobación completa cuando una interrupción del servicio, un incidente de seguridad u obligación legal hace que el retraso sea inaceptable. [Role] puede autorizar esto. La ruta de aprobación completa se completa dentro de [10] días laborables y la compra se registra en el registro de excepciones.
Todas las demás excepciones requieren aprobación por escrito de [role] y se registran con una razón y una fecha de caducidad. Las excepciones no se renuevan.
13. No conformidad
Las compras de tecnología no aprobadas no pueden reembolsarse, y los productos no aprobados que procesen datos de [Company] se deshabilitarán al detectarse. La no conformidad repetida se gestiona bajo [disciplinary policy].
14. Revisión
Esta política la revisa [annually] [role], o antes tras un incidente material, un cambio en la obligación regulatoria o un cambio en la estructura de la empresa.
Copia hasta aquí.
Un ejemplo práctico y lo que costó
Meridian Freight, trescientos diez empleados, tenía una política de contratación con un umbral de aprobación de cinco mil dólares. Era una política razonable. Así es como falló.
En marzo de 2024, un responsable de equipo de soporte compró una herramienta de analítica de tickets: cinco asientos a ochenta y nueve dólares por asiento por mes, cuatrocientos cuarenta y cinco dólares al mes en una tarjeta de empresa. La política leía la transacción en lugar del compromiso, y cuatrocientos cuarenta y cinco nunca se acercó a cinco mil, así que no se activó nada. El compromiso anual era de cinco mil trescientos cuarenta dólares, que superaba el umbral.
La herramienta ingería cuerpos completos de tickets, y los tickets de Meridian incluyen nombres de clientes, direcciones de entrega, números de teléfono y detalles de consignación. No se realizó ninguna revisión de seguridad, no se firmó ningún acuerdo de procesamiento de datos y nunca se leyó la lista de subencargados del proveedor.
El responsable se fue en noviembre de 2024 y su tarjeta se reasignó a su sucesora en una entrega financiera rutinaria, así que el cargo se arrastró con ella.
La herramienta se renovó en marzo de 2025. El precio por asiento pasó de ochenta y nueve a ciento diecinueve dólares, y la facturación se basaba en el uso, así que los asientos crecieron hasta once a medida que se añadían personas a colas compartidas. El coste mensual pasó a ser de aproximadamente mil trescientos dólares. Nadie aprobó esto, porque no había nada que aprobar. Era un cargo con tarjeta que siempre había estado ahí.
Una auditoría de tarjetas en febrero de 2026 lo detectó. De los once asientos, tres habían iniciado sesión durante los noventa días anteriores. El total pagado durante veinticuatro meses fue de unos dieciocho mil doscientos dólares, de los cuales cinco mil trescientos cuarenta fueron el resultado de una decisión que tomó alguien. Los doce mil ochocientos cincuenta y dos restantes los gastó nadie.
El coste que importaba no era el dinero. Veinte meses de datos personales de clientes estaban con un proveedor no evaluado y, como la cuenta administrativa pertenecía a un empleado que se había ido, Meridian no podía exportar ni eliminar sus propios datos sin abrir un ticket de soporte y demostrar la propiedad. Eso llevó once días.
Cada cláusula aquí que parece un gasto general existe porque de alguna versión de esto. La cláusula 8 detiene la tarjeta personal. La cláusula 9 convierte marzo de 2025 en una decisión. La cláusula 10 detecta el cargo no emparejado y reasigna la propiedad al salir. La cláusula 11 significa que la solicitud de eliminación no es la primera vez que alguien piensa en ello.
Redactar y ponerlo en marcha en dos semanas
Semana uno: establece la verdad antes de redactar la regla. Extrae doce meses de datos de tarjetas y bancos y lista cada cargo recurrente de tecnología; después, pregunta a cada responsable de equipo qué usa que no esté en esa lista, que es lo que hace que aparezcan las herramientas gratuitas. Asigna un responsable para cada fila. Cualquier cosa que nadie reclame es tu primer candidato para desactivación. Ese inventario se convierte en la primera versión de tu registro.
Semana dos: establece tus umbrales usando la distribución que acabas de encontrar, en lugar de un número redondo. Adapta las cláusulas anteriores, haz que Legal y Seguridad revisen las cláusulas 7, 8 y 11, y acuerda la tabla de enrutamiento con las personas que tendrán que vivir con ella. Publícalo con el registro, no antes. Una política sin un registro es un documento; una política con un registro es un control.
Trata el despliegue como un cambio de comportamiento, no como un anuncio. La gente no compra herramientas fuera del proceso porque sea descuidada; lo hace porque el proceso es más lento que la fecha límite. Si tu ruta de aprobación no puede gestionar una solicitud de bajo riesgo en dos días laborables, tu política se desviará. Define un nivel de servicio para las aprobaciones y publica tu rendimiento frente a él, que nuestra guía de gestión del cambio cubre con más detalle.
Qué dejar fuera
Los criterios de selección de proveedores y las matrices de puntuación pertenecen en una guía de sourcing. Una política que especifica cómo ponderar las demos de proveedores quedará desactualizada en un año y será demasiado larga para leer antes de eso.
Una lista de proveedores pertenece en el registro, porque nombrar proveedores aprobados en la política significa un control de cambios cada vez que cambias una herramienta.
Las instrucciones paso a paso para tu sistema de compras pertenecen en un IT SOP. La política dice que se requiere una orden de compra; el SOP dice qué botón eleva una aprobación; y mantenerlos separados significa que puedes cambiar el sistema sin volver a abrir la política.
Documentos relacionados que merece la pena construir junto con este: una plantilla de documentación de TI para los sistemas que terminas comprando, un registro de aplicaciones y credenciales, que es el lugar natural para el registro de tecnología descrito en la cláusula 10, un SOP de transferencia de conocimiento para la entrega de propiedad en la cláusula 10 y una plantilla de plan de proyecto de TI para cualquier cosa lo bastante grande como para necesitar implementación.
Una nota sobre la revisión legal y regulatoria
Esta plantilla es un punto de partida, no asesoramiento legal. Las obligaciones de contratación varían considerablemente según la jurisdicción y el sector. Las entidades del sector público, las instituciones financieras reguladas, los proveedores de atención sanitaria y las organizaciones sujetas a normas de licitación pública cumplen requisitos legales que esta plantilla no intenta reproducir. Las cláusulas de procesamiento de datos interactúan con GDPR, UK GDPR, CCPA y reglas específicas del sector de forma distinta según dónde estén tus sujetos de datos y tus proveedores.
Haz que tu asesor legal y tu responsable de protección de datos o cumplimiento revisen las cláusulas 7, 8 y 11 antes de publicarlas, y haz que confirmen tus umbrales frente a cualquier delegación de autoridad ya aprobada por tu consejo.
Convertir una política en algo que la gente realmente sigue
Una política que vive en una unidad compartida se lee una vez. La versión que la gente sigue es la que está adjunta al momento en el que la necesita, que es justo cuando está a punto de comprar algo.
Trupeer AI convierte una grabación de pantalla en un proceso documentado, de modo que la ruta de solicitud en la cláusula 5 se convierte en un recorrido de tu formulario de solicitud real en lugar de un párrafo que describe uno. Registra el flujo una vez y obtienes una guía paso a paso, un vídeo y un documento en tu base de conocimiento, a partir de la misma grabación, con tu propia marca.
Grábalo. Ponle marca. Tradúcelo. Trupeer it.
Para equipos que mantienen una biblioteca de políticas, la documentación y el creador de SOP mantienen la política, el registro y los procedimientos juntos, y la traducción significa que un equipo global de finanzas lee la tabla de enrutamiento de aprobaciones en su propio idioma. Las instrucciones de configuración están en la guía de configuración de plantillas de documentos.
Preguntas frecuentes
¿Hay una versión de Word de esta plantilla de política de contratación de TI?
El texto completo de la política está en esta página entre los dos marcadores de "copy" y está escrito para sobrevivir a un copiar y pegar. Selecciona la cláusula 1 a la 14, pégala en Word o Google Docs y la numeración y los encabezados en negrita se mantienen. No hay una descarga de Word con acceso restringido para solicitarla, lo que también significa que no hay un formulario de correo entre tú y el texto.
¿Hay una versión en PDF, o una política de contratación de TI en PDF que pueda circular?
Pega el texto en tu editor de documentos y exporta a PDF desde ahí. Eso es mejor que un PDF fijo para este documento, porque una política de contratación necesita que tus umbrales, los nombres de tus roles y tu moneda se sustituyan en los corchetes antes de que signifique algo. Un PDF que todavía diga [Company] en la cláusula 2 no es una política, y circular uno enseña a la gente que la política es decorativa.
¿Puedo descargar esta plantilla gratis?
El texto es gratuito y sin restricciones. Úsalo, edítalo y publícalo internamente con tu propio nombre. No necesitas dar crédito a Trupeer AI en tu documento de política.
¿Qué es COBIT APO10 y esta plantilla lo cumple?
APO10 es el objetivo de COBIT que cubre proveedores gestionados, abarcando la selección de proveedores, la gestión de relaciones, la gestión de contratos y el seguimiento del rendimiento en todo el ciclo de vida del proveedor. Una política de contratación es una entrada para APO10, no es lo mismo que APO10.
Esta plantilla cubre bien las partes de adquisición y contratación, y las cláusulas 9 y 10 cubren parte de la gestión continua de la relación. No cubre las tarjetas de puntuación del rendimiento de proveedores, el seguimiento de niveles de servicio ni la segmentación del riesgo de proveedores a nivel de cartera, todo lo cual APO10 espera. Si estás trabajando hacia una evaluación de COBIT, trátalo como uno de varios documentos que necesitarás, en lugar de como un control que cierra el objetivo.
¿Qué es una política de contratación simple y cuándo es suficiente?
Una política de contratación simple suele tener dos o tres páginas: propósito, alcance, una tabla de umbrales de gasto y quién firma. Para una empresa de aproximadamente cincuenta personas que compra solo herramientas habituales sin datos regulados, eso es realmente suficiente, y una política de catorce cláusulas no se seguirá.
Si quieres la versión corta, conserva las cláusulas 1, 2, 4, 6, 8 y 9 y elimina el resto. No elimines la cláusula 9. La disciplina de renovación es el único control que se paga por sí mismo en cualquier tamaño de empresa, y es la cláusula que más a menudo falta en las políticas cortas.
¿Esto cubre SaaS y servicios en la nube, o solo hardware?
Ambos, y el alcance de la cláusula 2 está redactado para dejarlo explícito, porque la ambigüedad es por donde se filtran la mayoría de las políticas. La nube y el SaaS son el caso más difícil, por eso la tabla de enrutamiento tiene una fila para gasto cero y una columna para exposición de datos. Las compras de hardware se enrutan limpiamente solo con el gasto en la mayoría de las empresas.
¿Quién debería ser el responsable de esta política?
Quien sea responsable del gasto en tecnología, que en la mayoría de las empresas es el CIO, el Director de TI o el Responsable de TI, y en empresas más pequeñas a menudo es el COO o el Director de Finanzas. Lo que importa más que el cargo es que el responsable tenga visibilidad de los datos de tarjeta y banco descritos en la cláusula 10. Un responsable de la política que no puede ver los cargos no puede aplicarla.
¿Con qué frecuencia deberíamos revisarla?
Anualmente es la opción sensata por defecto en la cláusula 14. Revísala antes si has tenido un incidente de seguridad que involucre a un proveedor, si un regulador ha cambiado obligaciones que te aplican, si has adquirido o te han adquirido, o si la revisión trimestral de tu registro ha encontrado cargos no emparejados durante dos trimestres seguidos. Ese último caso es una señal de que la tabla de enrutamiento o el nivel de servicio de aprobaciones no funciona, no de que la gente necesite que se le recuerde la política.