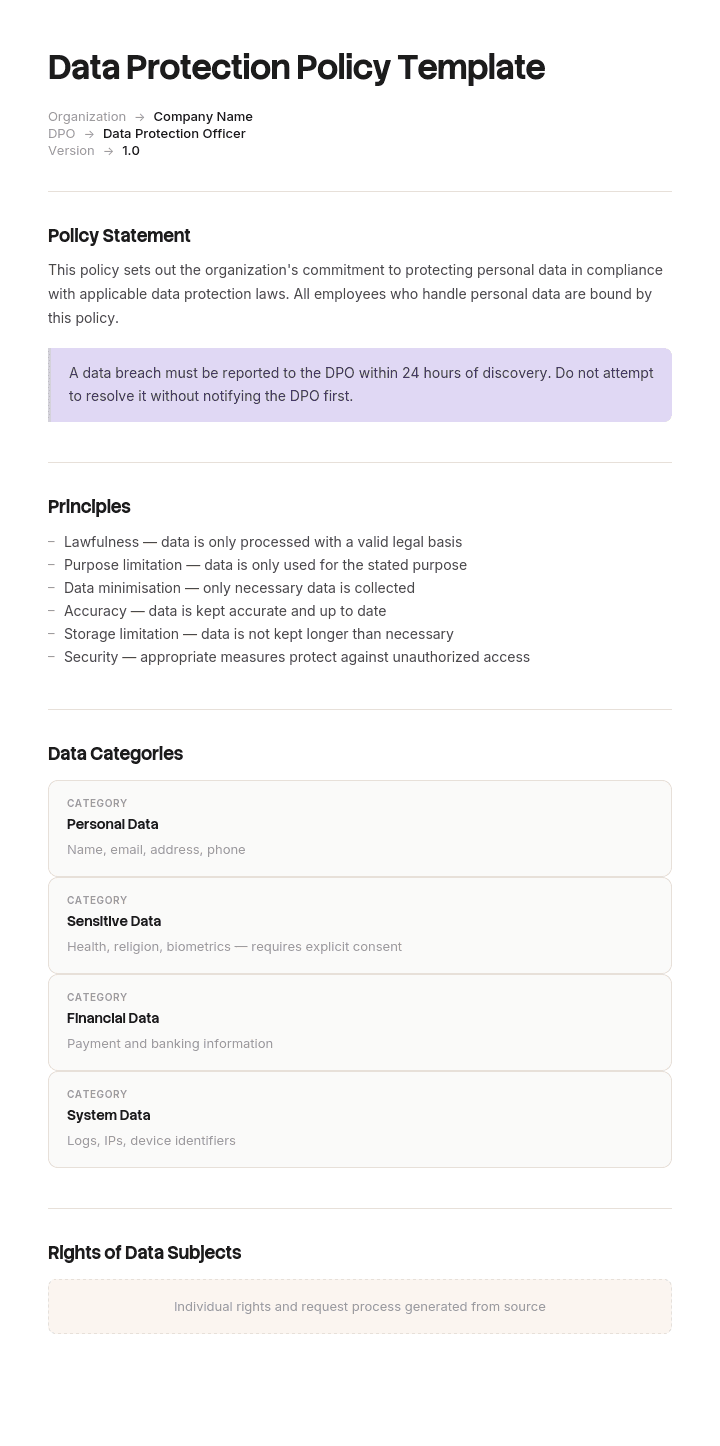
Use este modelo
Uma política sólida de proteção de dados protege a sua empresa, os seus colaboradores e os seus clientes. Com a Trupeer, pode poupar horas na elaboração da política, começando com um modelo gratuito de política de proteção de dados, personalizando-o com as suas orientações de marca e transformando a política num vídeo passo a passo que os colaboradores e parceiros compreendem rapidamente.
A maioria das organizações descarrega uma política de proteção de dados, altera o nome da empresa e arquiva-a. Não satisfaz ninguém: nem o pessoal que nunca a lê, nem o auditor que pergunta como é aplicada, nem o regulador se algo correr mal.
Uma política útil de proteção de dados faz uma coisa. Diz às pessoas na sua organização o que devem e o que não devem fazer com dados pessoais, de forma suficientemente específica para que as pessoas a consigam seguir. Este modelo está estruturado em torno dos sete princípios que a política tem de cumprir, pelo que cada secção existe por uma razão que pode explicar.
Descarregar o modelo de política de proteção de dados
Formato | Melhor para |
|---|---|
Word (.docx) | Editar a política. Descarregamento gratuito, sem registo |
A versão emitida e o reconhecimento por parte dos colaboradores | |
Google Docs | Revisão com o seu DPO, consultor jurídico ou liderança |
Excel (.xlsx) | Os registos de suporte: plano de retenção, registo de tratamento, registo de incidentes |
.doc | Sistemas de documentos mais antigos |
Gratuito, editável, sem marca de água. A folha de cálculo do Excel é mais importante do que parece, porque uma política sem um plano de retenção e um registo de tratamento por trás é uma declaração de intenções, e não um sistema funcional.
Política de proteção de dados ou política de privacidade?
A confusão mais comum e com maiores consequências nesta área. São documentos diferentes, com públicos-alvo diferentes e com estatutos legais diferentes.
Política de proteção de dados | Política de privacidade ou aviso de privacidade | |
|---|---|---|
Público-alvo | Os seus próprios colaboradores | As pessoas cujos dados tem |
Finalidade | Diz aos colaboradores como tratar dados pessoais | Diz às pessoas o que faz com os seus dados e quais são os seus direitos |
Publicado? | Apenas interno, normalmente | Sim, publicamente, e exigido legalmente |
Contém | Responsabilidades, regras, procedimentos, consequências | O que recolhe, porquê, base legal, com quem partilha, retenção, direitos, contacto |
Onde existe | Manual, intranet | Rodapé do website, no ponto de recolha |
Exigido por | Princípio da responsabilização, na prática | Exigido diretamente pelos Artigos 13 e 14 do RGPD |
Se precisa do documento dirigido ao público para o seu website, este modelo não é isso, e publicar uma política interna no seu lugar não cumpre as suas obrigações. Precisa de um aviso de privacidade, que descreve as suas atividades específicas de tratamento e é normalmente melhor produzido com contributo jurídico ou com um gerador reputado.
Quase certamente precisa de ambos. Esta página aborda o documento interno.
Como personalizar este modelo na Trupeer
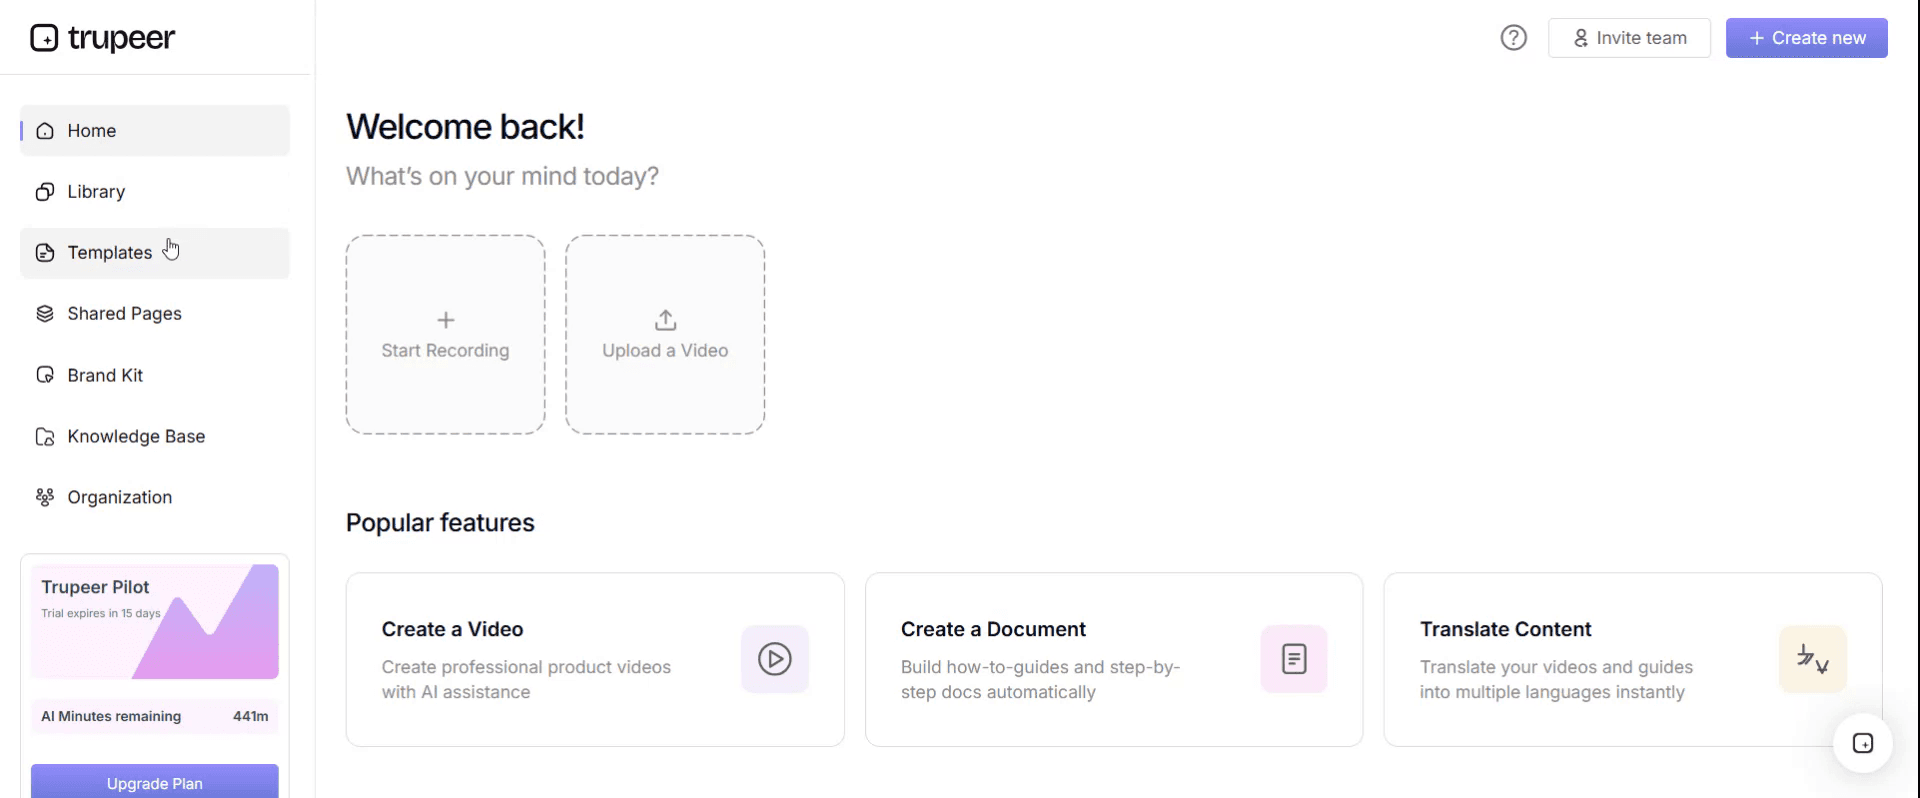
Passo 1: Abrir a secção de Modelos
Aceda à secção de Modelos no menu principal.
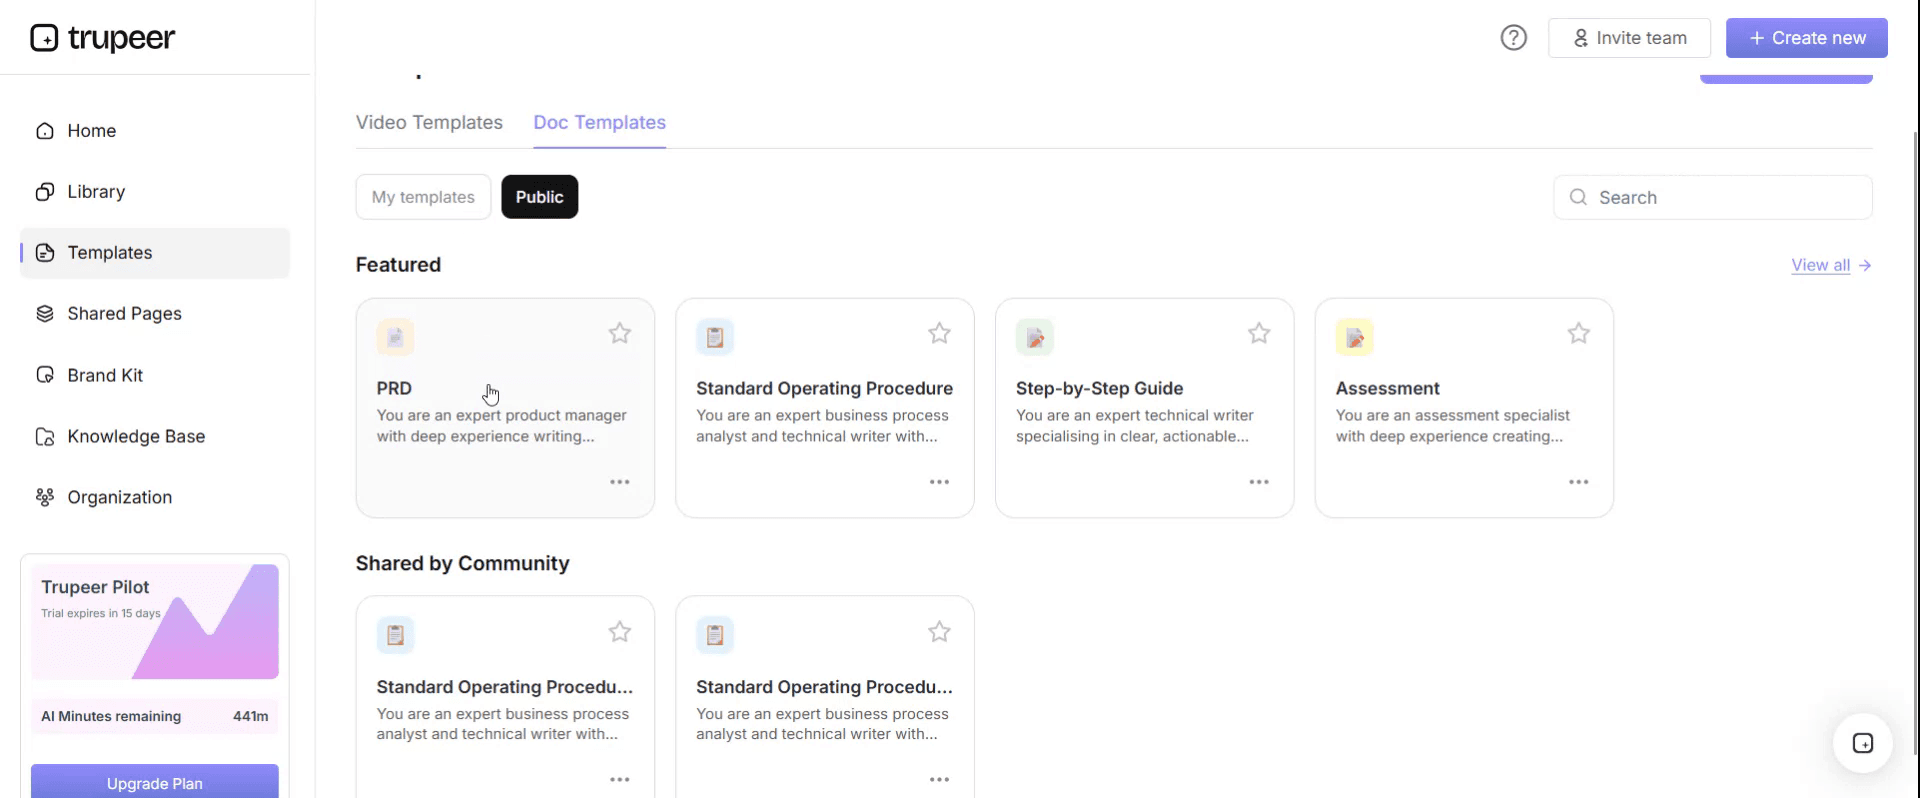
Passo 2: Selecionar e abrir um modelo
Clique em qualquer modelo com que queira trabalhar para o abrir.
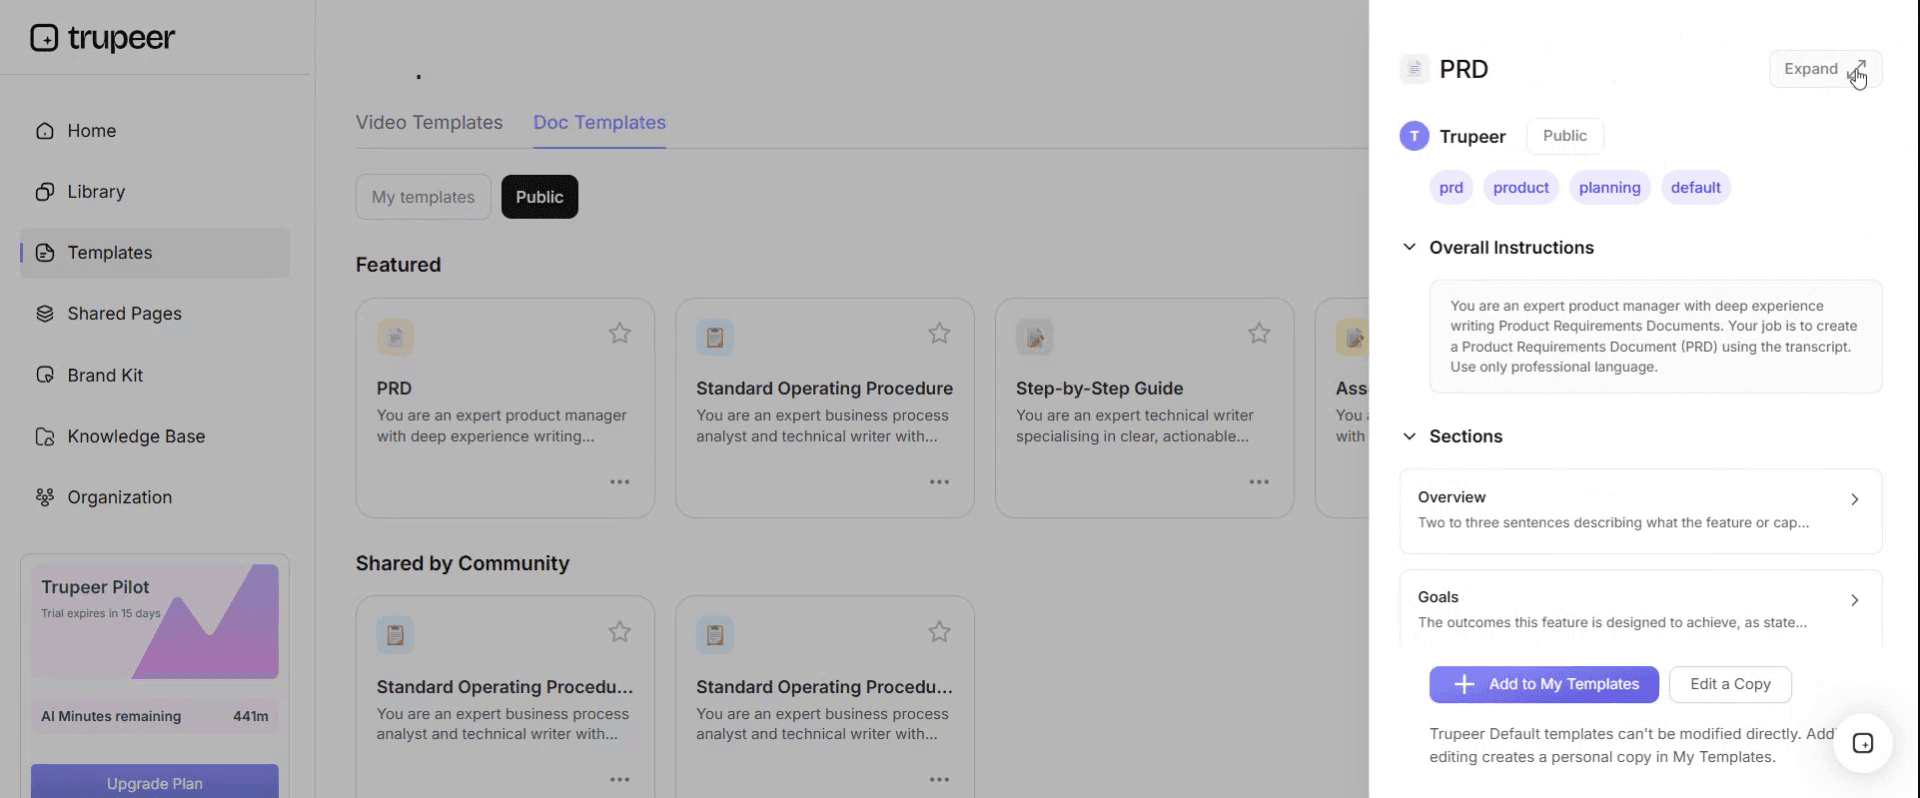
Passo 3: Expandir a visualização do modelo
Se necessário, expanda a visualização do modelo para ver o layout completo e os detalhes de forma clara.
Passo 4: Editar o modelo
Clique em Editar para começar a modificar o modelo selecionado.
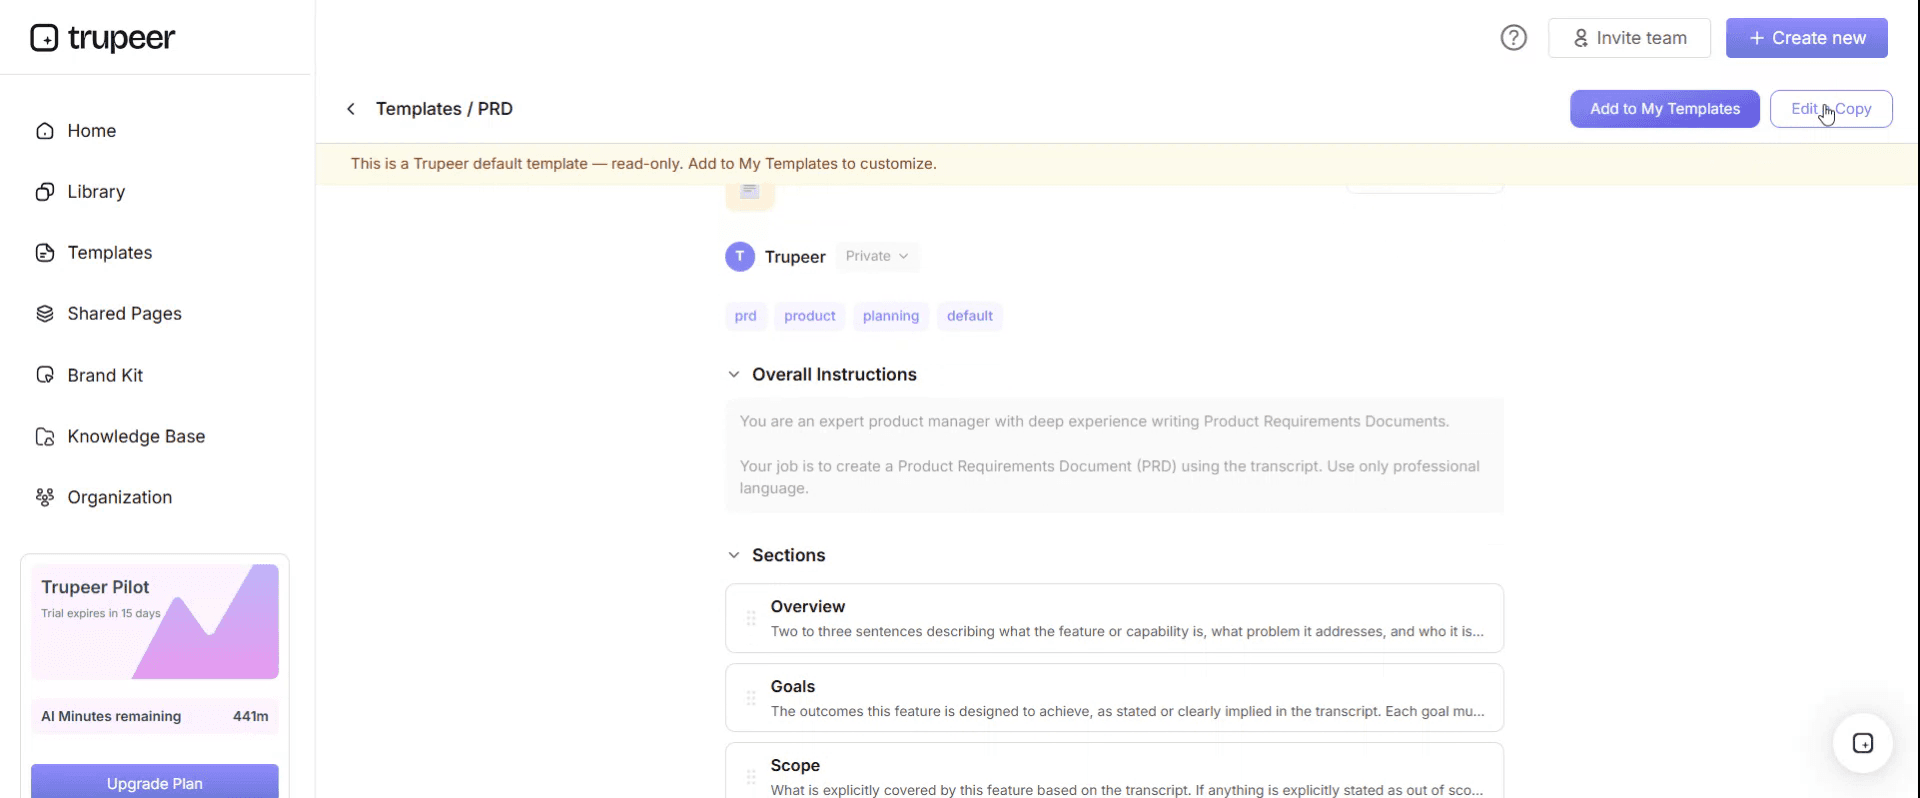
No editor, pode:
Adicionar novas secções
Definir ou atualizar regras de formatação
Adicionar um logótipo e ajustar a sua posição e definições relacionadas
Passo 5: Guardar o seu modelo personalizado
Depois de fazer todas as alterações necessárias, clique em Guardar para guardar o modelo atualizado como seu.
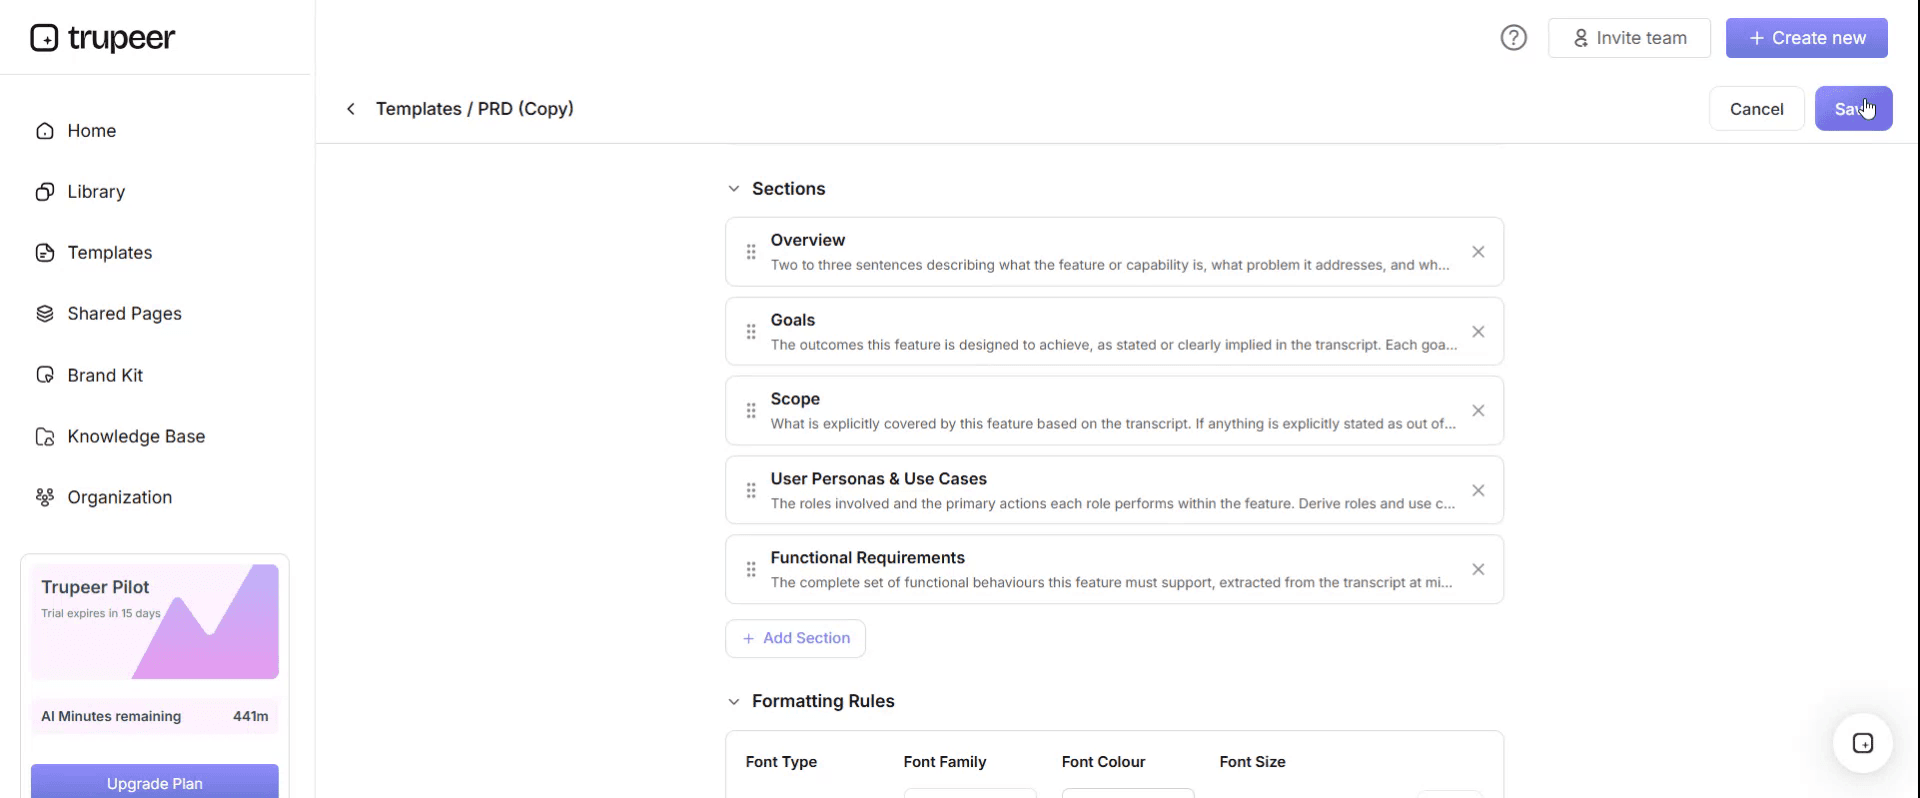
Passo 6: Pré-visualizar e afinar o modelo
Quando quiser ver como fica o seu modelo personalizado, abra a Pré-visualização.
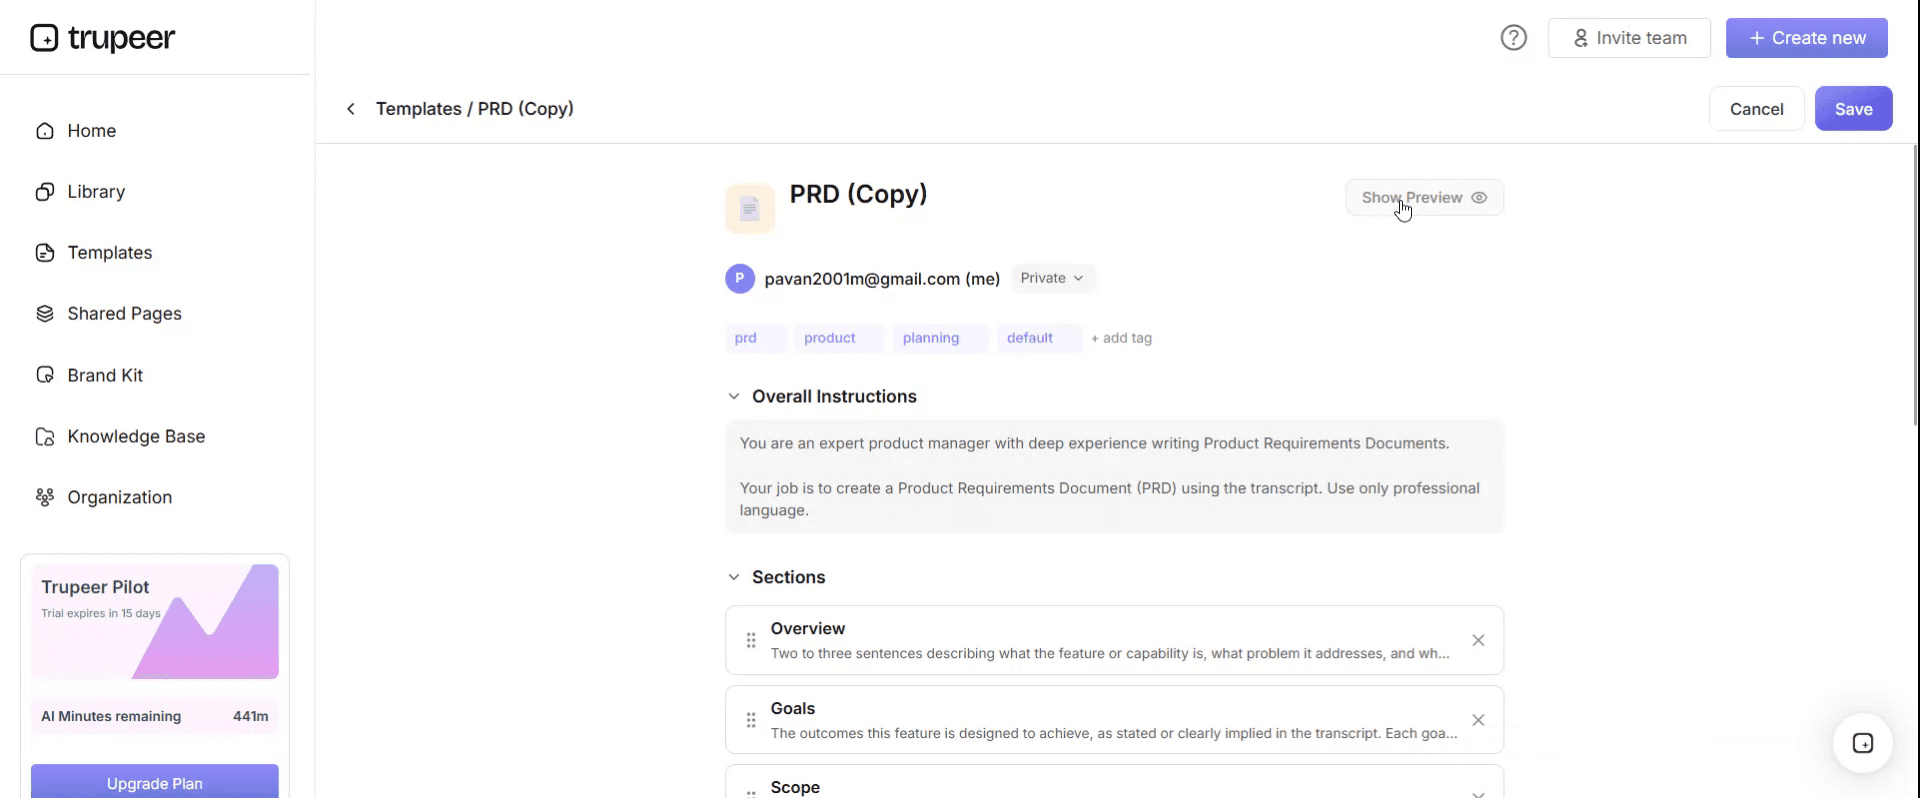
No ecrã de pré-visualização, pode continuar a fazer ajustes diretamente, se necessário, garantindo que o modelo aparece exatamente como o pretende.
Com um modelo de política de proteção de dados, pode:
Poupar horas na elaboração: Evite a página em branco com uma estrutura criada para cumprir regulamentos de privacidade.
Manter-se em conformidade: Alinhado com o RGPD, CCPA, HIPAA e outras leis de privacidade.
Manter-se alinhado com a marca: Aplique o seu logótipo, fontes e cores usando o kit de marca da Trupeer.
Formar todos os colaboradores: Combine a política com vídeos passo a passo para sensibilização para a privacidade.
Estar pronto para auditorias: Secções integradas suportam SOC 2, ISO 27001 e auditorias de privacidade.
Atingir equipas globais: Traduza a política para 65+ idiomas com um clique.
O que é uma política de proteção de dados
Uma política interna que define como a sua organização trata dados pessoais: quem é responsável, o que o pessoal pode e não pode fazer, como os princípios legais se aplicam na prática e o que acontece quando algo corre mal.
A sua função é dupla. Diz às suas pessoas como devem comportar-se e demonstra responsabilização, que, ao abrigo do RGPD, não é opcional. Conseguir mostrar que considerou e documentou a sua abordagem é, por si só, uma exigência de conformidade, separada de saber se as suas práticas são boas.
Os sete princípios e o que cada um exige
O Artigo 5 do RGPD define sete princípios. Cada secção de uma boa política de proteção de dados existe para cumprir um deles, e estruturar a política desta forma torna-a defensável.
Licitude, lealdade e transparência
Os dados pessoais devem ser tratados de forma lícita, leal e transparente, de um modo que as pessoas esperem e compreendam.
O que a política deve conter. Uma declaração de que todo o tratamento exige uma base legal, a lista das bases em que a sua organização se baseia e para quê, a exigência de que os avisos de privacidade sejam fornecidos no momento da recolha e uma regra de que os colaboradores não devem usar dados pessoais para finalidades sobre as quais as pessoas não foram informadas.
Onde corre mal. Recolher dados para uma finalidade e, silenciosamente, utilizá-los para outra. A divulgação de marketing para pessoas que lhe deram o endereço para entrega é o exemplo clássico.
Limitação da finalidade
Os dados recolhidos para uma finalidade específica não devem ser utilizados para finalidades incompatíveis.
O que a política deve conter. Uma regra de que as novas utilizações de dados existentes devem ser avaliadas antes de acontecerem, e a responsabilidade nomeada por essa avaliação. Na prática, é a secção que impede uma equipa bem-intencionada de criar algo com dados que não deve usar.
Minimização dos dados
Recolha o que precisa e nada mais.
O que a política deve conter. Uma exigência de que formulários e sistemas sejam revistos para eliminar campos desnecessários, e uma regra contra a recolha especulativa de dados porque podem ser úteis mais tarde. Este princípio é aplicado na fase de conceção, pelo que a política deve exigir que seja considerado quando forem introduzidos novos processos ou sistemas.
Exatidão
Os dados pessoais devem ser exatos e mantidos atualizados quando necessário.
O que a política deve conter. Como as pessoas podem corrigir os seus dados, como as correções se propagam para outros sistemas e com que frequência os registos-chave são revistos. O ponto de propagação é importante, porque a maioria das organizações atualiza o registo sobre o qual alguém apresentou uma reclamação e deixa três cópias noutros locais.
Limitação da conservação
Não conserve dados pessoais por mais tempo do que o necessário.
O que a política deve conter. Uma referência ao seu plano de retenção, que deve ser um documento separado porque muda com mais frequência do que a política. Além disso, uma regra sobre eliminação segura e uma exigência de que cópias de segurança e arquivos sejam abrangidos, em vez de ficarem silenciosamente isentos.
Este é o princípio que as organizações mais frequentemente falham, porque manter tudo é mais fácil do que decidir o que eliminar.
Integridade e confidencialidade
Os dados pessoais devem ser mantidos seguros, tanto contra acessos não autorizados como contra perdas acidentais.
O que a política deve conter. Acesso com base na necessidade de conhecer, regras sobre dispositivos e suportes amovíveis, requisitos de encriptação, regras de trabalho em casa e remoto, o que pode e não pode ser enviado por e-mail e como os dados são partilhados com terceiros. Além disso, a exigência de que os fornecedores que tratam dados por sua conta estejam sujeitos a um contrato escrito.
Responsabilização
Tem de conseguir demonstrar conformidade, não apenas alcançá-la.
O que a política deve conter. Funções e responsabilidades nomeadas, a exigência de manter registos do tratamento, quando é necessária uma avaliação de impacto sobre a proteção de dados, requisitos de formação e o ciclo de revisão da própria política.
A responsabilização é a razão pela qual os registos de suporte são importantes. Uma política sem registo de tratamento, sem plano de retenção e sem registo de formação demonstra muito pouco.
A estrutura do modelo de política
Secção | Conteúdo |
|---|---|
Controlo do documento | Versão, responsável, aprovador, datas, data de revisão |
Finalidade e âmbito | A quem se aplica e a quê, incluindo prestadores e voluntários |
Definições | Dados pessoais, dados de categoria especial, tratamento, responsável pelo tratamento, subcontratante, titular dos dados |
Funções e responsabilidades | Liderança, DPO ou responsável, gestores, todos os colaboradores, TI |
Os princípios | Como cada um se aplica na sua organização |
Bases legais | Em que se baseia, para quê |
Dados de categoria especial | Condições adicionais e cuidados extra |
Direitos do titular dos dados | Os direitos e como são tratadas as solicitações |
Retenção | Referência ao plano de retenção |
Segurança | Acesso, dispositivos, encriptação, trabalho remoto, e-mail |
Terceiros e partilha | Contratos, diligência devida, transferências internacionais |
Proteção de dados desde a conceção | Quando são exigidas as DPIA |
Resposta a incidentes de violação de dados | Reconhecer, reportar internamente, prazos, notificação |
Formação | Quem, com que frequência e registos |
Não conformidade | Consequências, associadas ao procedimento disciplinar |
Documentos relacionados | Avisos de privacidade, plano de retenção, ROPA, registo de incidentes |
Revisão | Ciclo e responsável |
Bases legais para o tratamento
Cada atividade de tratamento precisa de uma. Existem seis ao abrigo do RGPD, e os colaboradores devem saber quais são as que a sua organização utiliza.
Base | Utilize-a quando | Exemplo comum |
|---|---|---|
Consentimento | A pessoa escolheu genuinamente e pode retirar | E-mails de marketing |
Contrato | O tratamento é necessário para entregar o que a pessoa pediu | Cumprir uma encomenda |
Obrigação legal | Uma lei exige isso | Conservar registos de remunerações |
Interesses vitais | Vida ou morte | Situações médicas de emergência |
Missão de interesse público | Funções oficiais ou interesse público | Autoridades públicas |
Interesses legítimos | O seu interesse, equilibrado com os direitos da pessoa | Prevenção de fraude, algumas análises |
Dois pontos práticos que vale a pena incluir na política. O consentimento é frequentemente a opção mais fraca, porque pode ser retirado e tem de ser dado livremente, pelo que é uma base fraca para qualquer coisa que tenha de fazer independentemente. E os interesses legítimos exigem uma avaliação de ponderação documentada, e não apenas uma afirmação de que o seu interesse existe.
Direitos do titular dos dados
Oito direitos ao abrigo do RGPD, e a sua política deve indicar como é tratado cada um e por quem.
O direito a ser informado. O direito de acesso, vulgarmente chamado pedido de acesso pelo titular. O direito de retificação. O direito ao apagamento. O direito de restringir o tratamento. O direito à portabilidade dos dados. O direito de oposição. E direitos relacionados com decisões automatizadas e definição de perfis.
A parte prática é o procedimento. Os pedidos podem chegar por qualquer canal, a qualquer membro do pessoal, com qualquer redação, e a pessoa não tem de usar a terminologia jurídica correta nem sequer mencionar proteção de dados. Por isso, a política deve dizer a todos os colaboradores para reconhecerem e encaminharem um pedido imediatamente, em vez de tentarem tratá-lo.
O prazo de resposta é de um mês, prorrogável por mais dois meses para pedidos complexos ou numerosos, desde que informe a pessoa no primeiro mês. Este relógio começa quando o pedido chega a qualquer ponto da sua organização, e não quando chega à pessoa certa, razão pela qual a regra de reconhecimento é tão importante.
Resposta a incidentes de violação de dados
A secção mais provável de ser testada e menos provável de ser lida com antecedência.
Reconhecer uma violação. As violações de dados pessoais não são apenas ataques. Um e-mail enviado para o destinatário errado, um portátil perdido, um documento deixado num comboio, uma partilha configurada incorretamente ou a pessoa errada a quem é concedido acesso qualificam-se todos.
Comunicação interna. Imediatamente, para uma função nomeada, sem controlo prévio. A política deve dizer explicitamente que não será punido quem comunicar uma violação que tenha causado, porque uma cultura de ocultação é a coisa mais cara que uma política de violação pode criar.
Avaliação e notificação. Quando uma violação for suscetível de resultar num risco para os direitos e liberdades das pessoas, deve ser comunicada à autoridade de supervisão no prazo de 72 horas após tomar conhecimento. Quando o risco for elevado, as pessoas afetadas também devem ser informadas sem demora injustificada. Ambas as avaliações devem ser feitas por uma função nomeada, e não por quem a descobriu.
O registo de incidentes. Registe todas as violações, incluindo as que decide não comunicar e a justificação dessa decisão. Manter esse registo é, por si só, uma obrigação.
Registos de tratamento e retenção
Registos das atividades de tratamento. Um registo do tipo de dados pessoais que tem, porquê, com quem são partilhados, durante quanto tempo os conserva e como são protegidos. O Artigo 30 exige isto, com uma isenção limitada para organizações com menos de 250 colaboradores que não se aplica se o tratamento for mais do que ocasional, envolver dados de categoria especial ou representar um risco para as pessoas. A maioria das organizações que pensa que está isenta não está.
Plano de retenção. Um documento separado que lista os tipos de dados, os períodos de retenção e a justificação de cada um. Mantenha-o separado da política porque muda muito mais frequentemente e faça referência a ele em vez de o incorporar.
Ambos vivem no livro do Excel que acompanha este modelo, com o registo de incidentes ao lado.
O conjunto mais alargado de documentos
Uma política de proteção de dados raramente existe sozinha. A maioria das organizações precisa de vários destes:
Documento | Finalidade | Quem o vê |
|---|---|---|
Política de proteção de dados | Como os colaboradores tratam dados pessoais | Interno |
Aviso de privacidade | O que faz com os dados das pessoas e quais são os seus direitos | Público |
Política de cookies e banner | Rastreio do website e consentimento | Público |
Aviso de privacidade do colaborador | O que faz especificamente com os dados dos colaboradores | Colaboradores |
Registos de tratamento | Inventário das atividades de tratamento | Interno, regulador mediante pedido |
Plano de retenção | Durante quanto tempo cada tipo de dados é conservado | Interno |
Procedimento de pedidos do titular (DSAR) | Como são tratados os pedidos de acesso | Interno |
Registo de incidentes e procedimento | Registar e responder a incidentes | Interno |
Modelo de DPIA | Avaliar o tratamento de alto risco | Interno |
Acordos com subcontratantes | Contratos com fornecedores que tratam os seus dados | Contratual |
Se tiver apenas um destes, o aviso de privacidade é o documento legalmente exigido para ser publicado. Se tiver apenas dois, adicione esta política.
A versão para pequenas empresas
As organizações mais pequenas precisam de uma política mais curta, não de uma abordagem mais leve. As obrigações não diminuem com o número de colaboradores, embora a documentação deva ser proporcional.
Mantenha: âmbito, responsabilidades, os princípios em termos simples, regras de segurança, reconhecimento de pedidos do titular, comunicação de violações e retenção. Corte: estruturas de governação elaboradas, referências a comités e tudo o que descreva funções que não tem. Indique uma pessoa real como responsável, em vez de inventar uma função de proteção de dados.
Quatro a seis páginas é normalmente suficiente. Uma política de vinte páginas numa empresa com dez pessoas não será lida, o que a torna pior do que uma mais curta.
Formar os colaboradores sobre a política
Uma política que ninguém leu não demonstra nada.
Forme na integração e anualmente, mantenha registos de quem foi formado e quando, e foque-se nas quatro coisas que, de facto, causam violações: reconhecer um pedido do titular, não enviar dados por e-mail para a pessoa errada, não colocar dados pessoais nalgum local não aprovado e comunicar um incidente imediatamente.
A formação baseada em cenários funciona melhor do que recitar princípios. A maioria das violações resulta de erros comuns, e não de desconhecimento da lei.
Como escrever a sua política de proteção de dados
Descubra que dados tem, de facto antes de escrever qualquer coisa. O registo de tratamento vem primeiro na prática, mesmo que seja referenciado mais tarde na política.
Identifique a sua base legal para cada atividade, e documente a avaliação de ponderação quando se basear em interesses legítimos.
Use a estrutura do modelo e escreva em linguagem simples, uma vez que o público-alvo são os seus colaboradores e não um regulador.
Faça as regras serem específicas. "Tratar dados com segurança" não é executável. "Não armazenar dados pessoais em dispositivos pessoais ou em contas de cloud não aprovadas" é.
Construa o plano de retenção separadamente e faça referência a ele.
Escreva o procedimento de violação antes de precisar dele, com uma função nomeada e uma regra de comunicação sem culpa.
Faça-a rever por um especialista em proteção de dados ou consultor jurídico, especialmente se tratar dados de categoria especial, operar em várias jurisdições ou tomar decisões automatizadas.
Aprovar, emitir com aviso, e recolher o reconhecimento.
Formar e registar a formação.
Defina uma data de revisão, anualmente e após qualquer alteração material.
Rever a política
Anualmente por defeito. Imediatamente quando introduzir um novo sistema ou atividade de tratamento, quando começar a operar numa nova jurisdição, após qualquer violação, quando a lei de proteção de dados mudar ou quando a pessoa responsável sair.
Registe cada revisão no histórico de versões, incluindo revisões que não resultaram em alterações, uma vez que demonstrar que a reviu faz parte do objetivo.
Aviso legal
Este modelo e a orientação nesta página são fornecidos para informação geral e não constituem aconselhamento jurídico. A legislação de proteção de dados varia consoante a jurisdição, e os requisitos diferem ao abrigo do RGPD da UE, do RGPD do Reino Unido e de regimes como o CCPA e o CPRA nos Estados Unidos. As obrigações também variam consideravelmente consoante os dados que trata, a escala e os setores.
Peça a um consultor qualificado em proteção de dados ou a um advogado para rever a sua política antes de a adotar, especialmente se tratar dados de categoria especial, dados de crianças ou operar internacionalmente.
Boas práticas
Mantenha a política interna e o aviso de privacidade público como documentos separados.
Escreva regras que os colaboradores consigam seguir, em termos específicos.
Mantenha o plano de retenção fora da política para poder ser atualizado de forma independente.
Indique pessoas reais, e não funções aspiracionais.
Declare explicitamente que as violações comunicadas por iniciativa própria não serão punidas.
Forme para reconhecer pedidos do titular, uma vez que o relógio começa na chegada.
Registe todas as violações, incluindo as não comunicadas e a justificação.
Mantenha o registo de tratamento. É uma obrigação e torna tudo o resto mais fácil.
Mantenha a política proporcional à organização.
Registe revisões, incluindo revisões sem alterações.
Erros comuns
Publicar a política interna como se fosse um aviso de privacidade.
Um modelo genérico descarregado com o nome da empresa alterado e nada mais.
Regras demasiado vagas para seguir ou aplicar.
Períodos de retenção incorporados na política, pelo que atualizá-los exige voltar a aprová-la.
Assumir que a isenção para organizações com menos de 250 colaboradores se aplica quando não se aplica.
Basear-se no consentimento quando outra base legal seria mais robusta.
Interesses legítimos alegados sem uma avaliação de ponderação documentada.
Sem procedimento de violação, pelo que o prazo de 72 horas é descoberto durante um incidente.
Cultura de culpa em torno de violações, que gera ocultação.
Colaboradores não formados para reconhecer um pedido do titular em linguagem comum.
Cópias de segurança e arquivos excluídos silenciosamente das regras de retenção e eliminação.
Nunca revista, pelo que descreve sistemas que já não utiliza.
Transforme as regras em algo que as pessoas conseguem seguir
Abra o modelo na Trupeer AI, aplique o seu kit de marca para que corresponda ao seu manual e a outras políticas e edite diretamente qualquer secção. A configuração está no guia do modelo.
A diferença entre uma política de proteção de dados e a conformidade real é quase sempre comportamental. Os colaboradores sabem que devem tratar os dados com cuidado, mas não sabem o que isso significa quando estão prestes a partilhar uma folha de cálculo, responder a um e-mail invulgar ou configurar uma nova ferramenta.
Registe os procedimentos uma vez e a Trupeer AI produz o guia escrito e um vídeo passo a passo narrado a partir da mesma versão, pelo que as regras para partilhar ficheiros, anonimizar uma resposta a um pedido do titular ou comunicar um incidente são coisas que as pessoas conseguem ver, em vez de cláusulas que apenas passam os olhos. Traduza-o para 65+ idiomas, o que é importante quando se pede aos colaboradores que sigam regras com consequências legais. Mantenha o conjunto na sua base de conhecimento e use-o para formação de integração e formação anual, com um registo de conclusão que pode apresentar.
Registe. Dê marca. Traduza. Trupeer.
Perguntas Frequentes
Existe um modelo gratuito de política de proteção de dados em Word?
Sim. O Word é o formato principal, com todas as secções redigidas e com marcadores entre parênteses para os detalhes que têm de ser seus. Descarregamento gratuito, sem registo, sem marca de água.
Existe um modelo gratuito de política de proteção de dados em PDF?
Sim, como a versão emitida com um bloco de reconhecimento para assinatura dos colaboradores, que é o que precisa se tenciona basear-se na política num contexto disciplinar.
Existe um modelo de política de proteção de dados em Word para colaboradores?
Sim. O modelo inclui um resumo para os colaboradores, numa versão de duas páginas que cobre o que os colaboradores devem e não devem fazer sem o detalhe de governação. Esta é a versão que a maioria das pessoas deve, de facto, ler, com a política completa disponível por trás.
Onde posso obter um PDF da política de proteção de dados?
Aqui, tanto como modelo em branco como uma amostra preenchida, para poder ver uma política completa ponta a ponta antes de escrever a sua.
Qual é a diferença entre uma política de proteção de dados e uma política de privacidade?
Uma política de proteção de dados é interna e diz aos seus colaboradores como tratar dados pessoais. Uma política de privacidade ou aviso de privacidade é público e diz às pessoas o que faz com os seus dados e quais são os seus direitos. A segunda é exigida diretamente pelo RGPD e tem de ser publicada. Publicar a política interna no seu lugar não cumpre essa obrigação.
Existe um modelo gratuito de política de privacidade para website?
Não nesta página, e vale a pena explicar porquê em vez de oferecer um genérico. Um aviso de privacidade tem de descrever o seu tratamento real: o que recolhe, com que base legal, com quem partilha, durante quanto tempo conserva e para onde é transferido. Um modelo que não corresponde às suas práticas reais é pior do que nenhum, porque é uma declaração publicada que é imprecisa. Use um gerador reputado de política de privacidade ou um advogado e baseie-se nos seus registos de tratamento.
Existe um exemplo de política de privacidade em PDF?
Os exemplos de avisos de privacidade estão amplamente disponíveis junto de reguladores e fornecedores de ferramentas de privacidade, e esses são melhores pontos de partida do que um modelo genérico, porque são escritos com base nos requisitos atuais. O que esta página fornece é a política interna e o registo de tratamento a partir dos quais qualquer aviso de privacidade correto tem de ser construído.
Existe um gerador de política de privacidade?
Existem vários e são uma opção razoável para um website simples, especialmente para divulgações de cookies e análises. O que não conseguem fazer é conhecer as suas atividades de tratamento, pelo que deve rever o resultado face às suas práticas reais, em vez de o publicar sem o ler. Os geradores produzem um documento. A exatidão continua a ser a sua responsabilidade.
O que é uma política de proteção de dados?
Uma política interna que define como a sua organização trata dados pessoais: quem é responsável, o que os colaboradores podem e não podem fazer, como os princípios legais se aplicam na prática e o que acontece quando algo corre mal. Também demonstra responsabilização, que é um requisito por si só.
O que deve incluir uma política de proteção de dados?
Controlo do documento, âmbito, definições, funções e responsabilidades, como cada um dos sete princípios se aplica, bases legais, dados de categoria especial, direitos do titular dos dados e como são tratados os pedidos, retenção, regras de segurança, partilha com terceiros, quando são exigidas as DPIA, resposta a violações, requisitos de formação, consequências da não conformidade, documentos relacionados e um ciclo de revisão.
Quais são os 7 princípios do RGPD?
Licitude, lealdade e transparência. Limitação da finalidade. Minimização dos dados. Exatidão. Limitação da conservação. Integridade e confidencialidade. Responsabilização. O Artigo 5 define os primeiros seis como princípios relativos ao tratamento, sendo que a responsabilização exige que demonstre conformidade com eles.
Quais são as bases legais para o tratamento de dados pessoais?
Consentimento, contrato, obrigação legal, interesses vitais, missão de interesse público e interesses legítimos. Cada atividade de tratamento precisa de uma. O consentimento é frequentemente a opção mais fraca porque pode ser retirado e tem de ser dado livremente, e os interesses legítimos exigem uma avaliação de ponderação documentada, e não uma mera afirmação.
Quanto tempo tenho para responder a um pedido de acesso do titular?
Um mês, prorrogável por mais dois meses para pedidos complexos ou numerosos, desde que notifique a pessoa no primeiro mês. O relógio começa quando o pedido chega a qualquer pessoa na sua organização, com qualquer redação, o que é a razão pela qual formar os colaboradores para reconhecer e encaminhar pedidos é mais importante do que o próprio procedimento.
Com que rapidez uma violação de dados tem de ser comunicada?
Quando uma violação de dados pessoais for suscetível de resultar num risco para os direitos e liberdades das pessoas, deve ser comunicada à autoridade de supervisão no prazo de 72 horas após tomar conhecimento. Quando existir um risco elevado para as pessoas, estas também devem ser informadas sem demora injustificada. As violações que avalia como não exigindo notificação devem ainda assim ser registadas, com a justificação.
As pequenas empresas precisam de uma política de proteção de dados?
Sim, se tratar dados pessoais, o que quase todas as empresas fazem. As obrigações não diminuem com o número de colaboradores, embora a documentação deva ser proporcional. Quatro a seis páginas com a indicação de uma pessoa responsável real é mais útil do que vinte páginas a descrever estruturas de governação que não tem.
Preciso de um Encarregado de Proteção de Dados?
Um DPO é obrigatório em circunstâncias específicas, incluindo autoridades públicas e organizações cujas atividades principais envolvam monitorização regular e sistemática em grande escala ou tratamento em grande escala de dados de categoria especial. Muitas organizações ficam fora desses critérios e ainda assim beneficiam de nomear alguém responsável. Verifique a sua situação com um especialista, uma vez que os limiares envolvem avaliação.
Com que frequência deve ser revista uma política de proteção de dados?
Anualmente por defeito, e imediatamente após qualquer violação, novo sistema ou atividade de tratamento, alteração da lei, expansão para uma nova jurisdição ou saída da pessoa responsável. Registe todas as revisões, incluindo as que não resultam em alterações.
Posso personalizar este modelo de política de proteção de dados?
Sim, cada versão é totalmente editável e deve fazê-lo. As políticas genéricas falham precisamente porque descrevem as práticas reais de ninguém. Substitua os marcadores, elimine as secções que não se aplicam e peça a um consultor qualificado para rever o resultado antes de o adotar.


