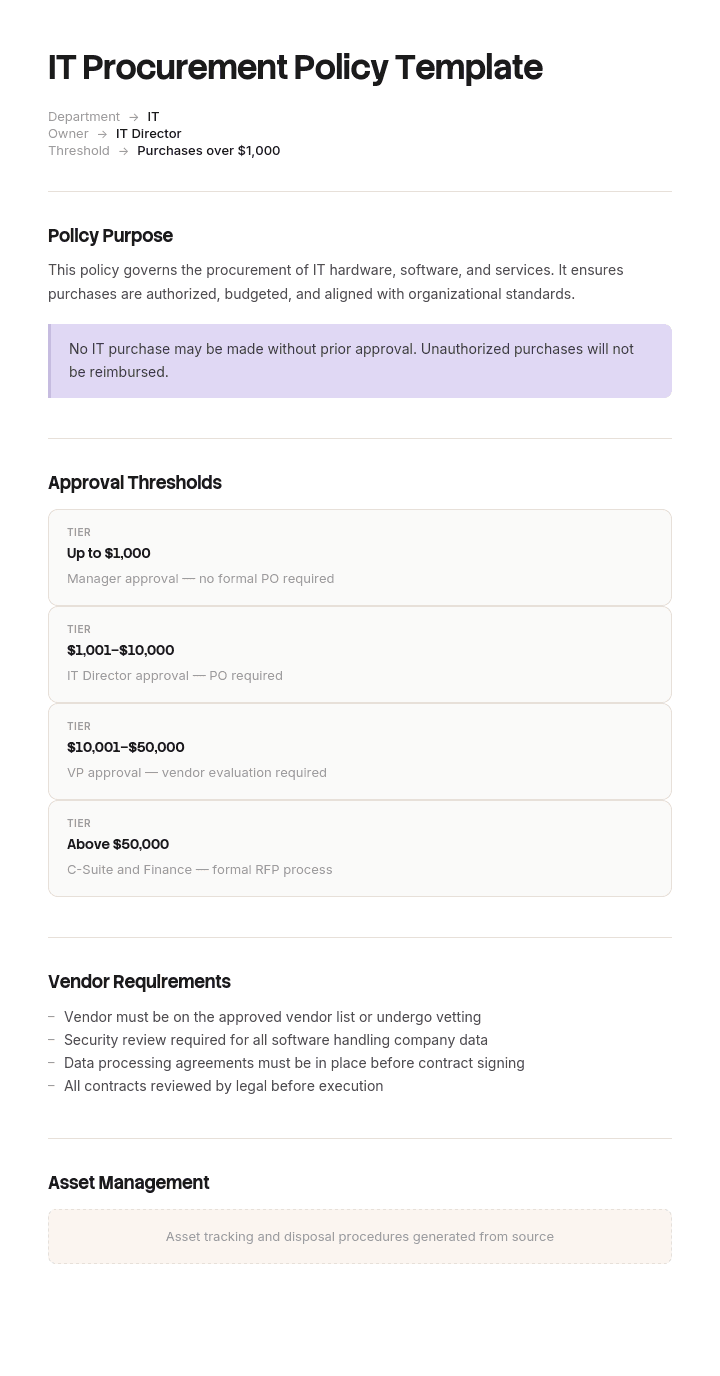
Usa questo modello
Una policy di approvvigionamento IT chiara controlla le spese, gestisce i rischi e garantisce che ogni acquisto IT sia in linea con i requisiti di sicurezza e conformità. Con Trupeer, puoi risparmiare ore nella stesura delle policy partendo da un modello gratuito di policy di approvvigionamento IT, personalizzandolo con le tue linee guida del brand e trasformando la policy in una guida video che dipendenti e fornitori possono comprendere rapidamente.
Cos'è una policy di approvvigionamento IT e cosa non è
Una policy di approvvigionamento IT è la regola scritta che stabilisce chi può impegnare l'azienda nei confronti di un fornitore di tecnologia, cosa deve essere verificato prima di assumere tale impegno e cosa accade al rapporto in seguito. Non è un processo di acquisto, un elenco di fornitori o un contratto, elementi che si collocano tutti a valle di essa. Per le fasi di acquisto vere e proprie, consulta la nostra guida al flusso del processo procure-to-pay.
Non è nemmeno una policy di approvvigionamento generale con la parola "IT" davanti. L'approvvigionamento generale presuppone che l'oggetto acquistato venga consegnato una volta, rimanga da qualche parte e si svaluti. La tecnologia infrange questo presupposto per ben quattro volte. Si rinnova da sola, quindi un impegno triennale viene firmato una sola volta e pagato trentasei volte senza che nessuno riapprovi nulla. Custodisce i tuoi dati, quindi l'acquisto cede i record di clienti o dipendenti a terzi a un prezzo che non ha alcun rapporto con il valore di ciò che hai ceduto. Può essere gratuita, e uno strumento gratuito supera qualsiasi soglia di spesa mai stabilita. E non muore: l'hardware viene ammortizzato, mentre il software continua a fatturare anche dopo che la persona che lo ha scelto ha lasciato l'azienda.
Perché la maggior parte delle policy di approvvigionamento IT perde di vista il denaro
Quasi tutti i modelli di policy di approvvigionamento hanno la stessa struttura: scopo, ambito, ruoli, soglie, matrice di approvazione, eccezioni. La matrice di approvazione è sempre parametrata su un solo numero, ovvero quanto costa. Questa impostazione presuppone che il momento costoso e il momento rischioso siano lo stesso momento. Nell'IT non è quasi mai così.
Il momento costoso è il rinnovo, perché i rinnovi avvengono automaticamente, a un prezzo stabilito dal fornitore, per un numero di postazioni calcolato dal fornitore, senza che nessun essere umano decida nulla. Nell'arco di una relazione di cinque anni, l'acquisto originale è solitamente la decisione più marginale della sequenza e l'unica che qualcuno abbia effettivamente esaminato.
Il momento rischioso sono i dati. Uno strumento per prendere appunti da dodici dollari per utente che acquisisce le registrazioni delle riunioni comporta una maggiore esposizione rispetto a uno storage array da sessantamila dollari che non esce mai dall'edificio. Le soglie di spesa indirizzano l'array al CFO e lo strumento per prendere appunti a nessuno.
Questo modello, quindi, fa due cose in modo diverso. Indirizza le richieste su due assi, la spesa e l'esposizione dei dati, anziché su uno solo. E tratta il rinnovo come una nuova decisione di approvvigionamento piuttosto che come un evento contabile. Tutto il resto al suo interno è standard, e lo standard va benissimo. Le parti che contano sono la tabella di instradamento, la clausola 9 e il registro.
Come personalizzare questo modello in Trupeer
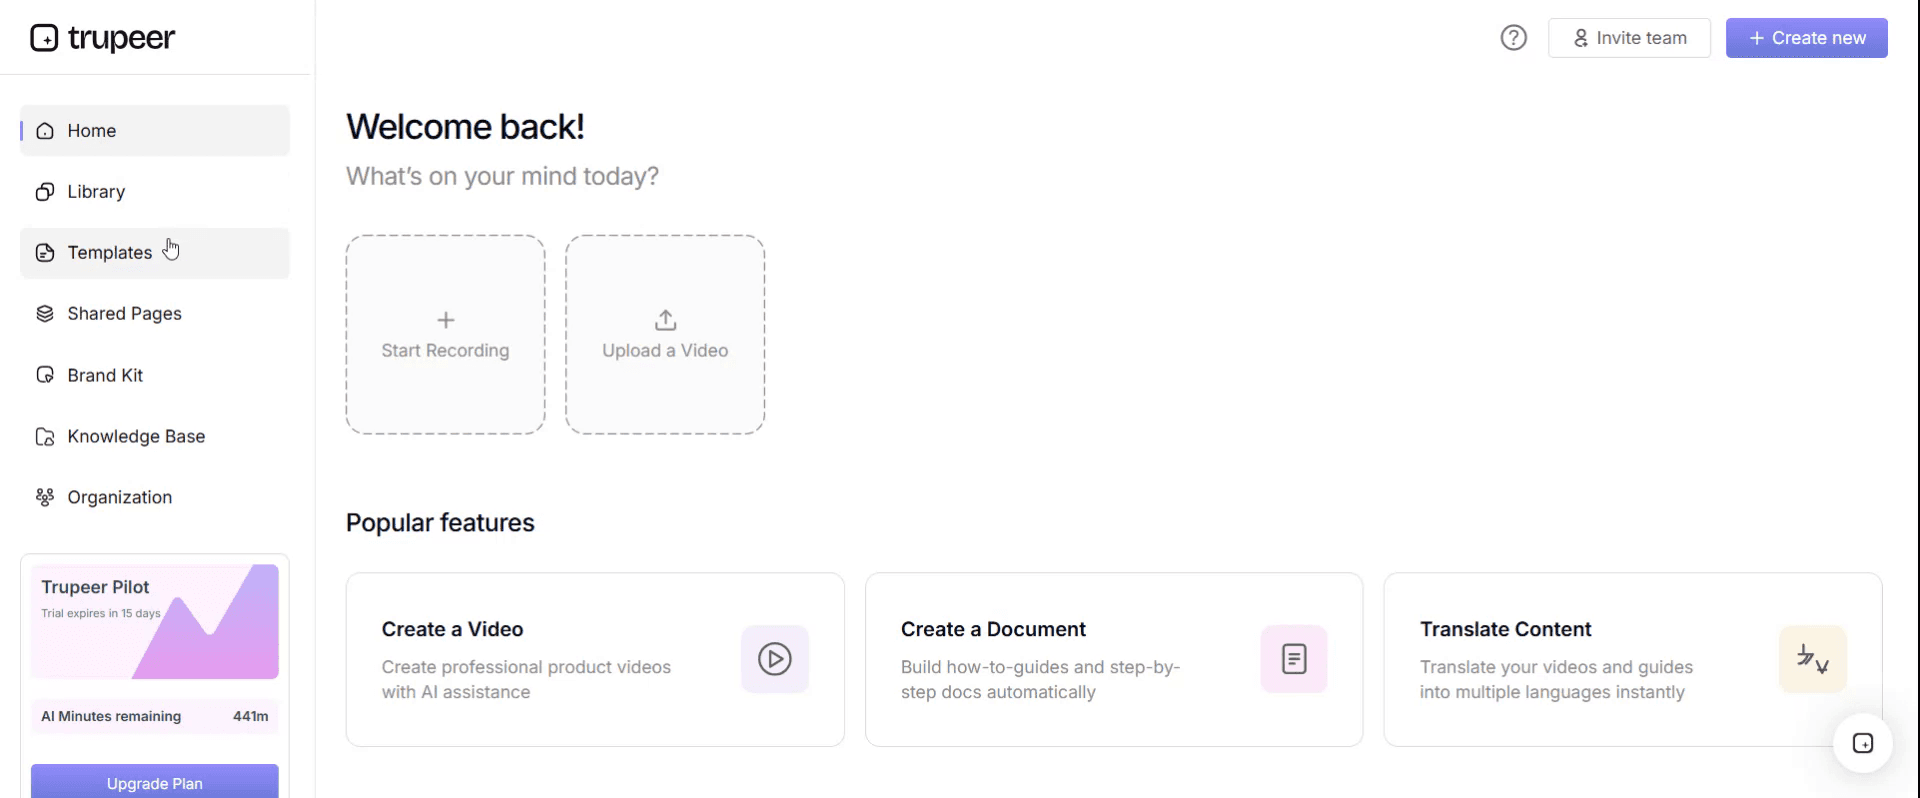
Passaggio 1: Apri la sezione Modelli
Vai alla sezione Modelli dal menu di navigazione principale.
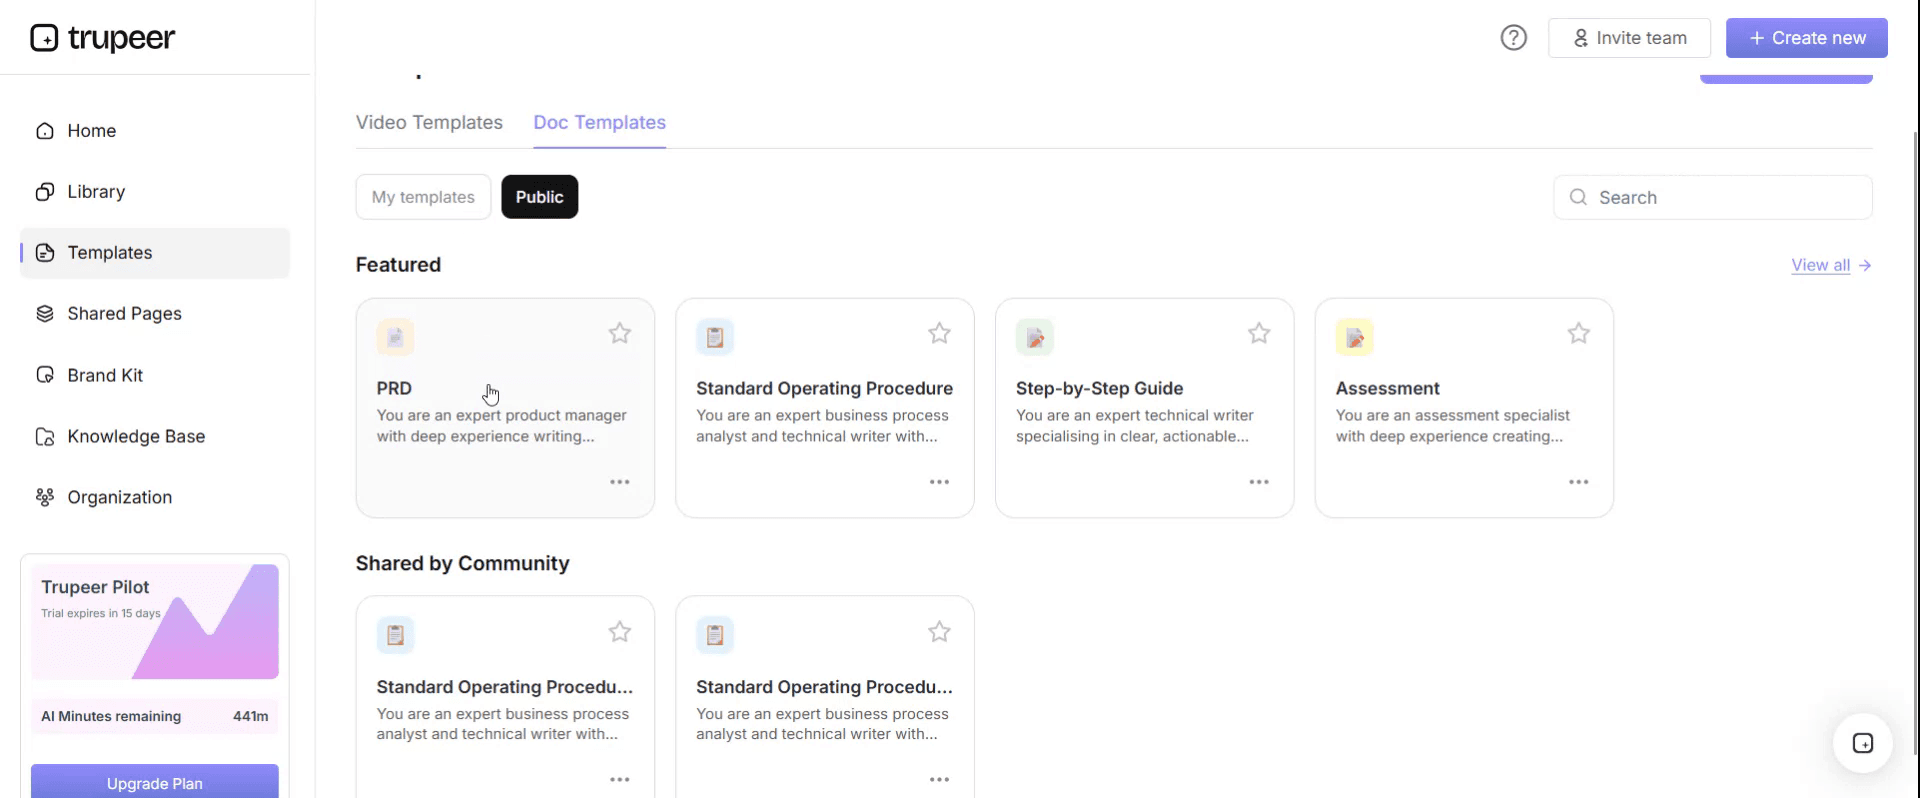
Passaggio 2: Seleziona e apri un modello
Fai clic su qualsiasi modello con cui desideri lavorare per aprirlo.
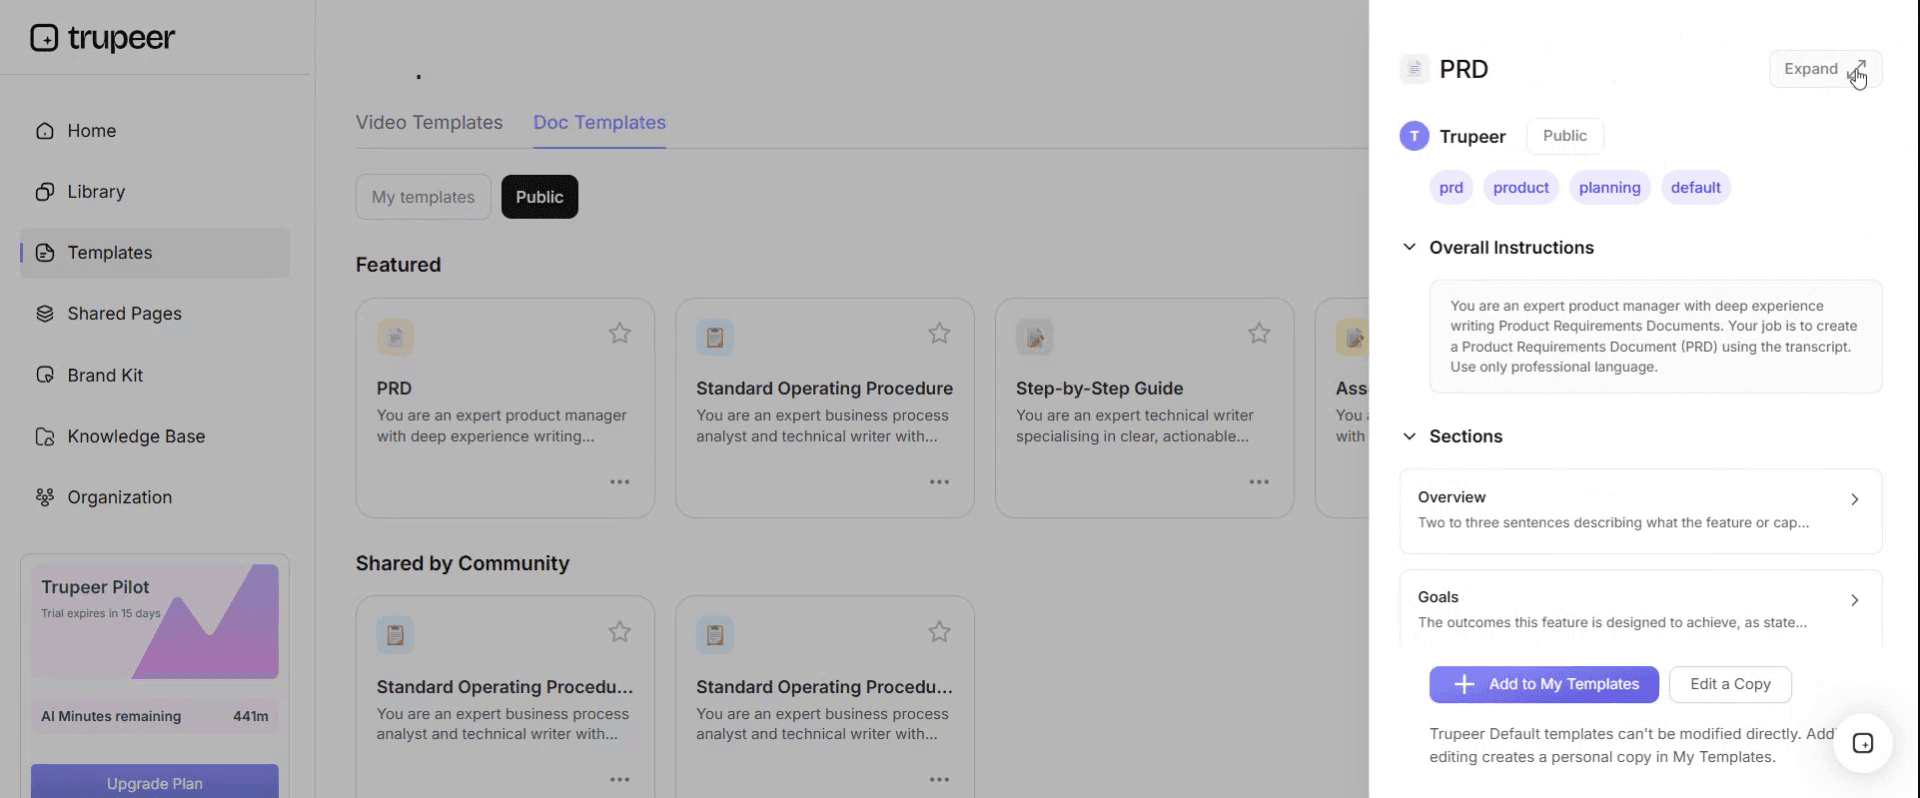
Passaggio 3: Espandi la vista del modello
Se necessario, espandi la visualizzazione del modello per vedere chiaramente il layout completo e i dettagli.
Passaggio 4: Modifica il modello
Fai clic su Modifica per iniziare a personalizzare il modello selezionato.
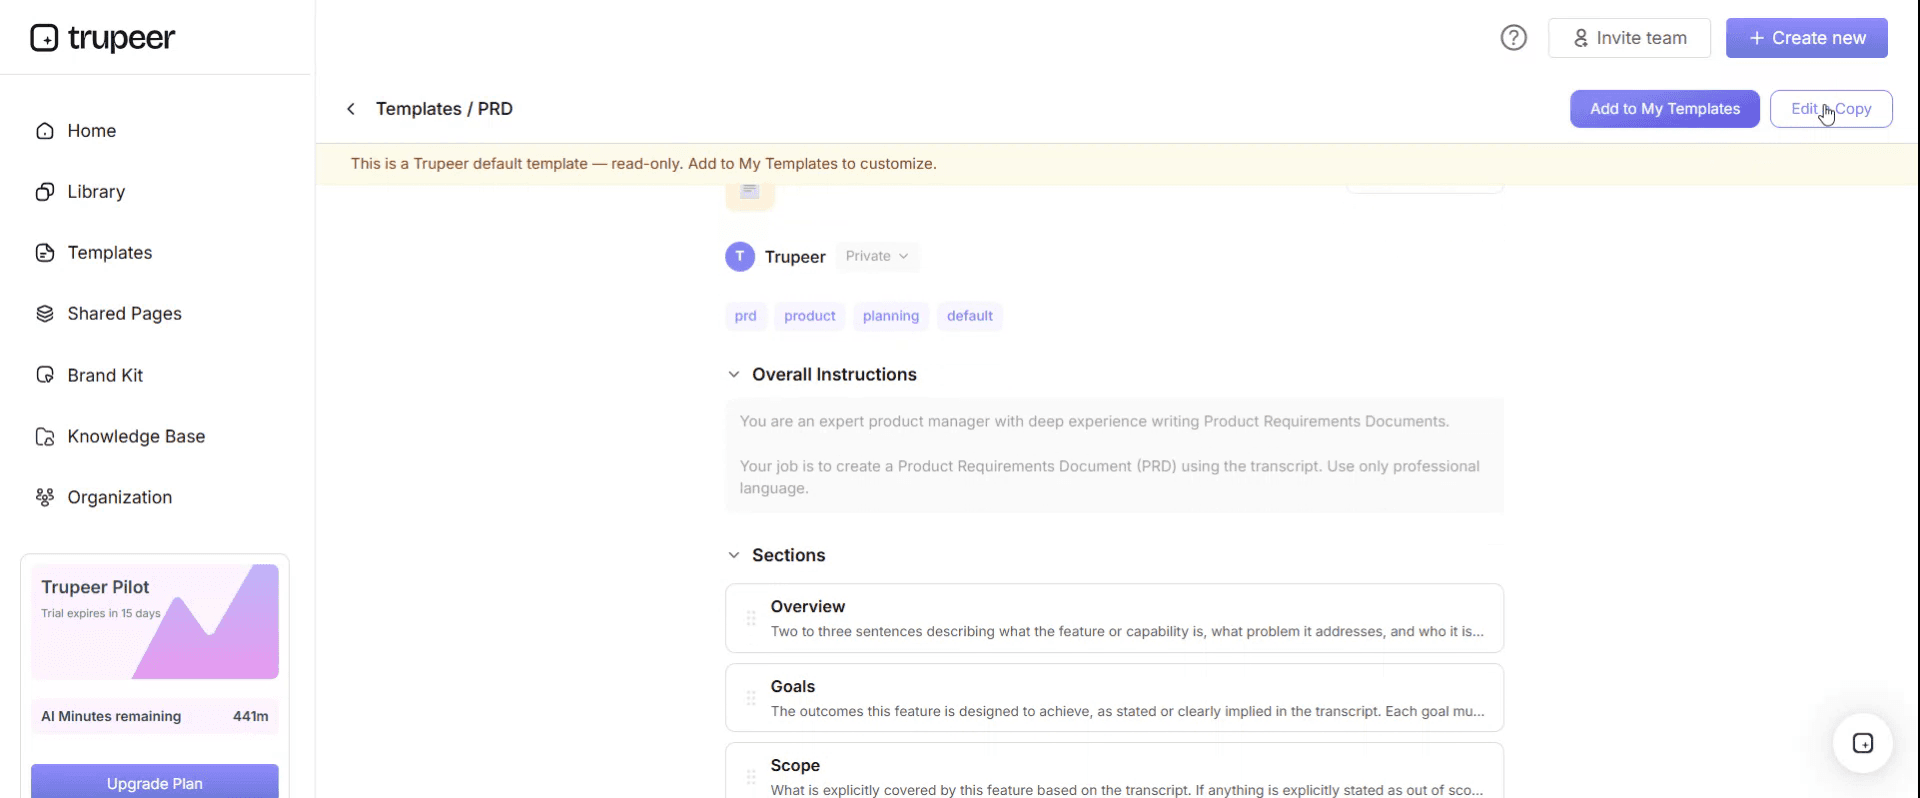
All'interno dell'editor puoi:
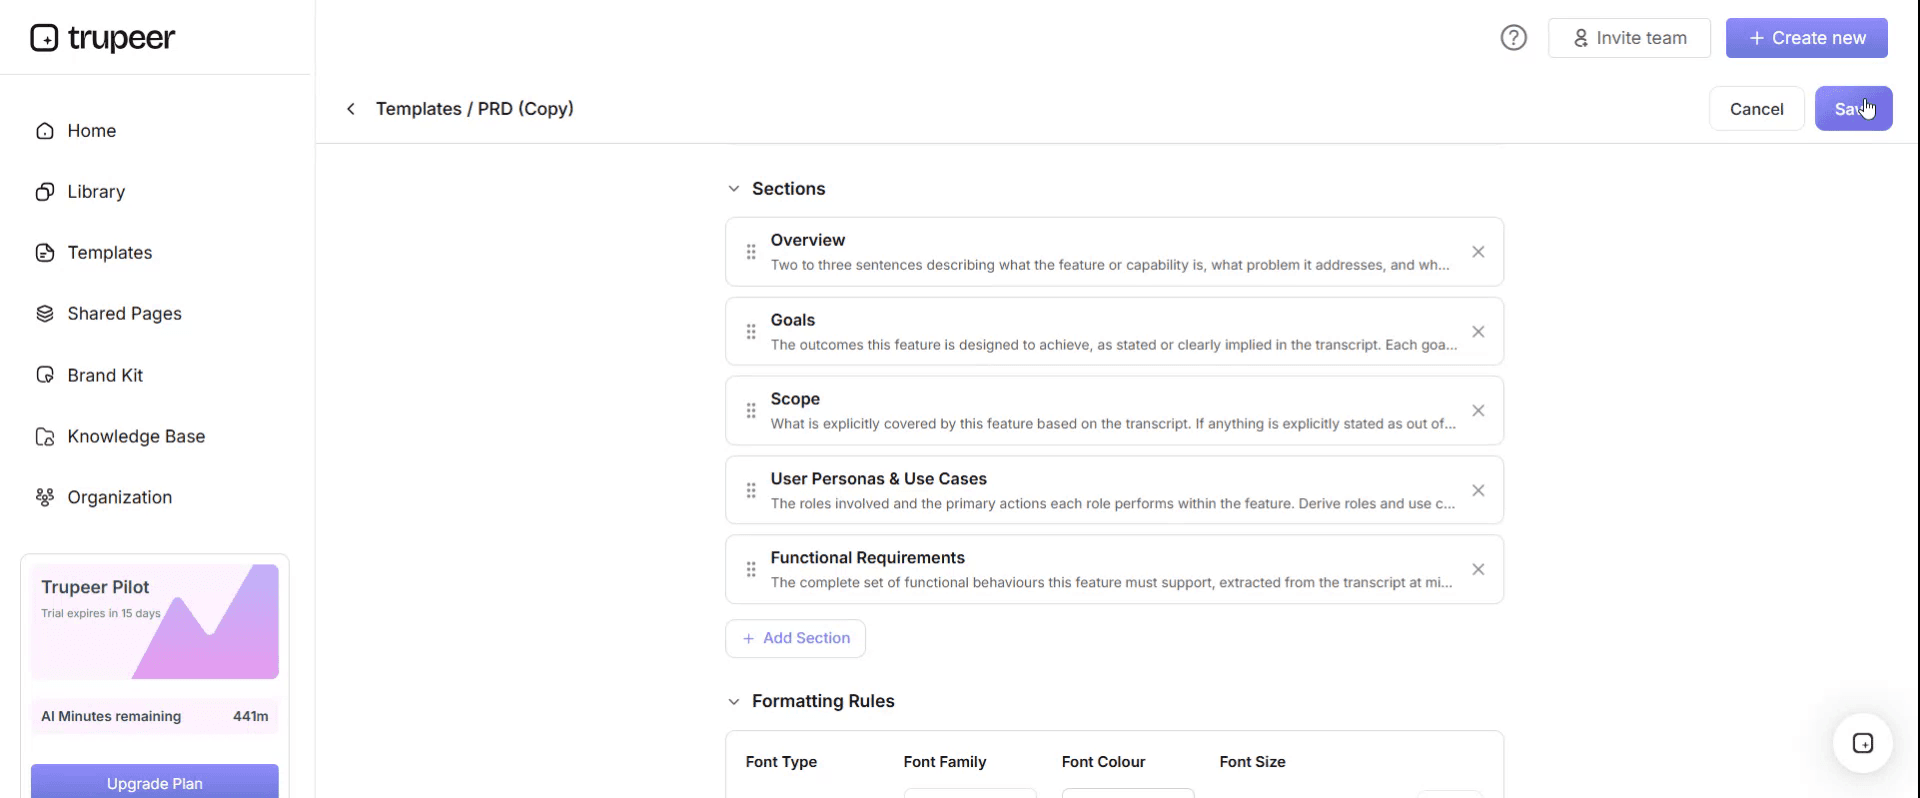
Aggiungere nuove sezioni
Definire o aggiornare le regole di formattazione
Aggiungere un logo e regolarne la posizione e le relative impostazioni
Passaggio 5: Salva il modello personalizzato
Dopo aver apportato tutte le modifiche necessarie, fai clic su Salva per memorizzare il modello aggiornato tra i tuoi.
Passaggio 6: Visualizza l'anteprima e perfeziona il modello
Quando vuoi vedere l'aspetto finale del tuo modello personalizzato, apri l'Anteprima.
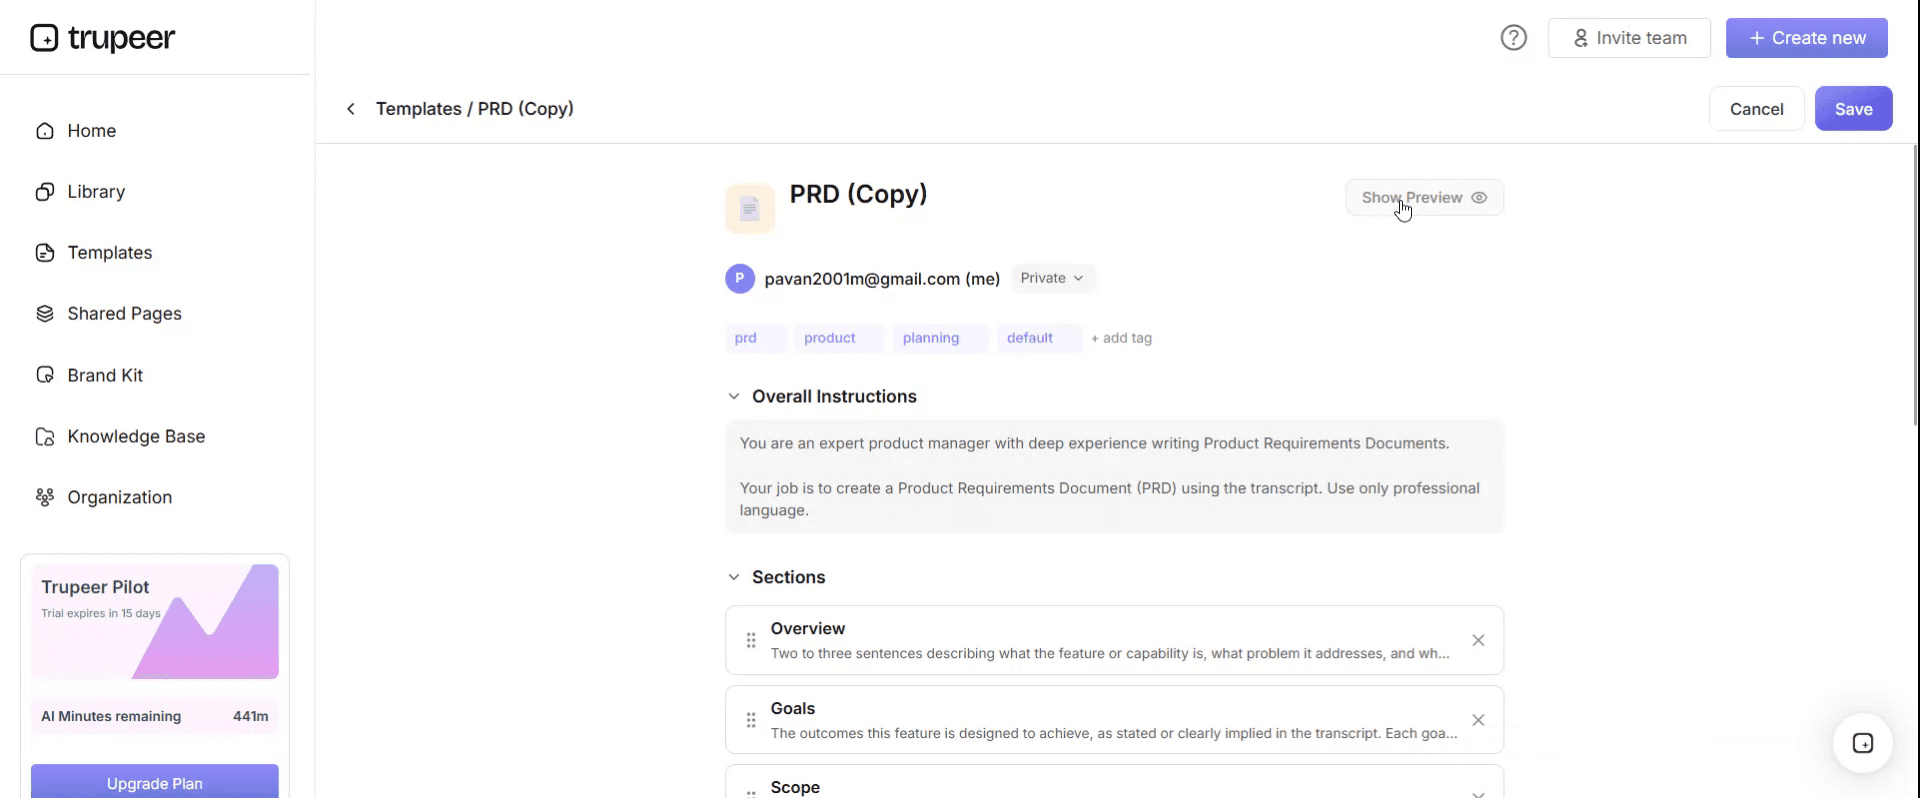
Dalla schermata di anteprima puoi continuare ad apportare modifiche direttamente, se necessario, assicurandoti che il modello appaia esattamente come desideri.
Con un modello di policy di approvvigionamento IT puoi:
Risparmiare ore di scrittura: evita la pagina bianca con una struttura concepita appositamente per l'approvvigionamento IT.
Controllare le spese: le soglie di approvazione integrate prevengono gli acquisti non autorizzati.
Rispettare la brand identity: applica logo, caratteri e colori utilizzando il brand kit di Trupeer.
Gestire il rischio dei fornitori: criteri di valutazione della sicurezza e della conformità integrati.
Essere sempre pronto per gli audit: allineato con SOC 2, ISO 27001 e framework simili.
Raggiungere team globali: traduci le policy di approvvigionamento in oltre 65 lingue con un solo clic.
Come gestire le approvazioni quando lo strumento più economico comporta il rischio maggiore
La tabella di instradamento sottostante sostituisce la matrice delle soglie a colonna singola. Leggi in orizzontale per la spesa, in verticale per l'esposizione dei dati, e prendi come riferimento la cella corrispondente. La regola che ne determina l'efficacia è che l'esposizione dei dati può alzare il livello di approvazione, ma non lo abbassa mai. Uno strumento gratuito che gestisce dati personali dei clienti viene sottoposto a verifica di sicurezza, e il fatto che non costi nulla è irrilevante.
Spesa annuale impegnata | Nessun dato aziendale | Solo dati interni | Dati personali (clienti o dipendenti) | Dati regolamentati (sanitari, di pagamento, finanziari, governativi) |
|---|---|---|---|---|
Zero, inclusi i piani gratuiti | Responsabile di linea | Responsabile IT | Verifica della sicurezza e responsabile IT | Revisione completa |
Meno di 2.000 | Responsabile di linea | Responsabile IT | Verifica della sicurezza e responsabile IT | Revisione completa |
Da 2.000 a 15.000 | Responsabile IT | Responsabile IT e Ufficio Finanziario | Verifica della sicurezza, responsabile IT, Ufficio Finanziario | Revisione completa |
Da 15.000 a 75.000 | Responsabile IT e Ufficio Finanziario | Verifica della sicurezza, responsabile IT, Ufficio Finanziario | Revisione completa | Revisione completa |
Oltre 75.000 | Revisione completa | Revisione completa | Revisione completa | Revisione completa |
Revisione completa significa Sicurezza, Ufficio Legale, Ufficio Finanziario e responsabile della tecnologia, insieme, prima di qualsiasi firma o inserimento di dati della carta di credito.
La valuta e le fasce sono a tua discrezione e contano molto meno delle colonne. Se non modifichi nient'altro qui, imposta almeno le tue soglie su due assi anziché su uno solo. Si noti inoltre che la "spesa annuale impegnata" è il totale dei dodici mesi, non l'importo della singola transazione. Un addebito mensile di quattrocentoquarantacinque dollari rappresenta un impegno di cinquemilatrecentoquaranta dollari, e le policy che considerano la transazione anziché l'impegno sono il motivo per cui si è verificato il caso pratico riportato di seguito.
Il modello di policy di approvvigionamento IT, parte prima: scopo, ambito, ruoli
Copia da qui. Sostituisci tutto ciò che si trova tra parentesi quadre.
1. Scopo
La presente policy stabilisce le modalità con cui [Azienda] valuta, approva, acquista, rinnova e dismette prodotti e servizi di information technology. Il suo scopo è garantire che la spesa tecnologica sia intenzionale, che i dati ceduti a terzi siano valutati prima del loro trasferimento e che ogni relazione attiva con un fornitore abbia un responsabile designato all'interno dell'azienda.
2. Ambito di applicazione
La presente policy si applica a tutti i dipendenti, collaboratori e personale interinale di [Azienda] e a tutte le acquisizioni tecnologiche, indipendentemente dal valore o dal metodo di pagamento. Comprende abbonamenti e licenze software, servizi cloud e di hosting, hardware e dispositivi, servizi professionali e di implementazione, flussi di dati e contenuti, nonché strumenti per sviluppatori e API.
La presente policy si applica ai prodotti offerti a titolo gratuito qualora tali prodotti trattino dati di [Azienda], nonché ai prodotti acquisiti tramite carta aziendale, nota spese personale, prova gratuita o procedura di acquisto self-service di un fornitore.
La presente policy non riguarda l'assunzione di personale, i servizi generali/strutture, l'acquisto di spazi pubblicitari o i servizi legali, che sono disciplinati da [policy correlata].
3. Definizioni
Spesa annuale impegnata: l'importo totale pagabile a un fornitore nell'arco di qualsiasi periodo di dodici mesi, inclusi i canoni di licenza, i costi per postazione, i costi di utilizzo, i costi di supporto e i costi di implementazione.
Esposizione dei dati: la categoria più sensibile di dati di [Azienda] che il prodotto memorizzerà, elaborerà o trasmetterà, valutata in base a ciò che il prodotto è in grado di ricevere e non a ciò che il richiedente intende inserirvi.
Responsabile (Owner): la persona fisica designata responsabile della relazione con il fornitore, dei relativi costi, della decisione di rinnovo e della sua eventuale dismissione.
Shadow IT: qualsiasi tecnologia in uso non registrata nel registro delle tecnologie.
4. Ruoli e responsabilità
Il richiedente illustra l'esigenza aziendale, le alternative prese in considerazione e i dati che il prodotto tratterà.
Il responsabile, che può coincidere con il richiedente, gestisce la relazione per l'intera durata, conferma la decisione di rinnovo e avvia la dismissione.
L'IT valuta l'idoneità tecnica, i costi di integrazione, la sovrapposizione con gli strumenti già disponibili e l'onere di supporto.
La Sicurezza valuta i controlli, le certificazioni, i sub-responsabili del trattamento e lo storico delle violazioni del fornitore, e determina se sia necessario un accordo sul trattamento dei dati (DPA).
L'Ufficio Finanziario conferma il budget, registra l'impegno di spesa e controlla il metodo di pagamento.
L'Ufficio Legale esamina le clausole relative a responsabilità, indennizzi, diritti di recesso, formulazione del rinnovo automatico e foro competente.
Il responsabile della policy, [ruolo], mantiene aggiornata la presente policy e il registro, e riferisce su entrambi a [comitato] ogni [trimestre].
Il modello di policy di approvvigionamento IT, parte seconda: richiesta, revisione e acquisto
5. Richieste
Tutte le richieste devono essere inviate tramite [modulo di richiesta o coda ticket] prima di creare qualsiasi account di prova, firmare contratti ed effettuare pagamenti. Le richieste inviate dopo che è già stato assunto un impegno sono gestite come eccezioni ai sensi della clausola 12.
Ogni richiesta deve indicare l'obiettivo aziendale perseguito, le categorie di dati che il prodotto tratterà, il numero previsto di utenti nell'arco di dodici mesi, la spesa annuale impegnata, la durata del contratto e se uno strumento già a disposizione di [Azienda] sia in grado di soddisfare tale esigenza.
6. Revisione e approvazione
Le richieste vengono instradate utilizzando la tabella di instradamento delle approvazioni di cui all'[Appendice A]. L'approvazione viene registrata in [sistema] con l'approvatore, la data e la spesa annuale impegnata approvata. L'approvazione è concessa per una durata stabilita e per una spesa definita. Non si estende a rinnovi, estensioni di durata o aumenti di spesa superiori al [15] percento.
7. Verifica della sicurezza e dei dati
Qualsiasi prodotto destinato a trattare dati personali o regolamentati viene esaminato dal team di Sicurezza prima dell'approvazione. La verifica riguarda le certificazioni di sicurezza del fornitore e il loro ambito di applicazione, i sub-responsabili e i paesi in cui i dati vengono conservati, i controlli di autenticazione e accesso, gli impegni di notifica degli incidenti, i meccanismi di esportazione e cancellazione dei dati ed eventuali precedenti violazioni.
Laddove vengano trattati dati personali, viene sottoscritto un accordo sul trattamento dei dati (DPA) prima che il prodotto riceva dati effettivi. Laddove vengano trattati dati regolamentati, [Azienda] provvederà inoltre a [inserire la valutazione richiesta dall'ente regolatore o dal framework di riferimento].
8. Contrattualizzazione e pagamento
Solo i [ruoli designati] possono firmare un contratto o accettare i termini di servizio per conto di [Azienda]. L'accettazione di un accordo "click-through" costituisce a tutti gli effetti la firma di un contratto.
L'Ufficio Legale esamina tutti i contratti che prevedono una spesa annuale impegnata superiore a [15.000] e qualsiasi accordo di qualsivoglia valore che includa clausole di rinnovo automatico, trattamento di dati personali, impegni di esclusiva o volumi minimi, o una durata superiore a dodici mesi.
Il pagamento viene effettuato tramite [ordine di acquisto o carta aziendale gestita dall'Ufficio Finanziario]. Le carte personali e le note spese non costituiscono un canale approvato per gli acquisti tecnologici di qualsiasi importo. Le carte intestate a singoli individui non possono essere utilizzate per addebiti tecnologici ricorrenti.
Ogni prodotto approvato viene registrato nel registro delle tecnologie prima che venga autorizzato il primo pagamento.
Il modello di policy di approvvigionamento IT, parte terza: rinnovo, uscita ed eccezioni
9. Rinnovo
Un rinnovo è una decisione di approvvigionamento, non un semplice evento contabile.
Non viene stipulato alcun accordo in cui la notifica di mancato rinnovo sia richiesta più di [60] giorni prima della data di scadenza, a meno che non sia stato approvato ai sensi della clausola 12.
[Novanta] giorni prima di ciascuna data di rinnovo, il responsabile effettua un riesame del rinnovo che include: postazioni attive rispetto alle postazioni licenziate negli ultimi novanta giorni, spesa effettiva rispetto alla spesa approvata, effettivo raggiungimento dell'obiettivo aziendale iniziale, eventuale presenza di altri strumenti interni a [Azienda] che coprano la medesima esigenza ed eventuali modifiche ai dati trattati dal prodotto.
Il riesame del rinnovo deve essere approvato dallo stesso livello che ha autorizzato l'acquisto iniziale, tenendo conto della spesa attuale e dell'esposizione dei dati aggiornata. Qualora uno di questi fattori collochi il prodotto in una fascia superiore, l'approvazione spetta a quest'ultima.
I rinnovi non riesaminati entro [30] giorni dalla data di scadenza vengono inoltrati a [ruolo]. Qualora un responsabile abbia lasciato [Azienda] e non sia stato nominato un successore, il rinnovo non viene approvato per impostazione predefinita e il prodotto viene considerato un candidato alla dismissione.
10. Titolarità e registro delle tecnologie
[Azienda] gestisce un registro delle tecnologie in cui sono annotati, per ogni prodotto attivo: il fornitore, il prodotto, il responsabile, l'autorità approvatrice e la data, la spesa annuale impegnata, la data di rinnovo, il periodo di preavviso, le categorie di dati trattati, la presenza di un accordo sul trattamento dei dati, le postazioni licenziate e l'intestatario dell'account amministratore.
Il registro viene riesaminato con cadenza [trimestrale]. Qualsiasi addebito su carta aziendale o estratto conto bancario che non possa essere ricondotto a una voce del registro viene verificato entro [30] giorni.
In caso di dimissioni di un dipendente, [ruolo] controlla il registro per individuare i prodotti di sua competenza e ne riassegna la titolarità prima dell'ultimo giorno di servizio. L'accesso amministrativo a qualsiasi account fornitore deve essere trasferito a un'utenza basata sui ruoli anziché intestata a una persona specifica.
11. Dismissione
Quando un prodotto viene dismesso, il responsabile esporta i dati di [Azienda] in un formato fruibile, invia una richiesta formale di cancellazione al fornitore registrandone il riscontro, rimuove tutti gli account utente, annulla lo strumento di pagamento o l'ordine di acquisto, aggiorna il registro e accerta che nessun sistema dipendente utilizzi ancora il servizio.
La dismissione non è considerata completata finché non viene acquisita la conferma di avvenuta cancellazione.
12. Eccezioni e acquisti di emergenza
Un acquisto di emergenza può procedere senza l'approvazione ordinaria completa qualora un'interruzione del servizio, un incidente di sicurezza o un obbligo legale rendano inaccettabile qualsiasi ritardo. [Ruolo] ha facoltà di autorizzarlo. L'intero iter di approvazione deve essere perfezionato entro [10] giorni lavorativi e l'acquisto viene annotato nel registro delle eccezioni.
Tutte le altre eccezioni richiedono l'approvazione scritta di [ruolo] e vengono registrate specificando motivazione e data di scadenza. Le eccezioni non si rinnovano tacitamente.
13. Mancata conformità
Gli acquisti tecnologici non approvati potrebbero non essere rimborsati, e i prodotti non approvati che trattano dati di [Azienda] verranno disattivati al momento del rilevamento. Le violazioni reiterate saranno gestite secondo quanto previsto dalla [policy disciplinare].
14. Revisione
La presente policy viene revisionata con cadenza [annuale] da [ruolo], o con maggiore frequenza a seguito di un incidente rilevante, di una modifica degli obblighi normativi o di una riorganizzazione aziendale.
Fine della parte da copiare.
Un caso pratico e le relative conseguenze economiche
Meridian Freight, un'azienda di trecentodieci dipendenti, disponeva di una policy di approvvigionamento con una soglia di approvazione fissata a cinquemila dollari. Era una policy apparentemente ragionevole. Ecco come ha fallito.
Nel marzo 2024, un responsabile del team di supporto ha acquistato uno strumento di analisi dei ticket: cinque postazioni a ottantanove dollari al mese per postazione, pari a quattrocentoquarantacinque dollari al mese addebitati su carta aziendale. La policy considerava la transazione anziché l'impegno di spesa complessivo: quattrocentoquarantacinque dollari non si avvicinavano minimamente alla soglia di cinquemila, quindi non è scattato alcun controllo. L'impegno annuale, tuttavia, era di cinquemilatrecentoquaranta dollari, superando di fatto la soglia.
Lo strumento elaborava l'intero contenuto dei ticket e i ticket di Meridian contengono nomi di clienti, indirizzi di consegna, recapiti telefonici e dettagli sulle spedizioni. Non è stata condotta alcuna verifica di sicurezza, non è stato firmato alcun accordo sul trattamento dei dati e l'elenco dei sub-responsabili del fornitore non è mai stato visionato.
Il responsabile ha lasciato l'azienda nel novembre 2024 e la sua carta è stata riassegnata al successore nel corso di un normale passaggio di consegne gestito dall'amministrazione, trascinando con sé l'addebito ricorrente.
Lo strumento si è rinnovato a marzo 2025. Il prezzo unitario per postazione era salito da ottantanove a centodiciannove dollari e, trattandosi di fatturazione basata sul consumo, le postazioni erano salite a undici man mano che venivano aggiunti nuovi operatori alle code condivise. Il costo mensile è balzato a circa milletrecento dollari. Nessuno ha approvato questo incremento, perché non c'era nulla da approvare: si trattava di un addebito su carta già esistente da tempo.
Un audit sulle carte di credito effettuato a febbraio 2026 ha fatto emergere la situazione. Delle undici postazioni, solo tre avevano effettuato l'accesso nei precedenti novanta giorni. L'importo totale pagato nell'arco di ventiquattro mesi ammontava a circa diciottomiladuecento dollari, di cui solo cinquemilatrecentoquaranta derivavano da una decisione effettivamente presa. I restanti dodicimilaottocentocinquantadue dollari sono stati spesi senza che nessuno lo decidesse.
Il costo più critico non è stato però quello economico. Dati personali dei clienti per un arco temporale di venti mesi sono rimasti memorizzati presso un fornitore mai sottoposto a valutazione preliminare e, poiché l'account amministratore faceva capo a una dipendente non più in azienda, Meridian non ha potuto esportare o cancellare i propri dati senza aprire un ticket di assistenza e dimostrarne la titolarità. L'operazione ha richiesto undici giorni.
Ogni clausola qui presente che possa sembrare un mero adempimento burocratico esiste per prevenire dinamiche analoghe a questa. La clausola 8 vieta l'uso di carte personali. La clausola 9 trasforma marzo 2025 in un momento decisionale formale. La clausola 10 intercetta gli addebiti non identificati e riassegna la titolarità al momento delle dimissioni. La clausola 11 fa sì che la richiesta di cancellazione non sia presa in esame solo quando il problema si è già manifestato.
Redazione e implementazione in due settimane
Prima settimana: stabilisci la situazione reale prima di formalizzare la regola. Estrai dodici mesi di estratti conto delle carte di credito e bancari ed elenca ogni spesa tecnologica ricorrente, quindi chiedi a ciascun responsabile di team quali strumenti utilizzi tra quelli non compresi nell'elenco: è così che emergono i tool gratuiti. Assegna un referente a ogni voce. Qualsiasi elemento non rivendicato da alcuno diventa il primo candidato alla dismissione. Questo inventario costituirà la prima bozza del tuo registro.
Seconda settimana: imposta le soglie in base alla distribuzione dei dati appena riscontrata anziché ricorrere a cifre forfettarie. Adatta le clausole sopra riportate, richiedi all'Ufficio Legale e alla Sicurezza di verificare le clausole 7, 8 e 11 e concorda la tabella di instradamento con le persone che dovranno effettivamente applicarla. Pubblica la policy insieme al registro, non prima. Una policy priva di registro è un semplice documento; una policy affiancata da un registro è un presidio di controllo.
Gestisci il lancio come un percorso di cambiamento comportamentale e non come una mera comunicazione di servizio. Le persone non acquistano strumenti al di fuori delle procedure per negligenza, ma perché la procedura è più lenta rispetto alle scadenze da rispettare. Se il tuo iter di approvazione non riesce a evadere una richiesta a basso rischio in due giorni lavorativi, la policy verrà inevitabilmente aggirata. Definisci un livello di servizio per le approvazioni e monitora i tempi di risposta, come illustrato più dettagliatamente nella nostra guida al change management.
Cosa omettere
I criteri di selezione dei fornitori e le matrici di punteggio devono essere inseriti in una guida al sourcing. Una policy che specifichi come ponderare le demo dei fornitori risulterà obsoleta nel giro di un anno e sarà fin troppo prolissa da leggere.
L'elenco dei fornitori deve risiedere all'interno del registro: inserire l'elenco dei fornitori autorizzati direttamente nella policy comporterebbe una procedura formale di change control ogni volta che si cambia strumento.
Le istruzioni operative dettagliate per il sistema di gestione degli acquisti devono essere contenute in una SOP IT. La policy stabilisce la necessità di un ordine di acquisto, mentre la SOP indica quale pulsante premere per generarlo: mantenerle separate consente di aggiornare i sistemi senza dover riaprire e modificare la policy.
Documenti correlati utili da predisporre parallelamente a questo: un modello di documentazione IT per i sistemi acquistati, un registro delle applicazioni e delle credenziali (sede naturale per il registro delle tecnologie descritto nella clausola 10), una SOP per il passaggio di consegne per il cambio di titolarità previsto dalla clausola 10 e un modello di piano di progetto IT per le implementazioni di maggiore complessità.
Nota sulla revisione legale e normativa
Questo modello rappresenta una base di partenza e non costituisce parere legale. Gli obblighi in materia di approvvigionamento variano notevolmente a seconda della giurisdizione e del settore di appartenenza. Enti pubblici, istituti finanziari vigilati, strutture sanitarie e organizzazioni soggette alla normativa sui contratti pubblici devono rispettare requisiti di legge che questo modello non intende contemplare esaustivamente. Le clausole sul trattamento dei dati presentano implicazioni differenti rispetto al GDPR, all'UK GDPR, al CCPA e alle normative settoriali specifiche, in base alla collocazione geografica di interessati e fornitori.
Sottoponi le clausole 7, 8 e 11 all'esame del tuo consulente legale e del responsabile della protezione dei dati o della conformità prima della pubblicazione, e accertati che le soglie stabilite siano allineate con le deleghe di poteri deliberate dal consiglio di amministrazione.
Rendere la policy uno strumento concretamente applicato
Una policy salvata in una cartella condivisa viene consultata una volta sola. La versione che le persone seguono davvero è quella accessibile nel momento esatto del bisogno, ossia quando stanno per acquistare qualcosa.
Trupeer AI trasforma una registrazione dello schermo in una procedura documentata, consentendo al percorso di richiesta di cui alla clausola 5 di diventare una guida passo-passo sul modulo di richiesta effettivo, anziché limitarsi a una descrizione teorica. Registra il flusso una sola volta per ottenere una guida procedurale, un video e un documento da pubblicare nella tua knowledge base, a partire dalla stessa registrazione e nel pieno rispetto della tua identità visiva.
Registra. Personalizza il brand. Traduci. Affidati a Trupeer.
Per i team che gestiscono una raccolta di policy aziendali, la documentazione e il creatore di SOP consentono di mantenere allineati policy, registro e procedure operative, mentre la funzionalità di traduzione permette a un team finance globale di consultare la matrice di approvazione nella propria lingua. Le indicazioni per la configurazione sono disponibili nella guida alla configurazione dei modelli di documento.
Domande frequenti
È disponibile una versione in formato Word di questo modello di policy di approvvigionamento IT?
Il testo integrale della policy è riportato in questa pagina tra i due indicatori di copia ed è strutturato appositamente per essere copiato e incollato. Seleziona il testo dalla clausola 1 alla clausola 14 e incollalo in Word o Google Documenti: la numerazione e le intestazioni in grassetto verranno mantenute. Non è richiesta alcuna registrazione o download vincolato, quindi non occorre compilare form con la propria email per accedere al testo.
Esiste una versione in PDF, o un PDF della policy di approvvigionamento IT da distribuire?
Incolla il testo nel tuo editor di documenti ed esportalo in formato PDF direttamente da lì. È un approccio preferibile rispetto a un file PDF statico, poiché una policy di approvvigionamento richiede la sostituzione delle soglie, dei ruoli aziendali e della valuta specificati tra le parentesi quadre per acquisire reale validità. Un PDF che riporti ancora la dicitura [Azienda] nella clausola 2 non costituisce una policy valida e diffonderlo indurrebbe a ritenere la policy un mero adempimento formale.
Posso scaricare questo modello gratuitamente?
Il testo è interamente gratuito e utilizzabile senza limitazioni. Puoi utilizzarlo, modificarlo e diffonderlo internamente con la tua intestazione. Non è richiesto alcun riferimento a Trupeer AI nel documento finale.
Che cos'è l'obiettivo COBIT APO10 e questo modello è sufficiente a soddisfarlo?
APO10 è l'obiettivo del framework COBIT che disciplina la gestione dei fornitori, coprendo le attività di selezione, gestione della relazione, gestione contrattuale e monitoraggio delle prestazioni lungo l'intero ciclo di vita del rapporto di fornitura. Una policy di approvvigionamento costituisce un elemento di supporto per l'obiettivo APO10, ma non ne esaurisce tutti i requisiti.
Questo modello soddisfa adeguatamente le fasi di acquisizione e contrattualizzazione, mentre le clausole 9 e 10 presidiano alcuni aspetti del monitoraggio continuativo del rapporto. Non comprende schede di valutazione delle prestazioni dei fornitori, il monitoraggio continuo dei livelli di servizio (SLA) o la segmentazione per fasce di rischio dell'intero parco fornitori, elementi tutti previsti da APO10. Se la tua azienda sta affrontando un audit COBIT, considera questo modello come uno dei molteplici presidi necessari e non come un controllo isolato e autosufficiente.
Che cosa si intende per policy di approvvigionamento semplificata e quando può considerarsi sufficiente?
Una policy di approvvigionamento semplificata si articola generalmente in due o tre pagine: finalità, perimetro applicativo, tabella delle soglie di spesa e poteri di firma autorizzati. Per le organizzazioni con un organico inferiore a una cinquantina di collaboratori che acquistano esclusivamente applicativi standard e non trattano dati regolamentati, tale articolazione può risultare sufficiente, laddove una procedura in quattordici clausole rischierebbe di rimanere inapplicata.
Qualora si preferisca adottare la formula sintetica, è consigliabile conservare le clausole 1, 2, 4, 6, 8 e 9, tralasciando le rimanenti. È fondamentale non eliminare la clausola 9: la governance dei rinnovi costituisce l'unico presidio che genera un ritorno economico immediato per realtà di ogni dimensione, ed è proprio la clausola che viene più frequentemente omessa dalle versioni abbreviate.
Il modello si applica anche ai servizi SaaS e cloud o riguarda unicamente l'hardware?
Si applica a entrambe le categorie, e l'ambito di applicazione dettagliato nella clausola 2 è formulato in modo esplicito proprio per evitare quelle ambiguità in cui spesso le policy perdono efficacia. Il segmento cloud e SaaS presenta le complessità maggiori: per questa ragione la tabella di instradamento prevede una voce per la spesa pari a zero e una colonna specifica per l'esposizione dei dati. Gli acquisti hardware, nella maggior parte dei casi, possono essere gestiti linearmente sulla sola base della soglia di spesa.
A chi deve essere attribuita la responsabilità di questa policy?
A chiunque detenga la responsabilità ultima sui budget di spesa IT, figura che nella maggior parte delle organizzazioni corrisponde al CIO, all'IT Director o all'Head of IT, mentre nelle realtà di minori dimensioni coincide solitamente con il COO o il Direttore Finanziario. Più che il titolo formale, rileva che il responsabile designato abbia piena visibilità sui flussi di spesa delle carte di credito aziendali e sui conti correnti, conformemente a quanto disposto dalla clausola 10. Chi non dispone del monitoraggio diretto sulle spese non ha modo di vigilare sull'applicazione della policy.
Con quale periodicità occorre provvedere alla revisione?
La frequenza annuale rappresenta il criterio di riferimento ordinario delineato alla clausola 14. È opportuno anticipare la revisione qualora si verifichi un incidente di sicurezza che coinvolga un fornitore esterno, intervengano modifiche normative applicabili, si realizzino operazioni di fusione o acquisizione, o il controllo trimestrale del registro rilevi addebiti non identificati per due trimestri consecutivi. Quest'ultima circostanza denota tipicamente un malfunzionamento della tabella di instradamento o dei tempi di risposta per le approvazioni, piuttosto che una semplice disattenzione del personale nei confronti della procedura.


