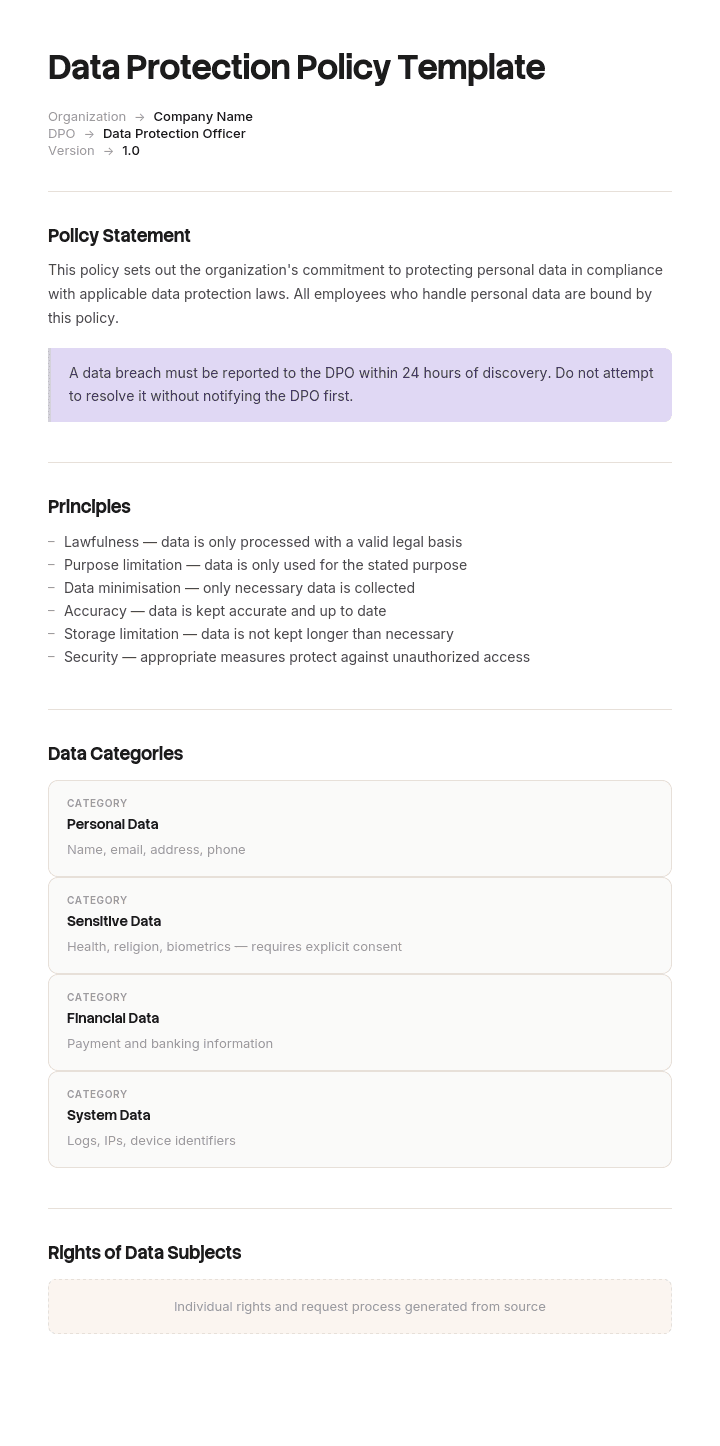
Gebruik deze sjabloon
Een solide beleid voor gegevensbescherming beschermt uw bedrijf, uw medewerkers en uw klanten. Met Trupeer kunt u uren besparen op het opstellen van beleid door te beginnen met een gratis sjabloon voor een beleid voor gegevensbescherming, dit aan te passen met uw brand guidelines en het beleid om te zetten in een video-overzicht dat medewerkers en partners snel kunnen begrijpen.
De meeste organisaties downloaden een beleid voor gegevensbescherming, wijzigen de bedrijfsnaam en archiveren het. Het voldoet niemand: niet het personeel dat het nooit leest, niet de auditor die vraagt hoe het wordt toegepast en niet de toezichthouder als er iets misgaat.
Een nuttig beleid voor gegevensbescherming doet één ding. Het vertelt de mensen in uw organisatie wat zij met persoonsgegevens moeten en niet mogen doen, specifiek genoeg dat zij het kunnen volgen. Dit sjabloon is gestructureerd rond de zeven principes waaraan het beleid moet voldoen, zodat elke sectie een reden heeft die u kunt uitleggen.
Download het sjabloon voor het beleid voor gegevensbescherming
Formaat | Beste voor |
|---|---|
Word (.docx) | Het beleid bewerken. Gratis downloaden, geen aanmelding |
De uitgegeven versie en medewerkersbevestiging | |
Google Docs | Bespreken met uw functionaris voor gegevensbescherming (FG), juridisch adviseur of directie |
Excel (.xlsx) | De bijbehorende registers: bewaarschema, verwerkingsregister, dataleklog |
.doc | Oudere documentensystemen |
Gratis, bewerkbaar, geen watermerk. Het Excel-werkboek is belangrijker dan het lijkt, omdat een beleid zonder bewaarschema en verwerkingsregister erachter eerder een intentieverklaring is dan een werkend systeem.
Beleid voor gegevensbescherming of privacybeleid?
De meest voorkomende en meest ingrijpende verwarring in dit gebied. Het zijn verschillende documenten met verschillende doelgroepen en verschillende juridische status.
Beleid voor gegevensbescherming | Privacybeleid of privacyverklaring | |
|---|---|---|
Doelgroep | Uw eigen personeel | De mensen van wie u gegevens heeft |
Doel | Legt medewerkers uit hoe ze persoonsgegevens moeten verwerken | Legt individuen uit wat u met hun gegevens doet en wat hun rechten zijn |
Gepubliceerd? | Alleen intern, meestal | Ja, openbaar en wettelijk vereist |
Bevat | Verantwoordelijkheden, regels, procedures, gevolgen | Wat u verzamelt, waarom, rechtsgrond, met wie u het deelt, bewaartermijn, rechten, contact |
Waar het staat | Handboek, intranet | Voettekst van de website, op het moment van verzamelen |
Vereist door | Accountability-beginsel, in de praktijk | Rechtstreeks vereist door AVG-artikelen 13 en 14 |
Als u het document voor het publiek op uw website nodig heeft, is dit sjabloon dat niet, en het publiceren van een intern beleid in plaats daarvan voldoet niet aan uw verplichtingen. U heeft een privacyverklaring nodig, waarin uw specifieke verwerkingsactiviteiten worden beschreven en die meestal het beste kan worden opgesteld met juridische input of met een gerenommeerde generator.
U heeft vrijwel zeker allebei nodig. Deze pagina behandelt de interne versie.
Zo past u dit sjabloon aan in Trupeer
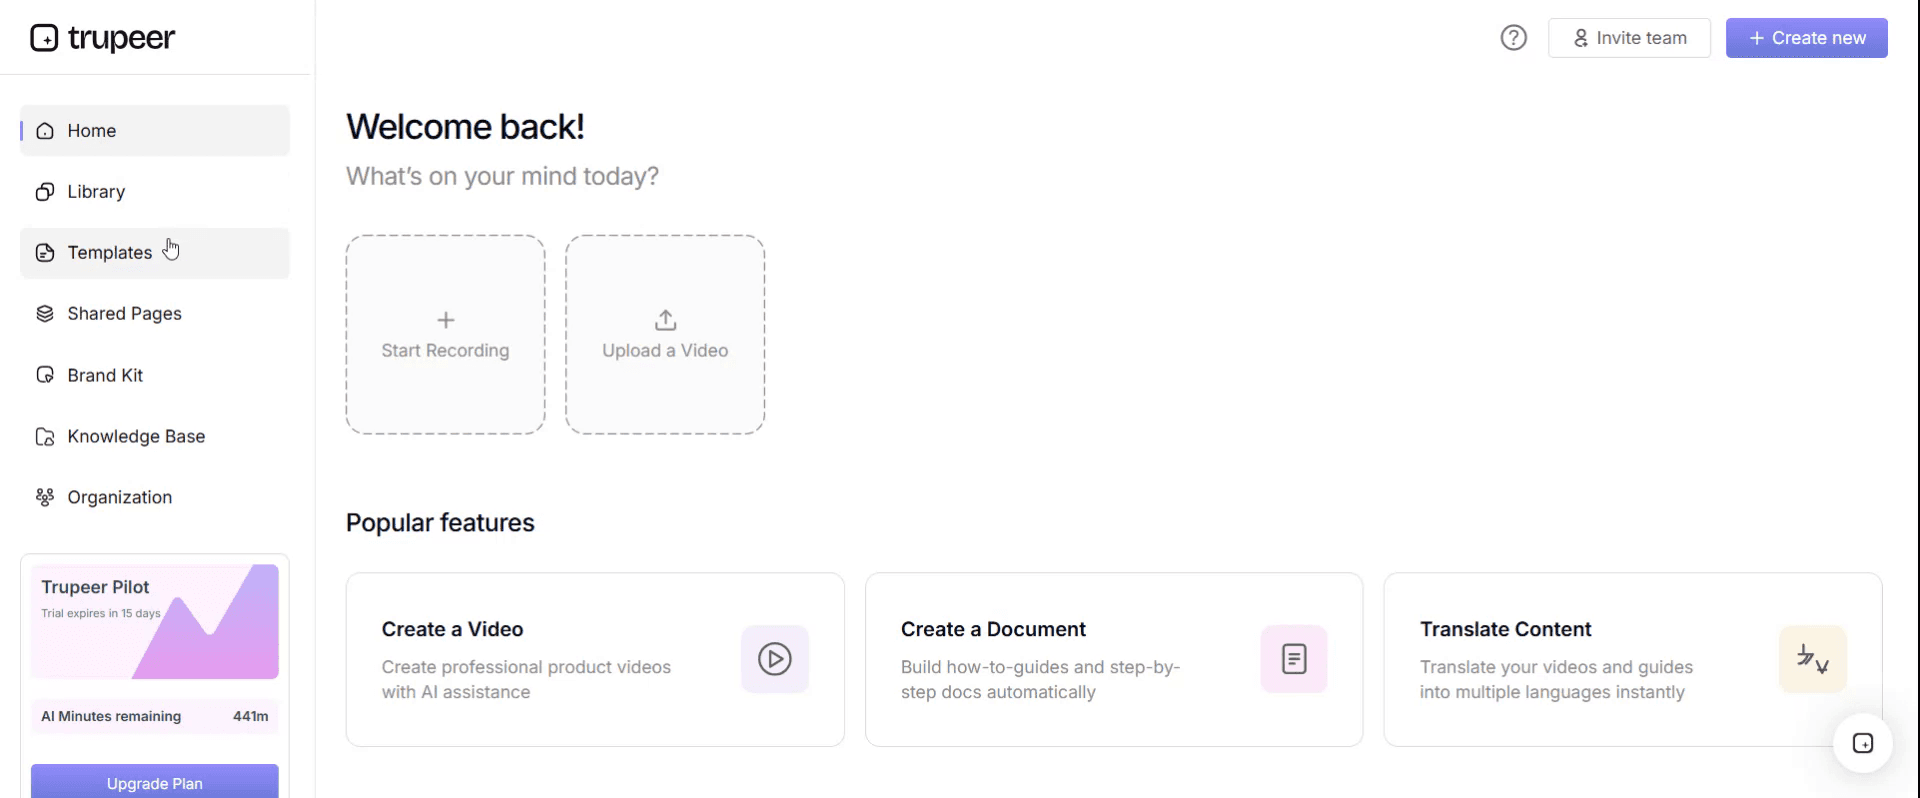
Stap 1: Open de sectie Sjablonen
Ga naar de sectie Sjablonen in het hoofdmenu.
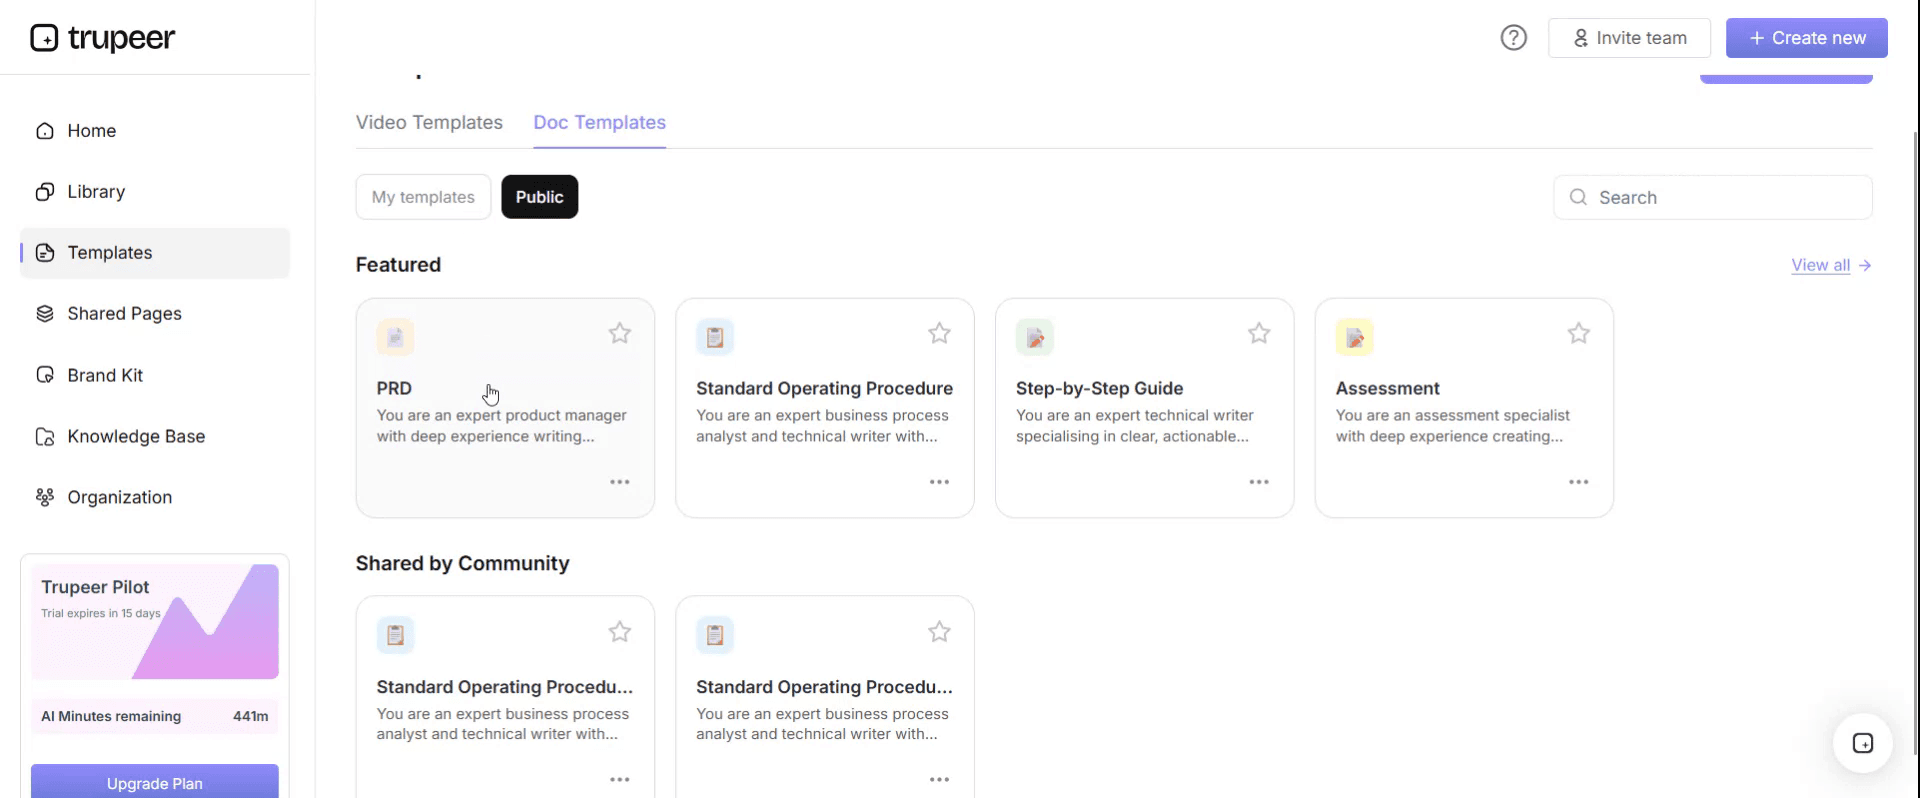
Stap 2: Selecteer en open een sjabloon
Klik op een willekeurig sjabloon waarmee u wilt werken om het te openen.
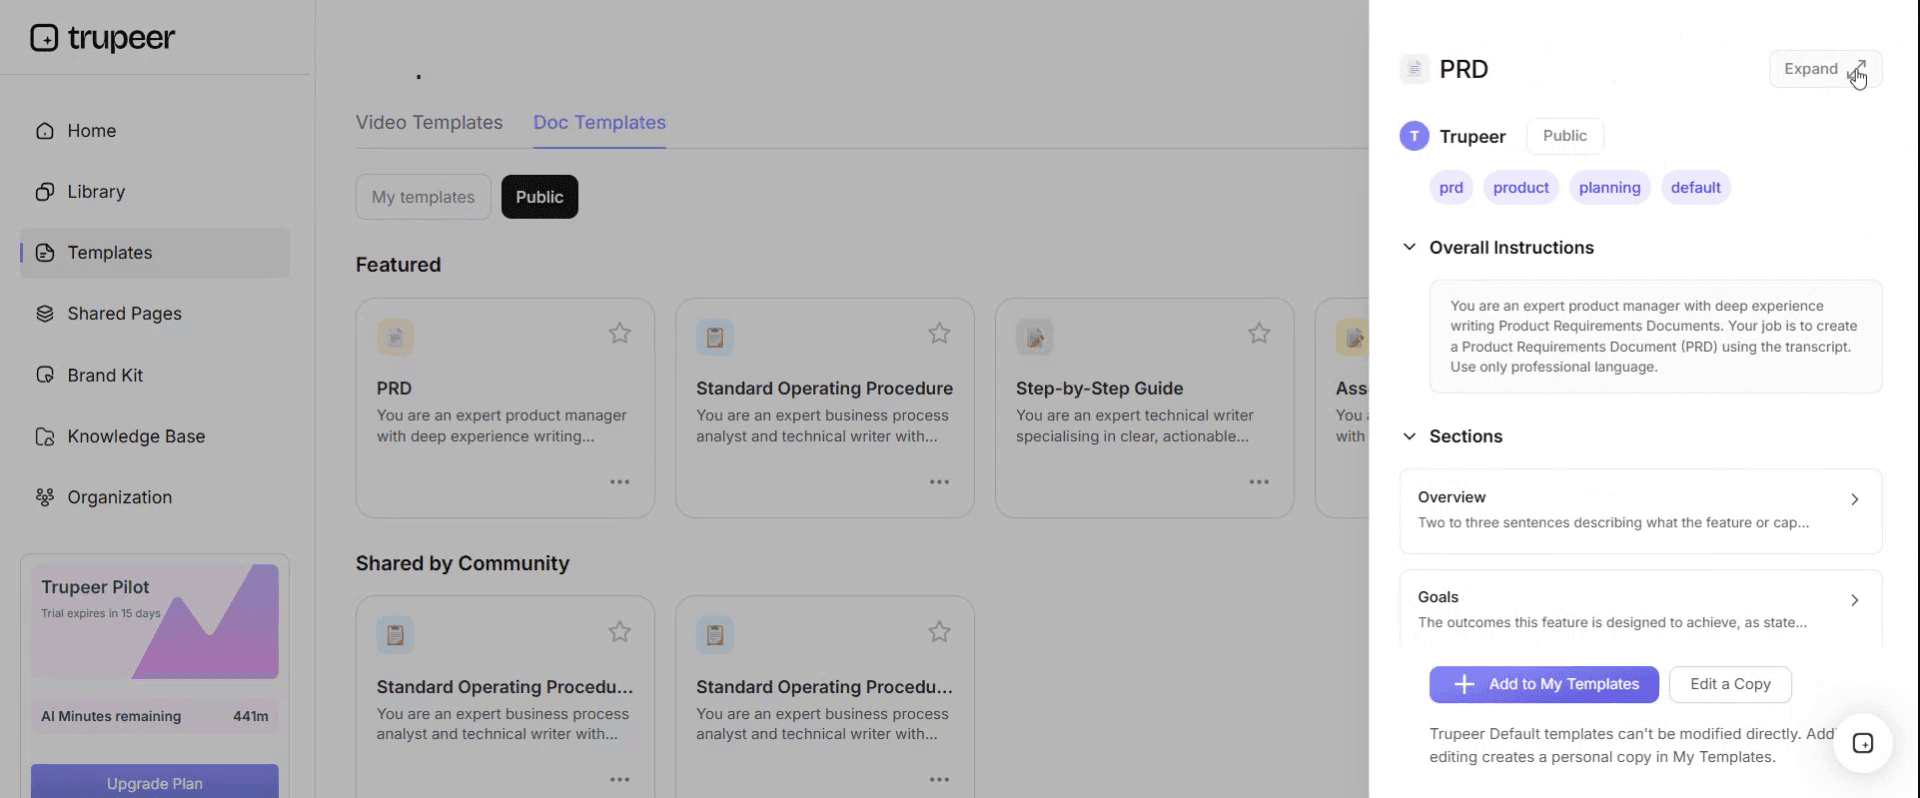
Stap 3: Breid de weergave van het sjabloon uit
Indien nodig, breidt u de weergave van het sjabloon uit om de volledige lay-out en details duidelijk te zien.
Stap 4: Bewerk het sjabloon
Klik op Bewerken om te beginnen met het aanpassen van het geselecteerde sjabloon.
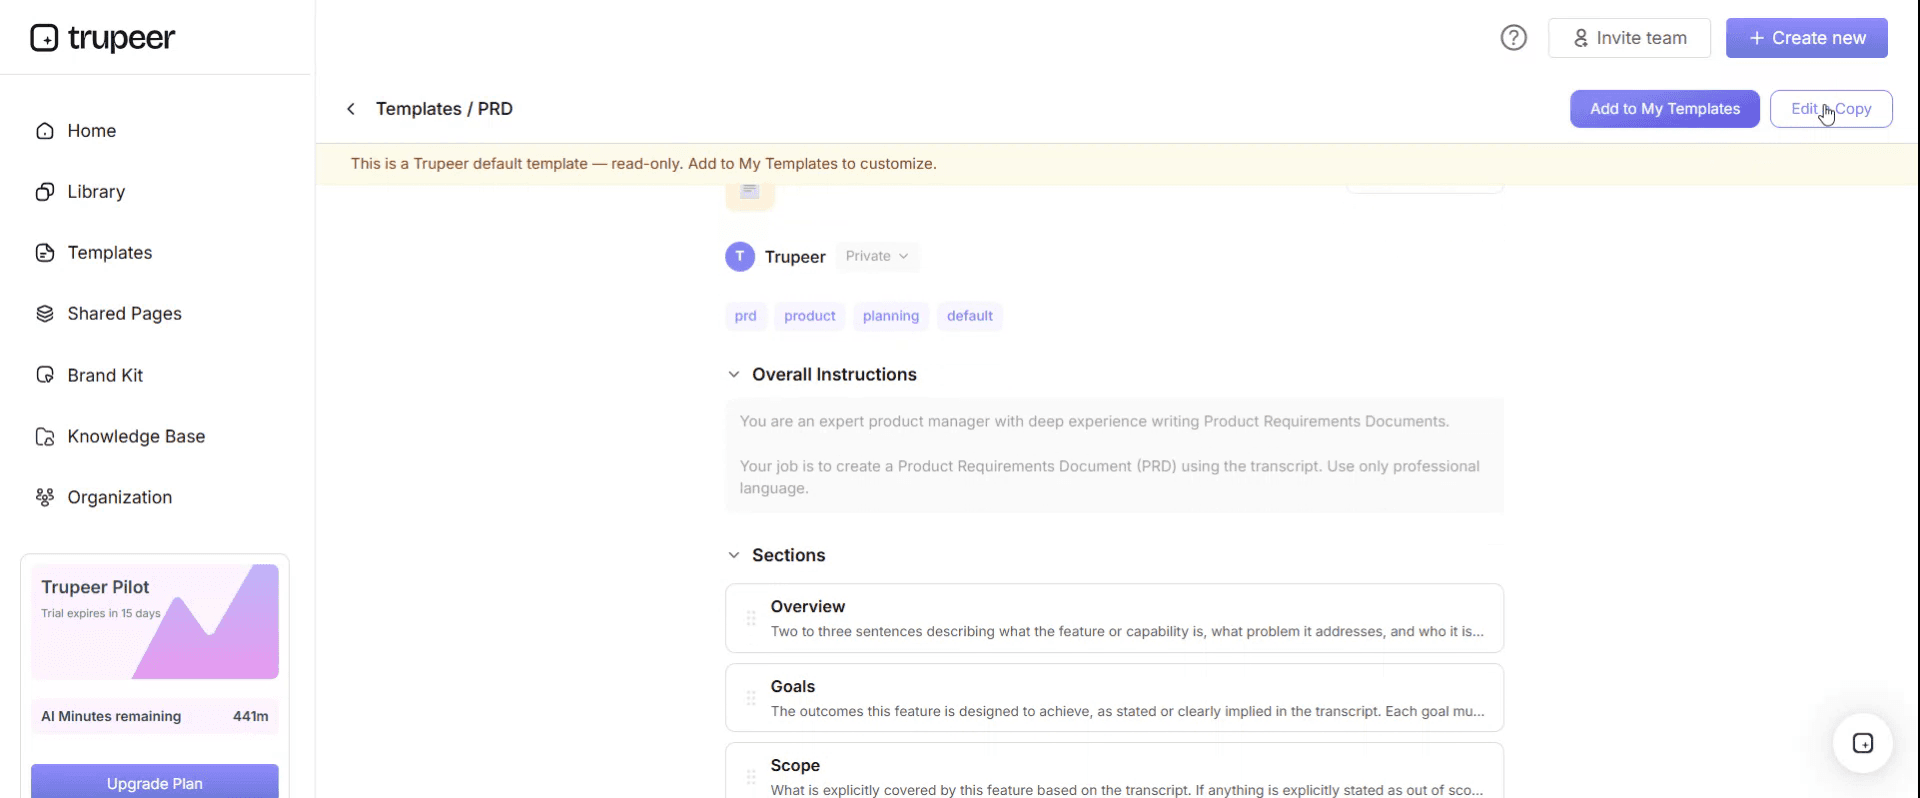
In de editor kunt u:
Nieuwe secties toevoegen
Opmaakregels definiëren of bijwerken
Een logo toevoegen en de positie en bijbehorende instellingen aanpassen
Stap 5: Sla uw aangepaste sjabloon op
Nadat u alle noodzakelijke wijzigingen heeft doorgevoerd, klikt u op Opslaan om het bijgewerkte sjabloon als uw eigen versie op te slaan.
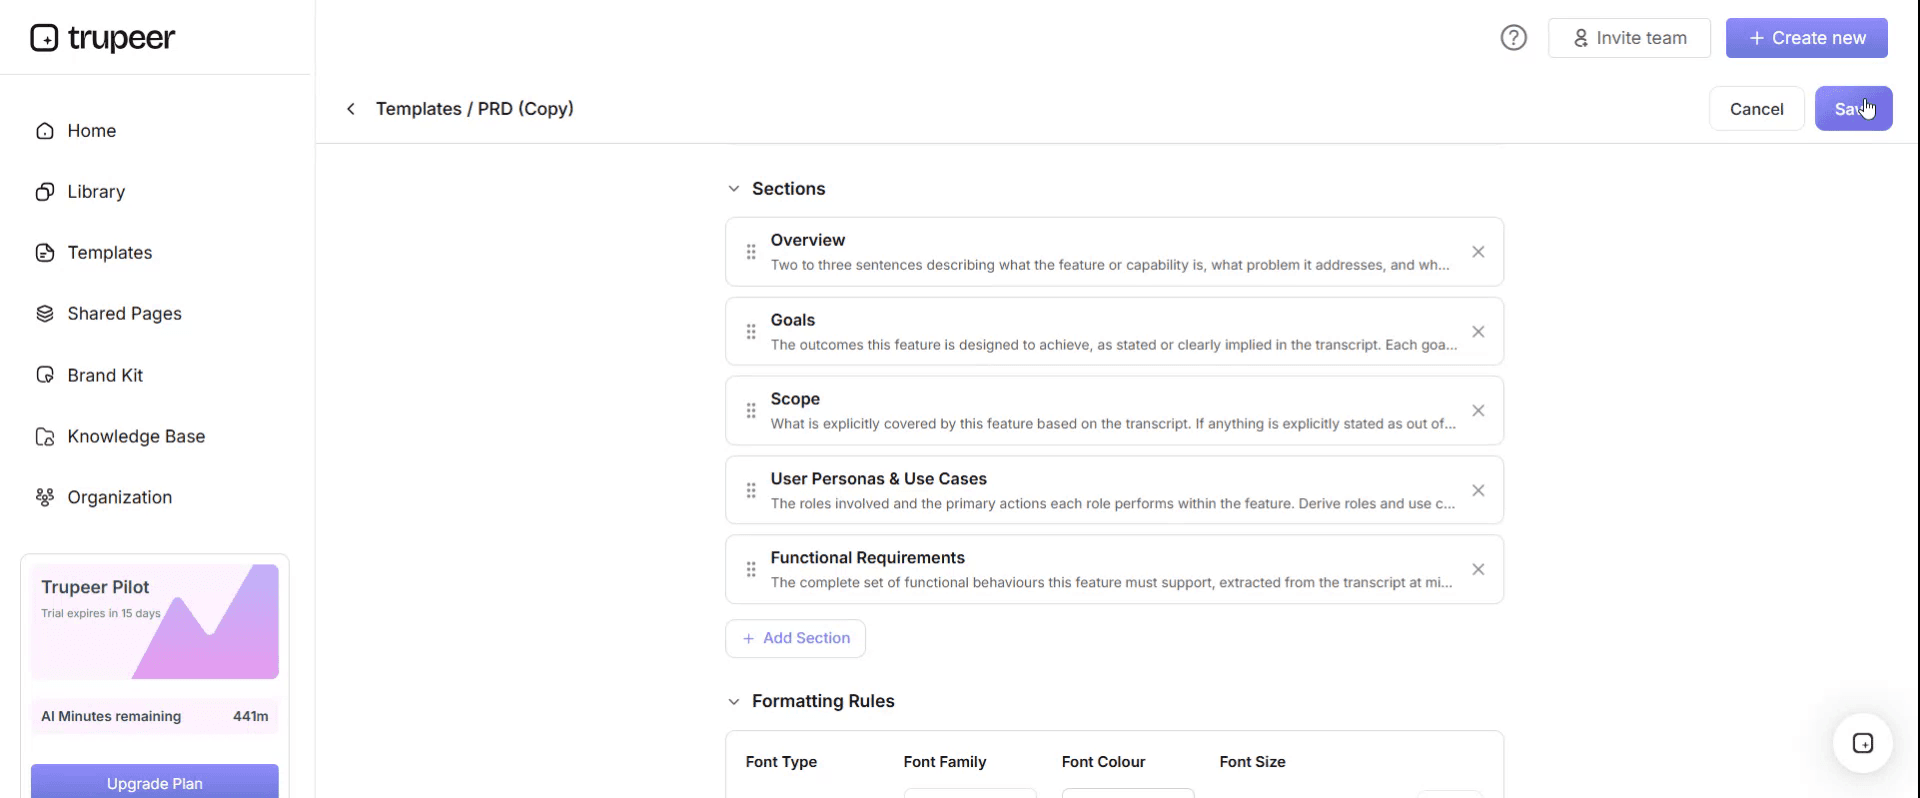
Stap 6: Bekijk vooraf en verfijn het sjabloon
Wanneer u wilt zien hoe uw aangepaste sjabloon eruitziet, opent u de Voorvertoning.
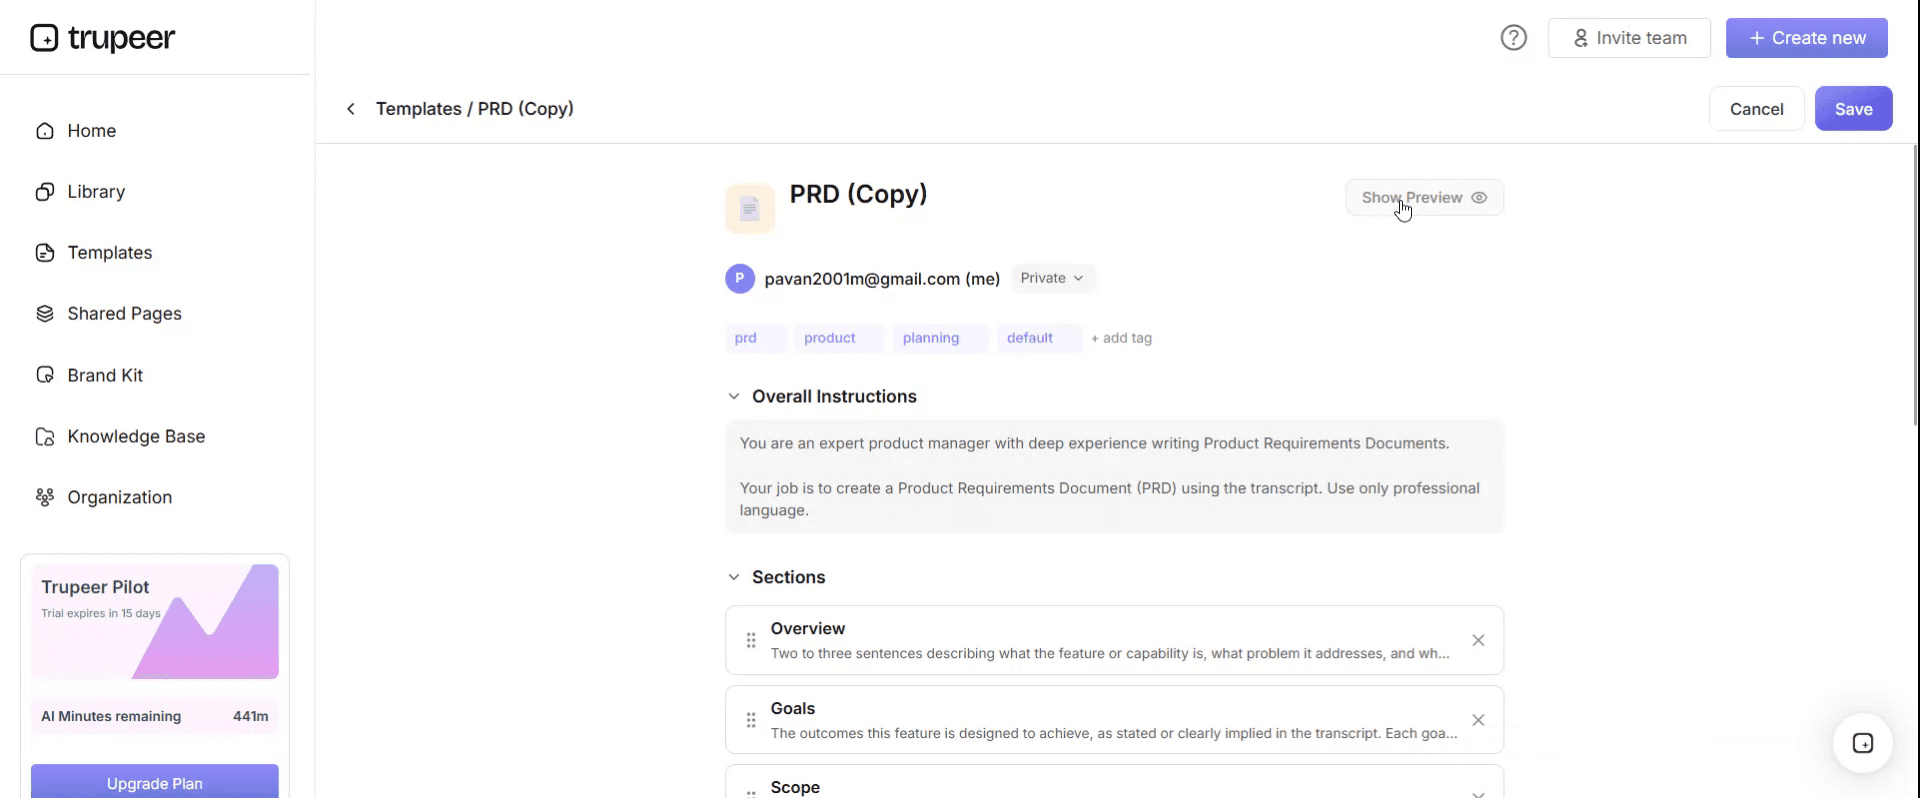
Vanaf het scherm met de voorvertoning kunt u indien nodig direct doorgaan met het maken van aanpassingen, zodat het sjabloon precies verschijnt zoals u het wilt.
Met een sjabloon voor een beleid voor gegevensbescherming kunt u:
Uren besparen op het opstellen: Sla de lege pagina over met een structuur die is gebouwd voor privacyregelgeving.
Blijf compliant: In lijn met AVG, CCPA, HIPAA en andere privacywetten.
Blijf in uw huisstijl: Pas uw logo, lettertypen en kleuren toe met de brand kit van Trupeer.
Train elke medewerker: Koppel het beleid aan video-overzichten voor privacybewustzijn.
Blijf klaar voor audits: Ingebouwde secties ondersteunen SOC 2, ISO 27001 en privacy-audits.
Bereik wereldwijde teams: Vertaal het beleid met één klik naar 65+ talen.
Wat een beleid voor gegevensbescherming is
Een intern beleid dat uiteenzet hoe uw organisatie persoonsgegevens verwerkt: wie verantwoordelijk is, wat medewerkers wel en niet mogen doen, hoe de juridische beginselen in de praktijk worden toegepast en wat er gebeurt als er iets misgaat.
De functie is tweeledig. Het vertelt uw medewerkers hoe ze zich moeten gedragen en het toont accountability, wat onder de AVG niet optioneel is. Kunnen aantonen dat u uw aanpak heeft overwogen en gedocumenteerd, is op zichzelf een compliancevereiste, los van de vraag of uw werkwijze goed is.
De zeven beginselen, en wat elk vereist
Artikel 5 van de AVG beschrijft zeven beginselen. Elke sectie van een goed beleid voor gegevensbescherming bestaat om aan één ervan te voldoen, en door het beleid zo te structureren wordt het verdedigbaar.
Rechtmatigheid, behoorlijkheid en transparantie
Persoonsgegevens moeten rechtmatig, behoorlijk en op een manier worden verwerkt die mensen verwachten en begrijpen.
Wat het beleid moet bevatten. Een verklaring dat elke verwerking een rechtsgrond vereist, de lijst met rechtsgronden waarop uw organisatie steunt en waarvoor, de eis dat privacyverklaringen worden verstrekt op het moment van verzamelen, en een regel dat medewerkers geen persoonsgegevens mogen gebruiken voor doeleinden waarover mensen niet zijn geïnformeerd.
Waar het misgaat. Gegevens verzamelen voor één doel en ze stilletjes voor een ander doel gebruiken. Marketing naar mensen die u hun adres hebben gegeven voor levering is het klassieke voorbeeld.
Doelbinding
Gegevens die voor één specifiek doel zijn verzameld, mogen niet worden gebruikt voor onverenigbare doeleinden.
Wat het beleid moet bevatten. Een regel dat nieuwe toepassingen van bestaande gegevens moeten worden beoordeeld voordat ze plaatsvinden, en een benoemde verantwoordelijkheid voor die beoordeling. In de praktijk is dit de sectie die voorkomt dat een goedbedoeld team iets opbouwt met gegevens die het niet mag gebruiken.
Gegevensminimalisatie
Verzamel wat u nodig heeft en niet meer.
Wat het beleid moet bevatten. Een vereiste dat formulieren en systemen worden beoordeeld op onnodige velden, en een regel tegen het speculatief verzamelen van gegevens omdat het later misschien nuttig kan zijn. Dit beginsel wordt afgedwongen in de ontwerpfase, dus het beleid moet vereisen dat het wordt overwogen wanneer nieuwe processen of systemen worden geïntroduceerd.
Nauwkeurigheid
Persoonsgegevens moeten juist zijn en waar nodig actueel worden gehouden.
Wat het beleid moet bevatten. Hoe individuen hun gegevens kunnen corrigeren, hoe correcties doorwerken naar andere systemen en hoe vaak belangrijke registraties worden beoordeeld. Het moment waarop correcties doorwerken is belangrijk, omdat de meeste organisaties de registratie bijwerken waarover iemand klaagde en drie andere kopieën elders laten staan.
Opslagbeperking
Bewaar persoonsgegevens niet langer dan nodig is.
Wat het beleid moet bevatten. Een verwijzing naar uw bewaarschema, dat een apart document moet zijn omdat het vaker wijzigt dan het beleid. Plus een regel over veilige verwijdering en de eis dat back-ups en archieven worden meegenomen in plaats van stilzwijgend te worden vrijgesteld.
Dit is het beginsel waar organisaties het vaakst op falen, omdat alles bewaren eenvoudiger is dan beslissen wat u moet verwijderen.
Integriteit en vertrouwelijkheid
Persoonsgegevens moeten beveiligd worden bewaard, zowel tegen ongeautoriseerde toegang als tegen onbedoeld verlies.
Wat het beleid moet bevatten. Toegang op basis van need-to-know, regels voor apparaten en verwisselbare media, vereisten voor versleuteling, regels voor thuis- en remote werken, wat wel en niet per e-mail mag worden verzonden en hoe gegevens met derden worden gedeeld. Plus de eis dat leveranciers die gegevens namens u verwerken onder een schriftelijk contract vallen.
Accountability
U moet compliance kunnen aantonen, niet alleen bereiken.
Wat het beleid moet bevatten. Benoemde rollen en verantwoordelijkheden, de eis om verwerkingsregistraties bij te houden, wanneer een gegevensbeschermingseffectbeoordeling (DPIA) nodig is, vereisten voor training en de beoordelingscyclus voor het beleid zelf.
Accountability is waarom de bijbehorende registers ertoe doen. Een beleid zonder verwerkingsregister, zonder bewaarschema en zonder trainingslog laat heel weinig zien.
De structuur van het beleidssjabloon
Sectie | Inhoud |
|---|---|
Documentbeheer | Versie, eigenaar, goedkeurder, datums, beoordelingsdatum |
Doel en reikwijdte | Op wie en op wat het van toepassing is, inclusief contractanten en vrijwilligers |
Definities | Persoonsgegevens, gegevens van een bijzonder soort, verwerking, verwerkingsverantwoordelijke, verwerker, betrokkene |
Rollen en verantwoordelijkheden | Directie, FG of lead, managers, alle medewerkers, IT |
De beginselen | Hoe elk in uw organisatie wordt toegepast |
Rechtsgronden | Waarop u steunt, en waarvoor |
Gegevens van een bijzonder soort | Aanvullende voorwaarden en extra zorg |
Rechten van betrokkenen | De rechten en hoe verzoeken worden afgehandeld |
Bewaring | Verwijzing naar het bewaarschema |
Beveiliging | Toegang, apparaten, versleuteling, remote working, e-mail |
Derden en delen | Contracten, due diligence, internationale doorgiften |
Privacy by design | Wanneer DPIA's vereist zijn |
Reactie op datalekken | Herkennen, intern melden, termijnen, kennisgeving |
Training | Wie, hoe vaak en registraties |
Niet-naleving | Gevolgen, gekoppeld aan de disciplinaire procedure |
Gerelateerde documenten | Privacyverklaringen, bewaarschema, ROPA, dataleklog |
Beoordeling | Cyclus en eigenaar |
Rechtsgronden voor verwerking
Elke verwerkingsactiviteit heeft er één nodig. Er zijn er zes onder de AVG en medewerkers moeten weten welke rechtsgronden uw organisatie gebruikt.
Rechtsgrond | Gebruik het wanneer | Veelvoorkomend voorbeeld |
|---|---|---|
Toestemming | De persoon heeft echt gekozen en kan intrekken | Marketing-e-mails |
Contract | Verwerking is noodzakelijk om te leveren wat ze hebben gevraagd | Een bestelling uitvoeren |
Wettelijke verplichting | Een wet vereist het | Loonstrook-/salarisadministratiegegevens bewaren |
Vitale belangen | Leven of dood | Spoedeisende medische situaties |
Publieke taak | Officiële taken of algemeen belang | Overheidsinstanties |
Gerechtvaardigde belangen | Uw belang, afgewogen tegen hun rechten | Fraudepreventie, sommige analytics |
Twee praktische punten die het waard zijn om in het beleid op te nemen. Toestemming is vaak de zwakste keuze, omdat deze kan worden ingetrokken en vrijelijk moet worden gegeven, dus het is een slechte basis voor alles wat u moet doen, ongeacht. En gerechtvaardigde belangen vereist een gedocumenteerde afweging, niet simpelweg een bewering dat uw belang bestaat.
Rechten van betrokkenen
Acht rechten onder de AVG, en uw beleid moet aangeven hoe elk recht wordt afgehandeld en door wie.
Het recht om geïnformeerd te worden. Het recht op inzage, vaak een verzoek om inzage door de betrokkene genoemd. Het recht op rectificatie. Het recht op gegevenswissing. Het recht om de verwerking te beperken. Het recht op gegevensoverdraagbaarheid. Het recht om bezwaar te maken. En rechten met betrekking tot geautomatiseerde besluitvorming en profilering.
Het praktische deel is de procedure. Verzoeken kunnen via elk kanaal binnenkomen, bij elke medewerker, in elke formulering, en de persoon hoeft niet de juiste juridische terminologie te gebruiken of zelfs gegevensbescherming te noemen. Daarom moet het beleid elke medewerker instrueren om een verzoek direct te herkennen en door te sturen, in plaats van te proberen het zelf af te handelen.
De reactietermijn is één maand, te verlengen met nog eens twee maanden voor complexe of talrijke verzoeken, mits u de persoon binnen de eerste maand informeert. Deze klok start wanneer het verzoek ergens binnen uw organisatie binnenkomt, niet wanneer het bij de juiste persoon terechtkomt, en daarom is de herkenningsregel zo belangrijk.
Reactie op datalekken
De sectie die het meest waarschijnlijk wordt getest en het minst waarschijnlijk vooraf wordt gelezen.
Een datalek herkennen. Datalekken met persoonsgegevens zijn niet alleen hacks. Een verkeerd geadresseerde e-mail, een kwijtgeraakte laptop, een document dat op een trein is achtergelaten, een verkeerd geconfigureerde share of de verkeerde persoon die toegang krijgt, kwalificeren allemaal.
Interne melding. Meteen, aan een benoemde rol, zonder poortwachter. Het beleid moet expliciet aangeven dat het melden van een datalek dat u zelf heeft veroorzaakt niet wordt bestraft, omdat een cultuur van verbergen de duurste zaak is die een datalekbeleid kan veroorzaken.
Beoordeling en kennisgeving. Als een datalek waarschijnlijk leidt tot een risico voor de rechten en vrijheden van mensen, moet het binnen 72 uur nadat u het heeft ontdekt worden gemeld aan de toezichthoudende autoriteit. Als het risico hoog is, moeten betrokken individuen ook zonder onnodige vertraging worden geïnformeerd. Beide beoordelingen moeten worden uitgevoerd door een benoemde rol, niet door degene die het heeft ontdekt.
Het dataleklog. Elk datalek registreren, inclusief datgene dat u besluit niet te melden en de reden voor die beslissing. Het bijhouden van dat register is op zichzelf een verplichting.
Registers van verwerking en bewaartermijnen
Registers van verwerkingsactiviteiten. Een register van welke persoonsgegevens u heeft, waarom, met wie het wordt gedeeld, hoe lang u het bewaart en hoe het wordt beveiligd. Artikel 30 vereist dit, met een beperkte uitzondering voor organisaties met minder dan 250 medewerkers die niet geldt als de verwerking meer dan incidenteel is, gegevens van een bijzonder soort omvat of een risico voor individuen vormt. De meeste organisaties die denken dat ze zijn vrijgesteld, zijn dat niet.
Bewaar-schedule. Een apart document met een lijst van gegevenstypen, bewaartermijnen en de rechtvaardiging voor elk type. Houd het apart van het beleid omdat het veel vaker wijzigt en verwijs ernaar in plaats van het erin op te nemen.
Beide staan in het Excel-werkboek dat bij dit sjabloon wordt geleverd, met het dataleklog ernaast.
De bredere set documenten
Een beleid voor gegevensbescherming staat zelden op zichzelf. De meeste organisaties hebben er meerdere nodig:
Document | Doel | Wie ziet het |
|---|---|---|
Beleid voor gegevensbescherming | Hoe medewerkers persoonsgegevens verwerken | Intern |
Privacyverklaring | Wat u doet met iemands gegevens en wat hun rechten zijn | Publiek |
Cookiebeleid en banner | Website-tracking en toestemming | Publiek |
Privacyverklaring voor medewerkers | Wat u specifiek met medewerkersgegevens doet | Medewerkers |
Registers van verwerking | Inventaris van verwerkingsactiviteiten | Intern, toezichthouder op verzoek |
Bewaar-schedule | Hoe lang elk gegevenstype wordt bewaard | Intern |
Procedure voor DSAR | Hoe verzoeken om toegang worden afgehandeld | Intern |
Dataleklog en procedure | Incidenten registreren en erop reageren | Intern |
DPIA-sjabloon | Hoog-risicoverwerking beoordelen | Intern |
Overeenkomsten met verwerkers | Contracten met leveranciers die uw gegevens verwerken | Contractueel |
Als u er maar één van heeft, is de privacyverklaring degene die wettelijk moet worden gepubliceerd. Als u er maar twee heeft, voeg dan dit beleid toe.
De versie voor kleine bedrijven
Kleinere organisaties hebben een korter beleid nodig, niet een lichtere aanpak. De verplichtingen schalen niet mee met het aantal medewerkers, maar de documentatie moet wel proportioneel zijn.
Behoud: reikwijdte, verantwoordelijkheden, de beginselen in gewone taal, beveiligingsregels, herkenning van verzoeken door betrokkenen, melding van datalekken en bewaartermijnen. Knip: uitgebreide governance-structuren, verwijzingen naar commissies en alles wat rollen beschrijft die u niet heeft. Benoem een echte persoon als verantwoordelijke in plaats van een gegevensbeschermingsfunctie te verzinnen.
Vier tot zes pagina’s is meestal genoeg. Een beleid van twintig pagina’s in een bedrijf met tien medewerkers wordt niet gelezen, wat het slechter maakt dan een kortere versie die dat wel is.
Medewerkers trainen op dit beleid
Een beleid dat niemand heeft gelezen, bewijst niets.
Train bij indiensttreding en jaarlijks, houd registraties bij van wie is getraind en wanneer, en focus op de vier dingen die daadwerkelijk datalekken veroorzaken: een verzoek van een betrokkene herkennen, geen gegevens per e-mail naar de verkeerde persoon sturen, geen persoonsgegevens ergens plaatsen waar dat niet is goedgekeurd en een incident direct melden.
Training op basis van scenario’s werkt beter dan het opsommen van beginselen. De meeste datalekken ontstaan door gewone fouten, niet door onwetendheid over de wet.
Zo schrijft u uw beleid voor gegevensbescherming
Ontdek welke gegevens u daadwerkelijk heeft voordat u iets opschrijft. Het verwerkingsregister komt in de praktijk als eerste, ook al wordt het later in het beleid genoemd.
Identificeer uw rechtsgrond voor elke activiteit, en documenteer de afweging wanneer u steunt op gerechtvaardigde belangen.
Gebruik de structuur van het sjabloon en schrijf in gewone taal, omdat de doelgroep uw medewerkers zijn en niet een toezichthouder.
Maak de regels specifiek. "Gegevens veilig verwerken" is niet afdwingbaar. "Bewaar geen persoonsgegevens op persoonlijke apparaten of niet-goedgekeurde cloudaccounts" wel.
Bouw het bewaarschema apart op en verwijs ernaar.
Schrijf de datalekprocedure voordat u die nodig heeft, met een benoemde rol en een regel voor melden zonder schuld.
Laat het beoordelen door een specialist op het gebied van gegevensbescherming of een juridisch adviseur, met name als u gegevens van een bijzonder soort verwerkt, in meerdere rechtsgebieden actief bent of geautomatiseerde beslissingen neemt.
Laat het goedkeuren, geef het uit met kennisgeving en verzamel bevestigingen.
Train en registreer de training.
Stel een beoordelingsdatum in, jaarlijks en na elke ingrijpende wijziging.
Het beleid beoordelen
Jaarlijks als standaard. Meteen wanneer u een nieuw systeem of een nieuwe verwerkingsactiviteit introduceert, wanneer u start met opereren in een nieuw rechtsgebied, na elk datalek, wanneer de wetgeving over gegevensbescherming wijzigt of wanneer de verantwoordelijke persoon vertrekt.
Leg elke beoordeling vast in de versiegeschiedenis, inclusief beoordelingen die niet tot wijzigingen hebben geleid, omdat aantonen dat u het heeft beoordeeld onderdeel is van het doel.
Juridische kennisgeving
Dit sjabloon en de begeleiding op deze pagina zijn bedoeld voor algemene informatie en vormen geen juridisch advies. Wetgeving voor gegevensbescherming verschilt per rechtsgebied en vereisten verschillen onder de EU AVG, UK GDPR en regelingen zoals de CCPA en CPRA in de Verenigde Staten. Verplichtingen verschillen ook aanzienlijk afhankelijk van welke gegevens u verwerkt, op welke schaal en in welke sectoren.
Laat uw beleid vóór adoptie beoordelen door een gekwalificeerde adviseur op het gebied van gegevensbescherming of een juridisch adviseur, met name als u gegevens van een bijzonder soort of gegevens van kinderen verwerkt, of internationaal opereert.
Best practices
Houd het interne beleid en de openbare privacyverklaring als aparte documenten.
Schrijf regels die medewerkers daadwerkelijk kunnen volgen, in specifieke bewoordingen.
Houd het bewaarschema buiten het beleid zodat het onafhankelijk kan worden bijgewerkt.
Benoem echte mensen, geen aspirerende rollen.
Geef expliciet aan dat datalekken die zelf worden gemeld niet worden bestraft.
Train op het herkennen van verzoeken van betrokkenen, omdat de klok start bij ontvangst.
Log elk datalek, inclusief niet-gemelde datalekken en de reden.
Houd het verwerkingsregister bij. Het is een verplichting en het maakt alles eenvoudiger.
Houd het beleid proportioneel aan de organisatie.
Leg beoordelingen vast, inclusief beoordelingen zonder wijzigingen.
Veelgemaakte fouten
Het interne beleid publiceren alsof het een privacyverklaring is.
Een generiek gedownload beleid met alleen de bedrijfsnaam gewijzigd en niets anders.
Regels die te vaag zijn om te volgen of af te dwingen.
Bewaartermijnen in het beleid verwerkt, waardoor bijwerken betekent dat u het opnieuw moet goedkeuren.
Aannemen dat de vrijstelling voor organisaties met minder dan 250 medewerkers voor verwerkingsregisters geldt wanneer dat niet zo is.
Steunen op toestemming terwijl een andere rechtsgrond robuuster zou zijn.
Gerechtvaardigde belangen claimen zonder een gedocumenteerde afweging.
Geen datalekprocedure, waardoor de klok van 72 uur pas tijdens een incident wordt ontdekt.
Een cultuur van schuld toeschrijven rond datalekken, wat verbergen veroorzaakt.
Medewerkers niet trainen om een verzoek van een betrokkene te herkennen in gewone taal.
Back-ups en archieven stilletjes uitsluiten van bewaartermijn- en verwijderingsregels.
Nooit beoordeeld, dus het beschrijft systemen die u niet langer gebruikt.
Maak de regels iets waar mensen zich aan kunnen houden
Open het sjabloon in Trupeer AI, pas uw brand kit toe zodat het overeenkomt met uw handboek en andere beleidsdocumenten, en bewerk elke sectie direct. De setup staat in de template guide.
De kloof tussen een beleid voor gegevensbescherming en daadwerkelijke compliance is bijna altijd gedragsmatig. Medewerkers weten dat ze zorgvuldig met gegevens moeten omgaan, maar weten niet wat dat betekent wanneer ze op het punt staan een spreadsheet te delen, te reageren op een ongebruikelijke e-mail of een nieuwe tool op te zetten.
Leg de procedures één keer vast en Trupeer AI genereert de geschreven handleiding en een ingesproken video-overzicht vanuit dezelfde sessie, zodat de regels voor het delen van bestanden, het anonimiseren van een reactie op een verzoek om inzage of het melden van een incident dingen zijn die mensen kunnen bekijken in plaats van clausules die ze overslaan. Vertaal het naar 65+ talen, wat belangrijk is wanneer medewerkers wordt gevraagd regels met juridische gevolgen te volgen. Bewaar de set in uw kennisbank en gebruik deze voor inductie en jaarlijkse training, met een voltooiingsregistratie die u kunt tonen.
Leg het vast. Geef het uw merk. Vertaal het. Trupeer het.
Veelgestelde vragen
Is er een gratis sjabloon voor een beleid voor gegevensbescherming in Word?
Ja. Word is het belangrijkste formaat, met elke sectie opgesteld en met tussen haakjes geplaatste placeholders voor de details die van u moeten zijn. Gratis downloaden, geen aanmelding, geen watermerk.
Is er een gratis sjabloon voor een beleid voor gegevensbescherming in PDF?
Ja, als de uitgegeven versie met een blok voor medewerkershandtekening als bevestiging, wat u nodig heeft als u van plan bent het beleid te gebruiken in een disciplinaire context.
Is er een sjabloon voor een beleid voor gegevensbescherming in Word voor medewerkers?
Ja. Het sjabloon bevat een samenvatting voor medewerkers, een versie van twee pagina’s waarin staat wat medewerkers wel en niet moeten doen zonder de governance-details. Dat is de versie die de meeste mensen daadwerkelijk zouden moeten lezen, met het volledige beleid erachter beschikbaar.
Waar kan ik een PDF van een beleid voor gegevensbescherming krijgen?
Hier, als zowel het lege sjabloon als een ingevuld voorbeeld, zodat u een volledig beleid van begin tot eind kunt zien voordat u uw eigen beleid schrijft.
Wat is het verschil tussen een beleid voor gegevensbescherming en een privacybeleid?
Een beleid voor gegevensbescherming is intern en vertelt uw medewerkers hoe ze persoonsgegevens moeten verwerken. Een privacybeleid of privacyverklaring is openbaar en vertelt individuen wat u met hun gegevens doet en welke rechten ze hebben. De tweede is rechtstreeks vereist door de AVG en moet worden gepubliceerd. Het interne beleid publiceren in plaats daarvan voldoet niet aan die verplichting.
Is er een gratis sjabloon voor een privacybeleid voor websites?
Niet op deze pagina, en het is de moeite waard om uit te leggen waarom in plaats van een generieke aan te bieden. Een privacyverklaring moet uw daadwerkelijke verwerking beschrijven: wat u verzamelt, op welke rechtsgrond, met wie u het deelt, hoe lang u het bewaart en waar het wordt overgedragen. Een sjabloon dat niet overeenkomt met uw echte werkwijze is slechter dan niets, omdat het een gepubliceerd statement is dat niet klopt. Gebruik een gerenommeerde generator voor privacybeleid of een jurist en baseer het op uw registers van verwerking.
Is er een voorbeeld van een privacybeleid in PDF?
Voorbeeld-privacyverklaringen zijn breed beschikbaar bij toezichthouders en aanbieders van privacytools, en dat zijn betere startpunten dan een generiek sjabloon, omdat ze zijn geschreven op basis van de huidige vereisten. Wat deze pagina biedt, is het interne beleid en het verwerkingsregister waaruit elke correcte privacyverklaring moet worden opgebouwd.
Is er een generator voor privacybeleid?
Er bestaan er meerdere en ze zijn een redelijke optie voor een eenvoudige website, met name voor cookie- en analytics-disclosures. Wat ze niet kunnen, is weten wat uw verwerking is, dus beoordeel de output op basis van uw daadwerkelijke werkwijze in plaats van het ongelezen te publiceren. Generators produceren een document. Nauwkeurigheid blijft uw verantwoordelijkheid.
Wat is een beleid voor gegevensbescherming?
Een intern beleid dat uiteenzet hoe uw organisatie persoonsgegevens verwerkt: wie verantwoordelijk is, wat medewerkers wel en niet mogen doen, hoe de juridische beginselen in de praktijk worden toegepast en wat er gebeurt als er iets misgaat. Het toont ook accountability aan, wat op zichzelf een vereiste is.
Wat moet een beleid voor gegevensbescherming bevatten?
Documentbeheer, reikwijdte, definities, rollen en verantwoordelijkheden, hoe elk van de zeven beginselen wordt toegepast, rechtsgronden, gegevens van een bijzonder soort, rechten van betrokkenen en hoe verzoeken worden afgehandeld, bewaartermijnen, beveiligingsregels, delen met derden, wanneer DPIA’s vereist zijn, reactie op datalekken, vereisten voor training, gevolgen van niet-naleving, gerelateerde documenten en een beoordelingscyclus.
Wat zijn de 7 beginselen van de AVG?
Rechtmatigheid, behoorlijkheid en transparantie. Doelbinding. Gegevensminimalisatie. Nauwkeurigheid. Opslagbeperking. Integriteit en vertrouwelijkheid. Accountability. Artikel 5 beschrijft de eerste zes als beginselen met betrekking tot verwerking, waarbij accountability vereist dat u kunt aantonen dat u aan deze beginselen voldoet.
Wat zijn de rechtsgronden voor het verwerken van persoonsgegevens?
Toestemming, contract, wettelijke verplichting, vitale belangen, publieke taak en gerechtvaardigde belangen. Elke verwerkingsactiviteit heeft er één nodig. Toestemming is vaak de zwakste keuze omdat deze kan worden ingetrokken en vrijelijk moet worden gegeven, en gerechtvaardigde belangen vereist een gedocumenteerde afweging in plaats van een bewering.
Hoe lang heeft u om te reageren op een verzoek om inzage door een betrokkene?
Eén maand, te verlengen met nog eens twee maanden voor complexe of talrijke verzoeken, mits u de betrokkene binnen de eerste maand informeert. De klok start wanneer het verzoek bij iemand in uw organisatie binnenkomt, in welke formulering dan ook, en daarom is het trainen van medewerkers om verzoeken te herkennen en door te sturen belangrijker dan de procedure zelf.
Hoe snel moet een datalek worden gemeld?
Als een datalek met persoonsgegevens waarschijnlijk leidt tot een risico voor de rechten en vrijheden van individuen, moet het binnen 72 uur nadat u het heeft ontdekt worden gemeld aan de toezichthoudende autoriteit. Als er een hoog risico is voor individuen, moeten zij ook zonder onnodige vertraging worden geïnformeerd. Datalekken die u beoordeelt als niet vereisend dat ze worden gemeld, moeten nog steeds worden geregistreerd, inclusief de reden.
Hebben kleine bedrijven een beleid voor gegevensbescherming nodig?
Ja, als u persoonsgegevens verwerkt, wat bijna elk bedrijf doet. De verplichtingen schalen niet mee met het aantal medewerkers, maar de documentatie moet wel proportioneel zijn. Vier tot zes pagina’s met een echte verantwoordelijke persoon is nuttiger dan twintig pagina’s die governance-structuren beschrijven die u niet heeft.
Heb ik een functionaris voor gegevensbescherming nodig?
Een FG is verplicht in specifieke omstandigheden, waaronder overheidsinstanties en organisaties waarvan de kernactiviteiten bestaan uit grootschalige regelmatige en systematische monitoring of grootschalige verwerking van gegevens van een bijzonder soort. Veel organisaties vallen buiten die criteria en hebben toch baat bij het benoemen van iemand die verantwoordelijk is. Controleer uw situatie met een specialist, aangezien de drempels om beoordeling vragen.
Hoe vaak moet een beleid voor gegevensbescherming worden beoordeeld?
Jaarlijks als standaard, en direct na elk datalek, nieuw systeem of nieuwe verwerkingsactiviteit, wijziging in de wet, uitbreiding naar een nieuw rechtsgebied of vertrek van de verantwoordelijke persoon. Leg elke beoordeling vast, inclusief beoordelingen die niet tot wijzigingen leiden.
Kan ik dit sjabloon voor een beleid voor gegevensbescherming aanpassen?
Ja, elke versie is volledig bewerkbaar en u zou dat ook moeten doen. Generieke beleidsdocumenten falen precies omdat ze de daadwerkelijke werkwijze van niemand beschrijven. Vervang de placeholders, verwijder secties die niet van toepassing zijn en laat het resultaat beoordelen door een gekwalificeerde adviseur voordat u het adopteert.
Gerelateerde sjablonen

Understand how work happens.
Carry it into your next transition.
Start Free Trial
Book a Demo
concurrenten

