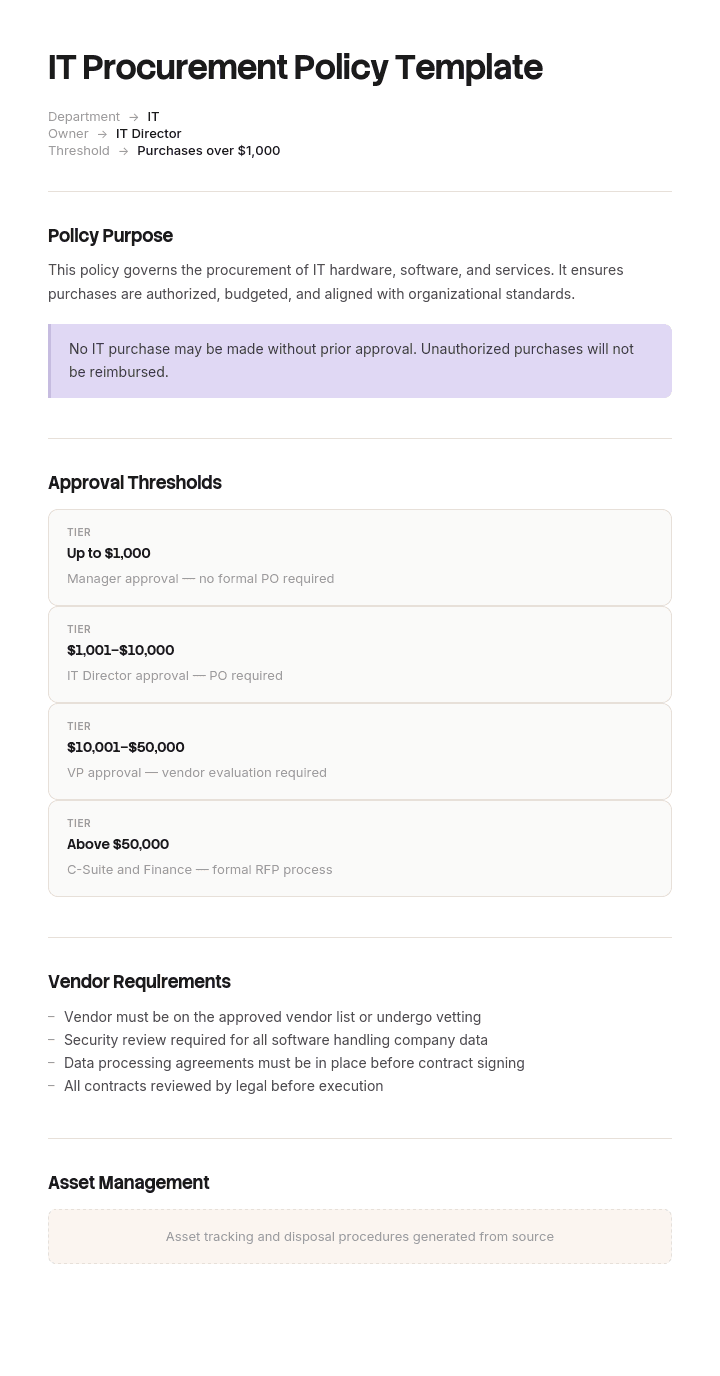
Gebruik deze sjabloon
Een helder IT-inkoopbeleid stuurt op uitgaven, beheert risico’s en zorgt ervoor dat elke IT-aankoop aansluit op de vereisten voor beveiliging en compliance. Met Trupeer kun je uren besparen op het schrijven van beleid door te starten met een gratis IT-inkoopbeleid-sjabloon, dit aan te passen met je brand guidelines en het beleid om te zetten in een video-walkthrough die medewerkers en leveranciers snel begrijpen.
Wat een IT-inkoopbeleid is, en wat het niet is
Een IT-inkoopbeleid is de schriftelijke regel die bepaalt wie het bedrijf mag binden aan een technologieleverancier, wat er moet worden gecontroleerd voordat die toezegging wordt gedaan, en wat er daarna met de relatie gebeurt. Het is geen inkoopproces, geen leverancierslijst en geen contract—allemaal zaken die eronder vallen.
Het is ook geen algemeen inkoopbeleid met het woord "IT" ervoor. Bij algemeen inkoopbeleid wordt ervan uitgegaan dat het gekochte eenmaal wordt geleverd, ergens blijft liggen en afschrijft. Technologie doorbreekt die aanname vier keer. Het vernieuwt zichzelf: een toezegging van drie jaar wordt één keer ondertekend en dertig zes keer betaald, zonder dat iemand opnieuw iets hoeft goed te keuren. Het bevat je data: de aankoop draagt klant- of medewerkersgegevens over aan een derde partij tegen een prijs die geen verband houdt met de waarde van wat je hebt overgedragen. Het kan gratis zijn, en een gratis tool haalt elke ooit geschreven uitgavengrens. En het gaat niet dood: hardware wordt afgeschreven, terwijl software blijft factureren nadat de persoon die het koos het bedrijf heeft verlaten.
Waarom de meeste IT-inkoopbeleidplannen het geld missen
Bijna elk sjabloon voor een inkoopbeleid heeft dezelfde opbouw: doel, reikwijdte, rollen, drempels, goedkeuringsmatrix, uitzonderingen. De goedkeuringsmatrix is altijd gekoppeld aan één getal, namelijk hoeveel dit kost. Dat ontwerp gaat ervan uit dat het dure moment en het risicovolle moment hetzelfde moment zijn. In IT zijn ze dat bijna nooit.
Het dure moment is de vernieuwing, omdat vernieuwingen automatisch gebeuren, tegen een prijs die de leverancier bepaalt, voor een aantal seats dat de leverancier telt, zonder dat een mens iets beslist. Over een relatie van vijf jaar is de oorspronkelijke aankoop meestal de kleinste beslissing in de reeks en de enige die iemand heeft beoordeeld.
Het risicovolle moment is de data. Een notitietool van twaalf dollar per gebruiker die vergadermomenten verwerkt, brengt meer blootstelling met zich mee dan een opslagarray van zestigduizend dollar die nooit het gebouw verlaat. Uitgavengrenzen sturen de array naar de CFO en de notitietool naar niemand.
Daarom doet dit sjabloon twee dingen anders. Het routeert aanvragen op twee assen, uitgaven en blootstelling van data, in plaats van één. En het behandelt vernieuwing als een nieuwe inkoopbeslissing in plaats van een boekhoudkundig moment. De rest is standaard, en standaard is prima. De onderdelen die ertoe doen zijn de routingtabel, clausule 9 en het register.
Hoe je dit sjabloon aanpast in Trupeer
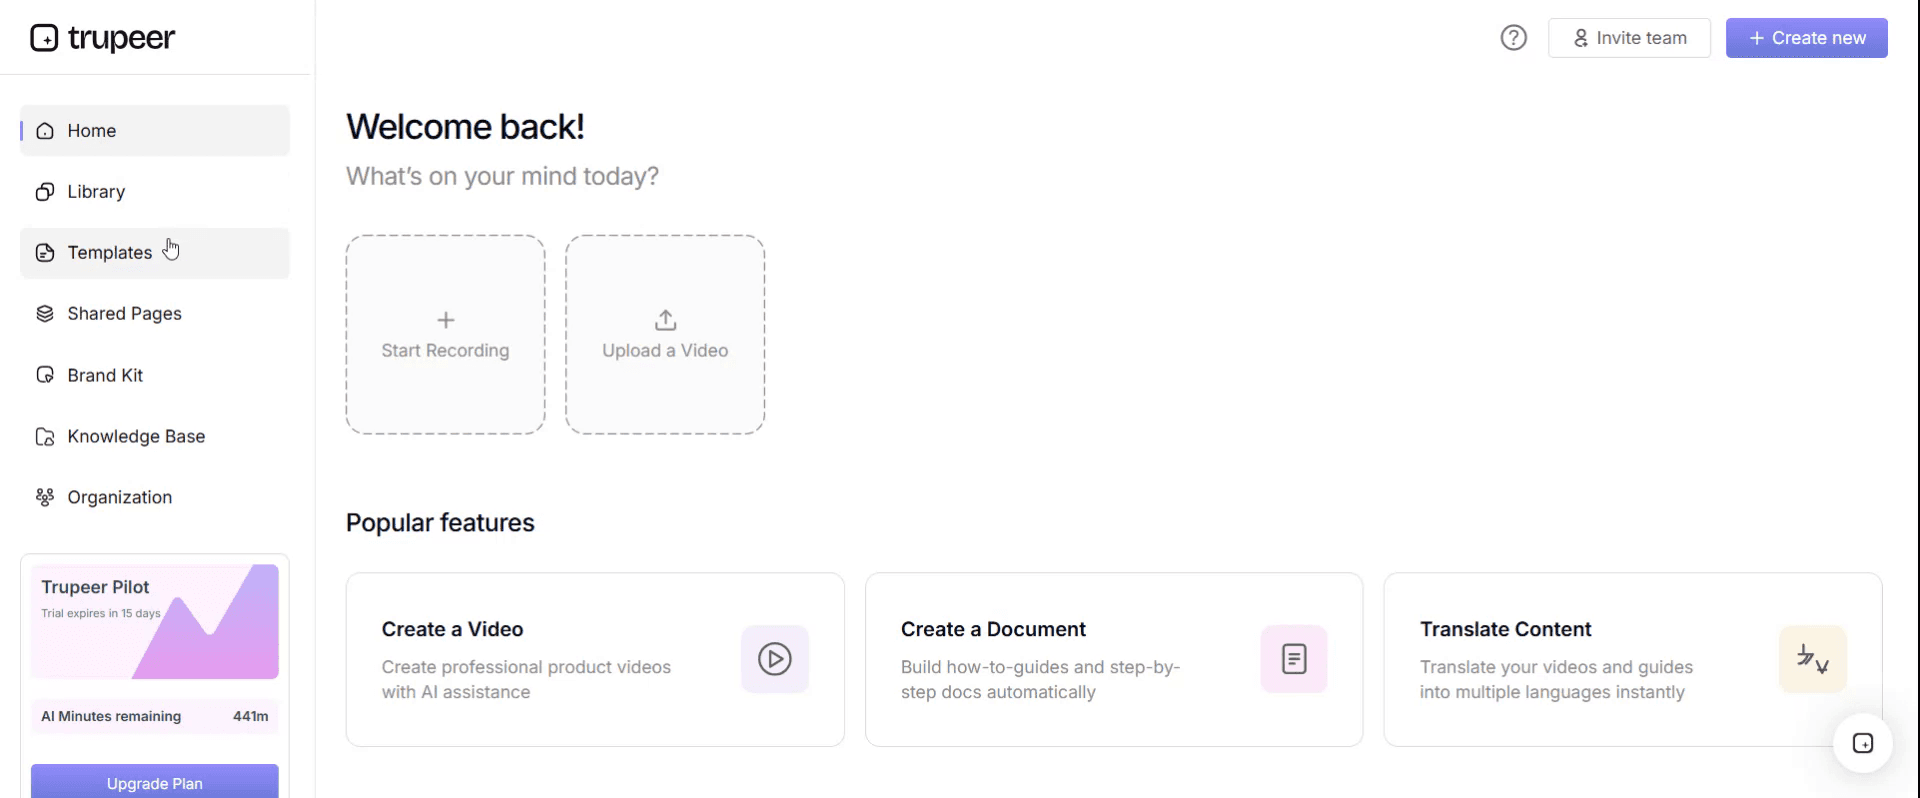
Stap 1: Open de sectie Templates
Ga naar de sectie Templates in het hoofdmenu.
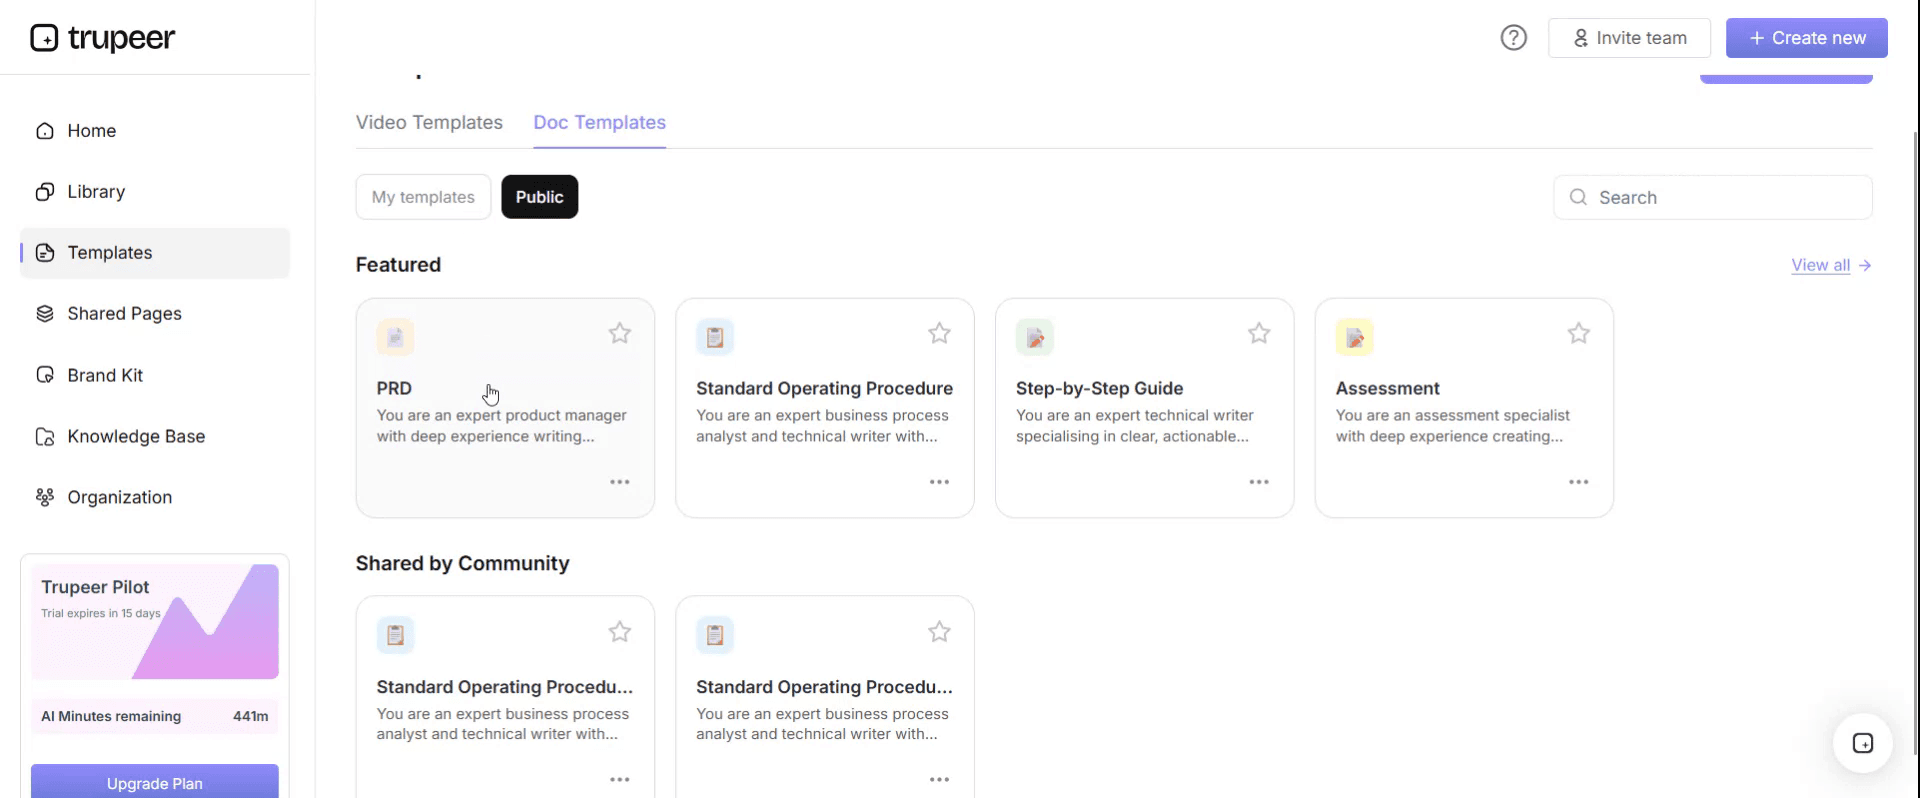
Stap 2: Selecteer en open een sjabloon
Klik op een willekeurig sjabloon waarmee je wilt werken om het te openen.
Stap 3: Breid de sjabloonweergave uit
Indien nodig, breid de sjabloonweergave uit om de volledige lay-out en details duidelijk te zien.
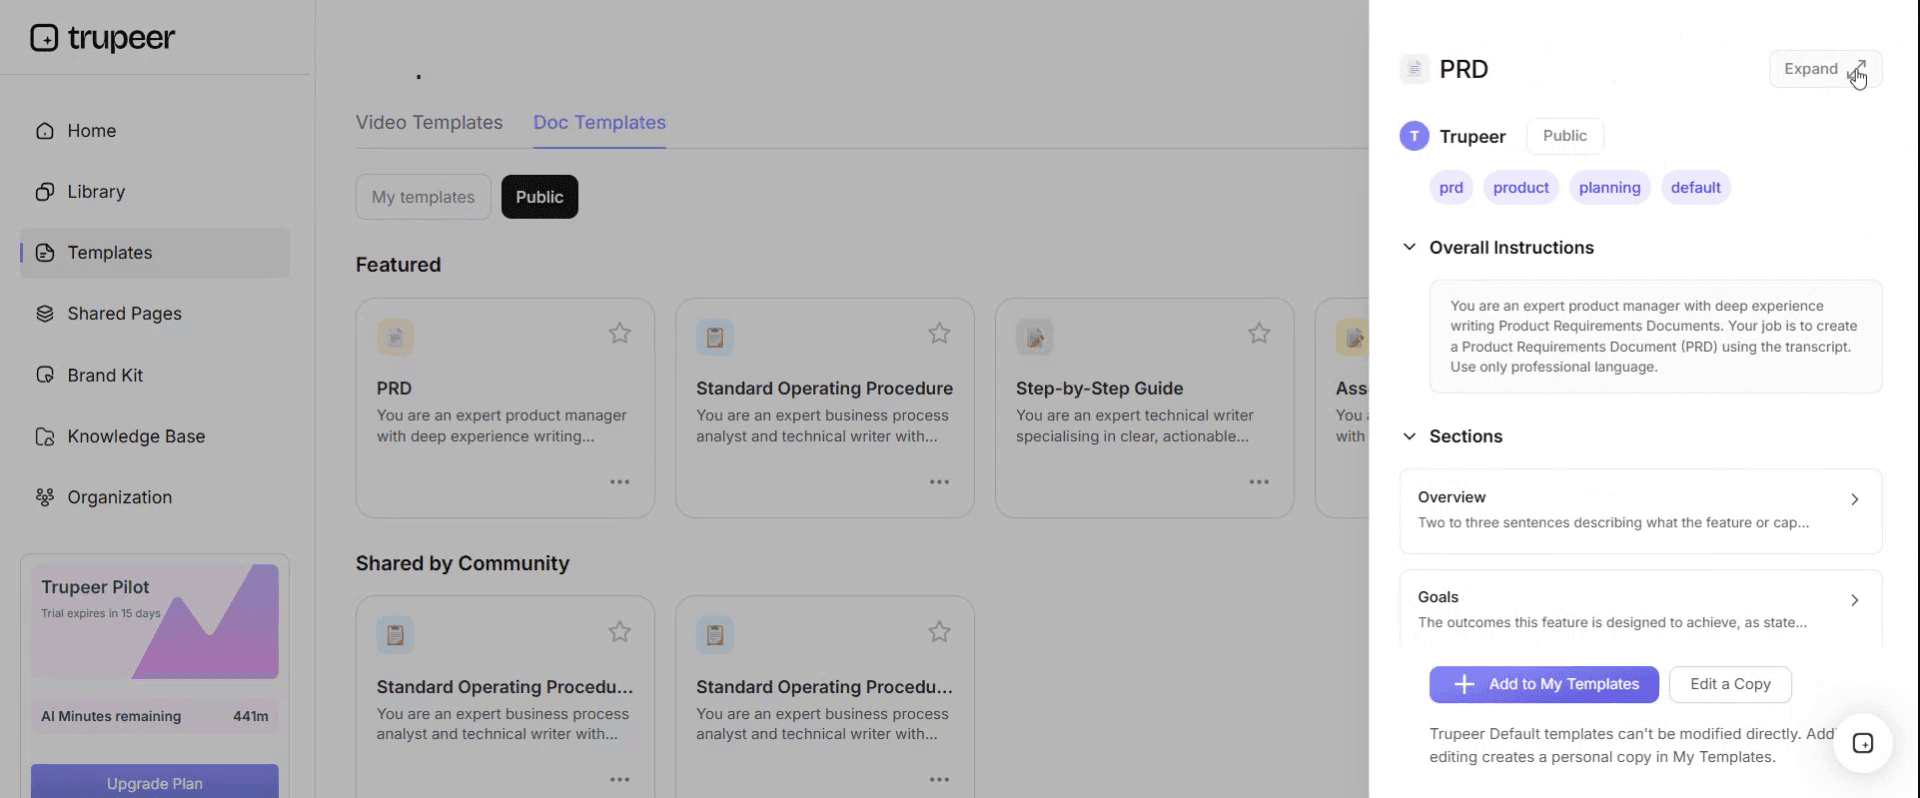
Stap 4: Bewerk het sjabloon
Klik op Edit om te beginnen met het aanpassen van het geselecteerde sjabloon.
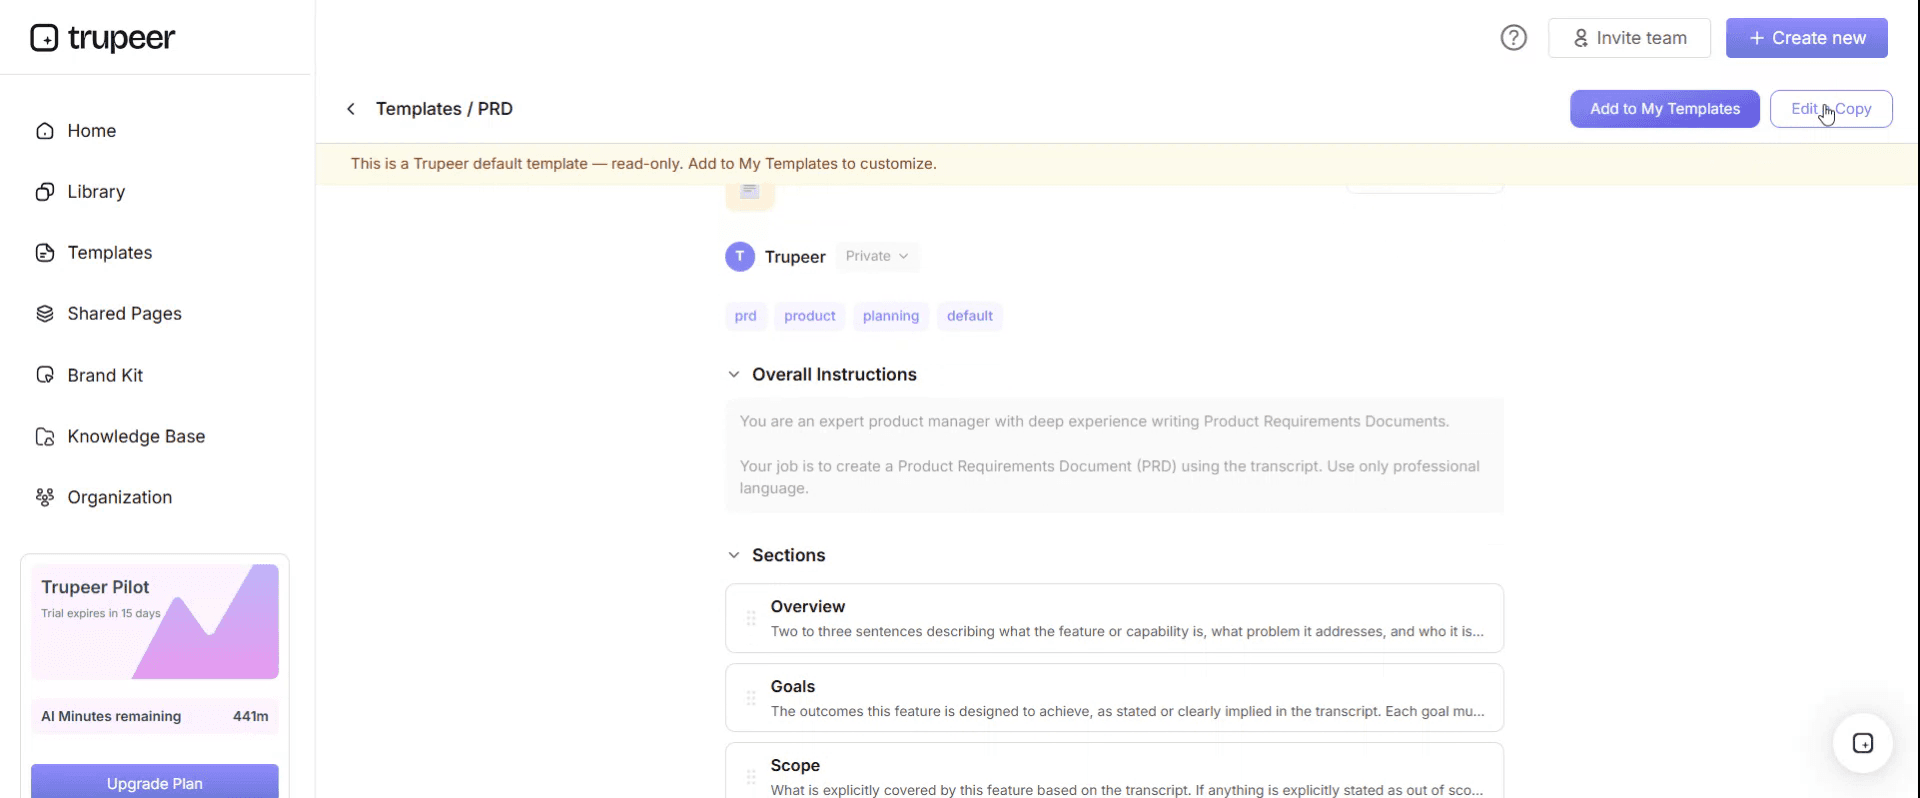
In de editor kun je:
Nieuwe secties toevoegen
Opmaakregels definiëren of bijwerken
Een logo toevoegen en de positie en gerelateerde instellingen aanpassen
Stap 5: Sla je aangepaste sjabloon op
Nadat je alle noodzakelijke wijzigingen hebt doorgevoerd, klik je op Save om het bijgewerkte sjabloon op te slaan als je eigen sjabloon.
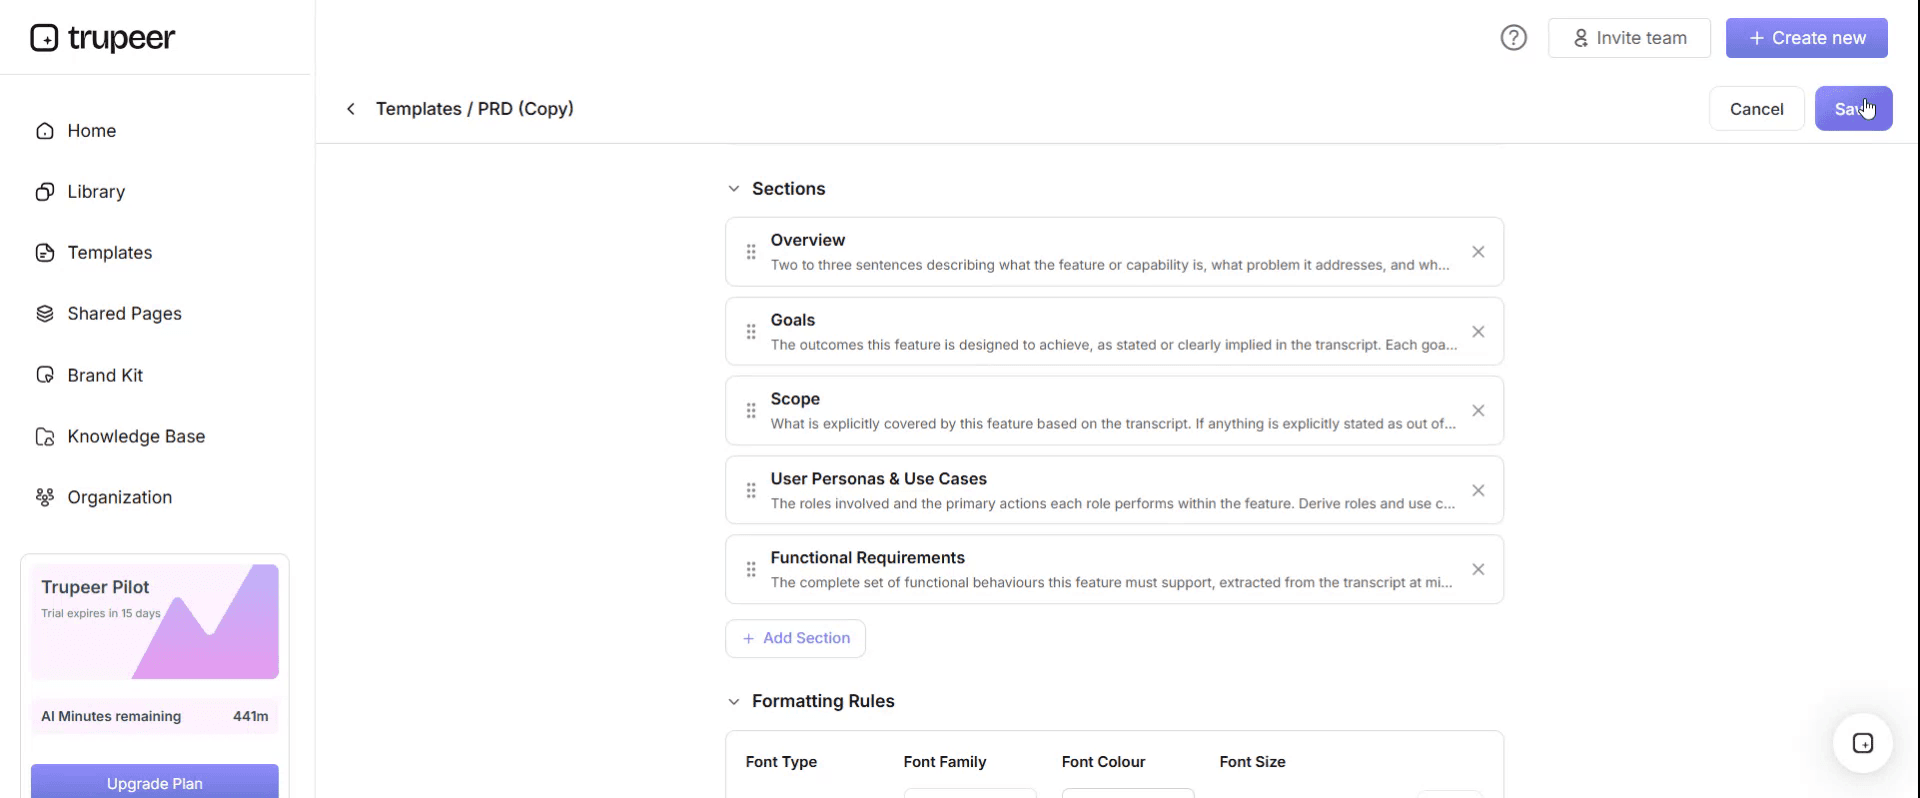
Stap 6: Bekijk en verfijn het sjabloon
Als je wilt zien hoe je aangepaste sjabloon eruitziet, open je de Preview.
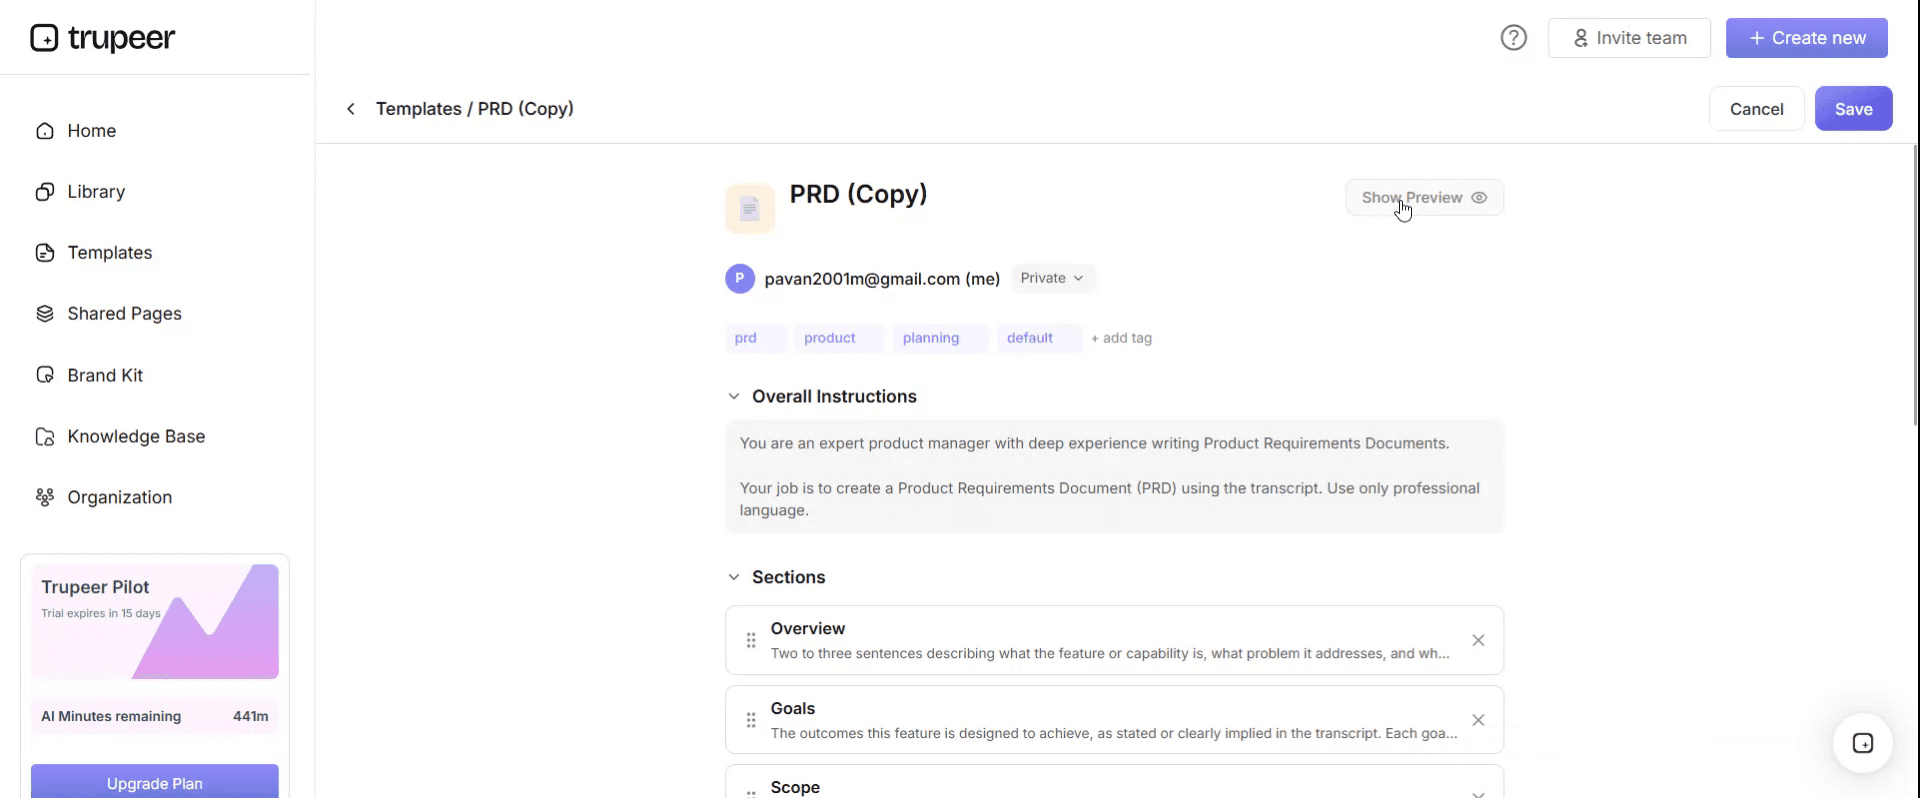
Vanaf het preview-scherm kun je indien nodig direct verdere aanpassingen blijven doen, zodat het sjabloon precies verschijnt zoals jij het wilt.
Met een IT-inkoopbeleid-sjabloon kun je:
Uren besparen op schrijven: Sla de lege pagina over met een structuur die is gebouwd voor IT-inkoop.
Uitgaven beheersen: Ingebouwde goedkeuringsdrempels voorkomen ongeautoriseerde aankopen.
In lijn blijven met je merk: Pas je logo, fonts en kleuren toe met Trupeer’s brand kit.
Leveranciersrisico beheren: Ingebouwde criteria voor beveiliging en compliance-evaluatie.
Klaar zijn voor audits: Afgestemd op SOC 2, ISO 27001 en vergelijkbare frameworks.
Bereik globale teams: Vertaal inkoopbeleid met één klik naar 65+ talen.
Hoe je goedkeuringen routeert wanneer het goedkoopste hulpmiddel het meeste risico draagt
De routingtabel hieronder vervangt de enkele kolom met drempelmatrix. Lees horizontaal voor uitgaven, verticaal voor blootstelling van data en neem de cel waarin je terechtkomt. De regel die het laat werken is dat blootstelling van data het goedkeuringsniveau kan verhogen, maar nooit verlaagt. Een gratis tool die klantpersoonsgegevens aanraakt, gaat naar een security review en het feit dat het niets kost is irrelevant.
Jaarlijks gecommitteerde uitgaven | Geen bedrijfsdata | Alleen interne data | Persoonsgegevens (klant of medewerker) | Gereguleerde data (gezondheid, betaling, financieel, overheid) |
|---|---|---|---|---|
Nul, inclusief gratis tiers | Teamleider | IT-eigenaar | Security review en IT-eigenaar | Volledige review |
Onder 2.000 | Teamleider | IT-eigenaar | Security review en IT-eigenaar | Volledige review |
2.000 tot 15.000 | IT-eigenaar | IT-eigenaar en Finance | Security review, IT-eigenaar, Finance | Volledige review |
15.000 tot 75.000 | IT-eigenaar en Finance | Security review, IT-eigenaar, Finance | Volledige review | Volledige review |
Boven 75.000 | Volledige review | Volledige review | Volledige review | Volledige review |
Volledige review betekent: Security, Legal, Finance en de technology executive samen, voordat er ook maar iets wordt ondertekend of ingevoerd met een kaart.
De valuta en de bandbreedtes zijn van jou om in te stellen, en ze doen veel minder ter zake dan de kolommen. Als je hier niets anders wijzigt, verander dan je drempels van één as naar twee. Let ook op dat "jaarlijks gecommitteerde uitgaven" het totaal over twaalf maanden is, niet de transactiegrootte. Een maandelijkse kostenpost van vierhonderdvijfendertig dollar is een gecommitteerde som van vijfduizend driehonderdvijftig dollar, en beleid dat naar de transactie kijkt in plaats van naar de toezegging is de reden dat het uitgewerkte voorbeeld hieronder gebeurde.
Het IT-inkoopbeleid-sjabloon, deel één: doel, reikwijdte, rollen
Kopieer vanaf hier. Vervang alles tussen vierkante haken.
1. Doel
Dit beleid beschrijft hoe [Company] informatie-technologyproducten en -diensten evalueert, goedkeurt, koopt, vernieuwt en afschaft. Het bestaat om ervoor te zorgen dat IT-uitgaven bewust zijn, dat data die aan derden wordt overgedragen wordt beoordeeld voordat het wordt overgedragen, en dat elke actieve leveranciersrelatie een benoemde eigenaar binnen het bedrijf heeft.
2. Reikwijdte
Dit beleid is van toepassing op alle medewerkers, contractors en tijdelijke medewerkers van [Company] en op alle technologische verwervingen, ongeacht waarde of betaalmethode. Het omvat softwareabonnementen en licenties, cloud- en hostingdiensten, hardware en apparaten, professionele en implementatiediensten, datastromen en contentfeeds, en ontwikkelaarstools en API’s.
Dit beleid is ook van toepassing op producten die zonder kosten worden aangeboden, waarbij die producten [Company]-data verwerken, en op producten die worden verkregen via een bedrijfskaart, een persoonlijke onkostenclaim, een gratis proefperiode of een selfservice-checkout van een leverancier.
Dit beleid dekt geen werving van personeel, faciliteiten, inkoop van marketingmedia of juridische diensten, die worden geregeld door [gerelateerd beleid].
3. Definities
Jaarlijks gecommitteerde uitgaven: het totaal dat aan een leverancier moet worden betaald over elke periode van twaalf maanden, inclusief licentiekosten, kosten per seat, gebruikskosten, supportkosten en implementatiekosten.
Blootstelling van data: de meest gevoelige categorie van [Company]-data die het product opslaat, verwerkt of verzendt, beoordeeld op het niveau van wat het product in staat is te ontvangen, niet op wat de aanvrager van plan is erin te zetten.
Eigenaar: de benoemde persoon die verantwoordelijk is voor een leveranciersrelatie, de kosten ervan, de beslissing over vernieuwing en de uiteindelijke beëindiging.
Shadow IT: elke technologie die in gebruik is en niet is geregistreerd in het technologie-register.
4. Rollen en verantwoordelijkheden
De aanvrager stelt de zakelijke behoefte vast, de overwogen alternatieven en de data die het product zal aanraken.
De eigenaar, die de aanvrager kan zijn, beheert de relatie voor de volledige duur, bevestigt de beslissing over vernieuwing en start decommissioning.
IT beoordeelt technische geschiktheid, integratiekosten, overlap met tools die al in bezit zijn en de supportbelasting.
Security beoordeelt de controles van de leverancier, certificeringen, subprocessors en de geschiedenis van datalekken, en bepaalt of er een data processing agreement vereist is.
Finance bevestigt het budget, registreert de toezegging en beheerst de betaalmethode.
Legal beoordeelt voorwaarden voor aansprakelijkheid, vrijwaring, beëindigingsrechten, automatische-vernieuwingsbepalingen en jurisdictie.
De eigenaar van het beleid, [role], onderhoudt dit beleid en het register en rapporteert hierover aan [committee] elke [quarter].
Het IT-inkoopbeleid-sjabloon, deel twee: aanvraag, review en aankoop
5. Aanvragen
Alle aanvragen worden ingediend via [request form or ticket queue] voordat er een proefaccount wordt aangemaakt, voordat er een contract wordt ondertekend en voordat er een betaling wordt gedaan. Aanvragen die worden ingediend nadat een toezegging is gedaan, worden behandeld als uitzonderingen onder clausule 12.
Elke aanvraag vermeldt het beoogde zakelijke resultaat, de categorieën data die het product zal aanraken, het verwachte aantal gebruikers over twaalf maanden, de jaarlijks gecommitteerde uitgaven, de contractduur en of een tool die al door [Company] wordt gebruikt de behoefte kan dekken.
6. Review en goedkeuring
Aanvragen worden gerouteerd met behulp van de goedkeuringsroutingtabel in [Appendix A]. Goedkeuring wordt geregistreerd in [system] met de goedkeurder, de datum en de goedgekeurde jaarlijkse gecommitteerde uitgaven. Goedkeuring wordt verleend voor een opgegeven duur en een opgegeven uitgaven. Het wordt niet meegenomen naar een vernieuwing, een verlenging van de duur of een verhoging van de uitgaven van meer dan [15] procent.
7. Security en data review
Elk product dat persoonsgegevens of gereguleerde data verwerkt, wordt door Security beoordeeld voordat het wordt goedgekeurd. De review omvat de beveiligingscertificeringen van de leverancier en hun reikwijdte, subprocessors en de landen waarin de data wordt opgeslagen, authenticatie- en toegangscontroles, toezeggingen voor incidentmelding, mechanismen voor export en verwijdering van data, en eventuele geschiedenis van datalekken.
Wanneer persoonsgegevens worden verwerkt, wordt een data processing agreement uitgevoerd voordat het product live data ontvangt. Wanneer gereguleerde data wordt verwerkt, zal [Company] daarnaast [insert the assessment your regulator or framework requires].
8. Contracteren en betaling
Alleen [named roles] mogen een contract ondertekenen of servicevoorwaarden accepteren namens [Company]. Het accepteren van een click-through agreement is het ondertekenen van een contract.
Legal beoordeelt alle overeenkomsten boven [15,000] jaarlijkse gecommitteerde uitgaven en elke overeenkomst van welke waarde dan ook die automatische vernieuwing bevat, verwerking van persoonsgegevens, een exclusiviteit of minimale volumetoezegging, of een looptijd langer dan twaalf maanden.
Betaling wordt gedaan door [purchase order or corporate card held by Finance]. Persoonlijke kaarten en vergoeding van onkosten zijn geen goedgekeurde route voor technologische aankopen, ongeacht de waarde. Kaarten die aan individuen zijn uitgegeven, mogen niet worden gebruikt voor terugkerende technologische kosten.
Elk goedgekeurd product wordt geregistreerd in het technologie-register voordat de eerste betaling wordt vrijgegeven.
Het IT-inkoopbeleid-sjabloon, deel drie: vernieuwing, exit en uitzonderingen
9. Vernieuwing
Een vernieuwing is een inkoopbeslissing, geen boekhoudkundig moment.
Er wordt geen overeenkomst aangegaan wanneer kennisgeving van niet-vernieuwing vereist is meer dan [60] dagen vóór de vernieuwingdatum, tenzij goedgekeurd onder clausule 12.
[Ninety] dagen vóór elke vernieuwingdatum voltooit de eigenaar een review van de vernieuwing, waarbij actieve seats worden vergeleken met gelicentieerde seats over de voorgaande negentig dagen, de werkelijke uitgaven worden vergeleken met de goedgekeurde uitgaven, of het oorspronkelijke zakelijke resultaat is behaald, of een andere tool die nu door [Company] wordt beheerd dezelfde behoefte dekt, en eventuele wijzigingen in de data die het product verwerkt.
De review van de vernieuwing wordt goedgekeurd door hetzelfde niveau dat de oorspronkelijke aankoop heeft goedgekeurd, met gebruik van de huidige uitgaven en de huidige blootstelling van data. Wanneer een van beide het product naar een hoger niveau heeft verplaatst, keurt het hogere niveau goed.
Vernieuwingen die niet door [30] dagen vóór de vernieuwingdatum zijn beoordeeld, worden geëscaleerd naar [role]. Wanneer een eigenaar [Company] heeft verlaten en er geen opvolger is benoemd, wordt de vernieuwing niet standaard goedgekeurd en wordt het product behandeld als kandidaat voor decommissioning.
10. Eigenaarschap en het technologie-register
[Company] onderhoudt een technologie-register met voor elk actief product: de leverancier, het product, de eigenaar, de goedkeuringsautoriteit en datum, jaarlijks gecommitteerde uitgaven, vernieuwingdatum, kennisgevingsperiode, categorieën data die worden verwerkt, of er een data processing agreement van kracht is, gelicentieerde seats en de administratieve accounthouder.
Het register wordt [quarterly] beoordeeld. Elke kostenpost op een bedrijfskaart of bankafschrift die niet kan worden gekoppeld aan een registervermelding, wordt binnen [30] dagen onderzocht.
Wanneer een medewerker vertrekt, controleert [role] het register op producten die zij/hij beheert en wijst eigenaarschap opnieuw toe vóór hun laatste dag. Administratieve toegang tot een leveranciersaccount wordt overgedragen aan een rolgebaseerd account in plaats van aan een benoemd individu.
11. Decommissioning
Wanneer een product wordt uitgefaseerd, exporteert de eigenaar [Company]-data in een bruikbaar formaat, doet een gedocumenteerd verwijderingsverzoek aan de leverancier en registreert de reactie, verwijdert alle gebruikersaccounts, annuleert het betaalinstrument of de purchase order, werkt het register bij en bevestigt dat er geen afhankelijk systeem het product nog steeds aanroept.
Decommissioning is niet compleet totdat de verwijderingsbevestiging is geregistreerd.
12. Uitzonderingen en nood-aankopen
Een nood-aankoop kan doorgaan zonder volledige goedkeuring wanneer een service-uitval, security-incident of juridische verplichting vertraging onacceptabel maakt. [Role] kan dit autoriseren. Het volledige goedkeuringspad wordt binnen [10] werkdagen afgerond en de aankoop wordt geregistreerd in het uitzonderingenlog.
Alle andere uitzonderingen vereisen schriftelijke goedkeuring van [role] en worden geregistreerd met een reden en een vervaldatum. Uitzonderingen worden niet vernieuwd.
13. Niet-naleving
Ongeautoriseerde technologische aankopen mogen niet worden vergoed en ongeautoriseerde producten die [Company] data verwerken, worden uitgeschakeld bij ontdekking. Herhaalde niet-naleving wordt behandeld onder [disciplinary policy].
14. Review
Dit beleid wordt [annually] beoordeeld door [role], of eerder na een materieel incident, een wijziging in wettelijke verplichtingen, of een wijziging in de organisatiestructuur.
Kopieer naar hier.
Een uitgewerkt voorbeeld, en wat het kostte
Meridian Freight, driehonderdtien medewerkers, had een inkoopbeleid met een goedkeuringsdrempel van vijfduizend dollar. Het was een redelijk beleid. Dit is hoe het misging.
In maart 2024 kocht een teamlead support een ticket analytics-tool: vijf seats tegen tachtig negen dollar per seat per maand, vierhonderdvijfendertig dollar per maand op een bedrijfskaart. Het beleid keek naar de transactie in plaats van naar de toezegging, en vierhonderdvijfendertig kwam nooit in de buurt van vijfduizend, dus er werd niets geactiveerd. De jaarlijkse toezegging was vijfduizend driehonderdvijftig dollar, wat boven de drempel lag.
De tool verwerkte volledige ticketlichamen, en de tickets van Meridian bevatten klantnamen, afleveradressen, telefoonnummers en consignatiedetails. Er vond geen security review plaats, er werd geen data processing agreement ondertekend en de lijst met subprocessors van de leverancier werd nooit gelezen.
De lead vertrok in november 2024 en haar kaart werd in een routine finance-overdracht opnieuw uitgegeven aan haar opvolger, waardoor de kostenpost met haar werd overgedragen.
De tool werd vernieuwd in maart 2025. De prijs per seat was gestegen van tachtig negen naar honderdtien negentien dollar en de facturering was gebaseerd op gebruik, dus de seats waren gegroeid naar elf doordat mensen werden toegevoegd aan gedeelde wachtrijen. De maandelijkse kosten gingen naar ongeveer duizend driehonderd dollar. Niemand keurde dit goed, omdat er niets was om goed te keuren. Het was een kaartkostenpost die er altijd al was.
Een kaart-audit in februari 2026 vond het. Van de elf seats hadden er drie zich aangemeld in de voorgaande negentig dagen. Totaal betaald over vierentwintig maanden was ongeveer achttienduizend tweehonderd dollar, waarvan vijfduizend driehonderdvijftig het resultaat was van een beslissing die iemand had genomen. De resterende twaalfduizend acht honderd tweeënvijftig werd besteed door niemand.
De kosten die ertoe deden waren niet het geld. Twintig maanden aan klantpersoonsgegevens stond bij een leverancier zonder beoordeling, en omdat de administratieve account toebehoorde aan een medewerker die het bedrijf had verlaten, kon Meridian zijn eigen data niet exporteren of verwijderen zonder een supportticket te openen en eigenaarschap aan te tonen. Dat duurde elf dagen.
Elke clausule hier die op overhead lijkt, bestaat omdat er ergens een versie van dit probleem is. Clausule 8 stopt de persoonlijke kaart. Clausule 9 maakt maart 2025 een beslissing. Clausule 10 vangt de niet-overeenkomende kostenpost en wijst eigenaarschap opnieuw toe bij exit. Clausule 11 betekent dat het verwijderingsverzoek niet de eerste keer is dat iemand eraan denkt.
Schrijven en uitrollen in twee weken
Week één: stel de waarheid vast voordat je de regel schrijft. Haal twaalf maanden aan kaart- en bankdata op en lijst elke terugkerende technologische kostenpost op, vraag vervolgens aan elke teamlead wat ze gebruiken dat niet op die lijst staat—dat is wat de gratis tools naar boven haalt. Benoem een eigenaar voor elke rij. Alles wat niemand claimt, is je eerste kandidaat voor decommissioning. Die inventaris wordt de eerste versie van je register.
Week twee: stel je drempels in op basis van de verdeling die je net hebt gevonden, niet op een rond getal. Pas de clausules hierboven aan, laat Legal en Security clausules 7, 8 en 11 beoordelen en stem de routingtabel af met de mensen die ermee moeten werken. Publiceer het met het register, niet ervoor. Een beleid zonder register is een document; een beleid met register is een controle.
Behandel de uitrol als een gedragsverandering in plaats van een aankondiging. Mensen kopen geen tools buiten het proces omdat ze slordig zijn; ze doen het omdat het proces langzamer is dan de deadline. Als je goedkeuringspad een aanvraag met laag risico niet binnen twee werkdagen kan afhandelen, wordt je beleid omzeild. Stel een service level in voor goedkeuringen en publiceer je prestaties daartegen, wat onze change management guide in meer detail behandelt.
Wat je weglaat
Criteria voor leveranciersselectie en scorematrices horen in een sourcing guide. Een beleid dat specificeert hoe je leveranciersdemo’s weegt, is binnen een jaar verouderd en te lang om te lezen voordat dat gebeurt.
Een leverancierslijst hoort in het register, omdat het benoemen van goedgekeurde leveranciers in het beleid betekent dat je elke keer dat je een tool wisselt een change control moet doen.
Stap-voor-stap instructies voor je aankoopsysteem horen in een IT SOP. Het beleid zegt dat een purchase order vereist is, de SOP zegt welke knop één omhoog zet, en ze uit elkaar houden betekent dat je het systeem kunt wijzigen zonder het beleid opnieuw te openen.
Gerelateerde documenten die je naast dit document kunt opbouwen: een IT documentation template voor de systemen die je uiteindelijk koopt, een application and credentials register dat de natuurlijke plek is voor het technologie-register dat in clausule 10 wordt beschreven, een knowledge transfer SOP voor de overdracht van eigenaarschap in clausule 10, en een IT project plan template voor alles dat groot genoeg is om implementatie nodig te hebben.
Een notitie over juridische en regelgevende review
Dit sjabloon is een startpunt, geen juridisch advies. Inkoopverplichtingen verschillen aanzienlijk per jurisdictie en sector. Overheidsinstanties, gereguleerde financiële instellingen, zorgaanbieders en organisaties die onder regels voor openbare aanbesteding vallen, dragen allemaal wettelijke vereisten die dit sjabloon niet probeert te reproduceren. Data processing-clausules werken anders samen met GDPR, UK GDPR, CCPA en sectorspecifieke regels, afhankelijk van waar je data subjects en je leveranciers zich bevinden.
Laat je juridische adviseur en je data protection- of compliance lead clausules 7, 8 en 11 beoordelen voordat je publiceert, en laat hen bevestigen dat je drempels kloppen met elke delegatie van bevoegdheid die al door je board is goedgekeurd.
Van beleid naar iets dat mensen echt volgen
Een beleid dat in een gedeelde drive staat, wordt één keer gelezen. De versie die mensen volgen is degene die is gekoppeld aan het moment waarop ze het nodig hebben—het moment waarop ze op het punt staan iets te kopen.
Trupeer AI zet een schermopname om in een gedocumenteerd proces, zodat het aanvraagpad in clausule 5 een walkthrough wordt van je daadwerkelijke aanvraagformulier in plaats van een alinea die één aanvraag beschrijft. Leg de flow één keer vast en je krijgt een stapsgewijze handleiding, een video en een document in je knowledge base, uit dezelfde opname, in je eigen branding.
Leg het vast. Branded het. Vertaal het. Trupeer het.
Voor teams die een beleidbibliotheek onderhouden, houden documentation en de SOP creator het beleid, het register en de procedures samen, en vertaling betekent dat een wereldwijd finance-team de goedkeuringsroutingtabel in hun eigen taal leest. Setup-instructies staan in de document template setup guide.
Veelgestelde vragen
Is er een Word-versie van dit IT-inkoopbeleid-sjabloon?
De volledige tekst van het beleid staat op deze pagina tussen de twee "copy"-markers en is geschreven om een copy-paste te doorstaan. Selecteer clausule 1 tot en met clausule 14, plak in Word of Google Docs en de nummering en vetgedrukte koppen worden overgenomen. Er is geen afgeschermde Word-download om aan te vragen, wat ook betekent dat er geen e-mailformulier tussen jou en de tekst zit.
Is er een PDF-versie, of een IT-inkoopbeleid PDF die ik kan rondsturen?
Plak de tekst in je documenteditor en exporteer van daaruit naar PDF. Dat is beter dan een vaste PDF voor dit document, omdat een inkoopbeleid je drempels, je rolnamen en je valuta moet vervangen in de vierkante haken voordat het iets betekent. Een PDF die nog steeds [Company] zegt in clausule 2 is geen beleid, en het rondsturen ervan leert mensen dat het beleid decoratief is.
Kan ik dit sjabloon gratis downloaden?
De tekst is gratis en onbeperkt. Gebruik het, bewerk het, publiceer het intern onder je eigen naam. Je hoeft Trupeer AI niet te vermelden in je beleidsdocument.
Wat is COBIT APO10, en voldoet dit sjabloon eraan?
APO10 is het COBIT-doel dat beheerde leveranciers dekt, van leveranciersselectie, relatiebeheer, contractbeheer en prestatiemonitoring over de volledige leverancierslevenscyclus. Een inkoopbeleid is een input voor APO10, niet hetzelfde als APO10.
Dit sjabloon dekt de verwerving- en contractonderdelen goed, en clausules 9 en 10 dekken een deel van het doorlopende relatiebeheer. Het dekt geen leveranciersprestatie-scorecards, monitoring van service levels of leveranciersrisico-tiering over de hele portefeuille, allemaal dingen die APO10 verwacht. Als je werkt richting een COBIT-assessment, behandel dit dan als één van meerdere documenten die je nodig hebt, in plaats van als een controle die het doel afsluit.
Wat is een eenvoudig inkoopbeleid, en wanneer is dat genoeg?
Een eenvoudig inkoopbeleid is doorgaans twee tot drie pagina’s: doel, reikwijdte, een tabel met uitgavendrempels en wie ondertekent. Voor een bedrijf van ongeveer vijftig mensen dat alleen mainstream tools koopt zonder gereguleerde data, is dat echt genoeg, en een beleid met veertien clausules wordt niet gevolgd.
Als je de korte versie wilt, houd dan clausules 1, 2, 4, 6, 8 en 9 aan en laat de rest vallen. Laat clausule 9 niet vallen. Vernieuwingsdiscipline is de enige controle die zichzelf terugbetaalt bij elke bedrijfsgrootte, en het is de clausule die het vaakst ontbreekt in korte beleidsversies.
Dekt dit SaaS en cloudservices, of alleen hardware?
Allebei, en de reikwijdte in clausule 2 is zo geschreven dat het expliciet is, omdat daar de meeste beleidslekken ontstaan. Cloud en SaaS zijn het lastigste geval, daarom heeft de routingtabel een rij voor nul uitgaven en een kolom voor blootstelling van data. Hardware-aankopen worden in de meeste bedrijven netjes gerouteerd op basis van uitgaven alleen.
Wie moet dit beleid beheren?
Iedereen die verantwoordelijk is voor IT-uitgaven, wat in de meeste bedrijven de CIO, IT Director of Head of IT is, en in kleinere bedrijven vaak de COO of Finance Director. Wat belangrijker is dan de titel, is dat de eigenaar zicht heeft op de kaart- en bankdata die in clausule 10 wordt beschreven. Een eigenaar van het beleid die de kosten niet kan zien, kan het niet afdwingen.
Hoe vaak moeten we het beoordelen?
Jaarlijks is het verstandige standaard in clausule 14. Beoordeel het eerder als je een security-incident hebt gehad met een leverancier, als een toezichthouder verplichtingen heeft gewijzigd die op jou van toepassing zijn, als je iets hebt verworven of zelf bent verworven, of als je kwartaalreview van het register niet-overeenkomende kostenposten twee kwartalen achter elkaar heeft gevonden. Die laatste is een signaal dat de routingtabel of het service level voor goedkeuringen niet werkt, niet dat mensen eraan herinnerd moeten worden.