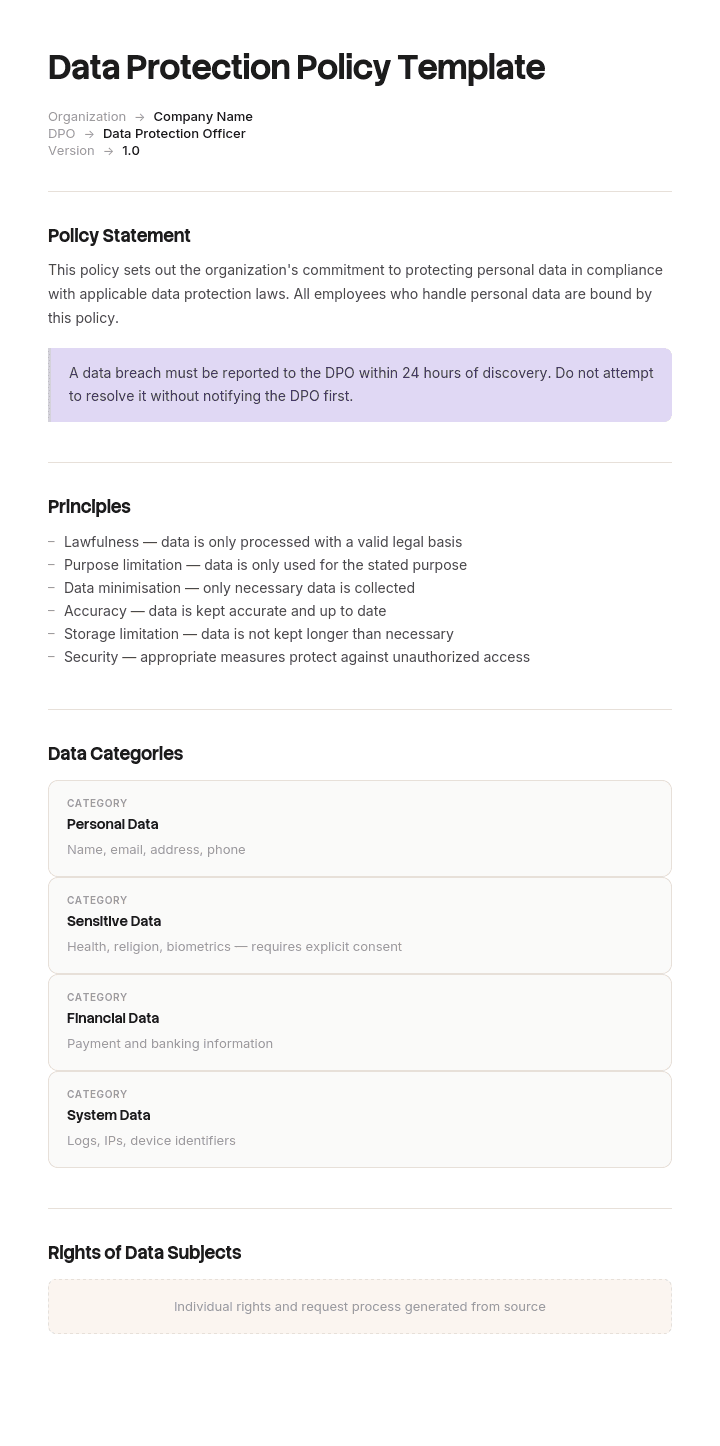
Verwenden Sie diese Vorlage
Eine solide Datenschutzrichtlinie schützt Ihr Unternehmen, Ihre Mitarbeitenden und Ihre Kundinnen und Kunden. Mit Trupeer können Sie sich beim Verfassen der Richtlinie stundenlange Arbeit sparen, indem Sie mit einer kostenlosen Vorlage für eine Datenschutzrichtlinie starten, sie mit Ihren Brand Guidelines anpassen und die Richtlinie in eine Video-Übersicht umwandeln, die Mitarbeitende und Partner schnell verstehen.
Die meisten Organisationen laden eine Datenschutzrichtlinie herunter, ändern den Firmennamen und legen sie ab. Das bringt niemandem etwas: weder dem Personal, das sie nie liest, noch dem Auditor, der fragt, wie sie angewendet wird, und auch nicht der Aufsichtsbehörde, wenn etwas schiefgeht.
Eine nützliche Datenschutzrichtlinie macht genau eine Sache. Sie erklärt den Menschen in Ihrer Organisation, was sie mit personenbezogenen Daten tun und was sie nicht tun dürfen – und zwar so konkret, dass sie sie tatsächlich befolgen können. Diese Vorlage ist um die sieben Grundsätze strukturiert, die die Richtlinie erfüllen muss, sodass jeder Abschnitt einen nachvollziehbaren Grund hat.
Vorlage für die Datenschutzrichtlinie herunterladen
Format | Am besten für |
|---|---|
Word (.docx) | Das Bearbeiten der Richtlinie. Kostenloser Download, kein Sign-up |
Die ausgegebene Version und die Bestätigung durch das Personal | |
Google Docs | Die Überprüfung mit Ihrem DPO, Rechtsberater oder der Führungsebene |
Excel (.xlsx) | Die unterstützenden Verzeichnisse: Aufbewahrungsplan, Verarbeitungsübersicht, Incident-Log |
.doc | Ältere Dokumentensysteme |
Kostenlos, editierbar, ohne Wasserzeichen. Die Excel-Datei ist wichtiger als sie aussieht, denn eine Richtlinie ohne Aufbewahrungsplan und Verarbeitungsübersicht dahinter ist eher eine Absichtserklärung als ein funktionierendes System.
Datenschutzrichtlinie oder Datenschutzerklärung?
Die häufigste und folgenreichste Verwechslung in diesem Bereich. Es handelt sich um unterschiedliche Dokumente mit unterschiedlichen Zielgruppen und unterschiedlichem rechtlichem Status.
Datenschutzrichtlinie | Datenschutzerklärung oder Privacy Notice | |
|---|---|---|
Zielgruppe | Ihr eigenes Personal | Die Personen, deren Daten Sie verarbeiten |
Zweck | Erklärt Mitarbeitenden, wie sie personenbezogene Daten handhaben | Erklärt Einzelpersonen, was Sie mit ihren Daten tun, und welche Rechte sie haben |
Veröffentlicht? | Nur intern, normalerweise | Ja, öffentlich und rechtlich erforderlich |
Enthält | Verantwortlichkeiten, Regeln, Verfahren, Konsequenzen | Welche Daten Sie erheben, warum, Rechtsgrundlage, mit wem Sie sie teilen, Aufbewahrung, Rechte, Kontakt |
Wo sie abgelegt ist | Handbuch, Intranet | Website-Footer, an der Stelle der Erhebung |
Erforderlich durch | Grundsatz der Rechenschaftspflicht, in der Praxis | Direkt erforderlich durch die DSGVO-Artikel 13 und 14 |
Wenn Sie das Dokument für die Öffentlichkeit auf Ihrer Website benötigen, ist diese Vorlage dafür nicht geeignet – und das Veröffentlichen einer internen Richtlinie anstelle dessen erfüllt Ihre Pflichten nicht. Sie brauchen eine Privacy Notice, die Ihre konkreten Verarbeitungsaktivitäten beschreibt und in der Regel am besten mit rechtlichem Input oder mit einem seriösen Generator erstellt wird.
Sie brauchen sehr wahrscheinlich beides. Diese Seite behandelt die interne Version.
So passen Sie diese Vorlage in Trupeer an
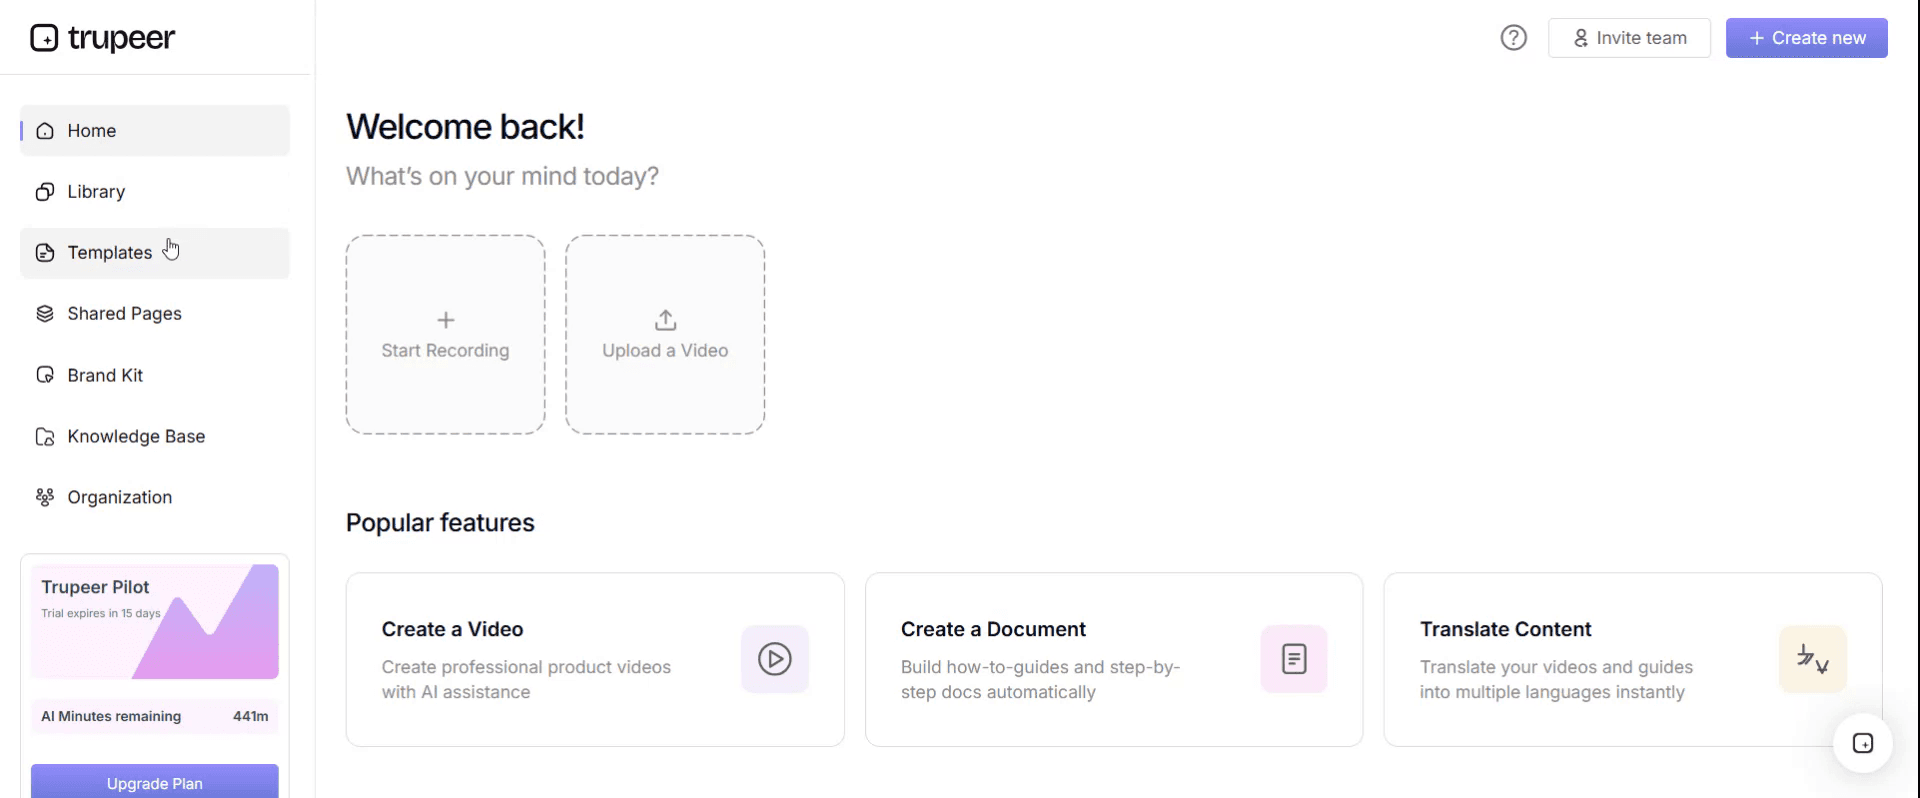
Schritt 1: Bereich „Templates“ öffnen
Gehen Sie im Hauptmenü zum Bereich „Templates“.
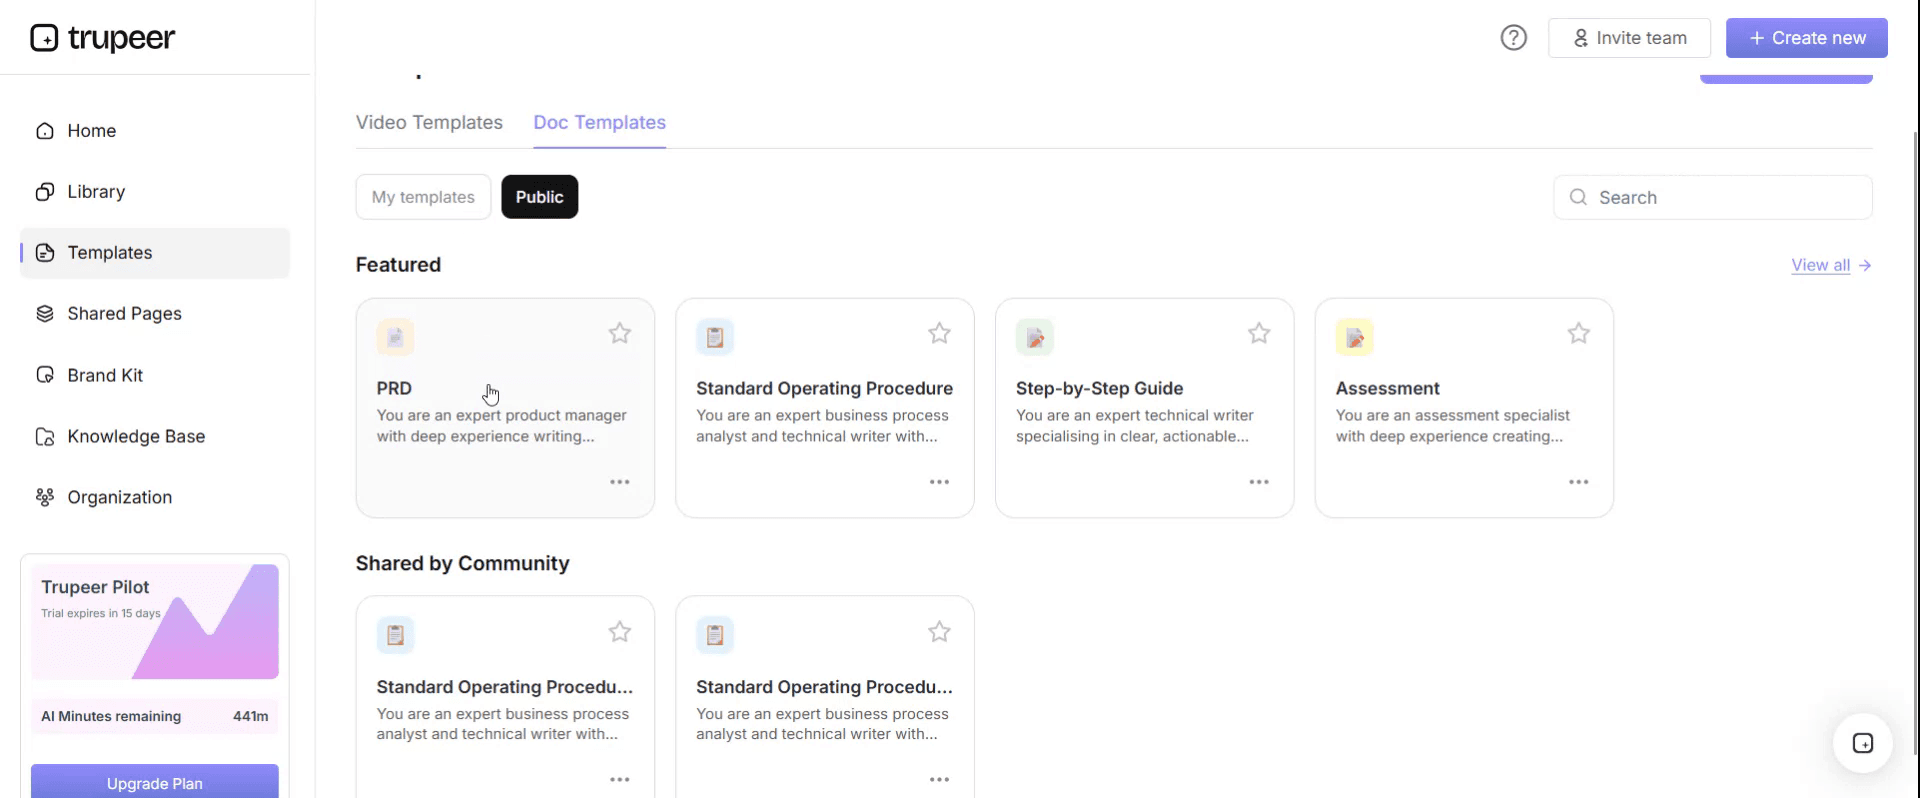
Schritt 2: Vorlage auswählen und öffnen
Klicken Sie auf eine beliebige Vorlage, mit der Sie arbeiten möchten, um sie zu öffnen.
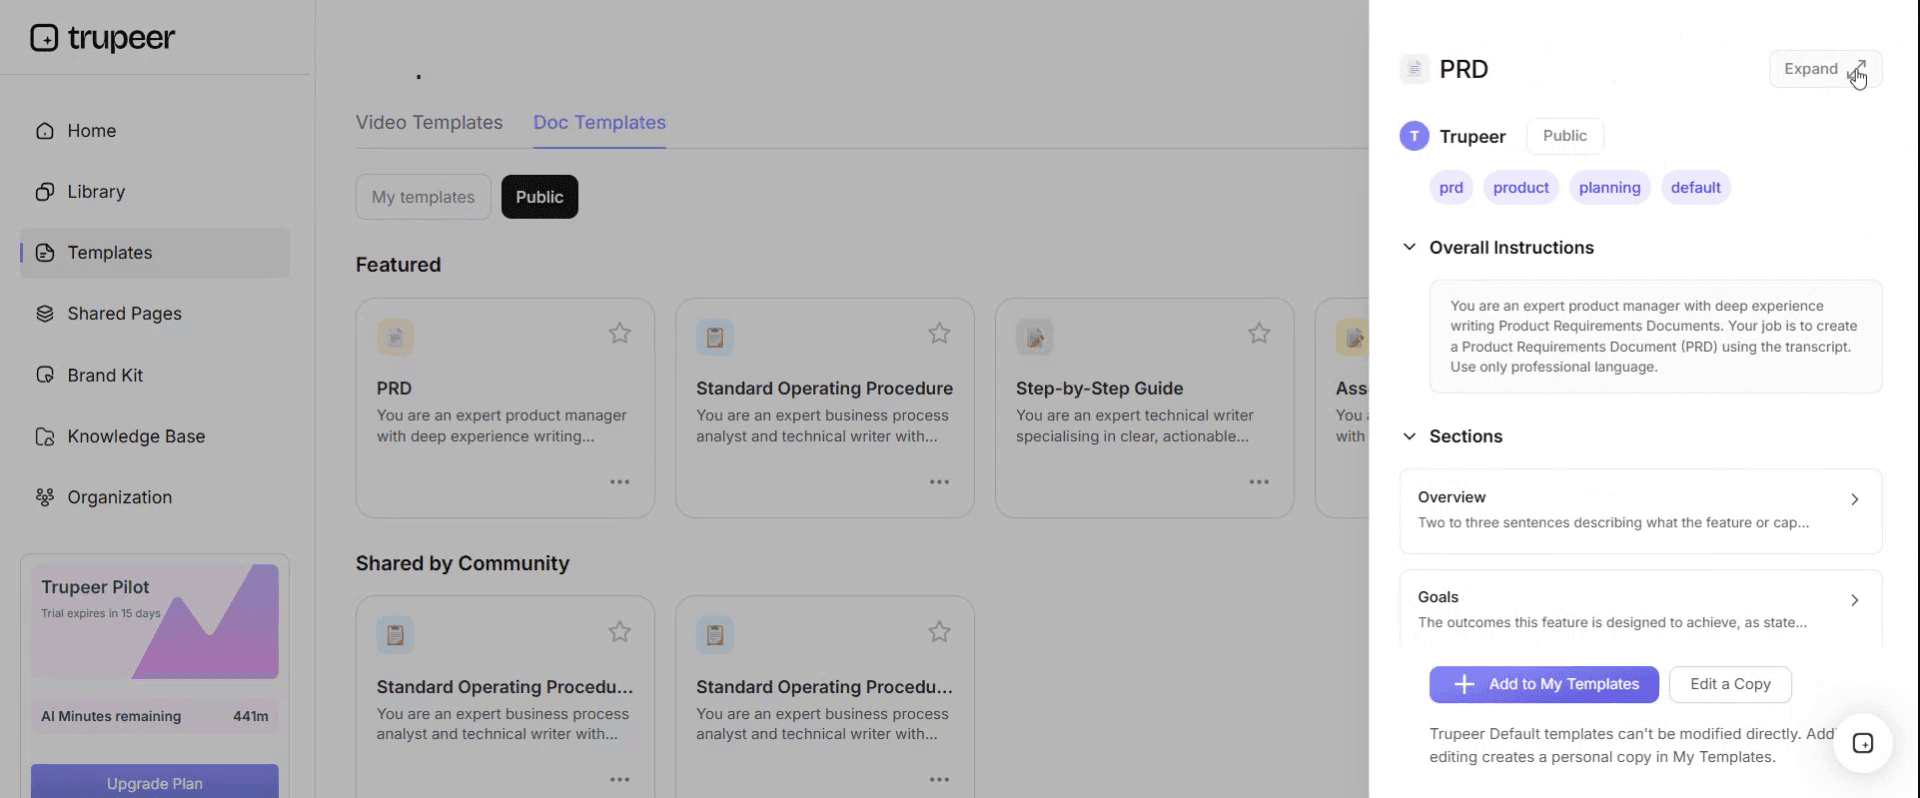
Schritt 3: Vorlagenansicht erweitern
Wenn nötig, erweitern Sie die Vorlagenansicht, um das vollständige Layout und die Details klar zu sehen.
Schritt 4: Vorlage bearbeiten
Klicken Sie auf „Edit“, um mit der Bearbeitung der ausgewählten Vorlage zu beginnen.
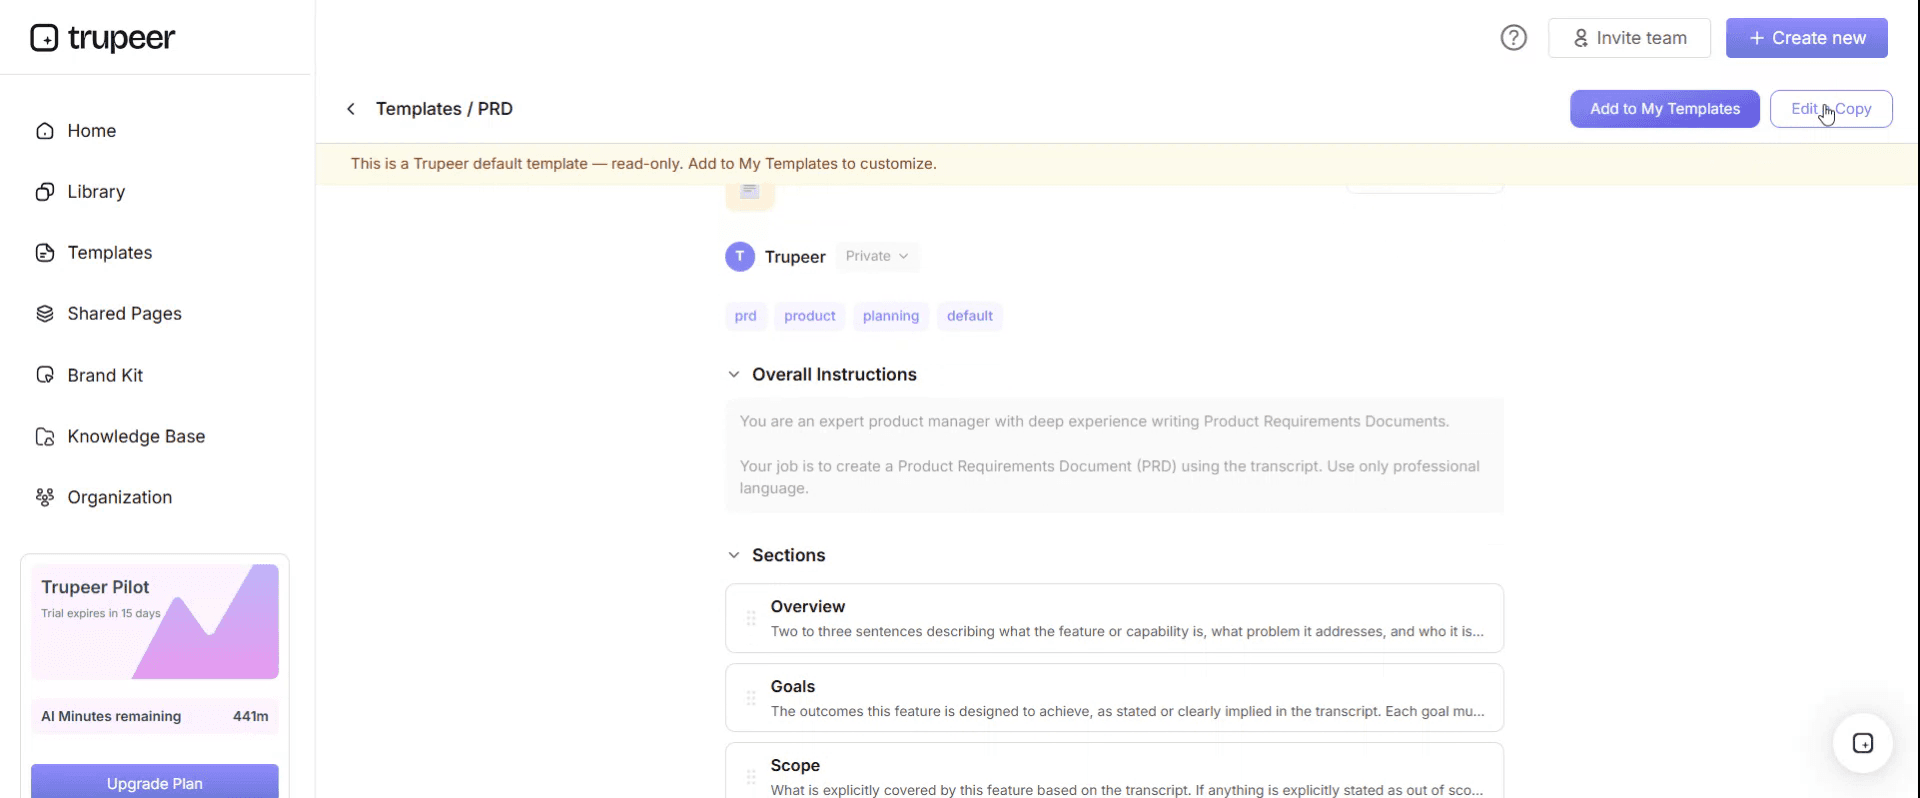
Im Editor können Sie:
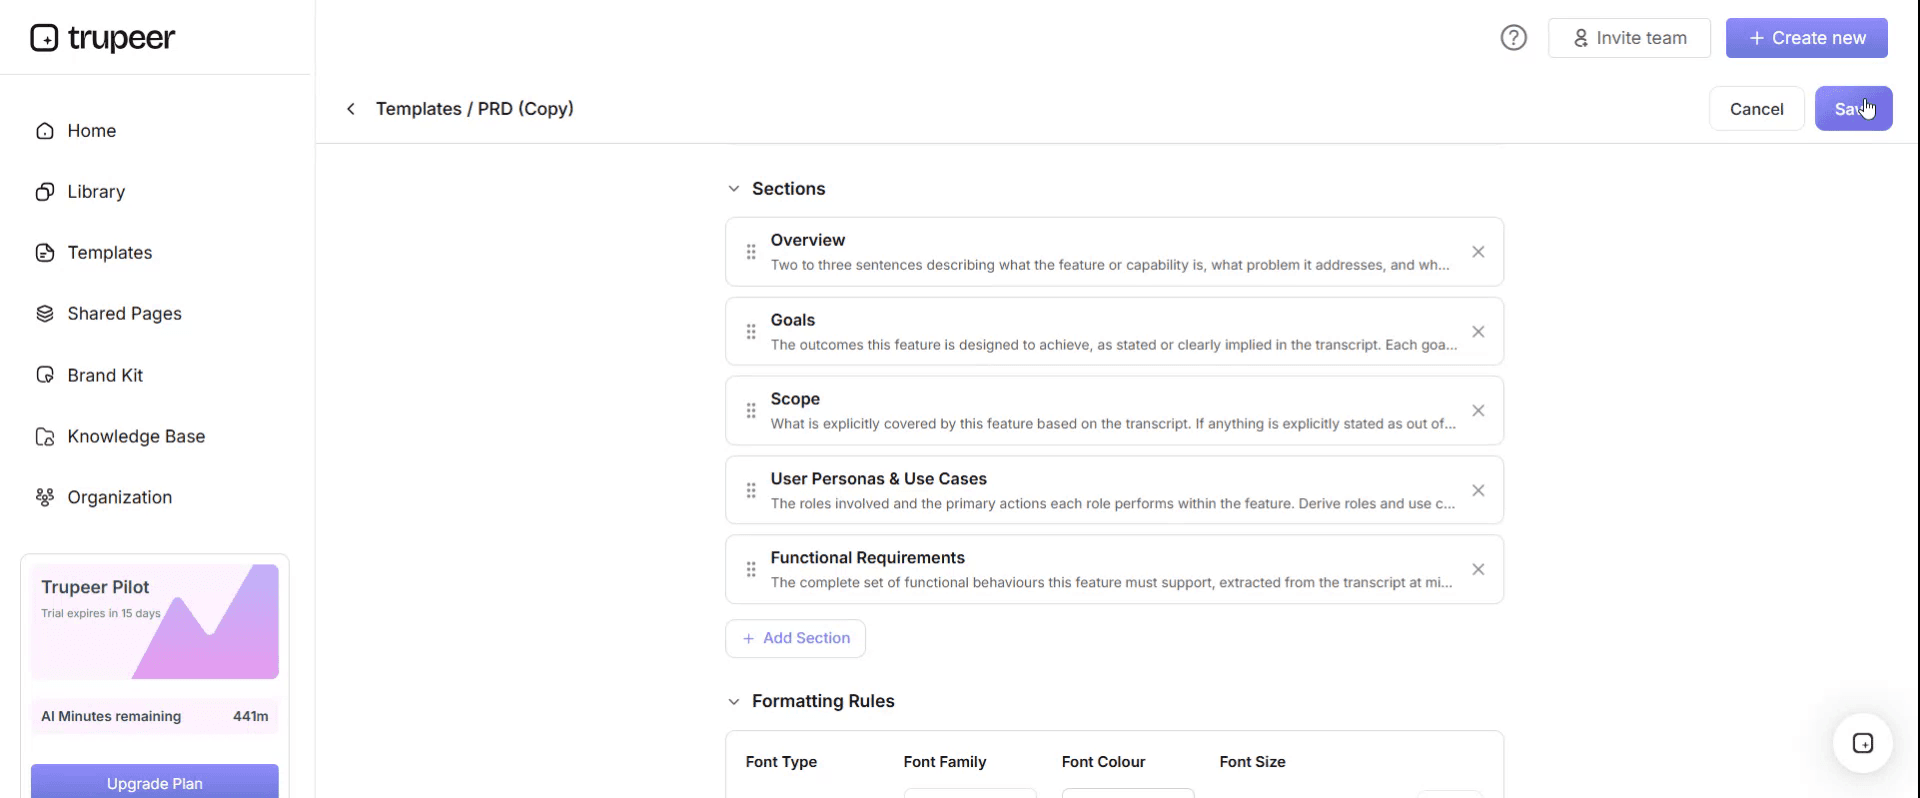
Neue Abschnitte hinzufügen
Formatierungsregeln definieren oder aktualisieren
Ein Logo hinzufügen und Position sowie zugehörige Einstellungen anpassen
Schritt 5: Ihre angepasste Vorlage speichern
Nachdem Sie alle notwendigen Änderungen vorgenommen haben, klicken Sie auf „Save“, um die aktualisierte Vorlage als Ihre eigene zu speichern.
Schritt 6: Vorschau ansehen und Vorlage feinjustieren
Wenn Sie sehen möchten, wie Ihre angepasste Vorlage aussieht, öffnen Sie die „Preview“.
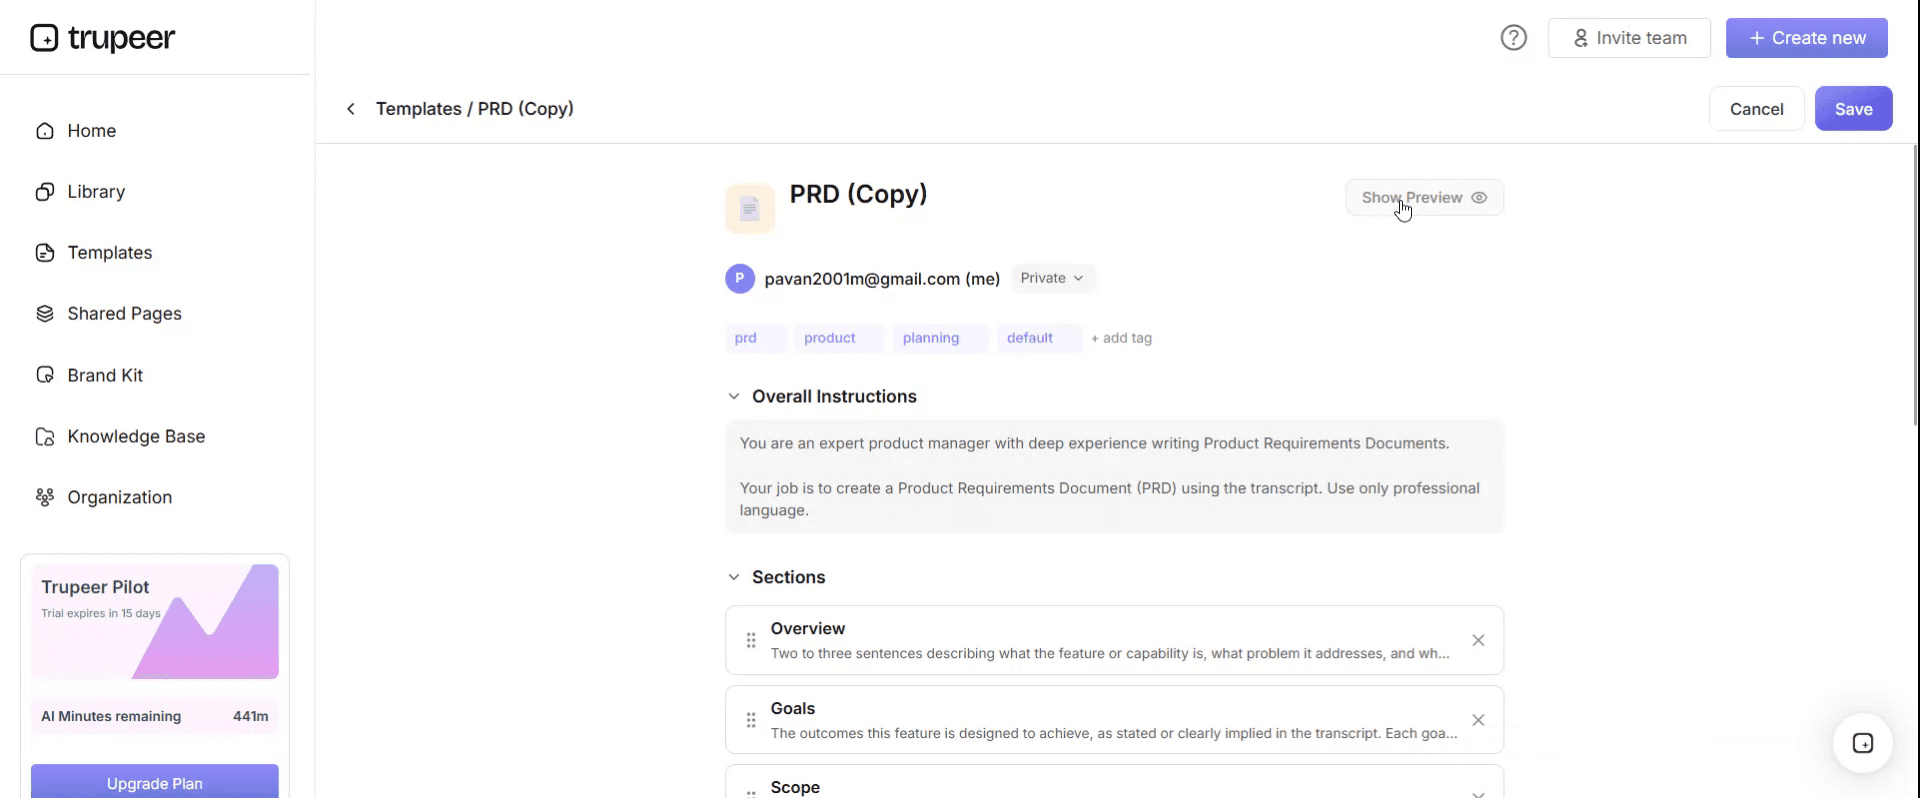
Ausgehend vom Vorschau-Bildschirm können Sie bei Bedarf weiterhin direkt Anpassungen vornehmen – damit die Vorlage genau so erscheint, wie Sie es möchten.
Mit einer Vorlage für eine Datenschutzrichtlinie können Sie:
Stunden beim Schreiben sparen: Überspringen Sie die leere Seite mit einer Struktur, die für Datenschutzvorschriften entwickelt wurde.
Compliance sicherstellen: Ausgerichtet auf DSGVO, CCPA, HIPAA und andere Datenschutzgesetze.
Im Brand bleiben: Verwenden Sie Ihr Logo, Ihre Schriftarten und Farben mit Trupeer's Brand Kit.
Jede Mitarbeitende schulen: Kombinieren Sie die Richtlinie mit Video-Übersichten für Datenschutz-Bewusstsein.
Für Audits bereit bleiben: Integrierte Abschnitte unterstützen SOC 2, ISO 27001 und Datenschutz-Audits.
Globale Teams erreichen: Übersetzen Sie die Richtlinie mit einem Klick in 65+ Sprachen.
Was eine Datenschutzrichtlinie ist
Eine interne Richtlinie, die festlegt, wie Ihre Organisation mit personenbezogenen Daten umgeht: Wer verantwortlich ist, was das Personal tun und was es nicht tun darf, wie die rechtlichen Grundsätze in der Praxis angewendet werden, und was passiert, wenn etwas schiefgeht.
Ihre Funktion ist zweifach. Sie sagt Ihren Mitarbeitenden, wie sie sich verhalten sollen, und sie zeigt Rechenschaftspflicht – die unter der DSGVO keine Option ist. Nachweisen zu können, dass Sie Ihren Ansatz berücksichtigt und dokumentiert haben, ist selbst eine Compliance-Anforderung – unabhängig davon, ob Ihre Vorgehensweisen gut sind.
Die sieben Grundsätze – und was jeweils erforderlich ist
Artikel 5 der DSGVO legt sieben Grundsätze fest. Jeder Abschnitt einer guten Datenschutzrichtlinie existiert, um einen davon zu erfüllen, und die Strukturierung der Richtlinie auf diese Weise macht sie belastbar.
Rechtmäßigkeit, Fairness und Transparenz
Personenbezogene Daten müssen rechtmäßig, fair und so verarbeitet werden, wie es die Menschen erwarten und verstehen würden.
Was die Richtlinie enthalten muss. Eine Aussage, dass jede Verarbeitung eine rechtmäßige Grundlage erfordert, die Liste der Grundlagen, auf die sich Ihre Organisation stützt, und wofür, die Anforderung, dass Privacy Notices an der Stelle der Erhebung bereitgestellt werden, sowie eine Regel, dass Mitarbeitende personenbezogene Daten nicht für Zwecke verwenden dürfen, über die die Menschen nicht informiert wurden.
Wo es schiefgeht. Daten werden für einen Zweck erhoben und stillschweigend für einen anderen verwendet. Marketing an Personen, die Ihnen ihre Adresse für die Lieferung gegeben haben, ist das klassische Beispiel.
Zweckbindung
Für einen bestimmten Zweck erhobene Daten dürfen nicht für unvereinbare Zwecke verwendet werden.
Was die Richtlinie enthalten muss. Eine Regel, dass neue Verwendungen bestehender Daten bewertet werden müssen, bevor sie stattfinden, und eine benannte Verantwortung für diese Bewertung. In der Praxis ist das der Abschnitt, der verhindert, dass ein gut gemeintes Team etwas mit Daten baut, die es nicht verwenden sollte.
Datenminimierung
Erheben Sie nur das, was Sie brauchen – und nicht mehr.
Was die Richtlinie enthalten muss. Eine Anforderung, dass Formulare und Systeme auf unnötige Felder überprüft werden, sowie eine Regel gegen das spekulative Erheben von Daten, weil sie später möglicherweise nützlich sein könnten. Dieser Grundsatz wird bereits in der Design-Phase durchgesetzt, sodass die Richtlinie verlangen sollte, dass er bei der Einführung neuer Prozesse oder Systeme berücksichtigt wird.
Richtigkeit
Personenbezogene Daten müssen korrekt sein und, wenn nötig, auf dem neuesten Stand gehalten werden.
Was die Richtlinie enthalten muss. Wie Einzelpersonen ihre Daten korrigieren können, wie sich Korrekturen auf andere Systeme auswirken, und wie oft wichtige Datensätze überprüft werden. Der Punkt der Weitergabe ist entscheidend, weil die meisten Organisationen den Datensatz aktualisieren, über den sich jemand beschwert hat, und drei weitere Kopien anderswo stehen lassen.
Speicherbegrenzung
Bewahren Sie personenbezogene Daten nicht länger auf, als Sie sie benötigen.
Was die Richtlinie enthalten muss. Ein Verweis auf Ihren Aufbewahrungsplan, der ein separates Dokument sein sollte, weil er sich häufiger ändert als die Richtlinie. Außerdem eine Regel zur sicheren Löschung sowie die Anforderung, dass Backups und Archive abgedeckt sind – statt stillschweigend ausgenommen zu werden.
Dies ist der Grundsatz, bei dem Organisationen am häufigsten scheitern, weil es einfacher ist, alles aufzubewahren, als zu entscheiden, was gelöscht werden soll.
Integrität und Vertraulichkeit
Personenbezogene Daten müssen sicher aufbewahrt werden – sowohl gegen unbefugten Zugriff als auch gegen versehentlichen Verlust.
Was die Richtlinie enthalten muss. Zugriff nach dem Need-to-know-Prinzip, Regeln für Geräte und Wechseldatenträger, Anforderungen an Verschlüsselung, Regeln für Arbeiten im Homeoffice und remote, was per E-Mail gesendet werden darf und was nicht, sowie wie Daten mit Dritten geteilt werden. Zusätzlich die Anforderung, dass Dienstleister, die in Ihrem Auftrag Daten verarbeiten, vertraglich an eine schriftliche Vereinbarung gebunden sind.
Rechenschaftspflicht
Sie müssen Compliance nachweisen können – nicht nur erreichen.
Was die Richtlinie enthalten muss. Benannte Rollen und Verantwortlichkeiten, die Anforderung, Aufzeichnungen über Verarbeitungen zu führen, wann eine Datenschutz-Folgenabschätzung (DPIA) erforderlich ist, Schulungsanforderungen sowie der Überprüfungszyklus für die Richtlinie selbst.
Rechenschaftspflicht ist der Grund, warum die unterstützenden Verzeichnisse wichtig sind. Eine Richtlinie ohne Verarbeitungsübersicht, ohne Aufbewahrungsplan und ohne Schulungs-Log zeigt sehr wenig.
Die Struktur der Richtlinienvorlage
Abschnitt | Inhalte |
|---|---|
Dokumentenkontrolle | Version, Inhaber, Freigebender, Daten, Überprüfungsdatum |
Zweck und Geltungsbereich | Für wen und wofür es gilt, einschließlich Auftragnehmer und Freiwillige |
Begriffe | Personenbezogene Daten, Daten besonderer Kategorien, Verarbeitung, Verantwortlicher, Auftragsverarbeiter, Betroffene Person |
Rollen und Verantwortlichkeiten | Führung, DPO oder Lead, Manager, alle Mitarbeitenden, IT |
Die Grundsätze | Wie jeder Grundsatz in Ihrer Organisation angewendet wird |
Rechtmäßige Grundlagen | Auf welche Sie sich stützen, und wofür |
Daten besonderer Kategorien | Zusätzliche Bedingungen und besondere Sorgfalt |
Rechte der betroffenen Person | Die Rechte und wie Anfragen bearbeitet werden |
Aufbewahrung | Verweis auf den Aufbewahrungsplan |
Sicherheit | Zugriff, Geräte, Verschlüsselung, Remote-Arbeit, E-Mail |
Dritte und Weitergabe | Verträge, Due Diligence, internationale Übermittlungen |
Datenschutz durch Technikgestaltung | Wann DPIAs erforderlich sind |
Meldung von Datenschutzverletzungen | Erkennen, intern melden, Fristen, Benachrichtigung |
Schulung | Wer, wie oft und Aufzeichnungen |
Nicht-Compliance | Konsequenzen, verknüpft mit dem Disziplinarverfahren |
Verwandte Dokumente | Privacy Notices, Aufbewahrungsplan, ROPA, Incident-Log |
Überprüfung | Zyklus und Inhaber |
Rechtmäßige Grundlagen für die Verarbeitung
Jede Verarbeitungstätigkeit braucht eine. Unter der DSGVO gibt es sechs, und das Personal sollte wissen, welche davon Ihre Organisation nutzt.
Grundlage | Anwenden, wenn | Häufiges Beispiel |
|---|---|---|
Einwilligung | Die Person hat wirklich gewählt und kann widerrufen | Marketing-E-Mails |
Vertrag | Die Verarbeitung ist erforderlich, um das zu liefern, was sie angefragt haben | Einen Auftrag erfüllen |
Rechtliche Verpflichtung | Ein Gesetz verlangt es | Lohn- und Gehaltsabrechnungsunterlagen aufbewahren |
Lebenswichtige Interessen | Leben oder Tod | Notfallmedizinische Situationen |
Öffentliche Aufgabe | Amtliche Aufgaben oder öffentliches Interesse | Öffentliche Behörden |
Berechtigte Interessen | Ihr Interesse, abgewogen gegen ihre Rechte | Betrugsprävention, einige Analysen |
Zwei praktische Punkte, die es wert sind, in der Richtlinie festzuhalten. Einwilligung ist oft die schwächste Wahl, weil sie widerrufen werden kann und frei gegeben werden muss – daher ist sie eine schlechte Grundlage für alles, was Sie unabhängig davon tun müssen. Und berechtigte Interessen erfordern eine dokumentierte Abwägungsbewertung, nicht einfach die Behauptung, dass Ihr Interesse besteht.
Rechte der betroffenen Person
Acht Rechte nach der DSGVO – und Ihre Richtlinie sollte festlegen, wie jedes davon gehandhabt wird und durch wen.
Das Recht auf Auskunft. Das Recht auf Zugang, häufig als „Subject Access Request“ bezeichnet. Das Recht auf Berichtigung. Das Recht auf Löschung. Das Recht auf Einschränkung der Verarbeitung. Das Recht auf Datenübertragbarkeit. Das Recht auf Widerspruch. Und Rechte im Zusammenhang mit automatisierter Entscheidungsfindung und Profiling.
Der praktische Teil ist das Verfahren. Anfragen können über jeden Kanal eingehen, an jede Person im Personal, in jeder Formulierung – und die Person muss nicht die korrekte juristische Fachterminologie verwenden oder überhaupt Datenschutz erwähnen. Daher muss die Richtlinie jedes Mitarbeitende dazu anweisen, eine Anfrage sofort zu erkennen und weiterzuleiten, statt zu versuchen, sie selbst zu bearbeiten.
Die Antwortfrist beträgt einen Monat und kann um weitere zwei Monate verlängert werden, wenn die Anfragen komplex oder zahlreich sind – vorausgesetzt, Sie informieren die Person innerhalb des ersten Monats. Diese Uhr beginnt, sobald die Anfrage irgendwo in Ihrer Organisation eingeht, nicht erst, wenn sie die richtige Person erreicht. Deshalb ist die Erkennungsregel so wichtig.
Meldung von Datenschutzverletzungen
Der Abschnitt, der am ehesten getestet und am wenigsten im Voraus gelesen wird.
Eine Datenschutzverletzung erkennen. Datenschutzverletzungen sind nicht nur Hacks. Eine falsch adressierte E-Mail, ein verlorenes Laptop, ein Dokument, das im Zug liegen gelassen wurde, eine falsch konfigurierte Freigabe oder die falsche Person, der Zugriff gegeben wurde – all das zählt.
Interne Meldung. Sofort, an eine benannte Rolle, ohne Gatekeeping. Die Richtlinie sollte ausdrücklich festhalten, dass die Meldung einer Datenschutzverletzung, die Sie selbst verursacht haben, nicht bestraft wird – denn eine Kultur des Verbergens ist das Teuerste, was eine Richtlinie zu Datenschutzverletzungen erzeugen kann.
Bewertung und Benachrichtigung. Wenn eine Datenschutzverletzung voraussichtlich zu einem Risiko für die Rechte und Freiheiten von Personen führt, muss sie innerhalb von 72 Stunden nach Bekanntwerden der Aufsichtsbehörde gemeldet werden. Bei hohem Risiko müssen auch die betroffenen Personen ohne unangemessene Verzögerung informiert werden. Beide Bewertungen sollten von einer benannten Rolle vorgenommen werden – nicht von der Person, die es entdeckt hat.
Das Incident-Log. Jede Datenschutzverletzung wird erfasst – einschließlich derjenigen, die Sie entscheiden nicht zu melden, und der Begründung für diese Entscheidung. Das Führen dieses Protokolls ist selbst eine Verpflichtung.
Aufzeichnungen über Verarbeitungen und Aufbewahrung
Aufzeichnungen über Verarbeitungstätigkeiten. Eine Übersicht darüber, welche personenbezogenen Daten Sie verarbeiten, warum, mit wem sie geteilt werden, wie lange Sie sie aufbewahren und wie sie gesichert werden. Artikel 30 verlangt dies, mit einer engen Ausnahme für Organisationen mit weniger als 250 Mitarbeitenden, die nicht gilt, wenn die Verarbeitung mehr als nur gelegentlich erfolgt, Daten besonderer Kategorien umfasst oder ein Risiko für Personen darstellt. Die meisten Organisationen, die glauben, sie seien ausgenommen, sind es nicht.
Aufbewahrungsplan. Ein separates Dokument, das Datentypen, Aufbewahrungszeiträume und die Begründung für jeden einzelnen auflistet. Halten Sie es getrennt von der Richtlinie, weil es sich viel häufiger ändert, und verweisen Sie darauf, statt es einzubetten.
Beides lebt in der Excel-Datei, die mit dieser Vorlage bereitgestellt wird – mit dem Incident-Log daneben.
Das breitere Dokumentenset
Eine Datenschutzrichtlinie steht selten allein. Die meisten Organisationen brauchen mehrere davon:
Dokument | Zweck | Wer sieht es |
|---|---|---|
Datenschutzrichtlinie | Wie Mitarbeitende personenbezogene Daten handhaben | Intern |
Privacy Notice | Was Sie mit den Daten der Personen tun und welche Rechte sie haben | Öffentlich |
Cookie-Richtlinie und Banner | Website-Tracking und Einwilligung | Öffentlich |
Privacy Notice für Mitarbeitende | Was Sie speziell mit den Daten der Mitarbeitenden tun | Mitarbeitende |
Aufzeichnungen über Verarbeitungen | Bestandsaufnahme der Verarbeitungstätigkeiten | Intern, Aufsichtsbehörde auf Anfrage |
Aufbewahrungsplan | Wie lange jeder Datentyp aufbewahrt wird | Intern |
Verfahren für DSAR-Anfragen | Wie Zugriffsanfragen bearbeitet werden | Intern |
Incident-Log und Verfahren | Erfassung und Reaktion auf Vorfälle | Intern |
DPIA-Vorlage | Bewertung von risikoreicher Verarbeitung | Intern |
Vereinbarungen mit Auftragsverarbeitern | Verträge mit Dienstleistern, die Ihre Daten verarbeiten | Vertraglich |
Wenn Sie nur eines davon haben, ist die Privacy Notice das Dokument, das rechtlich veröffentlicht werden muss. Wenn Sie nur zwei haben, fügen Sie diese Richtlinie hinzu.
Die Version für kleine Unternehmen
Kleinere Organisationen brauchen eine kürzere Richtlinie – nicht einen weniger strengen Ansatz. Die Pflichten werden nicht mit der Mitarbeiterzahl kleiner, aber die Dokumentation sollte verhältnismäßig sein.
Behalten: Geltungsbereich, Verantwortlichkeiten, die Grundsätze in einfachen Worten, Sicherheitsregeln, Erkennung von Anfragen betroffener Personen, Meldung von Datenschutzverletzungen und Aufbewahrung. Kürzen: Ausführliche Governance-Strukturen, Verweise auf Ausschüsse und alles, was Rollen beschreibt, die Sie nicht haben. Benennen Sie eine echte verantwortliche Person, statt eine Datenschutzfunktion zu erfinden.
Vier bis sechs Seiten reichen in der Regel aus. Eine zwanzigseitige Richtlinie in einem Unternehmen mit zehn Personen wird nicht gelesen – und das macht sie schlechter als eine kürzere, die gelesen wird.
Mitarbeitende dazu schulen
Eine Richtlinie, die niemand gelesen hat, beweist nichts.
Schulen Sie bei der Einarbeitung und jährlich, führen Sie Aufzeichnungen darüber, wer wann geschult wurde, und konzentrieren Sie sich auf die vier Dinge, die tatsächlich zu Datenschutzverletzungen führen: eine Anfrage betroffener Personen erkennen, Daten nicht an die falsche Person per E-Mail senden, personenbezogene Daten nicht an einem ungenehmigten Ort ablegen und einen Vorfall sofort melden.
Szenariobasierte Schulungen funktionieren besser als das bloße Wiederholen von Grundsätzen. Die meisten Datenschutzverletzungen entstehen durch gewöhnliche Fehler – nicht durch Unwissenheit über das Gesetz.
So schreiben Sie Ihre Datenschutzrichtlinie
Ermitteln Sie, welche Daten Sie tatsächlich verarbeiten, bevor Sie irgendetwas schreiben. In der Praxis kommt die Verarbeitungsübersicht zuerst, auch wenn sie später in der Richtlinie referenziert wird.
Identifizieren Sie für jede Aktivität Ihre rechtmäßige Grundlage, und dokumentieren Sie die Abwägungsbewertung, wenn Sie sich auf berechtigte Interessen stützen.
Nutzen Sie die Struktur der Vorlage und schreiben Sie in einfacher Sprache, da die Zielgruppe Ihr Personal ist – nicht eine Aufsichtsbehörde.
Machen Sie die Regeln konkret. „Daten sicher handhaben“ ist nicht durchsetzbar. „Personenbezogene Daten nicht auf persönlichen Geräten oder nicht genehmigten Cloud-Konten speichern“ schon.
Erstellen Sie den Aufbewahrungsplan separat und verweisen Sie darauf.
Schreiben Sie das Verfahren für Datenschutzverletzungen, bevor Sie es brauchen, mit einer benannten Rolle und einer Regel zur Meldung ohne Schuldzuweisung.
Lassen Sie es prüfen durch einen Datenschutzspezialisten oder Rechtsberater, insbesondere wenn Sie Daten besonderer Kategorien verarbeiten, über Rechtsräume hinweg tätig sind oder automatisierte Entscheidungen treffen.
Freigeben, mit Hinweis herausgeben und Bestätigung einsammeln.
Schulen Sie und dokumentieren Sie die Schulung.
Setzen Sie ein Überprüfungsdatum, jährlich und nach jeder wesentlichen Änderung.
Die Richtlinie überprüfen
Jährlich als Standard. Unmittelbar, wenn Sie ein neues System oder eine neue Verarbeitungstätigkeit einführen, wenn Sie in einem neuen Rechtsraum zu arbeiten beginnen, nach jeder Datenschutzverletzung, wenn sich das Datenschutzrecht ändert oder wenn die verantwortliche Person das Unternehmen verlässt.
Dokumentieren Sie jede Überprüfung im Versionsverlauf – einschließlich derjenigen, die zu keiner Änderung geführt haben, denn nachzuweisen, dass Sie sie überprüft haben, ist Teil des Zwecks.
Rechtlicher Hinweis
Diese Vorlage und die Hinweise auf dieser Seite dienen der allgemeinen Information und stellen keine Rechtsberatung dar. Das Datenschutzrecht variiert je nach Rechtsraum, und die Anforderungen unterscheiden sich unter der EU-DSGVO, der UK-DSGVO sowie Regelwerken wie dem CCPA und CPRA in den Vereinigten Staaten. Die Pflichten variieren außerdem erheblich je nachdem, welche Daten Sie verarbeiten, in welchem Umfang und in welchen Branchen.
Lassen Sie Ihre Richtlinie vor der Übernahme von einem qualifizierten Datenschutzberater oder Rechtsanwalt prüfen, insbesondere wenn Sie Daten besonderer Kategorien oder Daten von Kindern verarbeiten oder international tätig sind.
Best Practices
Halten Sie die interne Richtlinie und die öffentliche Privacy Notice als separate Dokumente.
Schreiben Sie Regeln, die das Personal tatsächlich befolgen kann – in konkreten Formulierungen.
Halten Sie den Aufbewahrungsplan außerhalb der Richtlinie, damit er unabhängig aktualisiert werden kann.
Nennen Sie echte Personen, nicht Wunschrollen.
Stellen Sie ausdrücklich klar, dass selbst gemeldete Datenschutzverletzungen nicht bestraft werden.
Schulen Sie zur Erkennung von Anfragen betroffener Personen, da die Uhr mit dem Eingang startet.
Protokollieren Sie jede Datenschutzverletzung – einschließlich der nicht gemeldeten – und die Begründung.
Führen Sie die Verarbeitungsübersicht. Das ist eine Verpflichtung und macht alles andere leichter.
Halten Sie die Richtlinie verhältnismäßig zur Organisation.
Dokumentieren Sie Überprüfungen, einschließlich derjenigen ohne Änderungen.
Häufige Fehler
Veröffentlichen Sie die interne Richtlinie so, als wäre sie eine Privacy Notice.
Eine generische heruntergeladene Richtlinie, bei der nur der Firmenname geändert wurde – und sonst nichts.
Regeln sind zu vage, um sie zu befolgen oder durchzusetzen.
Aufbewahrungszeiträume sind in der Richtlinie eingebettet, sodass für die Aktualisierung eine erneute Freigabe erforderlich ist.
Annehmen, dass die Ausnahme für Organisationen mit weniger als 250 Mitarbeitenden für Verarbeitungsaufzeichnungen gilt, wenn das nicht der Fall ist.
Sich auf Einwilligung verlassen, obwohl eine andere rechtmäßige Grundlage robuster wäre.
Berechtigte Interessen werden behauptet, ohne dokumentierte Abwägungsbewertung.
Kein Verfahren für Datenschutzverletzungen, sodass die 72-Stunden-Frist erst während eines Vorfalls entdeckt wird.
Schuldzuweisende Kultur rund um Datenschutzverletzungen, die Verheimlichung erzeugt.
Mitarbeitende sind nicht darauf geschult, eine Anfrage betroffener Personen in normaler Sprache zu erkennen.
Backups und Archive werden stillschweigend von Aufbewahrungs- und Löschregeln ausgeschlossen.
Niemals überprüft, sodass sie Systeme beschreibt, die Sie nicht mehr nutzen.
Machen Sie die Regeln zu etwas, das Menschen befolgen können
Öffnen Sie die Vorlage in Trupeer AI, wenden Sie Ihr Brand Kit an, damit sie zu Ihrem Handbuch und Ihren anderen Richtlinien passt, und bearbeiten Sie jeden Abschnitt direkt. Die Einrichtung finden Sie in der Vorlagenanleitung.
Die Lücke zwischen einer Datenschutzrichtlinie und echter Compliance ist fast immer verhaltensbedingt. Mitarbeitende wissen, dass sie Daten sorgfältig handhaben sollen, aber sie wissen nicht, was das bedeutet, wenn sie gleich eine Excel-Tabelle teilen, auf eine ungewöhnliche E-Mail antworten oder ein neues Tool einrichten.
Dokumentieren Sie die Verfahren einmal, und Trupeer AI erstellt den schriftlichen Leitfaden sowie eine kommentierte Video-Übersicht aus demselben Durchlauf. So werden die Regeln zum Teilen von Dateien, zum Schwärzen einer Antwort auf eine Anfrage betroffener Personen oder zur Meldung eines Vorfalls zu etwas, das Menschen ansehen können – statt zu Klauseln, die sie nur überfliegen. Übersetzen Sie es in 65+ Sprachen, was besonders wichtig ist, wenn Mitarbeitende gebeten werden, Regeln mit rechtlichen Konsequenzen zu befolgen. Halten Sie das Set in Ihrer Knowledge Base bereit und nutzen Sie es für Einarbeitung und jährliche Schulungen, inklusive eines Abschlussnachweises, den Sie vorzeigen können.
Dokumentieren. Branden. Übersetzen. Trupeer.
Häufig gestellte Fragen
Gibt es eine kostenlose Vorlage für eine Datenschutzrichtlinie in Word?
Ja. Word ist das Hauptformat: Jeder Abschnitt ist ausgearbeitet und mit Platzhaltern in eckigen Klammern für die Details versehen, die Ihre sein müssen. Kostenloser Download, kein Sign-up, kein Wasserzeichen.
Gibt es eine kostenlose Vorlage für eine Datenschutzrichtlinie in PDF?
Ja – als ausgegebene Version mit einem Bestätigungsblock für die Unterschrift des Personals. Das ist genau das, was Sie brauchen, wenn Sie beabsichtigen, sich in einem disziplinarischen Kontext auf die Richtlinie zu stützen.
Gibt es eine Vorlage für eine Datenschutzrichtlinie in Word für Mitarbeitende?
Ja. Die Vorlage enthält eine Zusammenfassung für Mitarbeitende sowie eine Zwei-Seiten-Version, die abdeckt, was das Personal tun und was es nicht tun darf – ohne die Governance-Details. Das ist die Version, die die meisten Menschen tatsächlich lesen sollten, während die vollständige Richtlinie dahinter verfügbar ist.
Wo bekomme ich eine Datenschutzrichtlinie als PDF?
Hier – sowohl als leere Vorlage als auch als ausgefülltes Beispiel, damit Sie eine fertige Richtlinie von Anfang bis Ende sehen können, bevor Sie Ihre eigene schreiben.
Was ist der Unterschied zwischen einer Datenschutzrichtlinie und einer Datenschutzerklärung?
Eine Datenschutzrichtlinie ist intern und erklärt Ihrem Personal, wie es personenbezogene Daten handhaben soll. Eine Datenschutzerklärung oder Privacy Notice ist öffentlich und erklärt Einzelpersonen, was Sie mit ihren Daten tun und welche Rechte sie haben. Die zweite ist direkt durch die DSGVO vorgeschrieben und muss veröffentlicht werden. Das Veröffentlichen der internen Richtlinie anstelle dessen erfüllt diese Verpflichtung nicht.
Gibt es eine kostenlose Vorlage für eine Website-Privacy-Policy?
Nicht auf dieser Seite – und es lohnt sich, zu erklären, warum, statt einfach eine generische anzubieten. Eine Privacy Notice muss Ihre tatsächliche Verarbeitung beschreiben: welche Daten Sie erheben, auf welcher rechtmäßigen Grundlage, mit wem Sie sie teilen, wie lange Sie sie aufbewahren und wohin sie übertragen werden. Eine Vorlage, die nicht zu Ihren echten Vorgehensweisen passt, ist schlimmer als keine, weil sie eine veröffentlichte Aussage ist, die unzutreffend ist. Nutzen Sie einen seriösen Privacy-Policy-Generator oder einen Anwalt und stützen Sie ihn auf Ihre Aufzeichnungen über Verarbeitungen.
Gibt es ein Beispiel für eine Privacy Policy in PDF?
Beispiel-Privacy-Notices sind bei Aufsichtsbehörden und Anbietern von Datenschutz-Tools weit verbreitet – und diese sind bessere Startpunkte als eine generische Vorlage, weil sie gegenwärtige Anforderungen abbilden. Was diese Seite bereitstellt, ist die interne Richtlinie und die Verarbeitungsübersicht, auf deren Grundlage jede korrekte Privacy Notice aufgebaut sein muss.
Gibt es einen Privacy-Policy-Generator?
Mehrere existieren, und sie sind eine sinnvolle Option für eine einfache Website – insbesondere für Cookie- und Analytics-Offenlegungen. Was sie jedoch nicht können: Ihre Verarbeitungsaktivitäten kennen. Prüfen Sie daher die Ausgabe gegen Ihre tatsächlichen Vorgehensweisen, statt sie ungeprüft zu veröffentlichen. Generatoren erzeugen ein Dokument. Die Genauigkeit bleibt weiterhin Ihre Verantwortung.
Was ist eine Datenschutzrichtlinie?
Eine interne Richtlinie, die festlegt, wie Ihre Organisation mit personenbezogenen Daten umgeht: Wer verantwortlich ist, was das Personal tun und was es nicht tun darf, wie die rechtlichen Grundsätze in der Praxis angewendet werden, und was passiert, wenn etwas schiefgeht. Außerdem zeigt sie Rechenschaftspflicht – das ist eine eigene Anforderung.
Was sollte eine Datenschutzrichtlinie enthalten?
Dokumentenkontrolle, Geltungsbereich, Begriffe, Rollen und Verantwortlichkeiten, wie jeder der sieben Grundsätze angewendet wird, rechtmäßige Grundlagen, Daten besonderer Kategorien, Rechte der betroffenen Person und wie Anfragen bearbeitet werden, Aufbewahrung, Sicherheitsregeln, Weitergabe an Dritte, wann DPIAs erforderlich sind, Meldung von Datenschutzverletzungen, Schulungsanforderungen, Konsequenzen bei Nicht-Compliance, verwandte Dokumente und ein Überprüfungszyklus.
Was sind die 7 Grundsätze der DSGVO?
Rechtmäßigkeit, Fairness und Transparenz. Zweckbindung. Datenminimierung. Richtigkeit. Speicherbegrenzung. Integrität und Vertraulichkeit. Rechenschaftspflicht. Artikel 5 legt die ersten sechs als Grundsätze für die Verarbeitung fest, wobei die Rechenschaftspflicht verlangt, dass Sie nachweisen, dass Sie diese einhalten.
Was sind die rechtmäßigen Grundlagen für die Verarbeitung personenbezogener Daten?
Einwilligung, Vertrag, rechtliche Verpflichtung, lebenswichtige Interessen, öffentliche Aufgabe und berechtigte Interessen. Jede Verarbeitungstätigkeit braucht eine. Einwilligung ist oft die schwächste Wahl, weil sie widerrufen werden kann und frei gegeben werden muss. Und berechtigte Interessen erfordern eine dokumentierte Abwägungsbewertung statt einer bloßen Behauptung.
Wie lange haben Sie Zeit, um auf eine Anfrage betroffener Personen zu reagieren?
Einen Monat – und bei komplexen oder zahlreichen Anfragen können Sie um weitere zwei Monate verlängern, sofern Sie die betroffene Person innerhalb des ersten Monats informieren. Die Uhr beginnt, sobald die Anfrage bei irgendeiner Person in Ihrer Organisation eingeht, in jeder Formulierung. Deshalb ist es wichtiger, das Personal darin zu schulen, Anfragen zu erkennen und weiterzuleiten, als sich nur auf das Verfahren selbst zu konzentrieren.
Wie schnell muss eine Datenschutzverletzung gemeldet werden?
Wenn eine Datenschutzverletzung voraussichtlich zu einem Risiko für die Rechte und Freiheiten von Personen führt, muss sie innerhalb von 72 Stunden nach Bekanntwerden der Aufsichtsbehörde gemeldet werden. Wenn ein hohes Risiko für Personen besteht, müssen diese ebenfalls ohne unangemessene Verzögerung informiert werden. Datenschutzverletzungen, die Sie als nicht meldepflichtig einschätzen, sollten dennoch protokolliert werden – inklusive Begründung.
Brauchen kleine Unternehmen eine Datenschutzrichtlinie?
Ja, wenn Sie personenbezogene Daten verarbeiten – was nahezu jedes Unternehmen tut. Die Pflichten werden nicht mit der Mitarbeiterzahl kleiner, aber die Dokumentation sollte verhältnismäßig sein. Vier bis sechs Seiten mit einer echten verantwortlichen Person sind hilfreicher als zwanzig Seiten, die Governance-Strukturen beschreiben, die Sie nicht haben.
Muss ich einen Datenschutzbeauftragten (DPO) haben?
Ein DPO ist in bestimmten Fällen verpflichtend, darunter öffentliche Behörden und Organisationen, deren Kerntätigkeiten eine umfangreiche regelmäßige und systematische Überwachung beinhalten oder eine umfangreiche Verarbeitung von Daten besonderer Kategorien. Viele Organisationen fallen nicht unter diese Kriterien und profitieren dennoch davon, jemanden als verantwortlich zu benennen. Prüfen Sie Ihre Situation mit einem Spezialisten, da die Schwellenwerte eine Bewertung erfordern.
Wie oft sollte eine Datenschutzrichtlinie überprüft werden?
Jährlich als Standard und unmittelbar nach jeder Datenschutzverletzung, nach einem neuen System oder einer neuen Verarbeitungstätigkeit, bei Rechtsänderungen, bei einer Ausweitung in einen neuen Rechtsraum oder wenn die verantwortliche Person das Unternehmen verlässt. Dokumentieren Sie jede Überprüfung, einschließlich derjenigen, die zu keinen Änderungen geführt haben.
Kann ich diese Vorlage für die Datenschutzrichtlinie anpassen?
Ja, jede Version ist vollständig editierbar – und Sie sollten es auch. Generische Richtlinien scheitern genau deshalb, weil sie keine tatsächlichen Vorgehensweisen beschreiben. Ersetzen Sie die Platzhalter, entfernen Sie Abschnitte, die nicht zutreffen, und lassen Sie das Ergebnis vor der Übernahme von einem qualifizierten Berater prüfen.
Verwandte Vorlagen

Understand how work happens.
Carry it into your next transition.
Start Free Trial
Book a Demo
Anwendungsfälle
Ressourcen
Wettbewerber

