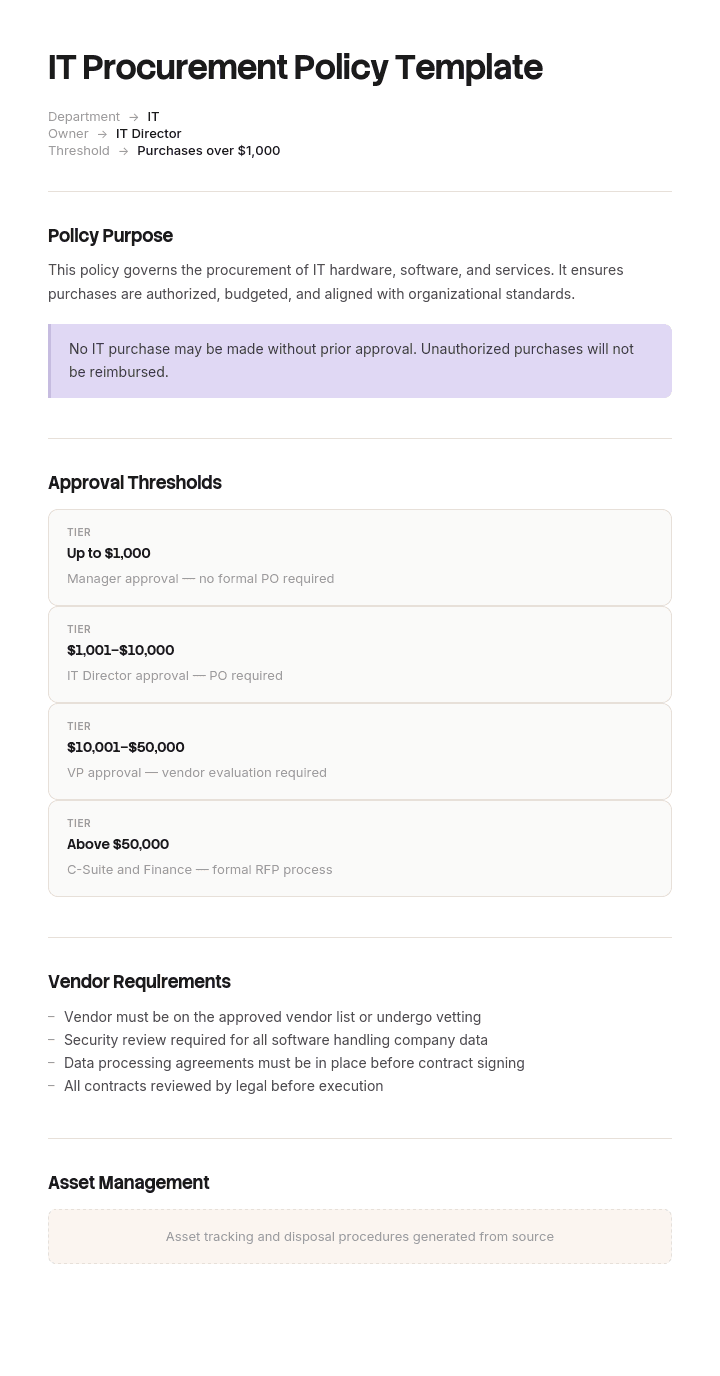
Verwenden Sie diese Vorlage
Eine klare IT-Beschaffungsrichtlinie steuert die Ausgaben, managt Risiken und stellt sicher, dass jede IT-Beschaffung mit den Anforderungen an Sicherheit und Compliance übereinstimmt. Mit Trupeer können Sie sich Stunden beim Verfassen von Richtlinien sparen, indem Sie mit einer kostenlosen IT-Beschaffungsrichtlinien-Vorlage starten, sie mit Ihren Brand Guidelines anpassen und die Richtlinie in eine Video-Übersicht umwandeln, die Mitarbeitende und Lieferanten schnell verstehen.
Was eine IT-Beschaffungsrichtlinie ist – und was nicht
Eine IT-Beschaffungsrichtlinie ist die schriftliche Regel, die festlegt, wer das Unternehmen gegenüber einem Technologieanbieter verpflichten darf, was vor dieser Verpflichtung geprüft werden muss und was danach mit der Beziehung geschieht. Sie ist kein Beschaffungsprozess, keine Lieferantenliste und kein Vertrag – alles Dinge, die nachgelagert dazu sind.
Außerdem ist sie keine allgemeine Beschaffungsrichtlinie mit dem Wort „IT“ davor. Bei einer allgemeinen Beschaffung geht man davon aus, dass das zu kaufende Produkt einmal geliefert wird, irgendwo liegt und dann an Wert verliert. Technologie bricht diese Annahme gleich viermal. Sie erneuert sich selbst: Eine dreijährige Verpflichtung wird einmal unterschrieben und dann sechsunddreißig Mal bezahlt, ohne dass irgendjemand erneut etwas genehmigen muss. Sie hält Ihre Daten: Die Beschaffung gibt Kundendaten oder Mitarbeiterdaten an einen Dritten weiter – zu einem Preis, der in keiner Beziehung zum Wert dessen steht, was Sie übergeben haben. Sie kann kostenlos sein, und ein kostenloses Tool überschreitet jede jemals formulierte Ausgabengrenze. Und sie stirbt nicht: Hardware wird abgeschrieben, während Software weiter abrechnet, nachdem die Person, die sie ausgewählt hat, das Unternehmen verlassen hat.
Warum die meisten IT-Beschaffungsrichtlinien das Geld verfehlen
Fast jede Vorlage für eine Beschaffungsrichtlinie hat die gleiche Struktur: Zweck, Geltungsbereich, Rollen, Schwellenwerte, Genehmigungsmatrix, Ausnahmen. Die Genehmigungsmatrix ist immer an genau eine Zahl gekoppelt – also daran, wie viel das kostet. Dieses Design geht davon aus, dass der teure Moment und der riskante Moment derselbe Moment sind. In der IT sind sie das fast nie.
Der teure Moment ist die Verlängerung, weil Verlängerungen automatisch passieren – zu einem Preis, den der Anbieter festlegt, für eine Sitzanzahl, die der Anbieter zählt, ohne dass ein Mensch irgendetwas entscheidet. Über eine fünfjährige Beziehung ist die ursprüngliche Anschaffung in der Regel die kleinste Entscheidung in der Abfolge und die einzige, die wirklich von jemandem geprüft wurde.
Der riskante Moment ist die Daten. Ein zwölf US-Dollar pro Nutzer Notiztool, das Meetingaufzeichnungen verarbeitet, birgt mehr Risiko als ein sechzigtausend US-Dollar teures Speichersystem, das das Gebäude nie verlässt. Ausgabengrenzen leiten das Speichersystem zum CFO und das Notiztool zu niemandem.
Diese Vorlage macht es daher auf zwei Arten anders. Sie leitet Anfragen auf zwei Achsen weiter – Ausgaben und Datenexposition – statt auf nur einer. Und sie behandelt Verlängerungen als frische Beschaffungsentscheidung statt als Buchungsvorgang. Alles andere ist Standard, und Standard ist in Ordnung. Entscheidend sind die Routing-Tabelle, Klausel 9 und das Register.
So passen Sie diese Vorlage in Trupeer an
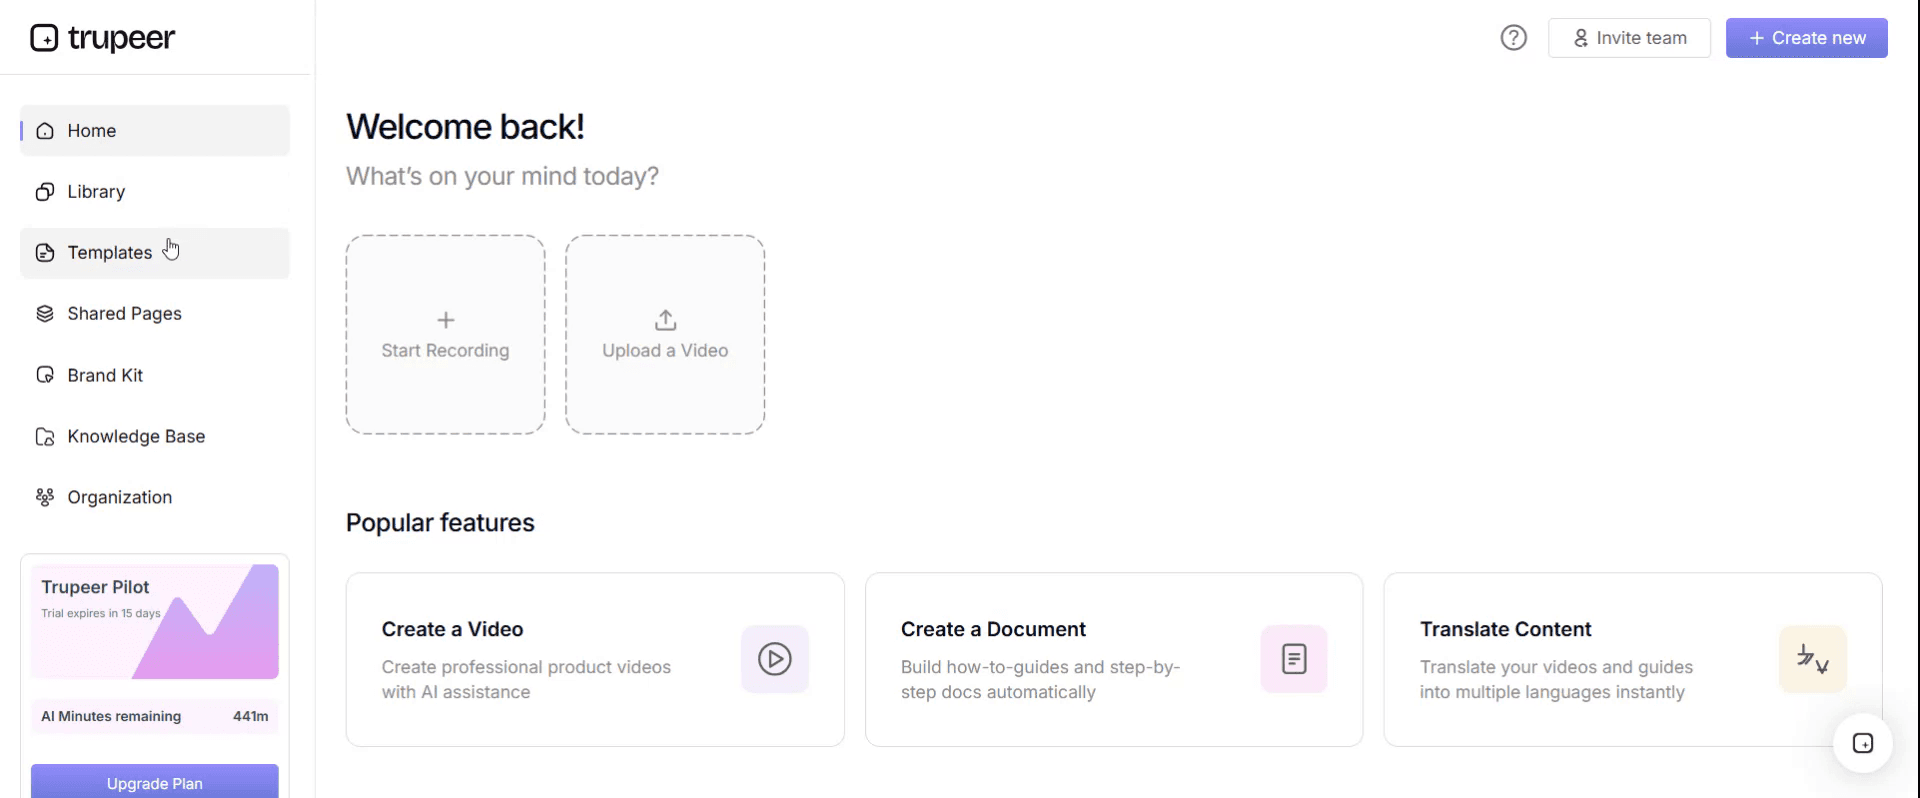
Schritt 1: Öffnen Sie den Bereich „Vorlagen“
Gehen Sie im Hauptmenü zum Bereich „Vorlagen“.
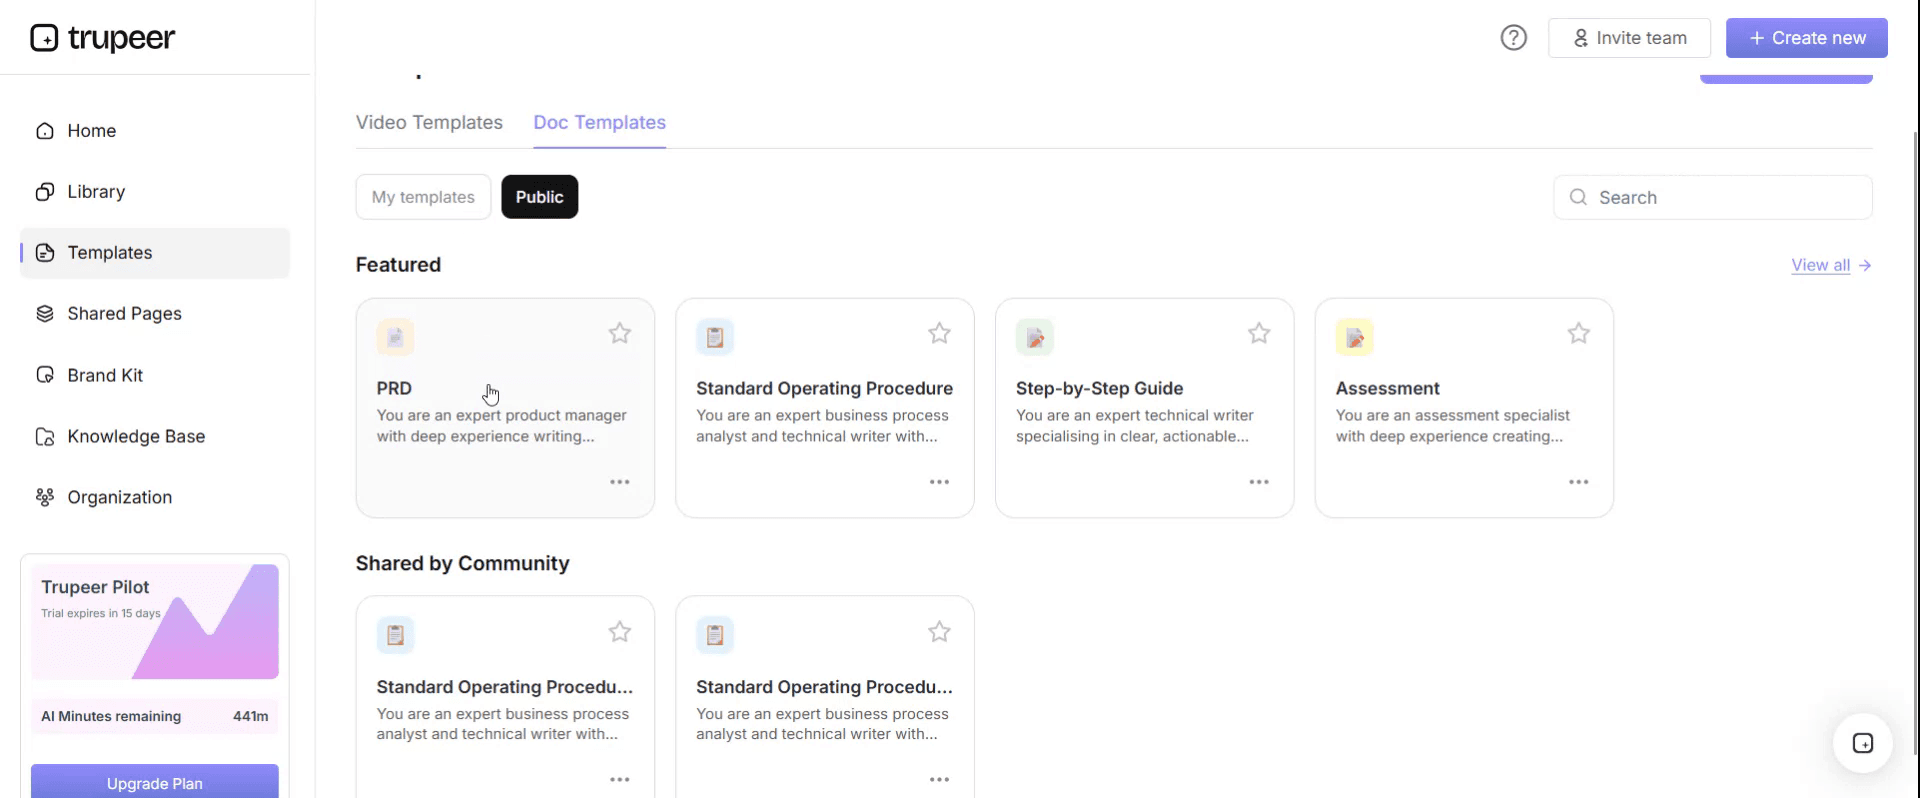
Schritt 2: Wählen und öffnen Sie eine Vorlage
Klicken Sie auf eine beliebige Vorlage, mit der Sie arbeiten möchten, um sie zu öffnen.
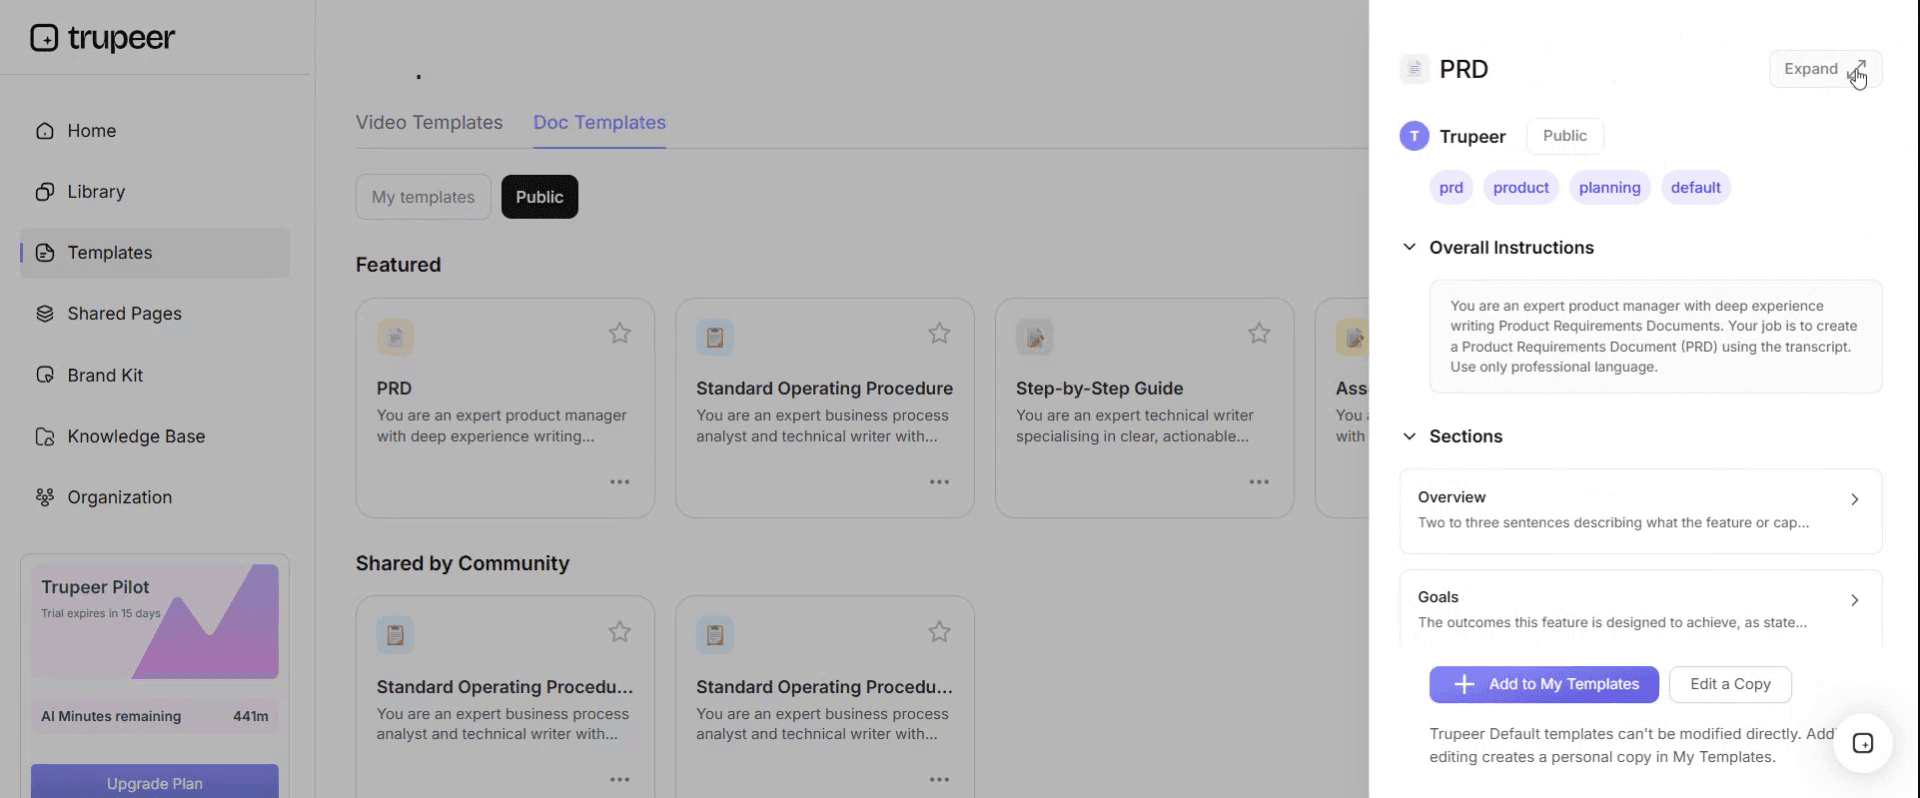
Schritt 3: Ansicht der Vorlage erweitern
Falls nötig, erweitern Sie die Vorlagenansicht, um das vollständige Layout und die Details klar zu sehen.
Schritt 4: Vorlage bearbeiten
Klicken Sie auf „Bearbeiten“, um mit der Änderung der ausgewählten Vorlage zu beginnen.
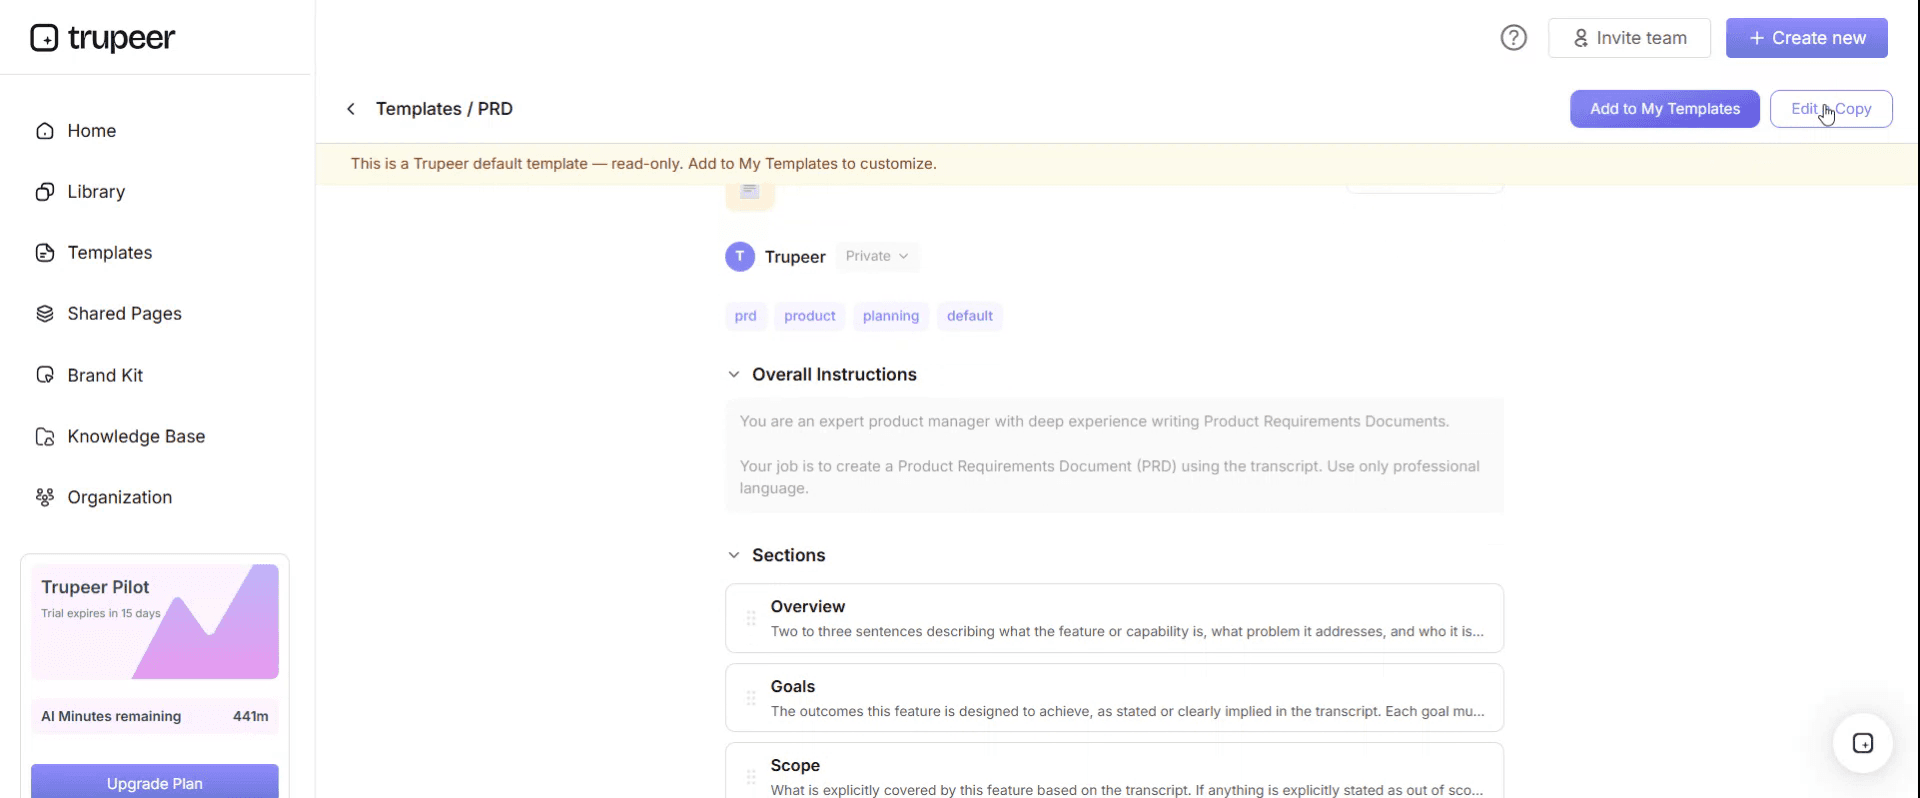
Im Editor können Sie:
Neue Abschnitte hinzufügen
Formatierungsregeln definieren oder aktualisieren
Ein Logo hinzufügen und Position sowie zugehörige Einstellungen anpassen
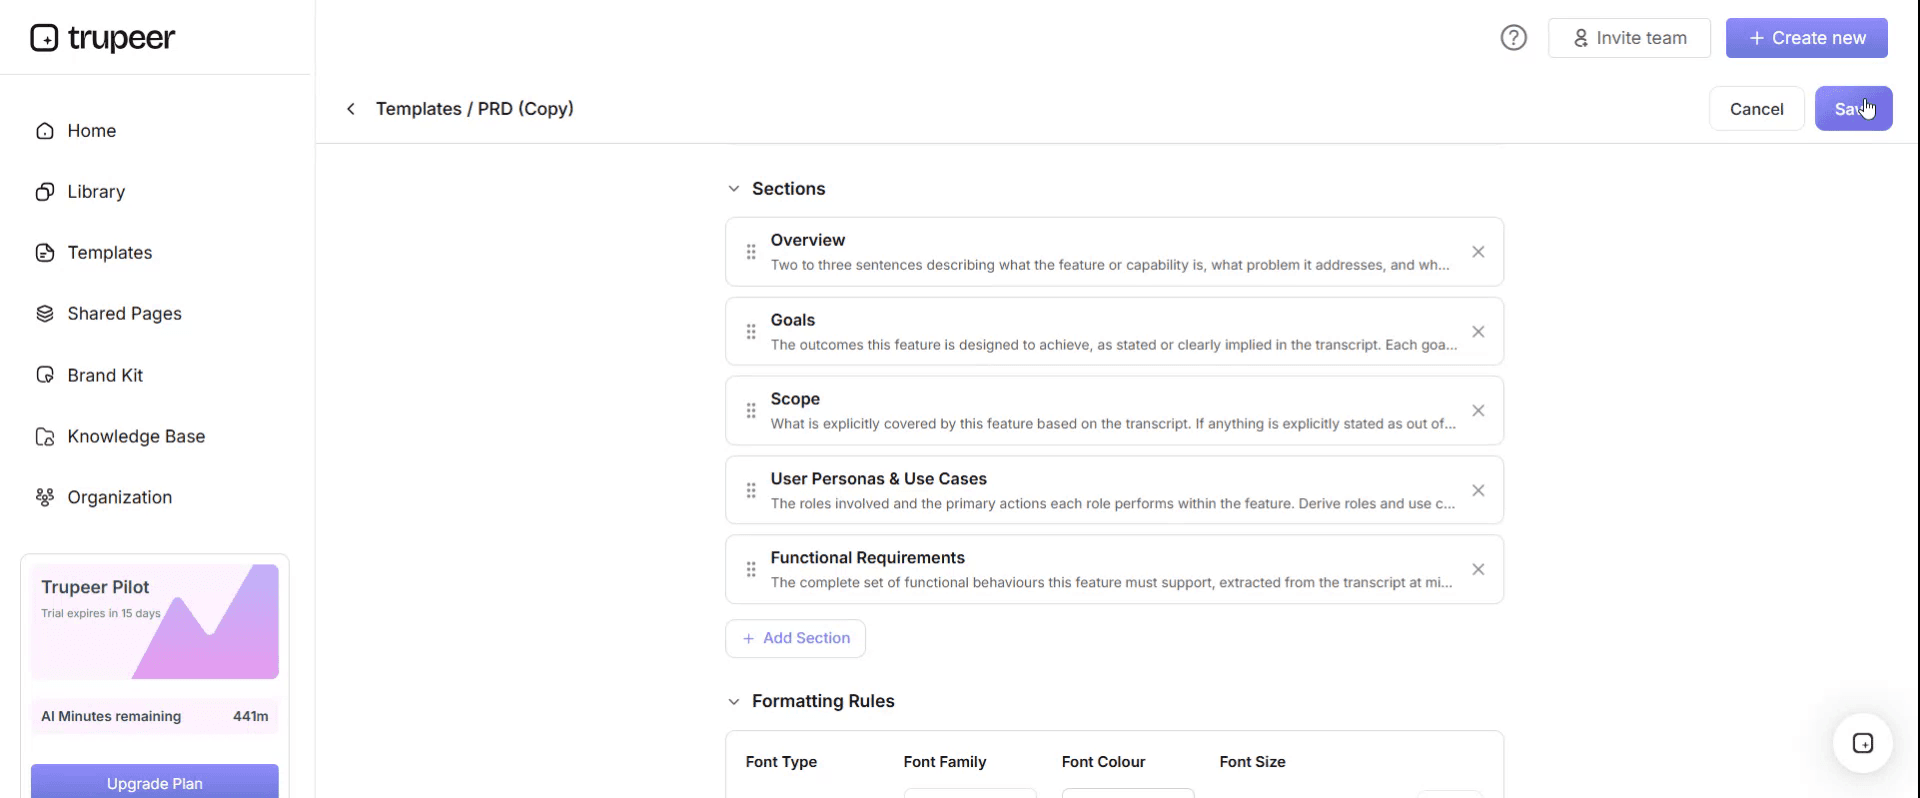
Schritt 5: Speichern Sie Ihre angepasste Vorlage
Nachdem Sie alle notwendigen Änderungen vorgenommen haben, klicken Sie auf „Speichern“, um die aktualisierte Vorlage als Ihre eigene zu sichern.
Schritt 6: Vorschau ansehen und Vorlage feinjustieren
Wenn Sie sehen möchten, wie Ihre angepasste Vorlage aussieht, öffnen Sie die Vorschau.
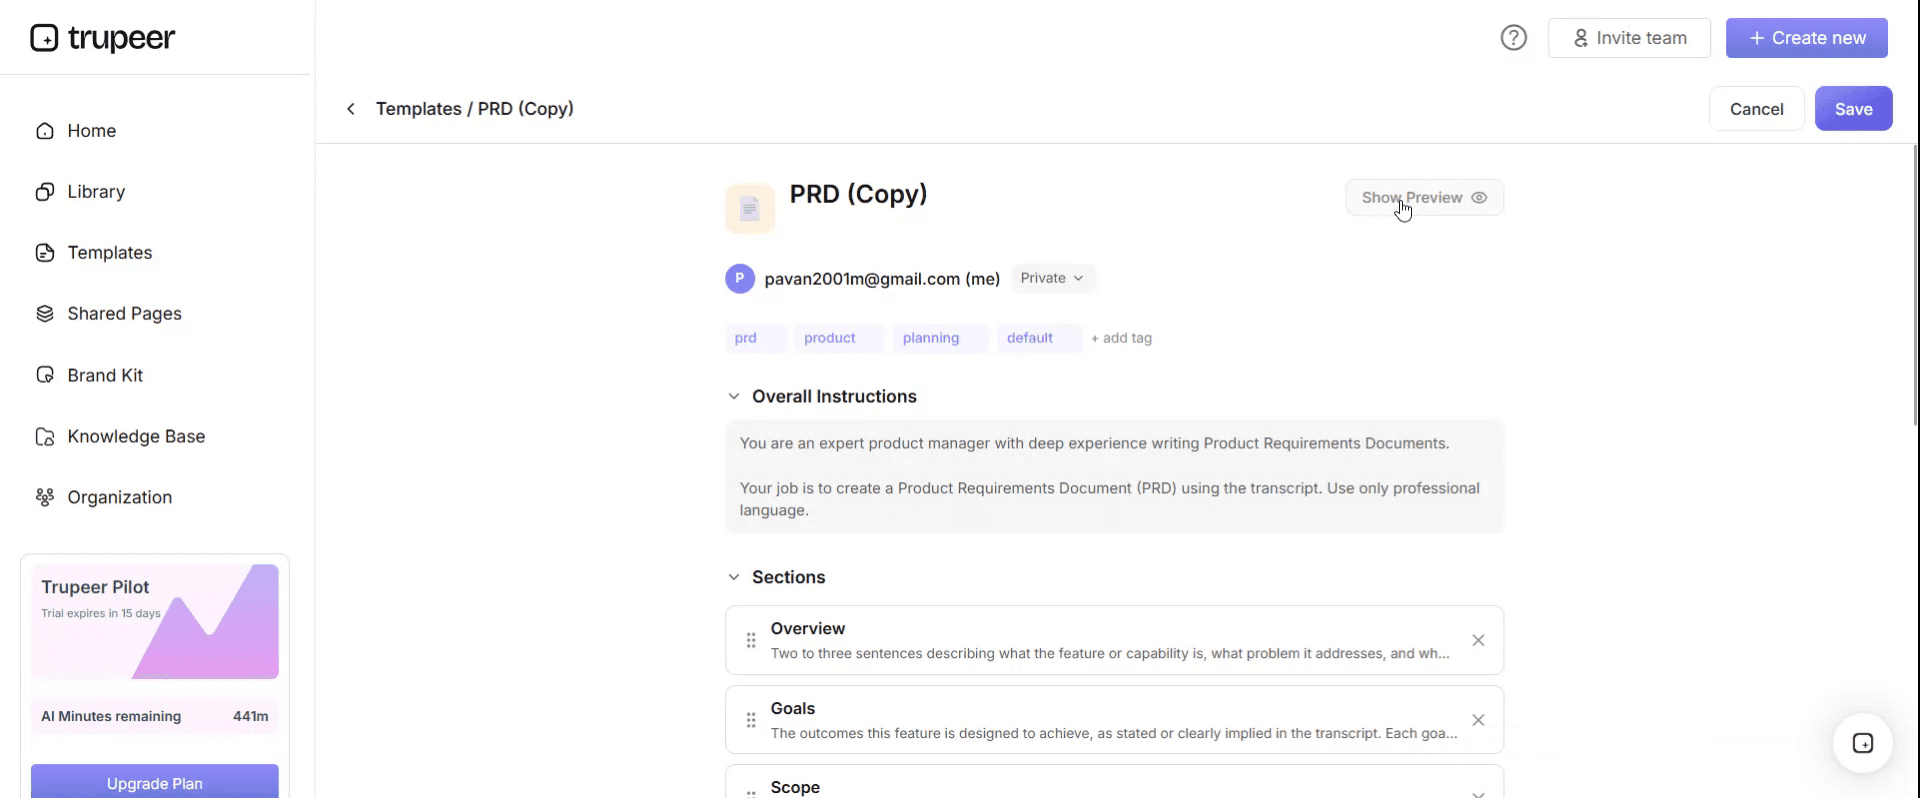
Ausgehend vom Vorschau-Bildschirm können Sie bei Bedarf direkt weitere Anpassungen vornehmen, damit die Vorlage genau so erscheint, wie Sie es möchten.
Mit einer IT-Beschaffungsrichtlinien-Vorlage können Sie:
Stunden beim Schreiben sparen: Überspringen Sie die leere Seite – mit einer Struktur, die für IT-Beschaffung entwickelt wurde.
Ausgaben steuern: Integrierte Genehmigungsschwellen verhindern unautorisierte Käufe.
Im Brand bleiben: Nutzen Sie Ihr Logo, Ihre Schriftarten und Farben mit Trupeer's Brand Kit.
Risiken von Lieferanten managen: Integrierte Kriterien zur Bewertung von Sicherheit und Compliance.
Prüfbereit bleiben: Abgestimmt auf SOC 2, ISO 27001 und ähnliche Frameworks.
Globale Teams erreichen: Übersetzen Sie Beschaffungsrichtlinien mit einem Klick in 65+ Sprachen.
So leiten Sie Genehmigungen weiter, wenn das günstigste Tool das größte Risiko trägt
Die Routing-Tabelle unten ersetzt die einzelne Spalten-Grenzwertmatrix. Lesen Sie über die Zeilen für die Ausgaben, nach unten für die Datenexposition und nehmen Sie die Zelle, in der Sie landen. Die Regel, die das ermöglicht, lautet: Datenexposition kann die Genehmigungsstufe erhöhen, aber niemals senken. Ein kostenloses Tool, das personenbezogene Kundendaten berührt, geht in die Sicherheitsprüfung – und dass es nichts kostet, ist irrelevant.
Jährlich zugesagte Ausgaben | Keine Unternehmensdaten | Nur interne Daten | Personenbezogene Daten (Kunde oder Mitarbeitende) | Regulierte Daten (Gesundheit, Zahlung, Finanzen, Regierung) |
|---|---|---|---|---|
Null, einschließlich kostenloser Stufen | Linienvorgesetzte/r | IT-Verantwortliche/r | Sicherheitsprüfung und IT-Verantwortliche/r | Vollständige Prüfung |
Unter 2.000 | Linienvorgesetzte/r | IT-Verantwortliche/r | Sicherheitsprüfung und IT-Verantwortliche/r | Vollständige Prüfung |
2.000 bis 15.000 | IT-Verantwortliche/r | IT-Verantwortliche/r und Finance | Sicherheitsprüfung, IT-Verantwortliche/r, Finance | Vollständige Prüfung |
15.000 bis 75.000 | IT-Verantwortliche/r und Finance | Sicherheitsprüfung, IT-Verantwortliche/r, Finance | Vollständige Prüfung | Vollständige Prüfung |
Über 75.000 | Vollständige Prüfung | Vollständige Prüfung | Vollständige Prüfung | Vollständige Prüfung |
Vollständige Prüfung bedeutet: Sicherheit, Recht, Finance und die Technologie-Geschäftsführung gemeinsam – bevor irgendetwas unterschrieben oder eine Karteneingabe vorgenommen wird.
Währung und Bänder legen Sie fest – und sie sind viel weniger wichtig als die Spalten. Wenn Sie hier sonst nichts ändern, ändern Sie Ihre Schwellenwerte von einer Achse auf zwei. Beachten Sie außerdem, dass „jährlich zugesagte Ausgaben“ die Summe der zwölf Monate sind – nicht die Transaktionsgröße. Eine monatliche Gebühr von 445 US-Dollar ergibt eine Verpflichtung von 5.340 US-Dollar, und Richtlinien, die die Transaktion statt der Verpflichtung lesen, sind der Grund, warum das unten stehende Beispiel funktioniert hat.
Die IT-Beschaffungsrichtlinien-Vorlage, Teil eins: Zweck, Geltungsbereich, Rollen
Kopieren Sie von hier. Ersetzen Sie alles in eckigen Klammern.
1. Zweck
Diese Richtlinie legt fest, wie [Company] Produkte und Dienstleistungen der Informationstechnologie bewertet, genehmigt, beschafft, verlängert und außer Betrieb nimmt. Sie stellt sicher, dass IT-Ausgaben bewusst erfolgen, dass die Daten, die an Dritte übergeben werden, bewertet werden, bevor sie übergeben werden, und dass jede aktive Lieferantenbeziehung einen benannten Verantwortlichen innerhalb des Unternehmens hat.
2. Geltungsbereich
Diese Richtlinie gilt für alle Mitarbeitenden, Auftragnehmenden und temporären Mitarbeitenden von [Company] sowie für alle Technologieanschaffungen – unabhängig vom Wert oder der Zahlungsmethode. Sie umfasst Software-Abonnements und Lizenzen, Cloud- und Hosting-Dienste, Hardware und Geräte, professionelle sowie Implementierungsdienstleistungen, Daten- und Content-Feeds sowie Entwickler-Tools und APIs.
Diese Richtlinie gilt auch für Produkte, die kostenlos angeboten werden, sofern diese Produkte [Company]-Daten verarbeiten, und für Produkte, die über eine Firmenkarte, eine persönliche Spesenabrechnung, eine kostenlose Testversion oder den Self-Service-Checkout eines Anbieters beschafft werden.
Diese Richtlinie deckt keine Rekrutierung von Mitarbeitenden, keine Einrichtungen, keinen Einkauf von Marketingmedien und keine Rechtsdienstleistungen ab, die durch [related policy] geregelt sind.
3. Definitionen
Jährlich zugesagte Ausgaben: die Gesamtsumme, die an einen Lieferanten über jeden Zeitraum von zwölf Monaten zu zahlen ist, einschließlich Lizenzgebühren, pro Sitz anfallender Gebühren, Nutzungsgebühren, Support-Gebühren und Implementierungskosten.
Datenexposition: die sensibelste Kategorie von [Company]-Daten, die das Produkt speichern, verarbeiten oder übertragen wird; bewertet auf Basis dessen, was das Produkt empfangen kann, nicht dessen, was die anfragende Person beabsichtigt, hineinzulegen.
Verantwortliche/r: die benannte Person, die für eine Lieferantenbeziehung, deren Kosten, die Entscheidung zur Verlängerung und die spätere Außerbetriebnahme verantwortlich ist.
Shadow IT: jede Technologie, die verwendet wird, aber nicht im Technologie-Register erfasst ist.
4. Rollen und Verantwortlichkeiten
Die anfragende Person nennt den geschäftlichen Bedarf, die geprüften Alternativen und die Daten, mit denen das Produkt in Berührung kommt.
Die/der Verantwortliche, die/der auch die anfragende Person sein kann, hält die Beziehung für ihre gesamte Laufzeit, bestätigt die Entscheidung zur Verlängerung und initiiert die Decommissioning-Maßnahmen.
IT bewertet die technische Passung, die Integrationskosten, die Überschneidung mit bereits vorhandenen Tools und die Support-Belastung.
Sicherheit bewertet die Kontrollen des Lieferanten, Zertifizierungen, Subprozessoren und die Historie von Sicherheitsvorfällen und entscheidet, ob eine Vereinbarung zur Datenverarbeitung erforderlich ist.
Finance bestätigt das Budget, erfasst die Verpflichtung und steuert die Zahlungsmethode.
Recht prüft die Bedingungen zu Haftung, Freistellung, Kündigungsrechten, Sprache zur automatischen Verlängerung und Zuständigkeit.
Die/der Richtlinienverantwortliche, [role], pflegt diese Richtlinie und das Register und berichtet beides an [committee] jeweils [quarter].
Die IT-Beschaffungsrichtlinien-Vorlage, Teil zwei: Anfrage, Prüfung und Beschaffung
5. Anfragen
Alle Anfragen werden über [request form or ticket queue] eingereicht, bevor ein Testkonto erstellt wird, bevor ein Vertrag unterschrieben wird und bevor eine Zahlung erfolgt. Anfragen, die nach dem Eingehen einer Verpflichtung eingereicht werden, werden als Ausnahmen unter Klausel 12 behandelt.
Jede Anfrage nennt das angestrebte Geschäftsergebnis, die Datenkategorien, mit denen das Produkt in Berührung kommt, die erwartete Nutzeranzahl über zwölf Monate, die jährlich zugesagten Ausgaben, die Vertragslaufzeit und ob ein Tool, das bereits von [Company] gehalten wird, den Bedarf abdecken könnte.
6. Prüfung und Genehmigung
Anfragen werden mithilfe der Genehmigungs-Routing-Tabelle in [Appendix A] weitergeleitet. Die Genehmigung wird in [system] mit der genehmigenden Person, dem Datum und den genehmigten jährlich zugesagten Ausgaben erfasst. Die Genehmigung wird für eine angegebene Laufzeit und eine angegebene Ausgabensumme erteilt. Sie wird nicht auf eine Verlängerung, eine Laufzeitverlängerung oder eine Erhöhung der Ausgaben um mehr als [15] Prozent übertragen.
7. Sicherheits- und Datenprüfung
Jedes Produkt, das personenbezogene oder regulierte Daten verarbeiten wird, wird vor der Genehmigung von Sicherheit geprüft. Die Prüfung umfasst die Sicherheitszertifizierungen des Lieferanten und deren Umfang, Subprozessoren und die Länder, in denen die Daten gespeichert werden, Authentifizierungs- und Zugriffskontrollen, Zusagen zur Incident-Benachrichtigung, Mechanismen zur Datenexportierung und -löschung sowie jede Historie von Sicherheitsvorfällen.
Wenn personenbezogene Daten verarbeitet werden, wird eine Vereinbarung zur Datenverarbeitung ausgeführt, bevor das Produkt Live-Daten erhält. Wenn regulierte Daten verarbeitet werden, wird [Company] zusätzlich [insert the assessment your regulator or framework requires].
8. Vertragsabschluss und Zahlung
Nur [named roles] dürfen im Namen von [Company] einen Vertrag unterschreiben oder die Allgemeinen Geschäftsbedingungen akzeptieren. Das Akzeptieren einer Click-through-Vereinbarung ist das Unterschreiben eines Vertrags.
Recht prüft alle Vereinbarungen über [15,000] jährliche zugesagte Ausgaben sowie jede Vereinbarung beliebigen Werts, die eine automatische Verlängerung, eine Verarbeitung personenbezogener Daten, eine Exklusivität oder eine Mindestmengenverpflichtung oder eine Laufzeit von mehr als zwölf Monaten beinhaltet.
Die Zahlung erfolgt durch [purchase order or corporate card held by Finance]. Persönliche Karten und die Erstattung von Spesen sind kein genehmigter Weg für Technologiekäufe – unabhängig vom Wert. Karten, die an Einzelpersonen ausgegeben wurden, dürfen nicht für wiederkehrende Technologiegebühren verwendet werden.
Jedes genehmigte Produkt wird im Technologie-Register erfasst, bevor die erste Zahlung freigegeben wird.
Die IT-Beschaffungsrichtlinien-Vorlage, Teil drei: Verlängerung, Exit und Ausnahmen
9. Verlängerung
Eine Verlängerung ist eine Beschaffungsentscheidung, kein Buchungsvorgang.
Es wird keine Vereinbarung eingegangen, wenn eine Mitteilung über die Nichtverlängerung mehr als [60] Tage vor dem Verlängerungsdatum erforderlich ist, es sei denn, dies wurde unter Klausel 12 genehmigt.
[Ninety] Tage vor jedem Verlängerungsdatum schließt die/der Verantwortliche eine Verlängerungsprüfung ab, die aktive Sitze mit lizenzierten Sitzen über die vorherigen neunzig Tage abgleicht, die tatsächlichen Ausgaben mit den genehmigten Ausgaben, ob das ursprüngliche Geschäftsergebnis erreicht wurde, ob ein anderes Tool, das nun von [Company] gehalten wird, denselben Bedarf abdeckt, und jede Änderung an den Daten, die das Produkt verarbeitet.
Die Verlängerungsprüfung wird von derselben Stufe genehmigt, die auch den ursprünglichen Kauf genehmigt hat – unter Verwendung der aktuellen Ausgaben und der aktuellen Datenexposition. Wenn eines der beiden das Produkt in eine höhere Stufe verschoben hat, genehmigt die höhere Stufe.
Verlängerungen, die nicht bis zu [30] Tagen vor dem Verlängerungsdatum von [30] Tagen vor dem Verlängerungsdatum geprüft wurden, werden an [role] eskaliert. Wenn eine/ ein Verantwortliche/r [Company] verlassen hat und kein Nachfolger benannt wurde, wird die Verlängerung standardmäßig nicht genehmigt und das Produkt als Kandidat für die Außerbetriebnahme behandelt.
10. Eigentum und das Technologie-Register
[Company] führt ein Technologie-Register, in dem für jedes aktive Produkt aufgezeichnet wird: der Lieferant, das Produkt, die/der Verantwortliche, die genehmigende Instanz und das Datum, die jährlich zugesagten Ausgaben, das Verlängerungsdatum, die Kündigungsfrist, die verarbeiteten Datenkategorien, ob eine Vereinbarung zur Datenverarbeitung vorliegt, die lizenzierten Sitze und der administrative Kontoinhaber.
Das Register wird [quarterly] geprüft. Jede Gebühr auf einer Firmenkarte oder einem Kontoauszug, die nicht einer Eintragung im Register zugeordnet werden kann, wird innerhalb von [30] Tagen untersucht.
Wenn eine Person das Unternehmen verlässt, prüft [role] das Register nach Produkten, die sie/er besitzt, und weist das Eigentum vor ihrem/seinem letzten Tag neu zu. Der administrative Zugriff auf ein Lieferantenkonto wird auf ein rollenbasiertes Konto übertragen – statt auf eine benannte Einzelperson.
11. Außerbetriebnahme
Wenn ein Produkt außer Betrieb genommen wird, exportiert die/der Verantwortliche [Company]-Daten in einem nutzbaren Format, stellt eine dokumentierte Löschanfrage an den Lieferanten, erfasst die Antwort, entfernt alle Nutzerkonten, storniert das Zahlungsmittel oder die Bestellnummer, aktualisiert das Register und bestätigt, dass kein abhängiges System das Produkt weiterhin aufruft.
Die Außerbetriebnahme ist nicht abgeschlossen, bis die Löschbestätigung im Register erfasst wurde.
12. Ausnahmen und Notfallbeschaffungen
Eine Notfallbeschaffung kann ohne vollständige Genehmigung fortgesetzt werden, wenn eine Störung des Services, ein Sicherheitsvorfall oder eine rechtliche Verpflichtung eine Verzögerung unzumutbar macht. [Role] kann dies autorisieren. Der vollständige Genehmigungsweg wird innerhalb von [10] Arbeitstagen abgeschlossen und die Beschaffung wird im Ausnahme-Log erfasst.
Alle anderen Ausnahmen erfordern eine schriftliche Genehmigung durch [role] und werden mit einem Grund sowie einem Ablaufdatum erfasst. Ausnahmen verlängern sich nicht.
13. Nicht-Compliance
Nicht genehmigte Technologiekäufe dürfen nicht erstattet werden, und nicht genehmigte Produkte, die [Company]-Daten verarbeiten, werden bei Entdeckung deaktiviert. Wiederholte Nicht-Compliance wird unter [disciplinary policy] behandelt.
14. Prüfung
Diese Richtlinie wird [annually] von [role] geprüft – oder früher nach einem wesentlichen Vorfall, einer Änderung der regulatorischen Verpflichtungen oder einer Änderung der Unternehmensstruktur.
Kopieren Sie von hier.
Ein ausgearbeitetes Beispiel – und was es gekostet hat
Meridian Freight, dreihundert und zehn Mitarbeitende, hatte eine Beschaffungsrichtlinie mit einer Genehmigungsschwelle von fünftausend US-Dollar. Das war eine angemessene Richtlinie. So ist sie gescheitert.
Im März 2024 kaufte ein Teamlead im Support ein Ticket-Analytics-Tool: fünf Sitze zu 89 US-Dollar pro Sitz und Monat, also 445 US-Dollar pro Monat über eine Firmenkarte. Die Richtlinie bezog sich auf die Transaktion statt auf die Verpflichtung, und 445 kam nie nahe an fünftausend heran – daher wurde nichts ausgelöst. Die jährliche Verpflichtung betrug 5.340 US-Dollar, also über der Schwelle.
Das Tool verarbeitete vollständige Tickettexte, und die Tickets von Meridian enthalten Kundennamen, Lieferadressen, Telefonnummern sowie Details zur Sendung. Es fand keine Sicherheitsprüfung statt, es wurde keine Vereinbarung zur Datenverarbeitung unterschrieben, und die Subprozessorenliste des Anbieters wurde nie gelesen.
Der Lead ging im November 2024, und ihre Karte wurde im Rahmen eines routinemäßigen Finance-Übergabeverfahrens an ihren Nachfolger neu ausgestellt – daher lief die Gebühr mit über.
Das Tool verlängerte sich im März 2025. Die Preisgestaltung pro Sitz war von 89 auf 119 US-Dollar gestiegen, und die Abrechnung erfolgte nutzungsbasiert, sodass die Sitze auf elf angewachsen waren, als Personen zu gemeinsamen Warteschlangen hinzugefügt wurden. Die monatlichen Kosten stiegen auf ungefähr 1.300 US-Dollar. Niemand genehmigte das, weil es nichts gab, was man genehmigen konnte. Es war eine Kartenabbuchung, die schon immer da gewesen war.
Eine Kartenprüfung im Februar 2026 deckte das auf. Von den elf Sitzen hatten sich drei in den vorherigen neunzig Tagen eingeloggt. Die insgesamt gezahlten Beträge über vierundzwanzig Monate lagen bei etwa 18.200 US-Dollar, von denen 5.340 US-Dollar das Ergebnis einer Entscheidung waren, die jemand getroffen hatte. Die verbleibenden 12.852 US-Dollar wurden von niemandem ausgegeben.
Die Kosten, die wirklich zählten, waren nicht das Geld. Zwanzig Monate personenbezogene Kundendaten lagen bei einem nicht bewerteten Anbieter, und weil das administrative Konto einem Mitarbeitenden gehörte, der das Unternehmen verlassen hatte, konnte Meridian seine eigenen Daten nicht exportieren oder löschen, ohne ein Support-Ticket zu eröffnen und Eigentum nachzuweisen. Das dauerte elf Tage.
Jede Klausel hier, die wie Overhead aussieht, existiert, weil es irgendeine Version davon gibt. Klausel 8 stoppt die persönliche Karte. Klausel 9 macht März 2025 zur Entscheidung. Klausel 10 fängt die nicht zugeordnete Gebühr ab und weist das Eigentum beim Exit neu zu. Klausel 11 bedeutet, dass die Löschanfrage nicht das erste Mal ist, dass sich jemand damit beschäftigt.
So schreiben und rollen Sie das in zwei Wochen aus
Woche eins: Stellen Sie die Fakten sicher, bevor Sie die Regel schreiben. Ziehen Sie zwölf Monate Karten- und Bankdaten und listen Sie jede wiederkehrende Technologiegebühr auf, fragen Sie dann jeden Teamlead, was er nutzt, das nicht auf dieser Liste steht – das ist es, was die kostenlosen Tools sichtbar macht. Benennen Sie für jede Zeile eine/n Verantwortliche/n. Alles, was niemand beansprucht, ist Ihr erster Kandidat für die Außerbetriebnahme. Dieses Inventar wird zur ersten Version Ihres Registers.
Woche zwei: Legen Sie Ihre Schwellenwerte anhand der Verteilung fest, die Sie gerade gefunden haben – nicht anhand einer runden Zahl. Passen Sie die oben genannten Klauseln an, lassen Sie Legal und Security Klauseln 7, 8 und 11 prüfen und stimmen Sie die Routing-Tabelle mit den Personen ab, die damit leben müssen. Veröffentlichen Sie sie zusammen mit dem Register – nicht davor. Eine Richtlinie ohne Register ist ein Dokument, eine Richtlinie mit Register ist eine Kontrolle.
Behandeln Sie die Einführung als Verhaltensänderung und nicht als Ankündigung. Menschen kaufen Tools außerhalb des Prozesses nicht, weil sie nachlässig sind – sie tun es, weil der Prozess langsamer ist als die Deadline. Wenn Ihr Genehmigungsweg eine Anfrage mit geringem Risiko nicht innerhalb von zwei Arbeitstagen freigeben kann, wird Ihre Richtlinie darum herum geroutet. Legen Sie einen Service Level für Genehmigungen fest und veröffentlichen Sie Ihre Leistung daran – was unser Change-Management-Guide in mehr Details abdeckt.
Was Sie weglassen sollten
Kriterien zur Lieferantenauswahl und Bewertungsmatrizen gehören in einen Sourcing-Guide. Eine Richtlinie, die festlegt, wie man Lieferanten-Demos gewichtet, ist innerhalb eines Jahres veraltet und zu lang, um sie vorher zu lesen.
Eine Lieferantenliste gehört ins Register, denn wenn Sie genehmigte Lieferanten in der Richtlinie benennen, bedeutet das bei jedem Tool-Wechsel eine Change-Control.
Schritt-für-Schritt-Anleitungen für Ihr Beschaffungssystem gehören in ein IT SOP. Die Richtlinie sagt, dass eine Bestellnummer erforderlich ist; das SOP sagt, welcher Button das auslöst – und wenn Sie beides getrennt halten, können Sie das System ändern, ohne die Richtlinie erneut öffnen zu müssen.
Zugehörige Dokumente, die sich neben diesem aufbauen lassen: eine IT-Dokumentationsvorlage für die Systeme, die Sie am Ende kaufen, ein Anwendungs- und Credentials-Register, das der natürliche Ort für das in Klausel 10 beschriebene Technologie-Register ist, ein Knowledge-Transfer-SOP für die Übergabe des Eigentums in Klausel 10 und eine IT-Projektplan-Vorlage für alles, was groß genug ist, um eine Implementierung zu benötigen.
Hinweis zur rechtlichen und regulatorischen Prüfung
Diese Vorlage ist ein Ausgangspunkt, keine Rechtsberatung. Beschaffungspflichten variieren erheblich je nach Rechtsraum und Branche. Öffentliche Stellen, regulierte Finanzinstitute, Gesundheitsdienstleister und Organisationen, die Regeln für öffentliche Ausschreibungen unterliegen, tragen gesetzliche Anforderungen, die diese Vorlage nicht versucht nachzubilden. Klauseln zur Datenverarbeitung interagieren je nach Standort Ihrer Datenobjekte und Ihrer Lieferanten unterschiedlich mit der DSGVO, der UK DSGVO, der CCPA und branchenspezifischen Regeln.
Lassen Sie Ihre Rechtsberatung sowie Ihre Datenschutz- oder Compliance-Leitung die Klauseln 7, 8 und 11 prüfen, bevor Sie sie veröffentlichen, und lassen Sie sie bestätigen, dass Ihre Schwellenwerte mit jeder Delegation von Befugnissen übereinstimmen, die bereits von Ihrem Vorstand genehmigt wurde.
Eine Richtlinie daraus machen, der Menschen wirklich folgen
Eine Richtlinie, die in einem gemeinsamen Laufwerk lebt, wird einmal gelesen. Die Version, der Menschen folgen, ist die, die an dem Moment angehängt ist, in dem sie sie brauchen – also genau dann, wenn sie etwas kaufen wollen.
Trupeer AI macht aus einer Bildschirmaufzeichnung einen dokumentierten Prozess, sodass der Anfragepfad in Klausel 5 zu einer Übersicht Ihres tatsächlichen Anfrageformulars wird – statt zu einem Absatz, der einen Prozess beschreibt. Erfassen Sie den Ablauf einmal, und Sie erhalten eine Schritt-für-Schritt-Anleitung, ein Video und ein Dokument in Ihrer Knowledge Base – aus derselben Aufzeichnung – in Ihrem eigenen Branding.
Aufzeichnen. Gebrandet. Übersetzen. Trupeer it.
Für Teams, die eine Richtlinienbibliothek pflegen, halten documentation und der SOP creator Richtlinie, Register und Verfahren zusammen, und Übersetzung bedeutet, dass ein globales Finance-Team die Genehmigungs-Routing-Tabelle in seiner eigenen Sprache liest. Einrichtungsanleitungen finden Sie im document template setup guide.
Häufig gestellte Fragen
Gibt es eine Word-Version dieser IT-Beschaffungsrichtlinien-Vorlage?
Der vollständige Richtlinientext steht auf dieser Seite zwischen den beiden „copy“-Markern und ist so geschrieben, dass er ein Copy-and-Paste übersteht. Wählen Sie Klausel 1 bis Klausel 14 aus, fügen Sie sie in Word oder Google Docs ein, und die Nummerierung sowie die fett formatierten Überschriften werden übernommen. Es gibt keinen geschützten Word-Download, den man anfordern muss – was auch bedeutet, dass es kein E-Mail-Formular zwischen Ihnen und dem Text gibt.
Gibt es eine PDF-Version oder eine IT-Beschaffungsrichtlinien-PDF, die ich weiterleiten kann?
Fügen Sie den Text in Ihren Dokumenteditor ein und exportieren Sie ihn von dort als PDF. Das ist besser als eine feste PDF für dieses Dokument, weil eine Beschaffungsrichtlinie Ihre Schwellenwerte, die Rollennamen und Ihre Währung in die eckigen Klammern einsetzen muss, bevor sie überhaupt etwas bedeutet. Eine PDF, in der in Klausel 2 immer noch [Company] steht, ist keine Richtlinie – und wenn Sie sie weiterleiten, lernen Menschen, dass die Richtlinie nur dekorativ ist.
Kann ich diese Vorlage kostenlos herunterladen?
Der Text ist kostenlos und uneingeschränkt nutzbar. Verwenden Sie ihn, bearbeiten Sie ihn und veröffentlichen Sie ihn intern unter Ihrem eigenen Namen. Sie müssen Trupeer AI in Ihrem Richtliniendokument nicht nennen.
Was ist COBIT APO10, und erfüllt diese Vorlage das?
APO10 ist das COBIT-Ziel, das verwaltete Lieferanten abdeckt – von der Lieferantenauswahl über das Relationship Management bis hin zum Contract Management und dem Performance Monitoring über den gesamten Lieferanten-Lebenszyklus. Eine Beschaffungsrichtlinie ist ein Input für APO10, aber nicht dasselbe wie APO10.
Diese Vorlage deckt die Beschaffungs- und Vertragsabschluss-Teile gut ab, und die Klauseln 9 und 10 decken einen Teil des fortlaufenden Relationship Management ab. Sie deckt jedoch keine Lieferanten-Performance-Scorecards, kein Monitoring von Service Levels und kein unternehmensweites Tiering von Lieferantenrisiken ab – all das erwartet APO10. Wenn Sie auf eine COBIT-Bewertung hinarbeiten, behandeln Sie dies als eines von mehreren Dokumenten, die Sie benötigen, statt als eine Kontrolle, die das Ziel abschließt.
Was ist eine einfache Beschaffungsrichtlinie, und wann reicht sie aus?
Eine einfache Beschaffungsrichtlinie umfasst typischerweise zwei bis drei Seiten: Zweck, Geltungsbereich, eine Tabelle mit Ausgabenschwellen und wer unterschreibt. Für ein Unternehmen mit ungefähr fünfzig Mitarbeitenden, das nur gängige Tools ohne regulierte Daten kauft, ist das tatsächlich ausreichend – und eine Richtlinie mit vierzehn Klauseln wird nicht befolgt.
Wenn Sie die Kurzversion möchten, behalten Sie Klausel 1, 2, 4, 6, 8 und 9 und lassen Sie den Rest weg. Lassen Sie Klausel 9 nicht weg. Verlängerungsdisziplin ist die eine Kontrolle, die sich in jeder Unternehmensgröße selbst bezahlt, und sie ist die Klausel, die in Kurzrichtlinien am häufigsten fehlt.
Deckt das SaaS- und Cloud-Services ab – oder nur Hardware?
Beides, und der Geltungsbereich in Klausel 2 ist so formuliert, dass das explizit ist, weil die Unklarheit dort liegt, wo die meisten Richtlinien „auslaufen“. Cloud und SaaS sind der schwierigere Fall – deshalb hat die Routing-Tabelle eine Zeile für 0 Ausgaben und eine Spalte für Datenexposition. Hardwarekäufe lassen sich in den meisten Unternehmen sauber nur anhand der Ausgaben routen.
Wer sollte diese Richtlinie besitzen?
Wer auch immer für IT-Ausgaben verantwortlich ist – was in den meisten Unternehmen der CIO, der IT Director oder der Head of IT ist, und in kleineren Unternehmen oft der COO oder Finance Director. Was wichtiger ist als der Titel: Die/der Richtlinienverantwortliche hat Sicht auf die in Klausel 10 beschriebenen Karten- und Bankdaten. Eine Richtlinienverantwortliche Person, die die Gebühren nicht sehen kann, kann sie nicht durchsetzen.
Wie oft sollten wir sie prüfen?
Jährlich ist in Klausel 14 die sinnvolle Standardeinstellung. Prüfen Sie sie früher, wenn Sie einen Sicherheitsvorfall mit einem Lieferanten hatten, wenn ein Regulator die Verpflichtungen geändert hat, die für Sie gelten, wenn Sie etwas erworben haben oder selbst übernommen wurden, oder wenn Ihre vierteljährliche Registerprüfung zwei Quartale in Folge nicht zuordenbare Gebühren gefunden hat. Das Letzte ist ein Signal dafür, dass die Routing-Tabelle oder der Genehmigungs-Service Level nicht funktioniert – nicht dafür, dass Menschen an die Richtlinie erinnert werden müssen.