이 템플릿 사용
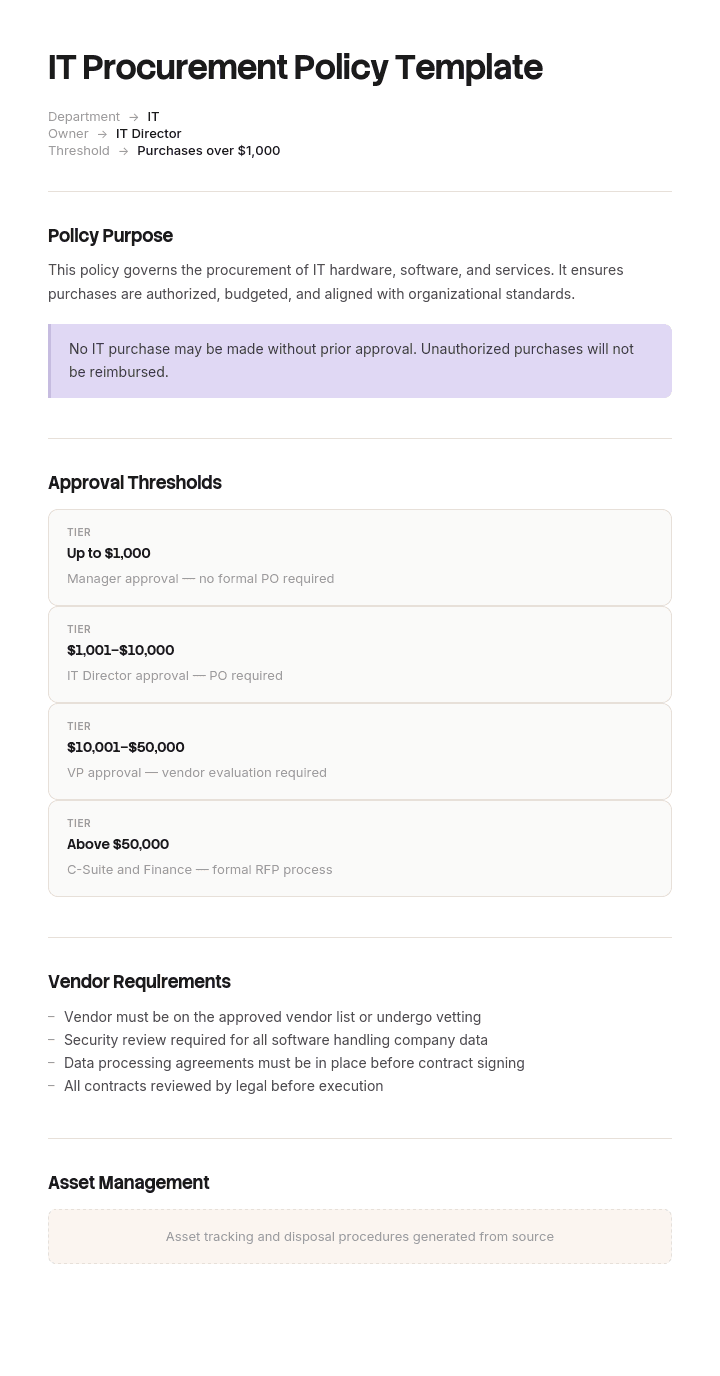
명확한 IT 조달 정책은 지출을 통제하고 리스크를 관리하며, 모든 IT 구매가 보안 및 컴플라이언스 요구사항에 부합하도록 보장합니다. Trupeer를 사용하면 무료 IT 조달 정책 템플릿으로 시작해 브랜드 가이드라인으로 커스터마이징한 뒤, 직원과 벤더가 빠르게 이해할 수 있는 비디오 워크스루로 정책을 전환하여 정책 작성에 드는 시간을 몇 시간이나 절약할 수 있습니다.
IT 조달 정책이 무엇인지, 무엇이 아닌지
IT 조달 정책은 회사가 기술 벤더에 어떤 사람이 회사를 대신해 계약을 체결할 수 있는지, 그 계약을 체결하기 전에 무엇을 확인해야 하는지, 그리고 이후 관계가 어떻게 되는지를 결정하는 서면 규칙입니다. 이는 구매 프로세스, 벤더 목록, 계약서가 아닙니다. 이 모든 것은 그 아래 단계에 해당합니다.
또한 앞에 "IT"라는 단어가 붙은 일반 조달 정책도 아닙니다. 일반 조달은 구매 대상이 한 번 납품되고 어딘가에 보관되며 감가상각된다는 전제를 깔고 있습니다. 하지만 기술은 그 전제를 네 번이나 깨뜨립니다. 기술은 스스로 갱신되므로, 3년 약정은 한 번 서명하고 아무도 다시 승인하지 않은 채 36번 결제됩니다. 데이터도 보유하므로, 구매가 고객 또는 직원 기록을 제3자에게 넘기되, 넘긴 것의 가치와 무관한 가격을 치르게 됩니다. 무료일 수도 있고, 무료 도구는 지금까지 작성된 모든 지출 임계값을 통과합니다. 그리고 죽지 않습니다. 하드웨어는 상각 처리되지만, 소프트웨어는 그 결정을 내린 사람이 회사를 떠난 뒤에도 계속 청구합니다.
대부분의 IT 조달 정책이 돈을 놓치는 이유
거의 모든 조달 정책 템플릿은 같은 형태를 가집니다. 목적, 범위, 역할, 임계값, 승인 매트릭스, 예외. 승인 매트릭스는 항상 하나의 숫자를 기준으로 구성되며, 그 숫자는 비용이 얼마인지입니다. 이 설계는 비싸고 위험한 순간이 같은 순간이라고 가정합니다. 하지만 IT에서는 거의 그렇지 않습니다.
비싼 순간은 갱신입니다. 갱신은 자동으로 일어나고, 벤더가 정한 가격으로, 벤더가 집계한 좌석 수 기준으로 진행되며, 어떤 사람도 아무것도 결정하지 않습니다. 5년 관계 동안 원래 구매는 보통 전체 시퀀스에서 가장 작은 결정이고, 검토받는 유일한 결정인 경우가 많습니다.
위험한 순간은 데이터입니다. 사용자당 12달러짜리 메모 작성 도구가 회의 녹음을 수집한다면, 건물 밖으로 절대 나가지 않는 6만 달러짜리 스토리지 어레이보다 노출 위험이 더 큽니다. 지출 임계값은 어레이를 CFO에게 보내고, 메모 작성 도구는 아무에게도 보내지 않습니다.
그래서 이 템플릿은 두 가지를 다르게 합니다. 하나의 축이 아니라 두 축(지출과 데이터 노출)에서 요청을 라우팅합니다. 그리고 갱신을 회계 이벤트가 아니라 새로운 조달 결정으로 취급합니다. 나머지는 모두 표준이며, 표준은 괜찮습니다. 중요한 부분은 라우팅 테이블, 9조, 그리고 레지스터입니다.
Trupeer에서 이 템플릿을 커스터마이즈하는 방법
1단계: 템플릿 섹션 열기
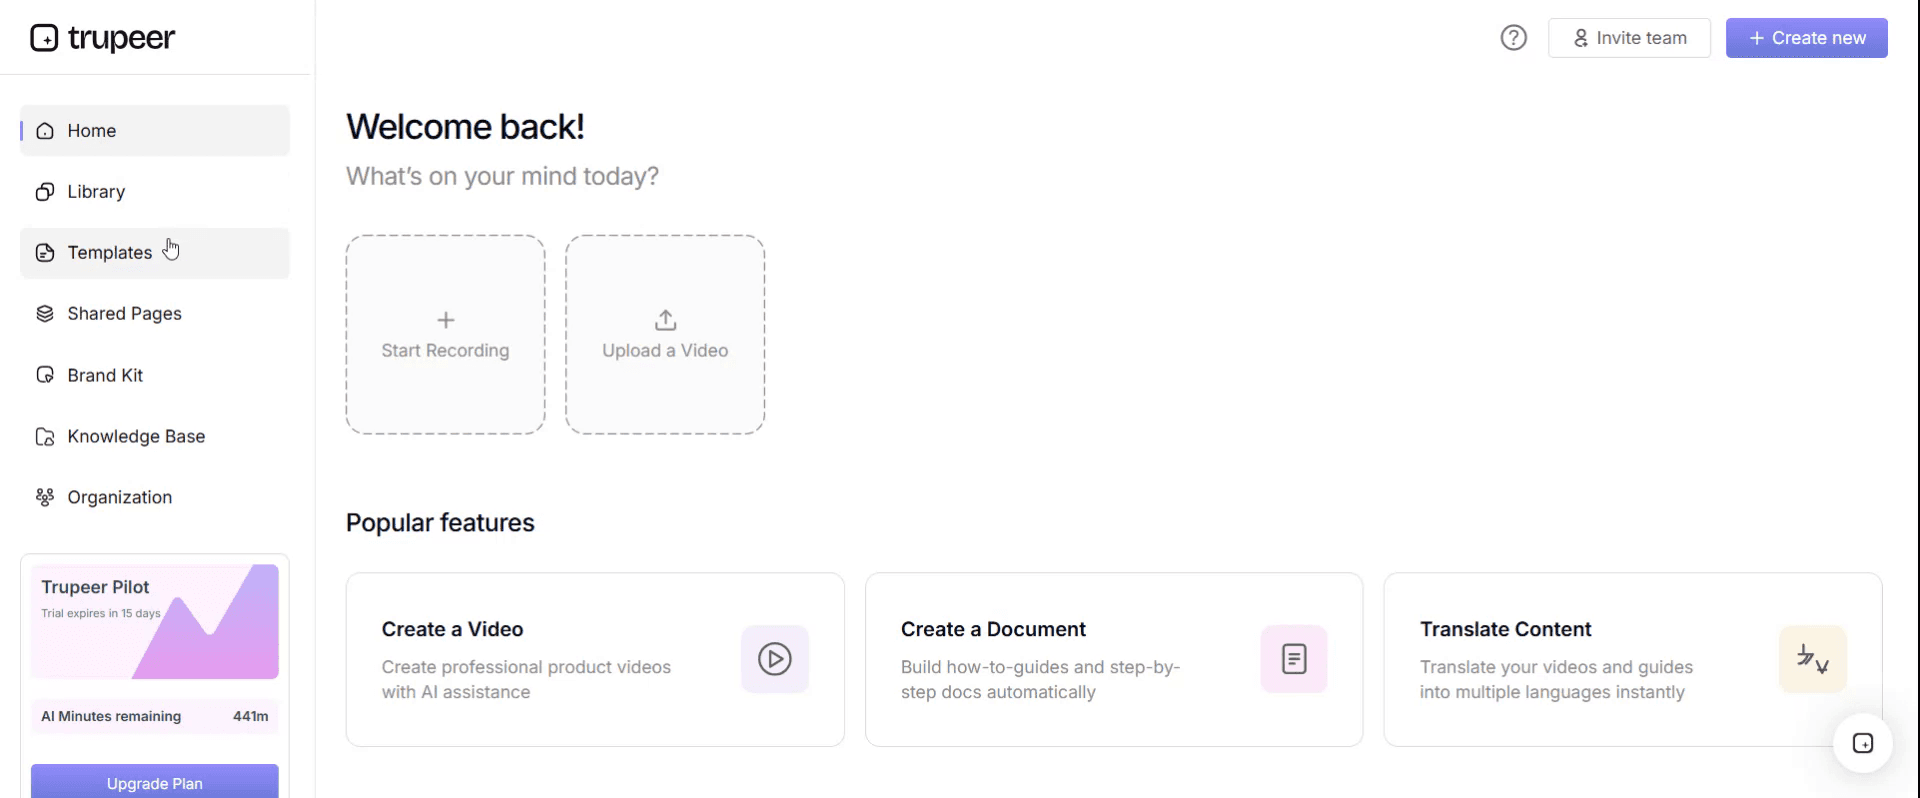
메인 내비게이션에서 템플릿 섹션으로 이동하세요.
2단계: 템플릿 선택 후 열기
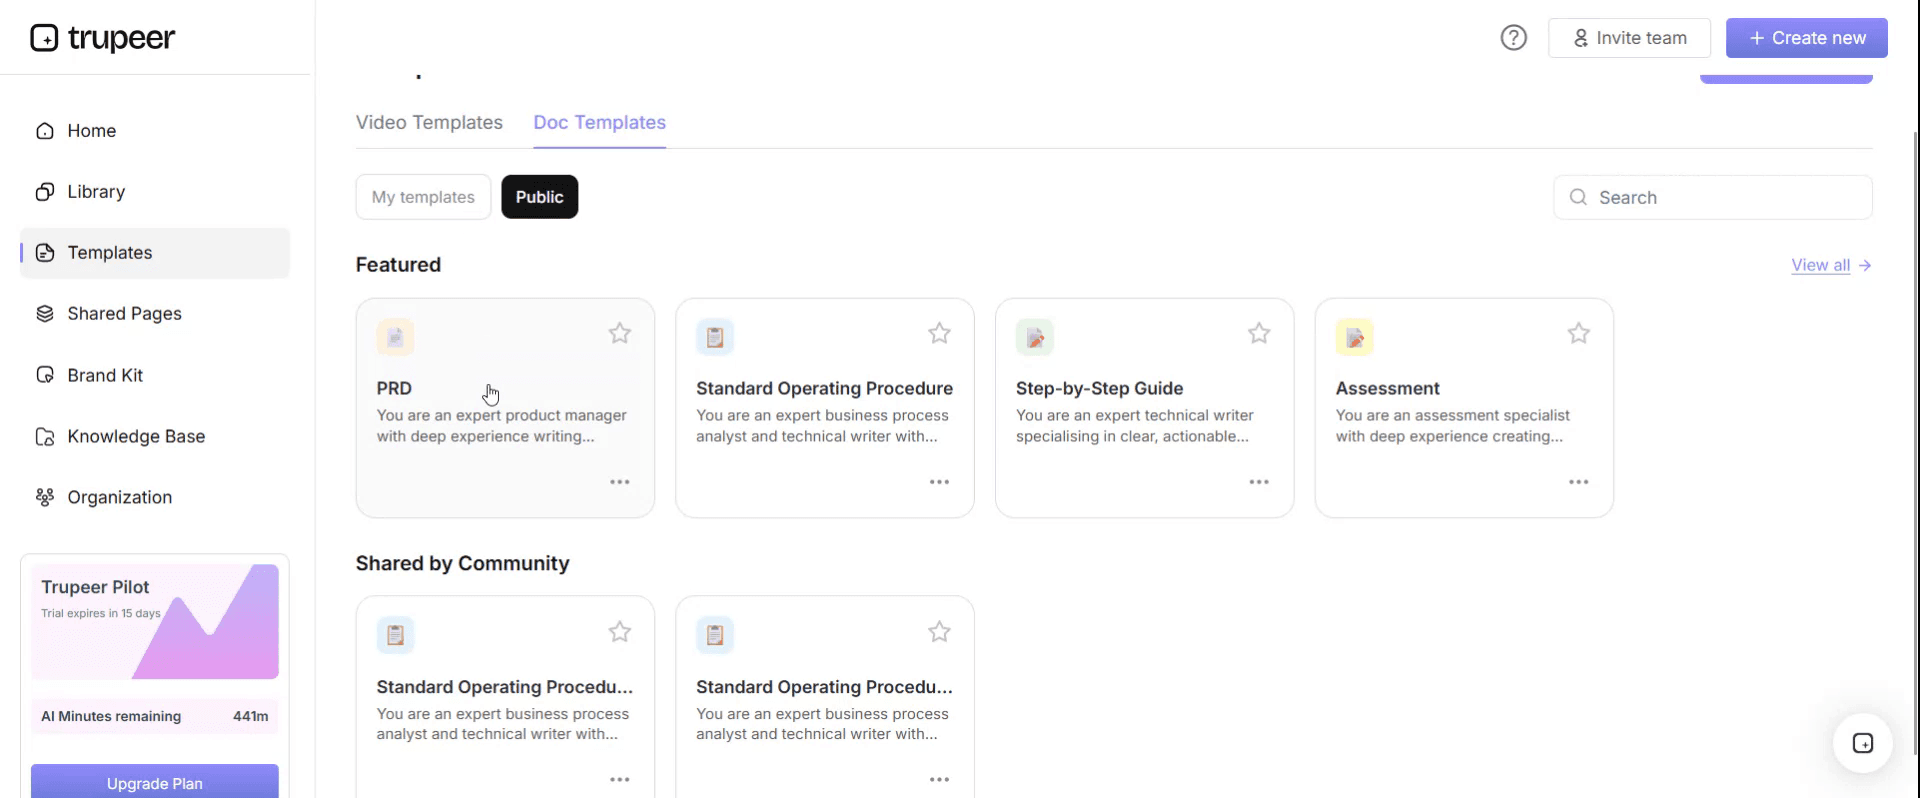
작업하려는 어떤 템플릿이든 클릭해 열어보세요.
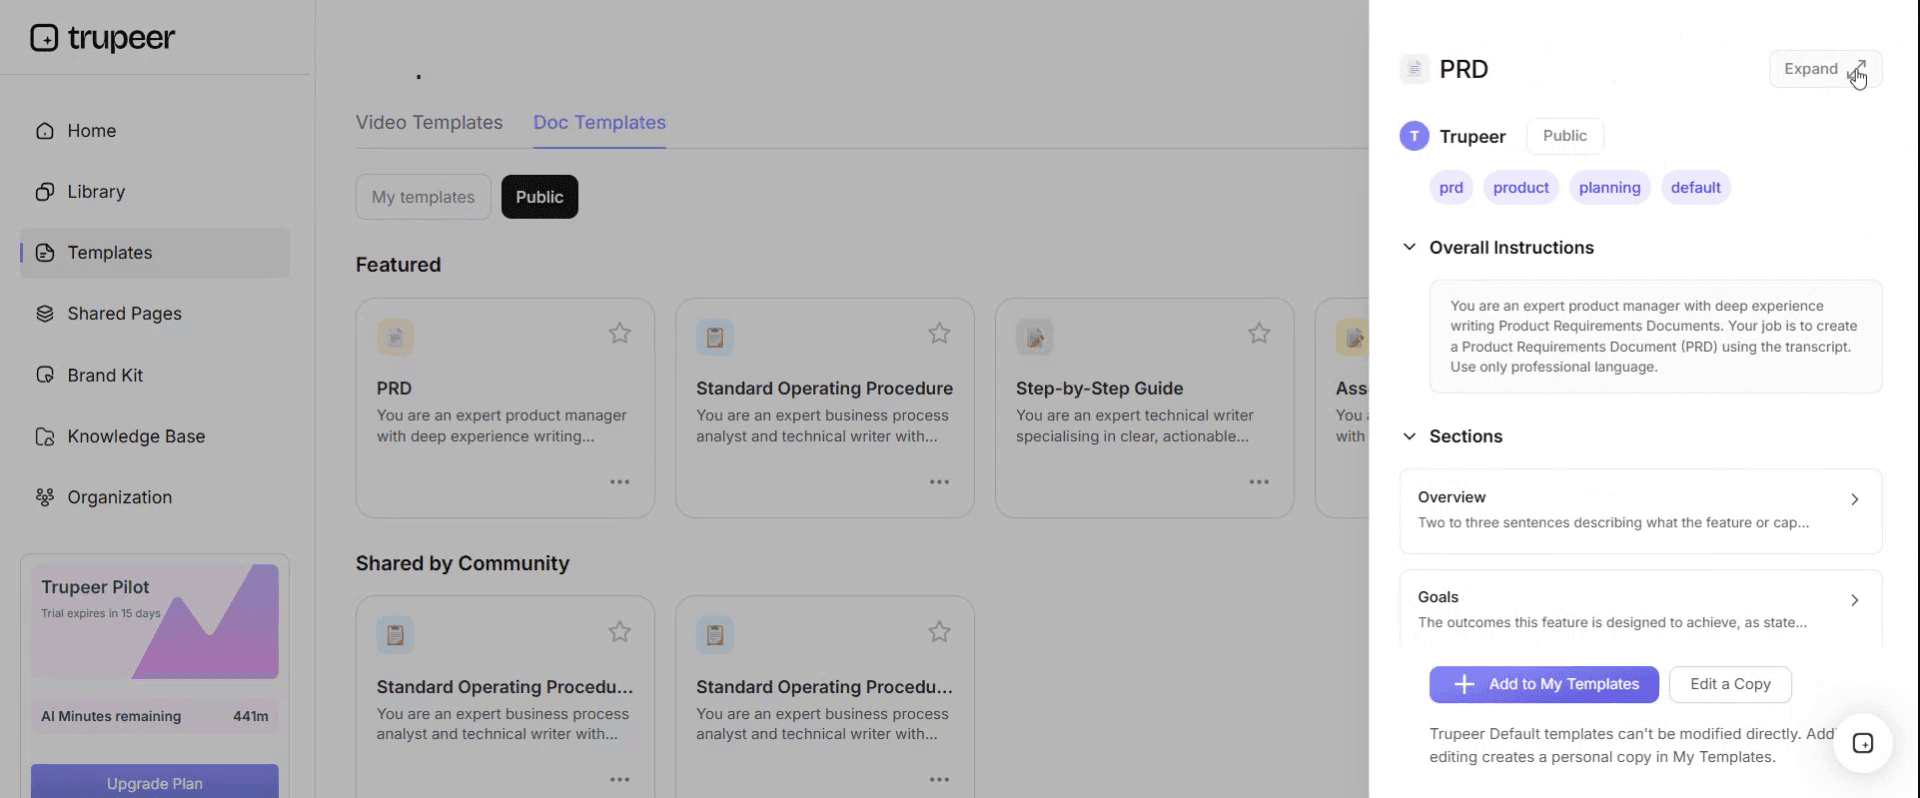
3단계: 템플릿 보기 확장
필요한 경우 템플릿 보기를 확장해 전체 레이아웃과 세부 정보를 명확히 확인하세요.
4단계: 템플릿 편집
선택한 템플릿을 수정하기 시작하려면 Edit을 클릭하세요.
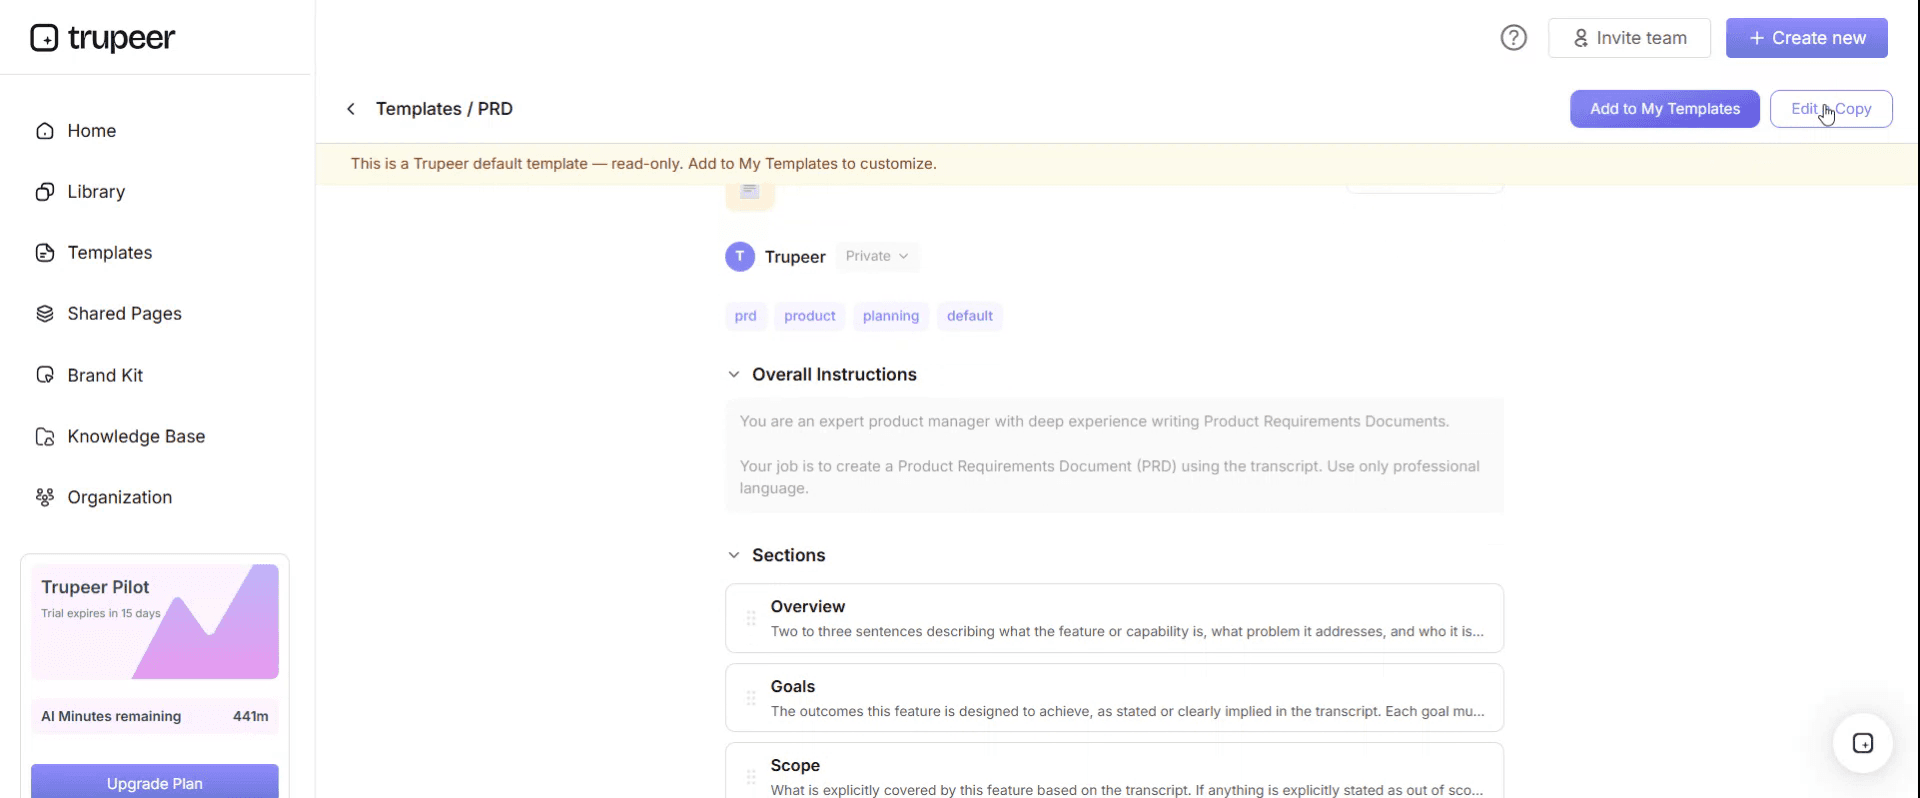
에디터에서 다음을 할 수 있습니다:
새 섹션 추가
서식 규칙 정의 또는 업데이트
로고를 추가하고 위치 및 관련 설정을 조정
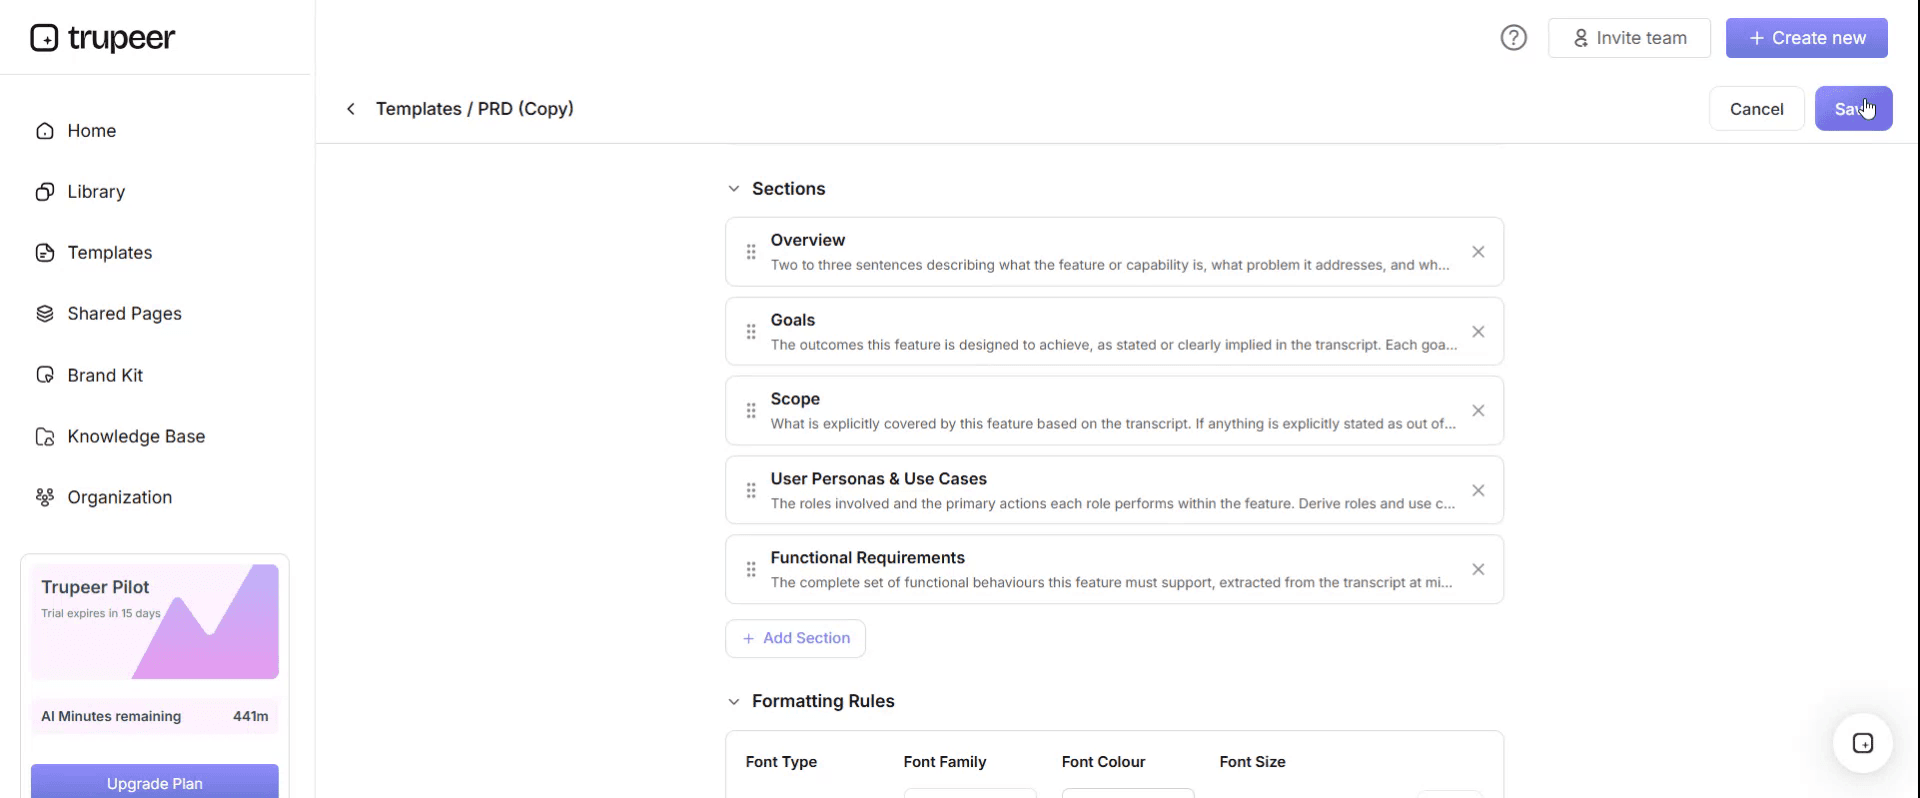
5단계: 커스터마이즈한 템플릿 저장
필요한 모든 변경을 마친 뒤 Save를 클릭해 업데이트된 템플릿을 본인 소유로 저장하세요.
6단계: 미리보기 및 템플릿 미세 조정
커스터마이즈한 템플릿이 어떻게 보이는지 확인하려면 Preview를 여세요.
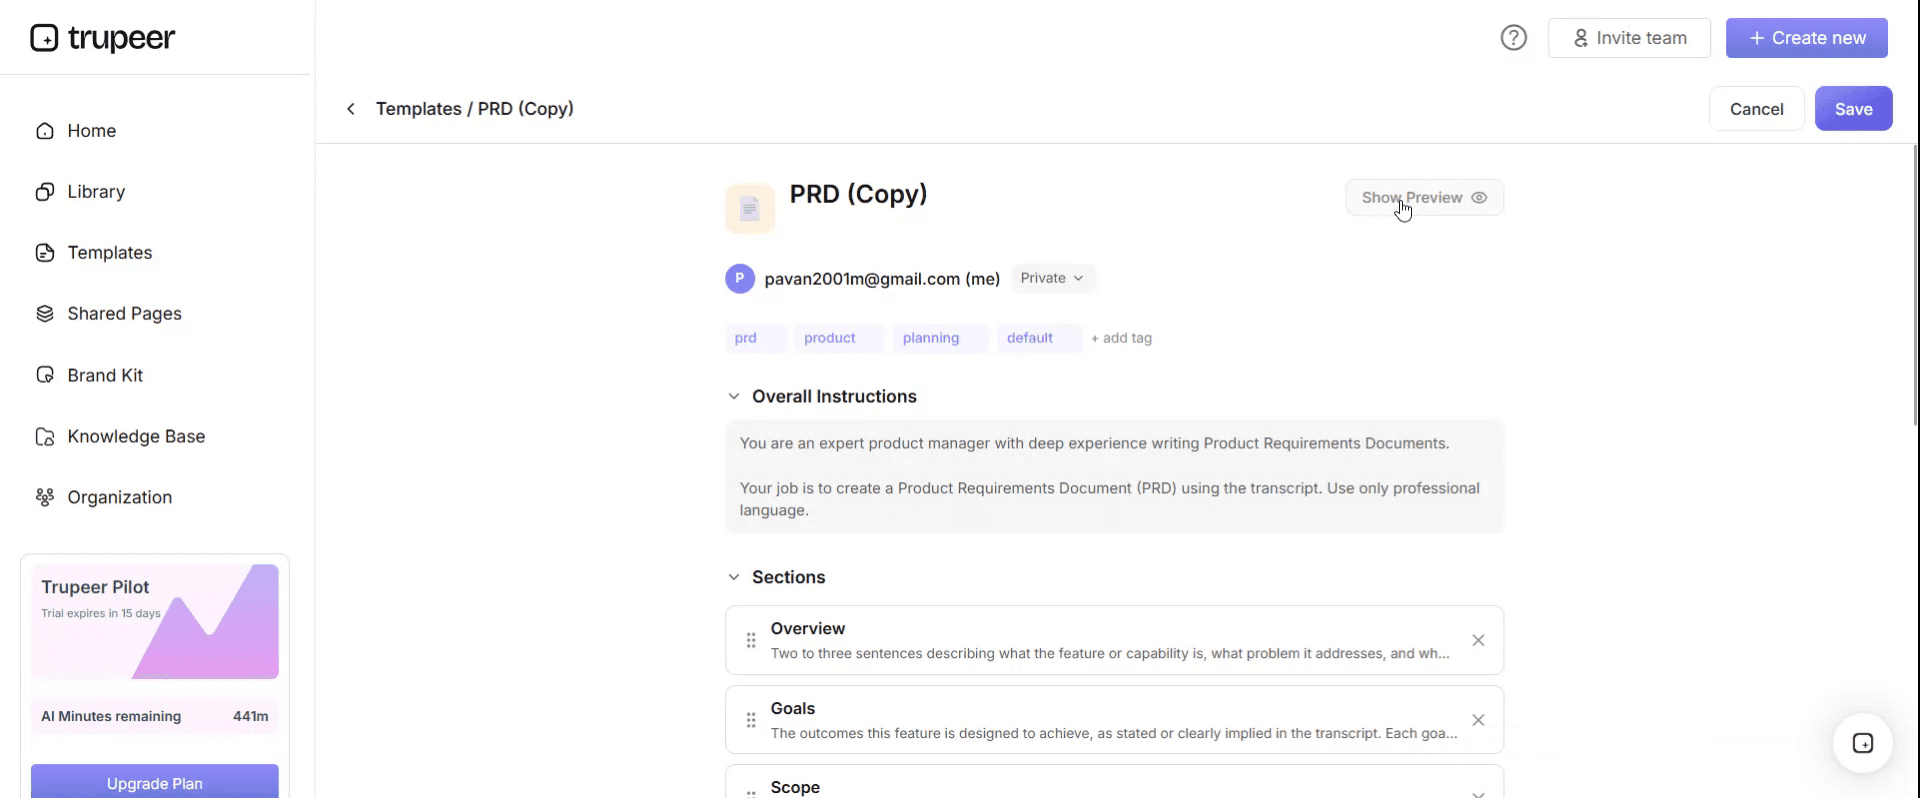
미리보기 화면에서 필요하다면 계속해서 직접 조정할 수 있으며, 템플릿이 원하는 그대로 표시되도록 보장합니다.
IT 조달 정책 템플릿으로 다음을 할 수 있습니다:
작성 시간 절약: IT 조달에 맞춰 구성된 구조로 빈 페이지를 건너뛰세요.
지출 통제: 내장된 승인 임계값으로 무단 구매를 방지합니다.
브랜드 유지: Trupeer의 브랜드 키트를 사용해 로고, 글꼴, 색상을 적용하세요.
벤더 리스크 관리: 내장된 보안 및 컴플라이언스 평가 기준.
감사 대응 준비: SOC 2, ISO 27001 및 유사 프레임워크에 부합합니다.
글로벌 팀 지원: 한 번의 클릭으로 조달 정책을 65+개 언어로 번역하세요.
가장 저렴한 도구일수록 가장 큰 리스크를 가진다면, 승인을 어떻게 라우팅할까요?
아래 라우팅 테이블은 단일 열 임계값 매트릭스를 대체합니다. 지출은 가로로, 데이터 노출은 세로로 읽고, 해당되는 칸을 선택하세요. 작동하게 만드는 규칙은 데이터 노출이 승인 등급을 높일 수는 있어도 결코 낮출 수 없다는 점입니다. 무료 도구가 고객 개인 데이터를 만지면 보안 검토로 보내고, 비용이 들지 않는다는 사실은 중요하지 않습니다.
연간 약정 지출 | 회사 데이터 없음 | 내부 데이터만 | 개인 데이터(고객 또는 직원) | 규제 데이터(헬스, 결제, 금융, 정부) |
|---|---|---|---|---|
0(무료 티어 포함) | 라인 매니저 | IT 오너 | 보안 검토 및 IT 오너 | 전체 검토 |
2,000 미만 | 라인 매니저 | IT 오너 | 보안 검토 및 IT 오너 | 전체 검토 |
2,000~15,000 | IT 오너 | IT 오너 및 재무 | 보안 검토, IT 오너, 재무 | 전체 검토 |
15,000~75,000 | IT 오너 및 재무 | 보안 검토, IT 오너, 재무 | 전체 검토 | 전체 검토 |
75,000 초과 | 전체 검토 | 전체 검토 | 전체 검토 | 전체 검토 |
전체 검토는 서명이나 카드 입력이 있기 전에 보안, 법무, 재무, 그리고 기술 임원이 함께 진행한다는 의미입니다.
통화와 밴드는 여러분이 정할 수 있으며, 열보다 훨씬 덜 중요합니다. 여기서 다른 것을 바꾸지 않는다면, 한 축이 아니라 두 축으로 임계값을 바꾸세요. 또한 "연간 약정 지출"은 거래 규모가 아니라 12개월 총액이라는 점도 확인하세요. 월 445달러 청구는 5,340달러 약정이며, 아래의 작동 예시가 발생한 이유는 약정이 아니라 거래를 기준으로 읽는 정책 때문입니다.
IT 조달 정책 템플릿, 1부: 목적, 범위, 역할
여기서 복사하세요. 대괄호 안의 어떤 내용이든 바꾸세요.
1. 목적
이 정책은 [Company]가 정보 기술 제품 및 서비스를 평가, 승인, 구매, 갱신, 퇴역 처리하는 방법을 규정합니다. 기술 지출이 의도된 것인지 확인하고, 제3자에게 넘기기 전에 데이터가 평가되도록 하며, 모든 활성 벤더 관계에 대해 회사 내부에 명시된 오너가 지정되도록 하기 위해 존재합니다.
2. 범위
이 정책은 [Company]의 모든 직원, 계약자, 임시 인력과 가치나 결제 방식과 무관하게 모든 기술 획득에 적용됩니다. 소프트웨어 구독 및 라이선스, 클라우드 및 호스팅 서비스, 하드웨어 및 기기, 전문 및 구현 서비스, 데이터 및 콘텐츠 피드, 그리고 개발자 도구 및 API를 포함합니다.
이 정책은 해당 제품이 [Company] 데이터를 처리할 경우 무상으로 제공되는 제품과, 회사 카드, 개인 경비 청구, 무료 체험, 또는 벤더의 셀프 서비스 체크아웃을 통해 획득한 제품에도 적용됩니다.
이 정책은 직원 채용, 시설, 마케팅 매체 구매, 또는 [related policy]에 의해 규율되는 법률 서비스를 포함하지 않습니다.
3. 정의
연간 약정 지출: 라이선스 비용, 좌석당 청구, 사용량 청구, 지원 비용, 구현 비용을 포함하여 어떤 12개월 기간 동안 벤더에게 지급해야 하는 총액.
데이터 노출: 제품이 저장, 처리 또는 전송할 [Company] 데이터 중 가장 민감한 범주. 요청자가 여기에 넣고자 하는 것이 아니라, 제품이 수신할 수 있는 수준에서 평가합니다.
오너: 벤더 관계, 그 비용, 갱신 결정, 그리고 최종 퇴역에 대해 책임지는 명시된 개인.
섀도 IT: 기술 레지스터에 기록되지 않은 채 사용 중인 모든 기술.
4. 역할 및 책임
요청자는 비즈니스 필요, 고려한 대안, 그리고 제품이 접하게 될 데이터를 명시합니다.
요청자일 수도 있는 오너는 관계를 그 생애주기 동안 보유하고, 갱신 결정을 확인하며, 디커미셔닝을 시작합니다.
IT는 기술 적합성, 통합 비용, 이미 보유한 도구와의 중복 여부, 그리고 지원 부담을 평가합니다.
보안은 벤더의 통제, 인증, 하위 처리자, 침해 이력 등을 평가하고 데이터 처리 계약이 필요한지 여부를 결정합니다.
재무는 예산을 확인하고 약정을 기록하며 결제 수단을 통제합니다.
법무는 책임, 면책, 종료 권리, 자동 갱신 문구, 관할권에 대한 조항을 검토합니다.
정책 오너인 [role]은 이 정책과 레지스터를 유지하며, 매 [quarter]마다 [committee]에 대해 둘 다 보고합니다.
IT 조달 정책 템플릿, 2부: 요청, 검토 및 구매
5. 요청
모든 요청은 어떤 시험 계정을 만들기 전에, 어떤 계약을 체결하기 전에, 그리고 어떤 결제가 이루어지기 전에 [request form or ticket queue]를 통해 제출됩니다. 약정이 이미 이루어진 뒤 제출된 요청은 12조에 따른 예외로 처리합니다.
모든 요청에는 추구하는 비즈니스 결과, 제품이 접하게 될 데이터 범주, 12개월 동안의 예상 사용자 수, 연간 약정 지출, 계약 기간, 그리고 [Company]가 이미 보유한 어떤 도구가 그 필요를 충족할 수 있는지가 포함되어야 합니다.
6. 검토 및 승인
요청은 [Appendix A]의 승인 라우팅 테이블을 사용해 라우팅됩니다. 승인 내역은 [system]에 승인자, 날짜, 승인된 연간 약정 지출과 함께 기록됩니다. 승인에는 명시된 기간과 명시된 지출이 포함됩니다. 이는 갱신, 기간 연장, 또는 [15]퍼센트 초과 지출 증가로 이어지지 않습니다.
7. 보안 및 데이터 검토
개인 데이터 또는 규제 데이터를 처리할 모든 제품은 승인 전에 보안팀이 검토합니다. 검토 범위에는 벤더의 보안 인증 및 범위, 하위 처리자, 데이터가 저장되는 국가, 인증 및 접근 통제, 사고 통지 약정, 데이터 내보내기 및 삭제 메커니즘, 그리고 어떤 침해 이력도 포함됩니다.
개인 데이터가 처리되는 경우, 제품이 실시간 데이터를 받기 전에 데이터 처리 계약이 체결됩니다. 규제 데이터가 처리되는 경우, [Company]는 추가로 [insert the assessment your regulator or framework requires]합니다.
8. 계약 체결 및 결제
[Company]를 대신해 계약을 서명하거나 서비스 이용 약관을 수락할 수 있는 것은 오직 [named roles]만입니다. 클릭을 통한 동의 수락은 계약에 서명하는 것과 같습니다.
법무는 연간 약정 지출이 [15,000]를 초과하는 모든 계약과, 자동 갱신이 포함된 어떤 계약이든, 개인 데이터 처리, 독점 또는 최소 물량 약정, 또는 12개월을 초과하는 기간이 포함된 어떤 계약이든 검토합니다.
결제는 [purchase order or corporate card held by Finance]로 이루어집니다. 개인 카드와 비용 상환은 어떤 금액이든 기술 구매에 대해 승인된 경로가 아닙니다. 개인에게 발급된 카드는 반복되는 기술 청구에 사용할 수 없습니다.
승인된 모든 제품은 첫 결제가 해제되기 전에 기술 레지스터에 기록됩니다.
IT 조달 정책 템플릿, 3부: 갱신, 퇴출 및 예외
9. 갱신
갱신은 회계 이벤트가 아니라 조달 결정입니다.
비갱신 통지가 갱신일로부터 [60]일 이상 전에 필요하다고 요구되는 경우에는 어떤 합의도 체결하지 않습니다. 단, 12조에 따라 승인된 경우는 예외입니다.
각 갱신일로부터 [Ninety]일 전, 오너는 지난 90일 동안 라이선스된 좌석 대비 활성 좌석을 검토하는 갱신 검토를 완료합니다. 또한 승인된 지출 대비 실제 지출, 원래의 비즈니스 결과가 달성되었는지, 현재 [Company]가 보유한 다른 어떤 도구가 동일한 필요를 커버하는지, 그리고 제품이 처리하는 데이터에 어떤 변경이 있는지를 확인합니다.
갱신 검토는 현재 지출과 현재 데이터 노출을 사용해 원래 구매를 승인했던 것과 동일한 등급에서 승인됩니다. 둘 중 하나라도 제품을 더 높은 등급으로 이동시켰다면, 더 높은 등급이 승인합니다.
갱신일로부터 [30]일 전에 [30]일 이내에 검토되지 않은 갱신은 [role]에게 에스컬레이션됩니다. 오너가 [Company]를 떠났고 후임이 지정되지 않은 경우, 갱신은 기본값으로 승인되지 않으며 해당 제품은 디커미셔닝 후보로 취급됩니다.
10. 소유권과 기술 레지스터
[Company]는 모든 활성 제품에 대해 기술 레지스터를 유지합니다. 여기에는 벤더, 제품, 오너, 승인 권한 및 날짜, 연간 약정 지출, 갱신일, 통지 기간, 처리되는 데이터 범주, 데이터 처리 계약이 존재하는지 여부, 라이선스된 좌석, 그리고 행정 계정 보유자가 포함됩니다.
레지스터는 [quarterly]로 검토합니다. 회사 카드 또는 은행 명세서에서 레지스터 항목과 매칭할 수 없는 모든 청구는 [30]일 이내에 조사합니다.
직원이 퇴사하면 [role]은 자신이 소유한 제품에 대해 레지스터를 확인하고 마지막 근무일 이전에 소유권을 재지정합니다. 어떤 벤더 계정에 대한 행정적 접근은 명시된 개인이 아니라 역할 기반 계정으로 이전됩니다.
11. 디커미셔닝
제품이 퇴역 처리되면, 오너는 사용 가능한 형식으로 [Company] 데이터를 내보내고, 벤더에 문서화된 삭제 요청을 발행한 뒤 응답을 기록하며, 모든 사용자 계정을 제거하고, 결제 수단 또는 구매 주문을 취소하고, 레지스터를 업데이트하며, 어떤 종속 시스템도 여전히 해당 제품을 호출하지 않는다는 점을 확인합니다.
삭제 확인이 기록되기 전까지 디커미셔닝은 완료되지 않습니다.
12. 예외 및 긴급 구매
서비스 장애, 보안 사고 또는 법적 의무로 인해 지연이 용납되지 않는 경우, 긴급 구매는 완전한 승인 없이 진행될 수 있습니다. [Role]이 이를 승인할 수 있습니다. 전체 승인 절차는 [10]영업일 이내에 완료되며, 구매는 예외 로그에 기록됩니다.
그 외 모든 예외는 [role]의 서면 승인이 필요하며, 사유와 만료일을 함께 기록합니다. 예외는 갱신되지 않습니다.
13. 비준수
승인되지 않은 기술 구매는 환급될 수 없으며, 승인되지 않은 제품이 [Company] 데이터를 처리하는 경우 발견 즉시 해당 제품은 비활성화됩니다. 반복적인 비준수는 [disciplinary policy]에 따라 처리합니다.
14. 검토
이 정책은 [annually]에 [role]이 검토하며, 또는 중대한 사고, 규제 의무의 변경, 회사 구조 변경이 발생한 경우 더 이르게 검토합니다.
여기에 복사하세요.
작동 예시와 그 비용
Meridian Freight는 직원 310명 규모였고, 승인 임계값이 5,000달러인 조달 정책을 가지고 있었습니다. 합리적인 정책이었습니다. 그런데 어떻게 실패했는지 보겠습니다.
2024년 3월, 한 지원 팀 리드가 티켓 분석 도구를 구매했습니다. 좌석 5개, 좌석당 월 89달러로 월 445달러를 회사 카드로 결제했습니다. 정책은 약정이 아니라 거래를 기준으로 읽었고, 445달러는 5,000달러에 전혀 근접하지 않았기 때문에 아무것도 트리거되지 않았습니다. 연간 약정은 5,340달러였으며, 이는 임계값을 초과했습니다.
해당 도구는 전체 티켓 본문을 수집했고, Meridian의 티켓에는 고객 이름, 배송 주소, 전화번호, 송장 상세 정보가 포함되어 있습니다. 보안 검토가 이루어지지 않았고, 데이터 처리 계약도 서명되지 않았으며, 벤더의 하위 처리자 목록도 읽히지 않았습니다.
리드는 2024년 11월에 퇴사했고, 그녀의 카드는 정기적인 재무 인수인계 과정에서 후임자에게 재발급되었기 때문에, 그 청구는 그대로 따라 넘어갔습니다.
이 도구는 2025년 3월에 갱신되었습니다. 좌석당 가격이 89달러에서 119달러로 바뀌었고, 청구는 사용량 기반이어서 공유 큐에 사람이 추가되며 좌석이 11개로 늘었습니다. 월 비용은 약 1,300달러로 올라갔습니다. 아무도 승인하지 않았는데, 승인할 것이 없었기 때문입니다. 원래부터 있던 카드 청구였기 때문입니다.
2026년 2월의 카드 감사에서 그것이 발견되었습니다. 11개 좌석 중 3개는 이전 90일 동안 로그인 기록이 있었습니다. 24개월 동안 총 지급액은 약 18,200달러였고, 그중 5,340달러는 누군가가 내린 결정의 결과였습니다. 나머지 12,852달러는 아무도 쓰지 않았습니다.
중요했던 비용은 돈이 아니었습니다. 평가되지 않은 벤더와 함께 20개월 동안 고객 개인 데이터가 남아 있었고, 행정 계정이 퇴사한 직원에게 속해 있었기 때문에 Meridian은 지원 티켓을 열고 소유권을 증명하지 않고서는 자체 데이터를 내보내거나 삭제할 수 없었습니다. 그 과정에 11일이 걸렸습니다.
여기 있는 모든 조항이 오버헤드처럼 보이는 이유는, 어떤 형태로든 그와 같은 버전이 있기 때문입니다. 8조는 개인 카드를 막습니다. 9조는 2025년 3월을 결정으로 만듭니다. 10조는 매칭되지 않은 청구를 잡아 퇴출 시 소유권을 재지정합니다. 11조는 삭제 요청이 누군가가 처음 생각해보는 일이 아니라는 뜻입니다.
2주 안에 작성하고 롤아웃하기
1주차: 규칙을 쓰기 전에 진실을 확립하세요. 카드와 은행 데이터 12개월치를 가져와 모든 반복 기술 청구를 나열한 뒤, 그 목록에 없는 것을 사용하는 팀 리드에게 모두 물어보세요. 그러면 무료 도구가 드러납니다. 각 행에 오너를 지정하세요. 아무도 주장하지 않는 항목이 첫 번째 디커미셔닝 후보가 됩니다. 이 인벤토리가 레지스터의 첫 번째 버전이 됩니다.
2주차: 방금 찾은 분포를 기준으로 임계값을 설정하세요. 반올림 숫자가 아니라 실제 분포를 반영해 조정합니다. 위의 조항을 적용하고, 법무와 보안이 7, 8, 11조를 검토하도록 하며, 그 테이블을 실제로 사용해야 하는 사람들과 라우팅 테이블에 합의하세요. 레지스터와 함께 게시하되, 그 이전에 게시하지 마세요. 레지스터가 없는 정책은 문서이고, 레지스터가 있는 정책은 통제입니다.
롤아웃을 공지로 보지 말고 행동 변화로 취급하세요. 사람들은 부주의해서 프로세스 밖에서 도구를 구매하지 않습니다. 마감일보다 프로세스가 느리기 때문에 그렇게 합니다. 승인 경로가 낮은 리스크 요청을 2영업일 안에 처리하지 못한다면, 정책은 우회되어 라우팅될 것입니다. 승인에 대한 서비스 수준을 설정하고 그에 대한 성과를 게시하세요. 이 내용은 저희의 변경 관리 가이드에서 더 자세히 다룹니다.
빼야 할 것
벤더 선정 기준과 점수 매트릭스는 소싱 가이드에 들어가야 합니다. 벤더 데모에 가중치를 어떻게 부여할지 명시한 정책은 1년 안에 구식이 되고, 그 전에 읽기에도 너무 길어집니다.
벤더 목록은 레지스터에 있어야 합니다. 정책에 승인된 벤더를 명시하면 도구를 전환할 때마다 변경 통제가 필요해지기 때문입니다.
구매 시스템에 대한 단계별 지침은 IT SOP에 있어야 합니다. 정책은 구매 주문이 필요하다고 말하고, SOP는 어떤 버튼이 하나를 올리는지 말하며, 둘을 분리해두면 정책을 다시 열지 않고도 시스템을 변경할 수 있습니다.
이 문서와 함께 구축할 가치가 있는 관련 문서: 실제로 구매하게 될 시스템을 위한 IT 문서 템플릿, 10조에서 설명한 기술 레지스터의 자연스러운 거처인 애플리케이션 및 자격 증명 레지스터, 10조의 소유권 인수를 위한 지식 이전 SOP, 그리고 구현이 필요할 만큼 충분히 큰 모든 항목을 위한 IT 프로젝트 계획 템플릿입니다.
법무 및 규제 검토에 대한 참고
이 템플릿은 시작점이지 법률 자문이 아닙니다. 조달 의무는 관할권과 산업 분야에 따라 상당히 다릅니다. 공공 부문 기관, 규제 대상 금융 기관, 의료 제공자, 그리고 공공 입찰 규칙의 적용을 받는 조직은 이 템플릿이 재현하려고 시도하지 않는 법정 요건을 모두 갖고 있습니다. 데이터 처리 조항은 GDPR, UK GDPR, CCPA, 그리고 업종별 특정 규칙과 상호작용하며, 데이터 주체와 벤더가 어디에 있는지에 따라 다르게 적용됩니다.
게시하기 전에 법무 자문과 데이터 보호 또는 컴플라이언스 담당자가 7, 8, 11조를 검토하게 하고, 이사회에서 이미 승인된 권한 위임에 대해 임계값을 확인해 달라고 요청하세요.
정책을 사람들이 실제로 따르는 것으로 바꾸기
공유 드라이브에 살아 있는 정책은 한 번 읽힙니다. 사람들이 따르는 버전은 그들이 필요로 하는 순간에 첨부된 것이며, 그 순간은 무언가를 구매하려는 바로 그 순간입니다.
Trupeer AI는 화면 녹화를 문서화된 프로세스로 바꾸므로, 5조의 요청 경로가 하나의 문단을 설명하는 것이 아니라 실제 요청 폼의 워크스루가 됩니다. 흐름을 한 번 기록하면, 같은 녹화에서 나온 내용으로 여러분의 지식 베이스에 단계별 가이드, 비디오, 문서가 여러분의 자체 브랜딩으로 제공됩니다.
기록하세요. 브랜딩하세요. 번역하세요. Trupeer하세요.
정책 라이브러리를 유지하는 팀의 경우, documentation와 SOP creator가 정책, 레지스터, 절차를 함께 유지하며, 번역은 글로벌 재무 팀이 승인 라우팅 테이블을 각자의 언어로 읽게 해줍니다. 설정 지침은 문서 템플릿 설정 가이드에 있습니다.
자주 묻는 질문
이 IT 조달 정책 템플릿의 Word 버전이 있나요?
전체 정책 문구는 이 페이지의 두 "copy" 마커 사이에 있으며, 복사하여 붙여넣어도 유지되도록 작성되어 있습니다. 1조부터 14조까지를 선택해 Word 또는 Google Docs에 붙여넣으면, 번호와 굵은 제목이 그대로 이어집니다. 요청해야 하는 잠금 해제 Word 다운로드가 없으므로, 텍스트와 여러분 사이에 이메일 폼도 없습니다.
PDF 버전이 있나요, 아니면 제가 돌려볼 수 있는 IT 조달 정책 PDF가 있나요?
문서 편집기에 텍스트를 붙여넣고, 거기서 PDF로 내보내세요. 이 문서에는 고정된 PDF보다 이 방식이 더 좋습니다. 조달 정책은 의미가 생기기 전에, 임계값, 역할 이름, 그리고 통화가 대괄호 안에 있는 자리표시자에 맞게 대입되어야 하기 때문입니다. 2조에 여전히 [Company]라고 적혀 있는 PDF는 정책이 아니며, 그런 PDF를 돌리면 정책이 장식용이라는 것을 가르치게 됩니다.
이 템플릿을 무료로 다운로드할 수 있나요?
텍스트는 무료이며 제한이 없습니다. 사용하고, 편집하고, 본인 이름으로 내부에 게시하세요. 정책 문서에서 Trupeer AI를 크레딧할 필요는 없습니다.
COBIT APO10이 무엇이며, 이 템플릿이 이를 충족하나요?
APO10은 관리되는 벤더를 다루는 COBIT 목표로, 벤더 선정, 관계 관리, 계약 관리, 그리고 전체 벤더 라이프사이클에 걸친 성과 모니터링을 포함합니다. 조달 정책은 APO10에 대한 입력이지, APO10과 동일한 것은 아닙니다.
이 템플릿은 획득 및 계약 체결 부분을 잘 다루며, 9조와 10조는 일부 지속적인 관계 관리도 다룹니다. 하지만 벤더 성과 점수카드, 서비스 수준 모니터링, 포트폴리오 전반의 벤더 리스크 등급화는 APO10이 기대하는 영역이므로 포함하지 않습니다. COBIT 평가를 진행 중이라면, 이것을 목표를 닫는 통제라기보다 여러 문서 중 하나로 보세요.
간단한 조달 정책이란 무엇이며, 언제면 충분한가요?
간단한 조달 정책은 보통 2~3페이지입니다. 목적, 범위, 지출 임계값 표, 그리고 누가 서명하는지. 대략 50명 미만의 회사에서 규제 데이터 없이 주류 도구만 구매한다면, 이는 실제로 충분하며 14개 조항짜리 정책은 따르지 않을 가능성이 큽니다.
짧은 버전을 원한다면 1, 2, 4, 6, 8, 9조만 유지하고 나머지는 삭제하세요. 9조는 삭제하지 마세요. 갱신 규율은 어떤 회사 규모에서도 스스로 비용을 회수해주는 유일한 통제이며, 짧은 정책에서 가장 자주 빠지는 조항이기도 합니다.
이 문서는 SaaS와 클라우드 서비스를 다루나요, 아니면 하드웨어만 다루나요?
둘 다 다룹니다. 2조의 범위는 모호함이 대부분의 정책이 새는 지점이기 때문에 이를 명확히 하도록 작성되었습니다. 클라우드와 SaaS는 더 어려운 케이스이므로, 라우팅 테이블에는 지출 0에 대한 행과 데이터 노출에 대한 열이 있습니다. 하드웨어 구매는 대부분의 회사에서 지출만으로 깔끔하게 라우팅됩니다.
이 정책은 누가 소유해야 하나요?
기술 지출에 대해 책임지는 사람이면 됩니다. 대부분의 회사에서는 CIO, IT Director 또는 Head of IT이고, 더 작은 회사에서는 종종 COO 또는 재무 이사입니다. 제목보다 더 중요한 것은 오너가 10조에 설명된 카드 및 은행 데이터에 대한 가시성을 가져야 한다는 점입니다. 청구 내역을 볼 수 없는 정책 오너는 이를 집행할 수 없습니다.
얼마나 자주 검토해야 하나요?
14조에서는 매년이 합리적인 기본값입니다. 벤더와 관련된 보안 사고가 있었다면, 규제 기관이 적용 의무를 변경했다면, 인수 또는 피인수를 했다면, 또는 분기별 레지스터 검토에서 연속으로 두 분기 동안 매칭되지 않은 청구가 발견되었다면 더 빨리 검토하세요. 마지막 경우는 사람들이 정책을 다시 상기할 필요가 있다는 뜻이 아니라, 라우팅 테이블이나 승인 서비스 수준이 제대로 작동하지 않는다는 신호입니다.