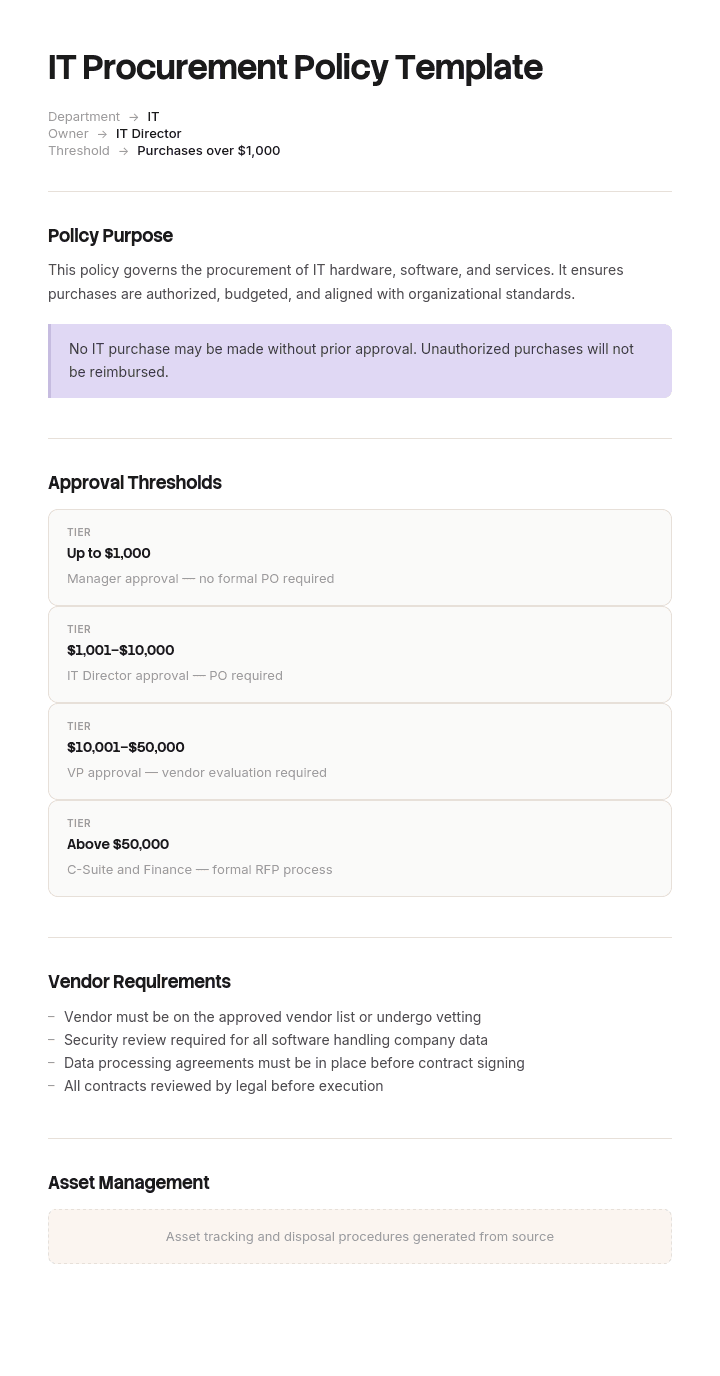
Bu şablonu kullanın
Net bir BT tedarik politikası harcamaları kontrol eder, riski yönetir ve her BT satın alımının güvenlik ve uyumluluk gereksinimleriyle uyumlu olmasını sağlar. Trupeer ile ücretsiz bir BT tedarik politikası şablonuyla başlayarak, marka yönergeleriniz ile özelleştirerek ve politikayı çalışanlar ile satıcıların hızlıca anlayabileceği bir video anlatıma dönüştürerek politika yazma süresinden saatler kazanabilirsiniz.
BT tedarik politikası nedir ve ne değildir
BT tedarik politikası, şirketi bir teknoloji satıcısına kimin bağlayabileceğine, bu taahhüt verilmeden önce neyin kontrol edilmesi gerektiğine ve sonrasında ilişkinin ne olacağına karar veren yazılı kuraldır. Bu, bir satın alma süreci, satıcı listesi ya da sözleşme değildir; bunların hepsi bunun sonrasındadır.
Ayrıca başında “BT” kelimesi olan genel bir tedarik politikası da değildir. Genel tedarik, satın alınan şeyin bir kez teslim edildiğini, bir yerde durduğunu ve değer kaybettiğini varsayar. Teknoloji bu varsayımı dört kez bozar. Kendi kendini yeniler; yani üç yıllık bir taahhüt bir kez imzalanır ve kimse yeniden onay vermeden otuz altı kez ödenir. Verinizi tutar; satın alma, müşteri ya da çalışan kayıtlarını, teslim ettiğiniz şeyin değerine hiçbir şekilde bağlı olmayan bir fiyatla üçüncü bir tarafa devreder. Ücretsiz olabilir ve ücretsiz bir araç, yazılmış olan tüm harcama eşiklerini geçer. Ve ölmez: donanım yazımdan düşülürken yazılım, onu seçen kişi şirketten ayrıldıktan sonra bile faturalandırmaya devam eder.
Çoğu BT tedarik politikası parayı neden kaçırır
Neredeyse her tedarik politikası şablonu aynı yapıya sahiptir: amaç, kapsam, roller, eşikler, onay matrisi, istisnalar. Onay matrisi her zaman tek bir sayıya göre anahtarlanır; bu da bu işin maliyetidir. Bu tasarım, pahalı an ile riskli anın aynı an olduğu varsayımını yapar. BT’de bu neredeyse hiç böyle değildir.
Pahalı an yenilemedir; çünkü yenilemeler otomatik gerçekleşir, satıcının belirlediği bir fiyattan, satıcının saydığı bir koltuk sayısı üzerinden, hiçbir insanın hiçbir şey kararlaştırmadığı şekilde. Beş yıllık bir ilişki boyunca ilk satın alma genellikle dizideki en küçük karardır ve yalnızca bir kez herkesin gözden geçirdiği karardır.
Riskli an ise veridir. Kullanıcı başına 12 dolarlık bir not alma aracı, toplantı kayıtlarını içeri alır; binadan hiç çıkmayan 60 bin dolarlık bir depolama dizisinden daha fazla maruziyet taşır. Harcama eşikleri diziyi CFO’ya, not alma aracını ise kimseye yönlendirir.
Bu nedenle bu şablon iki şeyi farklı yapar. Tek eksen yerine iki eksende (harcama ve veri maruziyeti) istekleri yönlendirir. Ve yenilemeyi bir muhasebe olayı değil, taze bir tedarik kararı olarak ele alır. İçindeki geri kalan her şey standarttır ve standart iyidir. Önemli olan parçalar yönlendirme tablosu, madde 9 ve kayıt defteridir.
Bu şablon Trupeer’da nasıl özelleştirilir
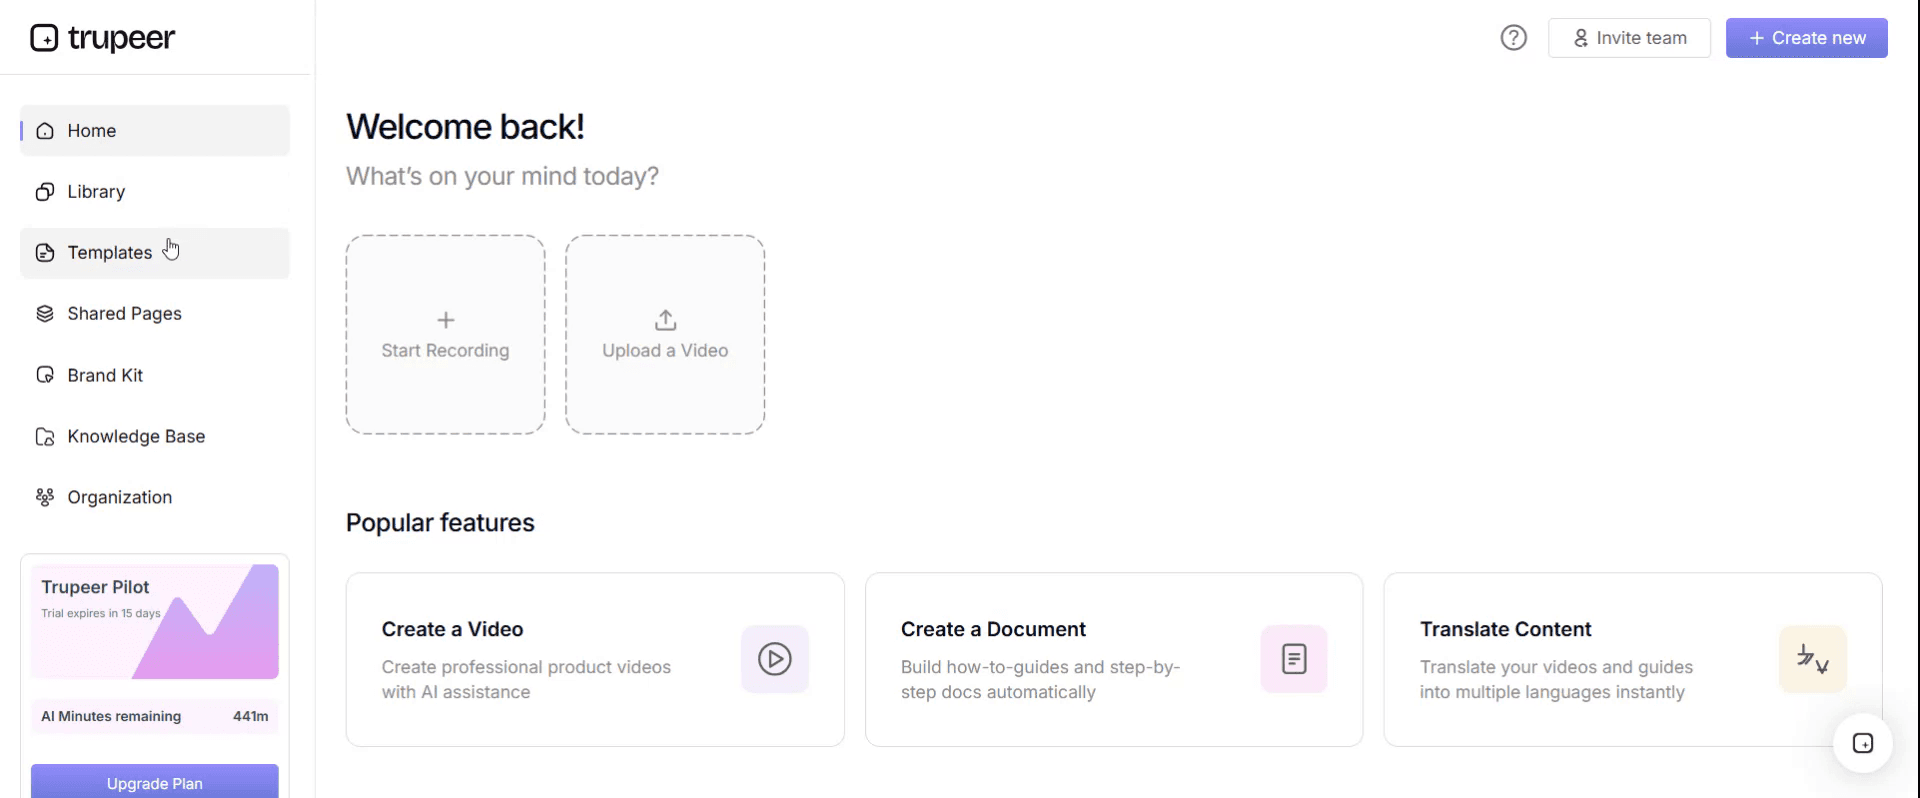
Adım 1: Şablonlar Bölümünü Açın
Ana navigasyondan Şablonlar bölümüne gidin.
Adım 2: Bir Şablon Seçin ve Açın
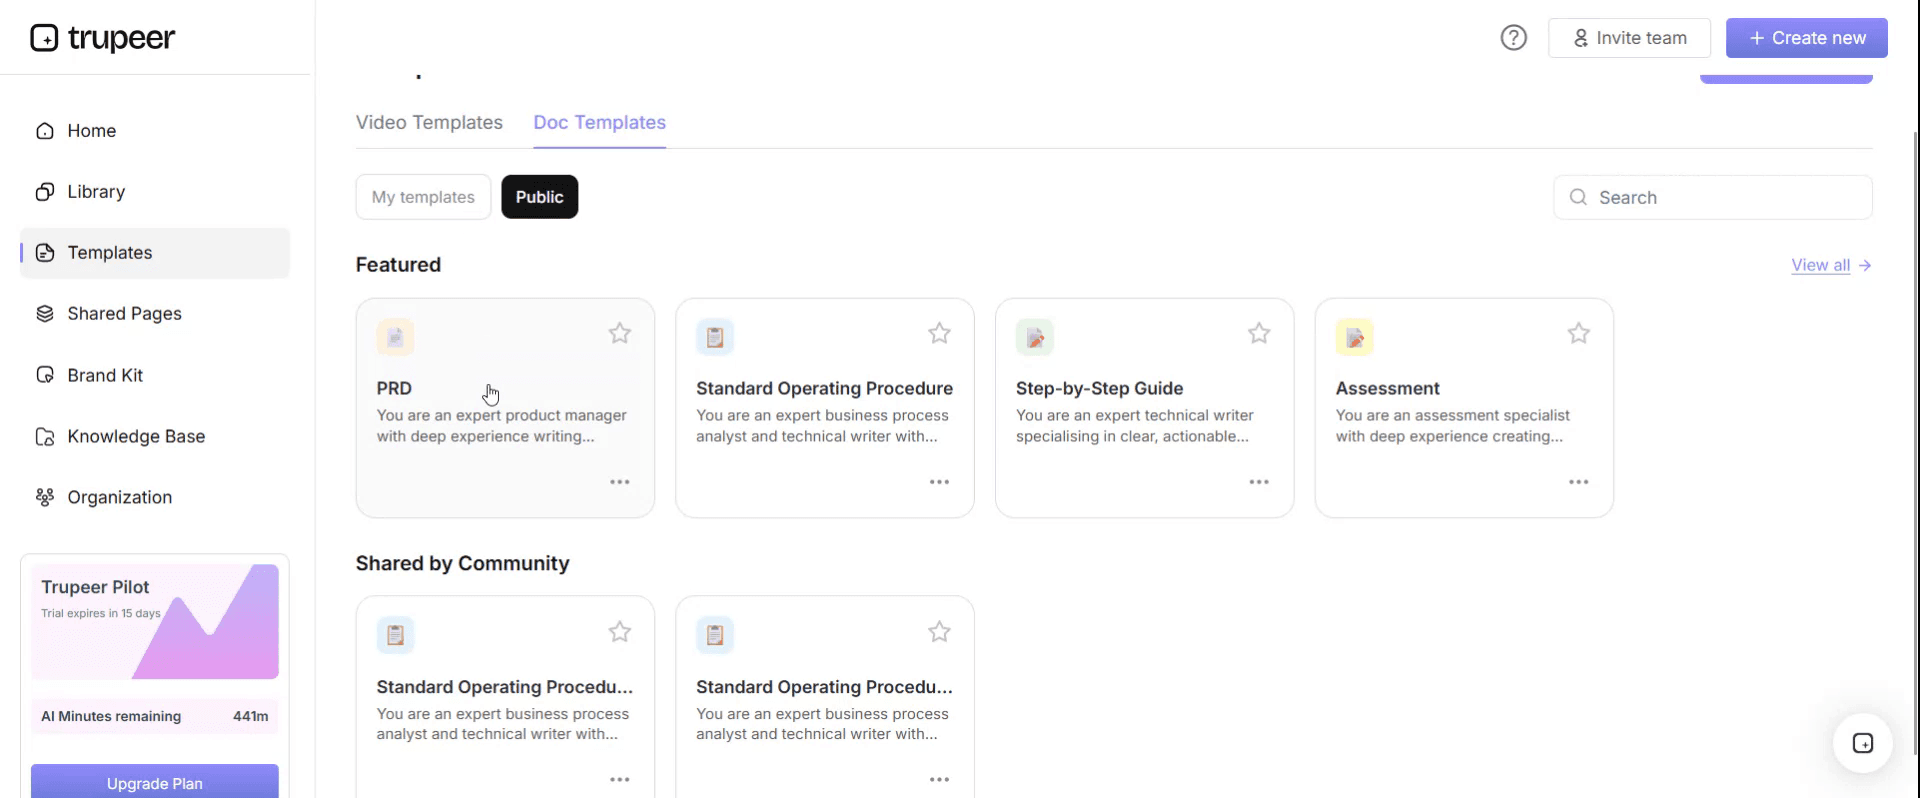
Çalışmak istediğiniz herhangi bir şablona açmak için tıklayın.
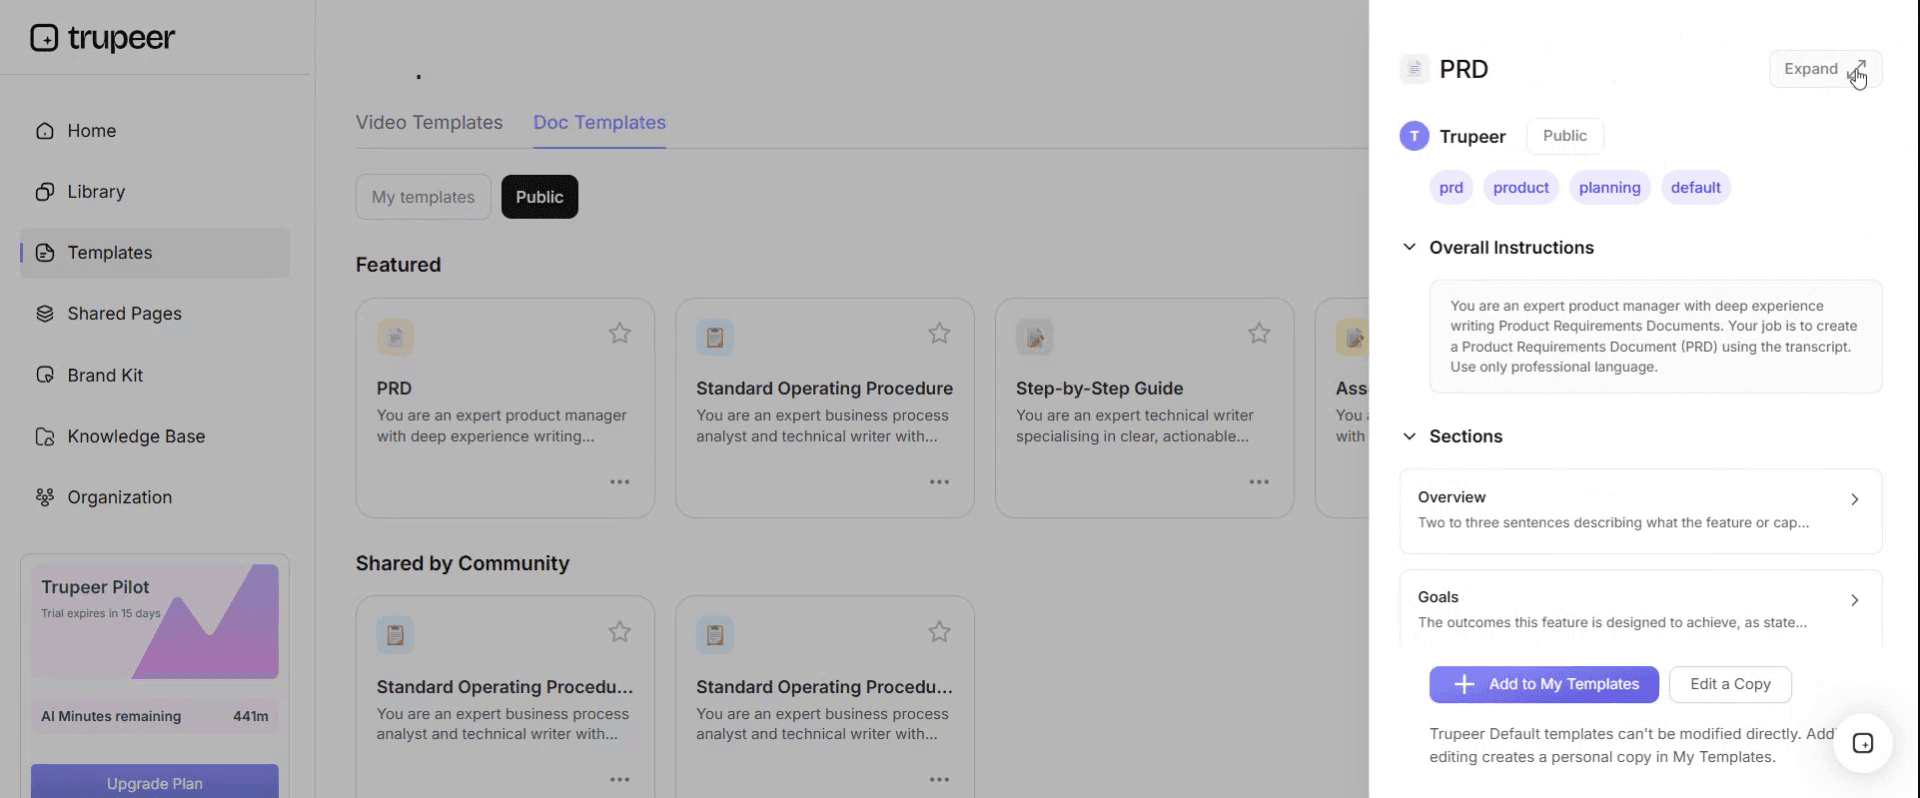
Adım 3: Şablon Görünümünü Genişletin
Gerekirse, tam düzeni ve ayrıntıları net görmek için şablon görünümünü genişletin.
Adım 4: Şablonu Düzenleyin
Seçili şablonda değişiklik yapmaya başlamak için Düzenle’ye tıklayın.
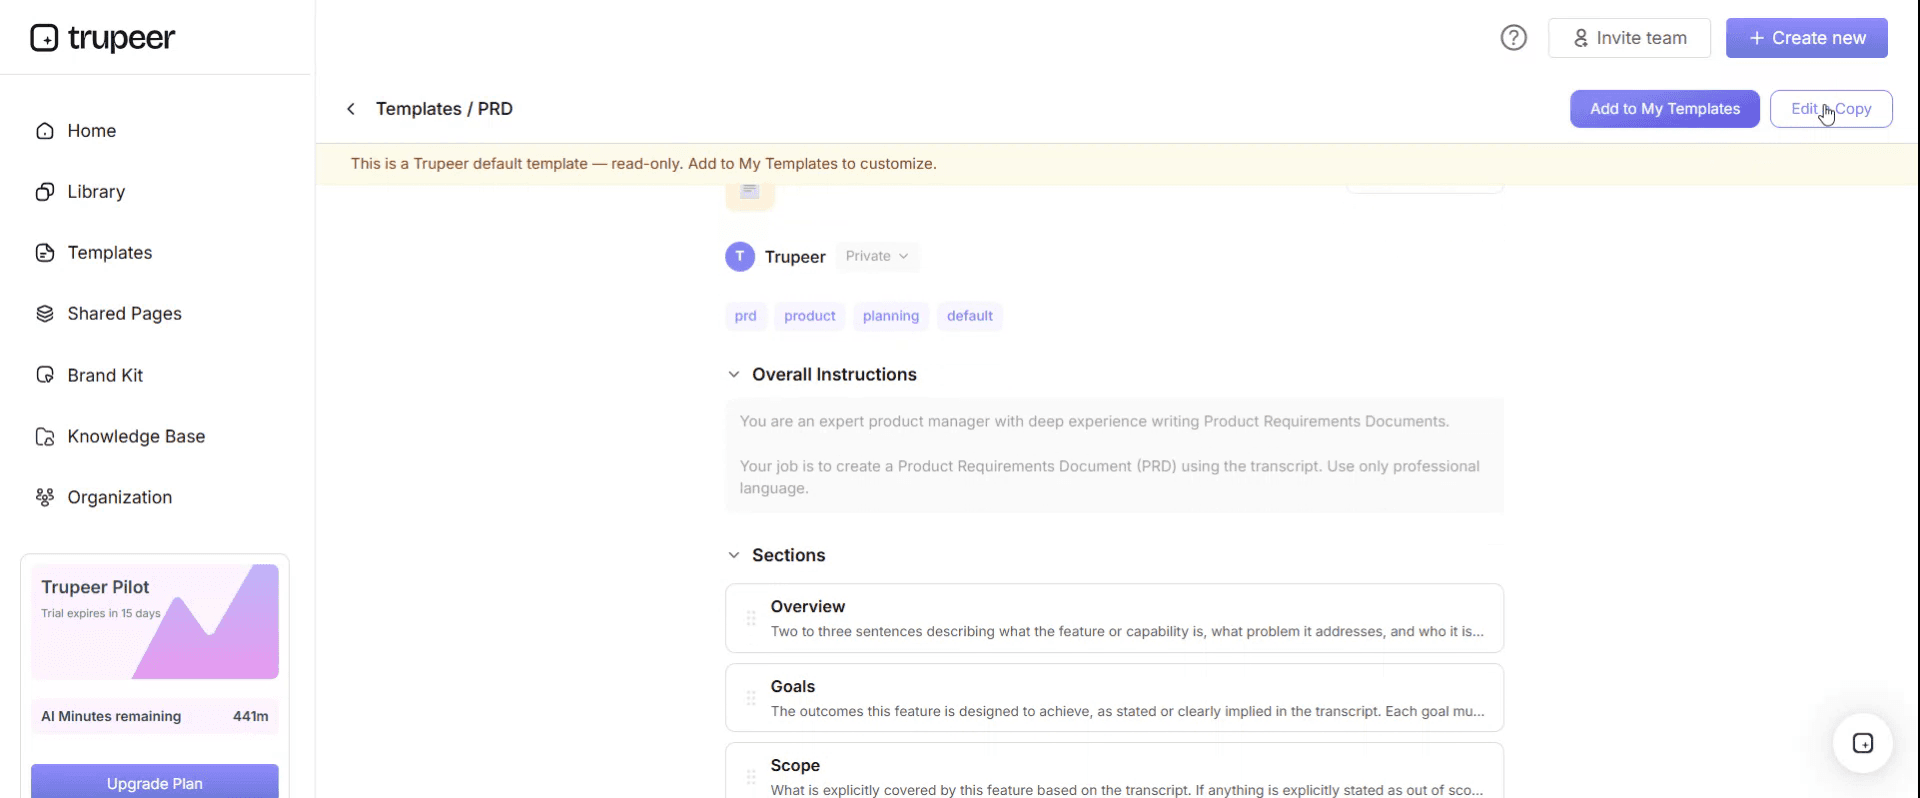
Düzenleyici içinde şunları yapabilirsiniz:
Yeni bölümler ekleyin
Biçimlendirme kurallarını tanımlayın veya güncelleyin
Bir logo ekleyin ve konumunu ile ilgili ayarları düzenleyin
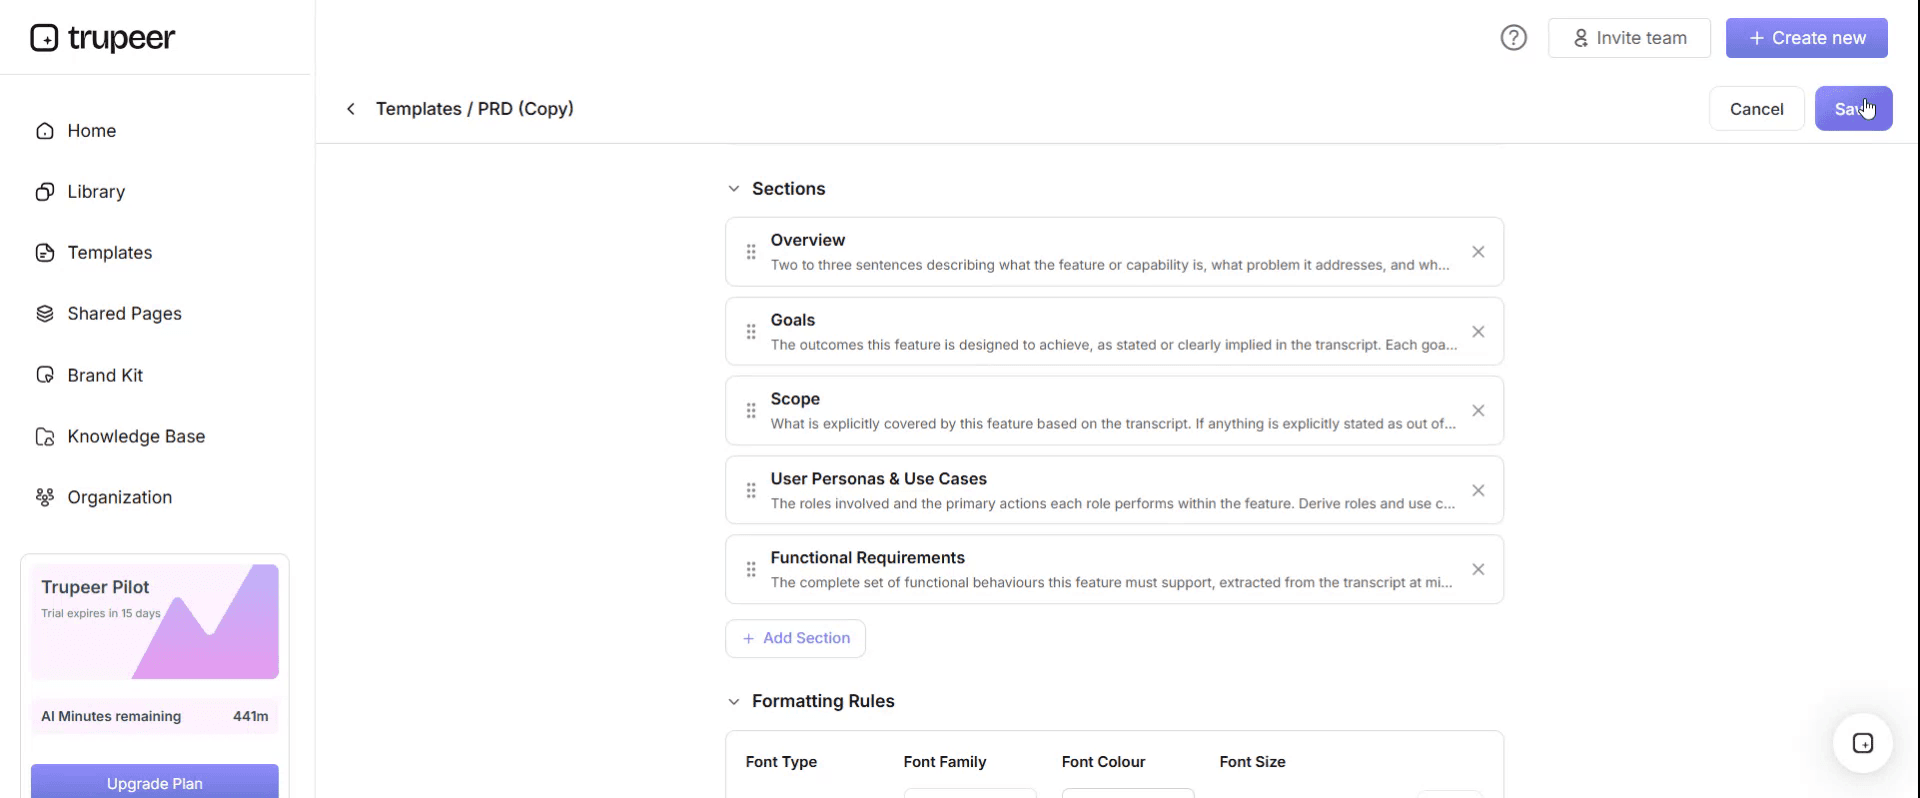
Adım 5: Özelleştirilmiş Şablonunuzu Kaydedin
Gerekli tüm değişiklikleri yaptıktan sonra, güncellenmiş şablonu kendi şablonunuz olarak saklamak için Kaydet’e tıklayın.
Adım 6: Şablonu Önizleyin ve İnce Ayar Yapın
Özelleştirilmiş şablonunuzun nasıl göründüğünü görmek istediğinizde Önizleme’yi açın.
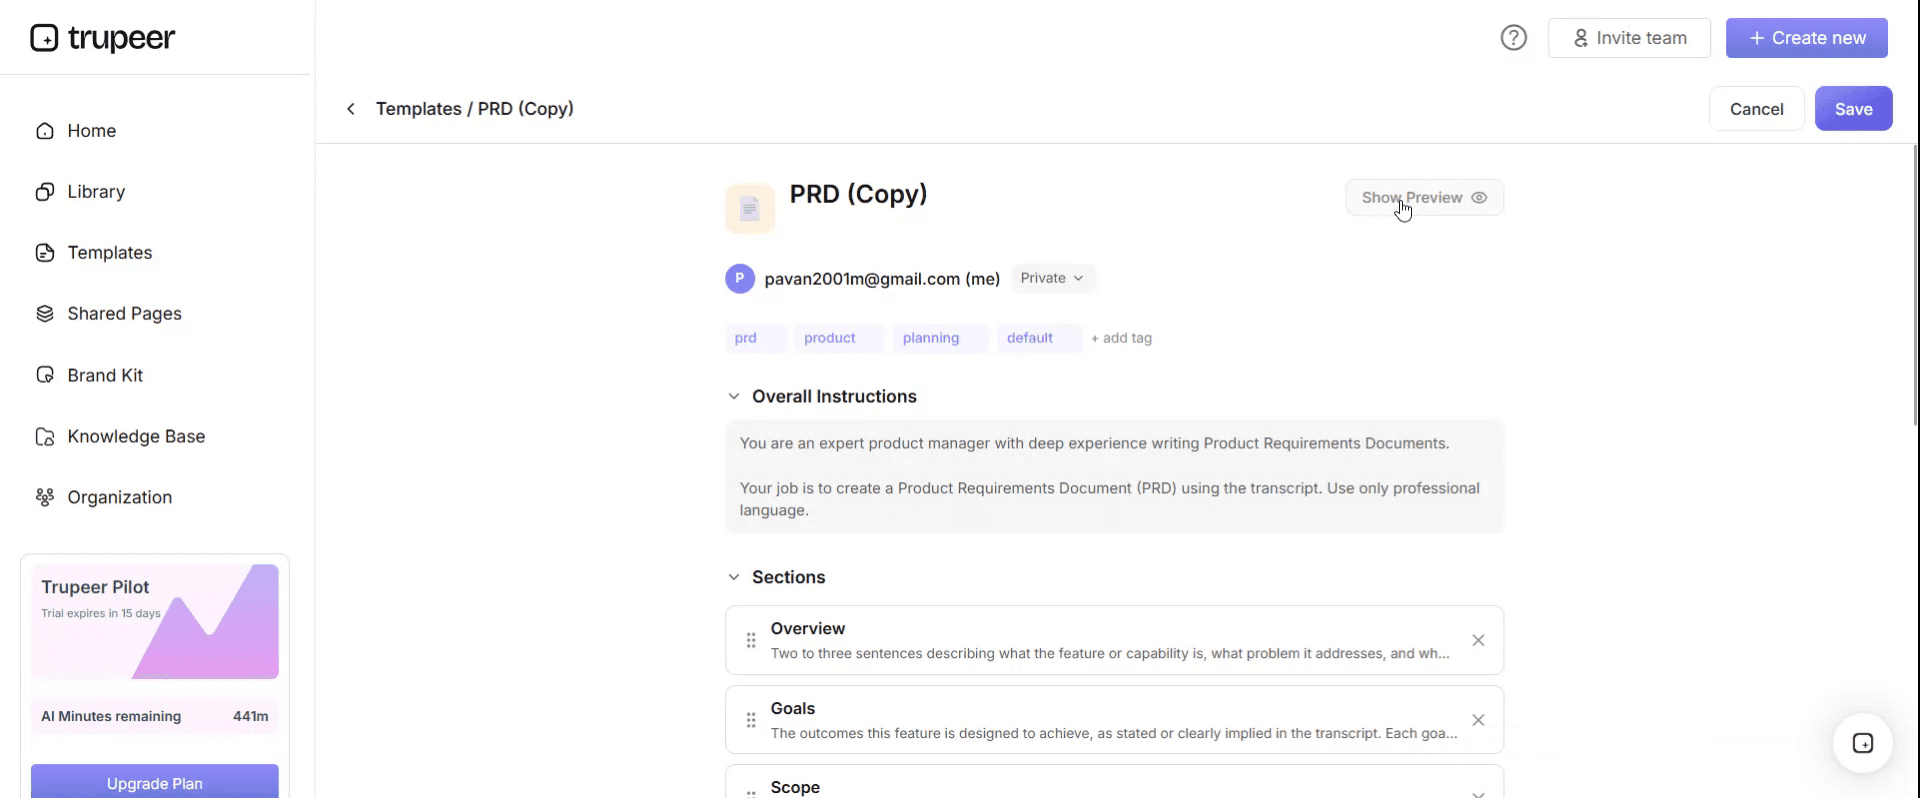
Önizleme ekranından, gerekirse doğrudan ayarlamaya devam edebilir; böylece şablonun tam olarak istediğiniz gibi göründüğünden emin olursunuz.
Bir BT tedarik politikası şablonuyla şunları yapabilirsiniz:
Yazma süresinden saatler kazanın: BT tedarikine uygun bir yapı ile boş sayfayı atlayın.
Harcamayı kontrol edin: Yerleşik onay eşikleri yetkisiz satın alımları önler.
Markanızda kalın: Trupeer’ın marka kitini kullanarak logonuzu, yazı tiplerinizi ve renklerinizi uygulayın.
Satıcı riskini yönetin: Yerleşik güvenlik ve uyumluluk değerlendirme kriterleri.
Denetime hazır kalın: SOC 2, ISO 27001 ve benzeri çerçevelerle uyumludur.
Küresel ekiplere ulaşın: Tek tıklamayla tedarik politikalarını 65+ dile çevirin.
En ucuz araç en fazla riski taşıdığında onaylar nasıl yönlendirilir
Aşağıdaki yönlendirme tablosu, tek sütunlu eşik matrisinin yerini alır. Harcama için yanlara, veri maruziyeti için aşağıya okuyun ve indiğiniz hücreyi esas alın. Sistemi çalıştıran kural şudur: veri maruziyeti onay seviyesini yükseltebilir, ancak asla düşüremez. Ücretsiz bir araç müşteri kişisel verisine dokunuyorsa güvenlik incelemesine gider ve hiçbir şeyin maliyeti olmaması önemsizdir.
Yıllık taahhüt edilen harcama | Şirket verisi yok | Yalnızca dahili veri | Kişisel veri (müşteri veya çalışan) | Düzenlemeye tabi veri (sağlık, ödeme, finansal, kamu) |
|---|---|---|---|---|
Sıfır (ücretsiz kademeler dahil) | İlk hat yöneticisi | BT sahibi | Güvenlik incelemesi ve BT sahibi | Tam inceleme |
2.000’in altında | İlk hat yöneticisi | BT sahibi | Güvenlik incelemesi ve BT sahibi | Tam inceleme |
2.000 - 15.000 | BT sahibi | BT sahibi ve Finans | Güvenlik incelemesi, BT sahibi, Finans | Tam inceleme |
15.000 - 75.000 | BT sahibi ve Finans | Güvenlik incelemesi, BT sahibi, Finans | Tam inceleme | Tam inceleme |
75.000’in üstü | Tam inceleme | Tam inceleme | Tam inceleme | Tam inceleme |
Tam inceleme; imza veya kart girişi yapılmadan önce Güvenlik, Hukuk, Finans ve teknoloji yöneticisinin birlikte değerlendirmesi anlamına gelir.
Para birimi ve bantlar sizin belirleyeceğiniz şeylerdir ve sütunlardan çok daha az önem taşır. Burada başka hiçbir şeyi değiştirmezseniz, eşiklerinizi tek eksenden iki eksene taşıyın. Ayrıca “yıllık taahhüt edilen harcama”nın, işlem tutarı değil, on iki aylık toplam olduğunu unutmayın. Aylık 445 dolarlık bir ücret, 5.340 dolarlık bir taahhüttür ve aşağıdaki çalışılmış örneğin gerçekleşmesinin nedeni, taahhüt yerine işlemi okuyan politikalardır.
BT tedarik politikası şablonu, birinci bölüm: amaç, kapsam, roller
Buradan kopyalayın. Köşeli parantez içindeki her şeyi değiştirin.
1. Amaç
Bu politika, [Company] şirketinin bilgi teknolojisi ürün ve hizmetlerini nasıl değerlendirdiğini, nasıl onayladığını, nasıl satın aldığını, nasıl yenilediğini ve nasıl emekliye ayırdığını ortaya koyar. Teknoloji harcamasının bilinçli olmasını, üçüncü taraflara devredilmeden önce verinin değerlendirilmesini ve her aktif satıcı ilişkisinin şirket içinde adı olan bir sahibi olmasını sağlamak için vardır.
2. Kapsam
Bu politika, [Company] şirketinin tüm çalışanları, yüklenicileri ve geçici personeli için ve değerine ya da ödeme yöntemine bakılmaksızın tüm teknoloji edinimleri için geçerlidir. Yazılım abonelikleri ve lisansları, bulut ve barındırma hizmetlerini, donanım ve cihazları, profesyonel ve uygulama hizmetlerini, veri ve içerik akışlarını ve geliştirici araçları ile API’leri kapsar.
Bu politika, bu ürünlerin [Company] verisini işleyeceği ücretsiz olarak sunulan ürünler için ve şirket kartı, kişisel gider talebi, ücretsiz deneme veya bir satıcının kendi kendine hizmet ödeme/checkout işlemi üzerinden edinilen ürünler için de geçerlidir.
Bu politika; personel alımını, tesisleri, pazarlama medya satın alımını veya [related policy] tarafından yönetilen hukuki hizmetleri kapsamaz.
3. Tanımlar
Yıllık taahhüt edilen harcama: herhangi bir on iki aylık dönem boyunca bir satıcıya ödenebilir toplam tutar; lisans ücretleri, koltuk başı ücretler, kullanım ücretleri, destek ücretleri ve uygulama maliyetleri dahil.
Veri maruziyeti: ürünün saklayacağı, işleyeceği veya ileteceği [Company] verisinin en hassas kategorisi; ürünün alabileceği düzeyde değerlendirilir; talep edenin içine koymayı niyet ettiği şeyde değil.
Sahip: bir satıcı ilişkisi için, maliyeti, yenileme kararı ve nihai emekliye ayırma süreci için hesap verebilirliği olan adı belirtilmiş kişi.
Shadow IT: teknoloji kayıt defterinde kaydedilmemiş olan, kullanımda bulunan herhangi bir teknoloji.
4. Roller ve sorumluluklar
Talep eden, iş ihtiyacını, değerlendirilen alternatifleri ve ürünün temas edeceği veriyi belirtir.
Talep eden kişi de olabilen sahip, ilişkiyi ömrü boyunca elinde tutar, yenileme kararını doğrular ve devre dışı bırakma sürecini başlatır.
BT, teknik uygunluğu, entegrasyon maliyetini, halihazırda elde tutulan araçlarla örtüşmeyi ve destek yükünü değerlendirir.
Güvenlik, satıcının kontrollerini, sertifikalarını, alt işleyicilerini ve ihlal geçmişini değerlendirir ve bir veri işleme anlaşmasının gerekip gerekmediğini belirler.
Finans, bütçeyi doğrular, taahhüdü kaydeder ve ödeme yöntemini kontrol eder.
Hukuk, sorumluluk, tazminat, fesih hakları, otomatik yenileme dili ve yetki alanı (jurisdiction) için şartları gözden geçirir.
Politika sahibi, [role], bu politikayı ve kayıt defterini sürdürür ve her [quarter] [committee]’ye hem politikayı hem de kayıt defterini raporlar.
BT tedarik politikası şablonu, ikinci bölüm: talep, inceleme ve satın alma
5. Talep etme
Tüm talepler, herhangi bir deneme hesabı oluşturulmadan, herhangi bir sözleşme imzalanmadan ve herhangi bir ödeme yapılmadan önce [request form or ticket queue] üzerinden gönderilir. Bir taahhüt verildikten sonra gönderilen talepler, 12. madde kapsamında istisna olarak değerlendirilir.
Her talep; hedeflenen iş sonucunu, ürünün temas edeceği veri kategorilerini, on iki ay boyunca beklenen kullanıcı sayısını, yıllık taahhüt edilen harcama tutarını, sözleşme süresini ve [Company] tarafından halihazırda elde tutulan herhangi bir aracın ihtiyacı karşılayıp karşılayamayacağını belirtir.
6. İnceleme ve onay
Talepler, [Appendix A] içindeki onay yönlendirme tablosu kullanılarak yönlendirilir. Onay, [system] içinde onaylayıcı, tarih ve onaylanan yıllık taahhüt edilen harcama ile birlikte kaydedilir. Onay, belirtilen bir süre ve belirtilen bir harcama için verilir. [15] yüzdeyi aşan bir harcama artışına, yenilemeye veya süre uzatımına devredilmez.
7. Güvenlik ve veri incelemesi
Kişisel veya düzenlemeye tabi veri işleyecek herhangi bir ürün, onaydan önce Güvenlik tarafından incelenir. İnceleme; satıcının güvenlik sertifikalarını ve kapsamını, alt işleyicilerini ve verinin saklandığı ülkeleri, kimlik doğrulama ve erişim kontrollerini, olay bildirimi taahhütlerini, veri dışa aktarma ve silme mekanizmalarını ve herhangi bir ihlal geçmişini kapsar.
Kişisel veri işlendiği durumlarda, ürün canlı veriyi almadan önce bir veri işleme anlaşması yürütülür. Düzenlemeye tabi veri işlendiği durumlarda, [Company] ayrıca [insert the assessment your regulator or framework requires] yapacaktır.
8. Sözleşme düzenleme ve ödeme
Yalnızca [named roles], [Company] adına bir sözleşme imzalayabilir veya hizmet şartlarını kabul edebilir. Tıklama ile kabul edilen bir anlaşmayı kabul etmek, bir sözleşme imzalamaktır.
Hukuk, [15,000] yıllık taahhüt edilen harcamanın üzerindeki tüm anlaşmaları ve otomatik yenileme içeren, kişisel veri işleme içeren, münhasırlık veya asgari hacim taahhüdü içeren ya da on iki aydan uzun bir süreyi kapsayan herhangi bir anlaşmayı gözden geçirir.
Ödeme, [purchase order or corporate card held by Finance] ile yapılır. Kişisel kartlar ve gider iadesi, herhangi bir tutarda teknoloji satın alımları için onaylı bir yol değildir. Bireylere verilen kartlar, yinelenen teknoloji ücretleri için kullanılamaz.
İlk ödeme serbest bırakılmadan önce, her onaylanan ürün teknoloji kayıt defterine kaydedilir.
BT tedarik politikası şablonu, üçüncü bölüm: yenileme, çıkış ve istisnalar
9. Yenileme
Yenileme bir tedarik kararıdır; bir muhasebe olayı değil.
Yenileme tarihinden [60] gün öncesinden daha fazla bir süre içinde yenilenmeme bildirimi gerektiren hiçbir anlaşma yapılmaz; 12. madde kapsamında onaylanmadıkça.
Her yenileme tarihinden [Ninety] gün önce, sahip; önceki doksan gün boyunca aktif koltukları lisanslı koltuklarla karşılaştırarak, onaylanan harcama ile fiili harcamayı eşleştirerek, orijinal iş sonucunun elde edilip edilmediğini, [Company] tarafından artık elde tutulan başka herhangi bir aracın aynı ihtiyacı karşılayıp karşılamadığını ve ürünün işlediği veride herhangi bir değişiklik olup olmadığını kapsayan bir yenileme incelemesini tamamlar.
Yenileme incelemesi, mevcut harcama ve mevcut veri maruziyeti kullanılarak, orijinal satın almayı onaylayan aynı seviyede onaylanır. Bunlardan biri ürünü daha yüksek bir seviyeye taşıdıysa, daha yüksek seviye onaylar.
Yenilemeler, yenileme tarihinden [30] gün önce [role] tarafından incelenmemişse [role]’a yükseltilir. Bir sahip [Company]’den ayrılmış ve halefi adlandırılmamışsa, yenileme varsayılan olarak onaylanmaz ve ürün devre dışı bırakma için aday olarak değerlendirilir.
10. Sahiplik ve teknoloji kayıt defteri
[Company], her aktif ürün için; satıcıyı, ürünü, sahibi, onaylayan otoriteyi ve tarihi, yıllık taahhüt edilen harcamayı, yenileme tarihini, bildirim süresini, işlenen veri kategorilerini, bir veri işleme anlaşmasının yürürlükte olup olmadığını, lisanslı koltukları ve idari hesap sahibini kaydeden bir teknoloji kayıt defteri tutar.
Kayıt defteri [quarterly] gözden geçirilir. Bir şirket kartı veya banka ekstresindeki, kayıt defteri kaydıyla eşleştirilemeyen her ücret, [30] gün içinde araştırılır.
Bir çalışan ayrıldığında, [role] sahip oldukları ürünler için kayıt defterini kontrol eder ve son günlerinden önce sahipliği yeniden atar. Herhangi bir satıcı hesabına idari erişim, adı belirtilmiş bir kişiye değil, rol tabanlı bir hesaba aktarılır.
11. Devre dışı bırakma
Bir ürün emekliye ayrıldığında, sahip [Company] verisini kullanılabilir bir formatta dışa aktarır, satıcıya belgelenmiş bir silme talebi gönderir ve yanıtı kaydeder, tüm kullanıcı hesaplarını kaldırır, ödeme aracını veya satın alma siparişini iptal eder, kayıt defterini günceller ve hiçbir bağımlı sistemin ürün çağırmaya devam etmediğini doğrular.
Silme onayı kaydedilene kadar devre dışı bırakma tamamlanmış sayılmaz.
12. İstisnalar ve acil satın alımlar
Hizmet kesintisi, güvenlik olayı veya hukuki bir yükümlülük gecikmeyi kabul edilemez kılıyorsa, acil bir satın alım tam onay olmadan ilerleyebilir. [Role] bunu yetkilendirebilir. Tam onay yolu [10] iş günü içinde tamamlanır ve satın alım istisna günlüğüne kaydedilir.
Diğer tüm istisnalar, [role] tarafından yazılı onay gerektirir ve bir gerekçe ile bir geçerlilik bitiş tarihi (expiry date) ile birlikte kaydedilir. İstisnalar yenilenmez.
13. Uyum dışı durum
Onaysız teknoloji satın alımları geri ödenemez ve onaysız ürünlerin [Company] verisi işlemesi, tespit edildiğinde devre dışı bırakılır. Tekrarlayan uyumsuzluk, [disciplinary policy] kapsamında ele alınır.
14. İnceleme
Bu politika, [annually] [role] tarafından gözden geçirilir; ya da daha erken olarak, önemli bir olaydan sonra, düzenleyici yükümlülükte bir değişiklik olduğunda veya şirket yapısında bir değişiklik olduğunda.
Buraya kopyalayın.
Çalışılmış bir örnek ve maliyeti
Meridian Freight, üç yüz on çalışan; beş bin dolarlık bir onay eşiğine sahip bir tedarik politikasıyla çalışıyordu. Bu makul bir politikaydı. İşte nasıl başarısız olduğuna dair.
Mart 2024’te bir destek ekibi lideri, bilet analitiği aracı satın aldı: koltuk başına aylık seksen dokuz dolar, dört yüz kırk beş dolar/ay şirket kartıyla. Politika, taahhüdü değil işlemi okuyordu ve dört yüz kırk beş, beş bin dolara yaklaşmadığı için hiçbir şey tetiklenmedi. Yıllık taahhüt edilen harcama beş bin üç yüz kırk dolardı ve eşik üzerindeydi.
Araç, biletlerin tamamını içeri aldı ve Meridian’ın biletleri müşteri adlarını, teslimat adreslerini, telefon numaralarını ve sevkiyat/consignment detaylarını taşır. Güvenlik incelemesi yapılmadı, veri işleme anlaşması imzalanmadı ve satıcının alt işleyici listesi hiç okunmadı.
Lider Kasım 2024’te ayrıldı ve kartı rutin bir finans devir teslimi sırasında halefine yeniden verildi; bu nedenle ücret onunla birlikte taşındı.
Araç Mart 2025’te yenilendi. Koltuk başı fiyat seksen dokuzdan yüz on dokuz dolara çıkmıştı ve faturalama kullanım bazlıydı; bu yüzden paylaşılan kuyruklara kişi eklendikçe koltuklar on bire çıktı. Aylık maliyet yaklaşık bin üç yüz dolara çıktı. Kimse bunu onaylamadı; çünkü onaylanacak bir şey yoktu. Bu, her zaman orada olan bir kart ücretiydi.
Şubat 2026’da yapılan bir kart denetimi bunu ortaya çıkardı. On bir koltuktan üçü, önceki doksan gün içinde giriş yapmıştı. Yirmi dört ay boyunca toplam ödenen yaklaşık on sekiz bin iki yüz dolardı; bunun beş bin üç yüz kırk doları, birinin verdiği bir kararın sonucuydu. Kalan on iki bin sekiz yüz elli iki dolar ise kimse tarafından harcanmış değildi.
Önemli olan maliyet para değildi. Değerlendirilmemiş bir satıcıyla birlikte yirmi ay boyunca müşteri kişisel verisi duruyordu ve idari hesap, ayrılmış bir çalışana ait olduğu için Meridian, bir destek talebi açmadan ve sahipliği kanıtlamadan kendi verisini dışa aktaramadı ya da silemedi. Bu on bir gün sürdü.
Buradaki, üst maliyet gibi görünen her madde; bunun bir türünün var olduğu için vardır. Madde 8 kişisel kartı durdurur. Madde 9 Mart 2025’i bir karar haline getirir. Madde 10 eşleşmeyen ücreti yakalar ve çıkışta sahipliği yeniden atar. Madde 11, silme talebinin ilk kez birinin aklına geldiği şey olmamasını sağlar.
İki haftada yazıp devreye alma
Birinci hafta, kuralı yazmadan önce gerçeği belirleyin. Kart ve banka verilerinden son on iki ayı çekin ve tüm yinelenen teknoloji ücretlerini listeleyin; ardından hangi ekip liderinin bu listede olmayan hangi aracı kullandığını sorun; ücretsiz araçlar bu şekilde ortaya çıkar. Her satır için bir sahip belirleyin. Kimsenin sahiplenmediği her şey, ilk devre dışı bırakma adayınızdır. Bu envanter, kayıt defterinizin ilk sürümünü oluşturur.
İkinci hafta, eşiklerinizi az önce bulduğunuz dağılıma göre belirleyin; yuvarlak bir sayıya göre değil. Yukarıdaki maddeleri uyarlayın, Hukuk ve Güvenlik’in 7, 8 ve 11. maddeleri gözden geçirmesini sağlayın ve bu tabloda yaşayacak kişilerle yönlendirme tablosu üzerinde anlaşın. Kayıt defteriyle birlikte yayımlayın; ondan önce değil. Kayıt defteri olmayan bir politika bir dokümandır; kayıt defteri olan bir politika ise bir kontroldür.
Devreye almayı bir duyuru değil, bir davranış değişikliği olarak ele alın. İnsanlar dikkatsiz oldukları için süreç dışı araç satın almaz; çünkü süreç, son tarihten daha yavaştır. Onay yolunuz düşük riskli bir talebi iki iş gününde karşılayamıyorsa, politikanızın etrafından dolaşılır. Onaylar için bir hizmet seviyesi belirleyin ve performansınızı buna göre yayımlayın; bu da bizim değişiklik yönetimi rehberimizde daha ayrıntılı olarak ele alınır.
Neler dışarıda bırakılmalı
Satıcı seçimi kriterleri ve puanlama matrisleri bir sourcing (tedarik) rehberinde yer almalıdır. Satıcı demolarına nasıl ağırlık verileceğini belirten bir politika, bir yıl içinde güncelliğini yitirir ve o zamana kadar okunamayacak kadar uzar.
Bir satıcı listesi kayıt defterinde yer almalıdır; çünkü politikada onaylı satıcıları adlandırmak, her araç değiştirdiğinizde bir değişiklik kontrolü gerektirir.
Satın alma sisteminiz için adım adım talimatlar bir BT SOP içinde yer almalıdır. Politika, satın alma siparişinin gerekli olduğunu söyler; SOP ise hangi düğmenin birini yükselttiğini söyler. Bunları ayrı tutmak, politikayı yeniden açmadan sistemi değiştirebilmenizi sağlar.
Bu dokümanın yanında oluşturulmaya değer ilgili dokümanlar: satın alacağınız sistemler için bir IT dokümantasyon şablonu, madde 10’da açıklanan teknoloji kayıt defterinin doğal evi olan uygulama ve kimlik bilgileri kayıt defteri, madde 10’daki sahiplik devri için bir knowledge transfer SOP ve uygulama gerektirecek kadar büyük her şey için bir IT proje planı şablonu.
Hukuki ve düzenleyici incelemeye dair bir not
Bu şablon bir başlangıç noktasıdır; hukuki tavsiye değildir. Tedarik yükümlülükleri, yetki alanına ve sektöre göre önemli ölçüde değişir. Kamu sektörü kurumları, düzenlemeye tabi finansal kuruluşlar, sağlık hizmeti sağlayıcıları ve kamuya açık ihale kurallarına tabi olan organizasyonların, bu şablonun yeniden üretmeye çalışmadığı yasal gereklilikleri vardır. Veri işleme maddeleri, GDPR, UK GDPR, CCPA ve sektöre özgü kurallarla, veri konularınızın ve satıcılarınızın nerede konumlandığına göre farklı şekillerde etkileşir.
Yayımlamadan önce hukuki danışmanınızın ve veri koruma veya uyumluluk liderinizin 7, 8 ve 11. maddeleri gözden geçirmesini sağlayın ve bunların, yönetim kurulunuz tarafından zaten onaylanmış herhangi bir yetki devri (delegation of authority) karşısında eşiklerinizi doğrulamasını isteyin.
Bir politikayı insanların gerçekten takip ettiği bir şeye dönüştürmek
Ortak bir sürücüde yaşayan bir politika yalnızca bir kez okunur. İnsanların takip ettiği sürüm, ihtiyaç duydukları ana eklenmiş olandır; bu da bir şey satın almaya hemen hazır oldukları andır.
Trupeer AI, bir ekran kaydını belgelenmiş bir sürece dönüştürür; böylece 5. maddede yer alan talep yolu, bir paragrafla tek bir talebi tarif etmek yerine, gerçek talep formunuzun bir anlatımına dönüşür. Akışı bir kez kaydedin; aynı kayıttan, kendi markanızla birlikte bilgi bankanıza bir adım adım rehber, bir video ve bir doküman elde edin.
Kaydedin. Markalayın. Çevirin. Trupeer’layın.
Politika kütüphanesini yöneten ekipler için dokümantasyon ve SOP creator, politikayı, kayıt defterini ve prosedürleri birlikte tutar; çeviri ise küresel bir finans ekibinin onay yönlendirme tablosunu kendi dilinde okumasını sağlar. Kurulum talimatları doküman şablonu kurulum rehberinde yer alır.
Sık Sorulan Sorular
Bu BT tedarik politikası şablonunun Word sürümü var mı?
Tam politika metni, bu sayfada iki “copy” işaretçisi arasında yer alır ve bir kopyala-yapıştır işlemiyle hayatta kalacak şekilde yazılmıştır. 1. maddeden 14. maddeye kadar seçin, Word veya Google Docs’a yapıştırın; numaralandırma ve kalın başlıklar birlikte taşınır. İstenecek bir Word indirme kapısı (giriş) yoktur; bu da sizin metinle aranızda bir e-posta formu olmadığı anlamına gelir.
PDF sürümü var mı, yoksa dolaştırabileceğim bir BT tedarik politikası PDF’i mi?
Metni doküman düzenleyicinize yapıştırın ve oradan PDF olarak dışa aktarın. Bu doküman için sabit bir PDF’den daha iyidir; çünkü bir tedarik politikası, anlam ifade etmeden önce eşiklerinizi, rol adlarınızı ve para biriminizi köşeli parantezlerin içine yerleştirmenizi gerektirir. 2. maddede hâlâ [Company] yazan bir PDF bir politika değildir ve böyle bir PDF’i dolaştırmak, politikanın dekoratif olduğunu öğretir.
Bu şablonu ücretsiz indirebilir miyim?
Metin ücretsizdir ve kısıtlamasızdır. Kullanın, düzenleyin, kendi adınız altında dahili olarak yayımlayın. Politika dokümanınızda Trupeer AI’yi referans göstermenize gerek yoktur.
COBIT APO10 nedir ve bu şablon bunu karşılıyor mu?
APO10, yönetilen satıcıları kapsayan COBIT hedefidir; satıcı seçimi, ilişki yönetimi, sözleşme yönetimi ve tüm satıcı yaşam döngüsü boyunca performans izlemeyi içerir. Bir tedarik politikası APO10’a bir girdidir; onunla aynı şey değildir.
Bu şablon edinim ve sözleşme düzenleme kısımlarını iyi kapsar ve 9 ile 10. maddeler, devam eden ilişki yönetiminin bazı bölümlerini ele alır. Satıcı performans skor kartlarını, hizmet seviyesi izlemeyi veya portföy genelinde satıcı risk seviyelendirmeyi kapsamaz; APO10 bunları bekler. Bir COBIT değerlendirmesine çalışıyorsanız, bunu hedefi kapatan bir kontrol olarak değil, ihtiyaç duyacağınız birkaç dokümandan biri olarak değerlendirin.
Basit bir tedarik politikası nedir ve ne zaman yeterlidir?
Basit bir tedarik politikası genellikle iki ila üç sayfadır: amaç, kapsam, bir harcama eşiği tablosu ve kimin imzaladığı. Yaklaşık elli kişilik bir şirket ve düzenlemeye tabi veri içermeyen yalnızca ana akım araçlar satın alıyorsa, bu gerçekten yeterlidir ve on dört maddelik bir politika takip edilmeyecektir.
Kısa sürümü istiyorsanız 1, 2, 4, 6, 8 ve 9. maddeleri tutun ve geri kalanını çıkarın. 9. maddeyi çıkarmayın. Yenileme disiplini, her şirket boyutunda kendini ödeyen tek kontroldür ve kısa politikalarda en sık eksik olan maddedir.
Bu, SaaS ve bulut hizmetlerini de kapsıyor mu, yoksa yalnızca donanımı mı?
İkisini de kapsar ve 2. maddedeki kapsam bunu açık kılacak şekilde yazılmıştır; çünkü belirsizlik, çoğu politikanın sızdığı yerdir. Bulut ve SaaS daha zor durumdur; bu yüzden yönlendirme tablosunda sıfır harcama için bir satır ve veri maruziyeti için bir sütun vardır. Donanım satın alımları çoğu şirkette yalnızca harcamaya göre temiz şekilde yönlendirilir.
Bu politikayı kim sahiplenmeli?
Teknoloji harcamasından sorumlu olan kişi; çoğu şirkette bu CIO, IT Director veya Head of IT’dir; daha küçük şirketlerde ise çoğu zaman COO veya Finans Direktörüdür. Başlıktan daha önemli olan şey, sahibin 10. maddede açıklanan kart ve banka verisini görebilmesidir. Ücretleri göremeyen bir politika sahibi bunu uygulayamaz.
Ne sıklıkla gözden geçirmeliyiz?
14. maddede yıllık olarak gözden geçirmek mantıklı varsayılan değerdir. Daha erken gözden geçirin: bir satıcıyla ilgili güvenlik olayı yaşadıysanız, size uygulanan düzenleyici yükümlülükler değiştiyse, satın aldıysanız ya da satın alındıysanız veya üç aylık kayıt defteri incelemeniz iki çeyrek üst üste eşleşmeyen ücretler bulduysa. Sonuncusu, insanların politikayı hatırlatmaya ihtiyaç duyduğu anlamına gelmez; yönlendirme tablosunun ya da onay hizmet seviyesinin çalışmadığına işarettir.